Mostrando entradas con la etiqueta Reflexiones sobre seguridad. Mostrar todas las entradas
domingo, 22 de mayo de 2022 0 comentarios

Gestión de incidentes y crisis, cuando el "MundoReal" impacta en primera persona.


Este blog técnico siempre ha orientado sus contenidos a compartir conocimientos en la materia o comentar situaciones cotidianas analizadas desde la perspectiva de la seguridad de la información.

Sin embargo he descubierto que con  el paso del tiempo, también ha puesto en valor su capacidad de dejar constancia en el tiempo de mi forma de ver las cosas e incluso de la evolución profesional desde que llevo recogiendo entradas hace más de 20 años ya. Es por tanto un blog-log de mi vida profesional y de mi evolución personal que describe mi historia y mis cicatrices. 

Hacía tiempo que tenía abandonada esta parcela de mi vida pero, estas últimas semanas, he tenido la oportunidad de disfrutar de suficiente tiempo y serenidad para poder ordenar el trastero de los pensamientos. Lo que voy a describir en esta entrada está relacionada con el proceso de gestión de incidentes /crisis pero contextualizado al ámbito personal, explicando mi propia experiencia sobre lo vivido en estas últimas cuatro semanas y cómo contar con herramientas de nuestra disciplina me han sido muy útiles. En la vida es importante tropezar y aprender de las cicatrices que el cuerpo va recogiendo para evolucionar. Quizás contarlo y comentar lo que para mí han sido factores clave que han permitido llevar mejor este tipo de situaciones, permita a otros recoger algunas ideas que puedan aplicar en su caso concreto. 

Esto además encaja con la última de las actividades del proceso de gestión de incidentes, en donde una vez finalizada la batalla, toca analizar, reflexionar y recapitular bajo la fase de "lecciones aprendidas".  He valorado durante varios días hasta dónde llegar a ser transparente respecto a mis emociones... y lo que a continuación describo lo hago con conocimiento de causa. Comenzamos...

Gestión de incidentes de ciberseguridad.

La mejor propuesta de procesos y referencia principal la estableció "NIST 800-61 Computer Security Incident Handling Guide" allá por 2012. Las actividades del proceso quedaban establecidas en 4 fases principales, donde la primera de ellas era propia de diseño y el resto ya operativas cuando el incidente se produce. El siguiente gráfico muestra de forma sencilla estas actividades y simplifica de forma bella la propia naturaleza de estas actividades. Como puede verse, el feedback es constante, tanto entre las fases operativas (detección/analisis y contención/erradicación/recuperación) como entre las fases iniciales y finales (ajustes desde las lecciones aprendidas hacia el propio diseño del proceso para asegurar la mejora continua.


Todo esto cobra sentido cuando se identifica claramente que la toma de decisiones en un entorno dinámico sometido a incertidumbre debe basarse en un ciclo de gestión retroalimentado basado en el OODA LOOP.
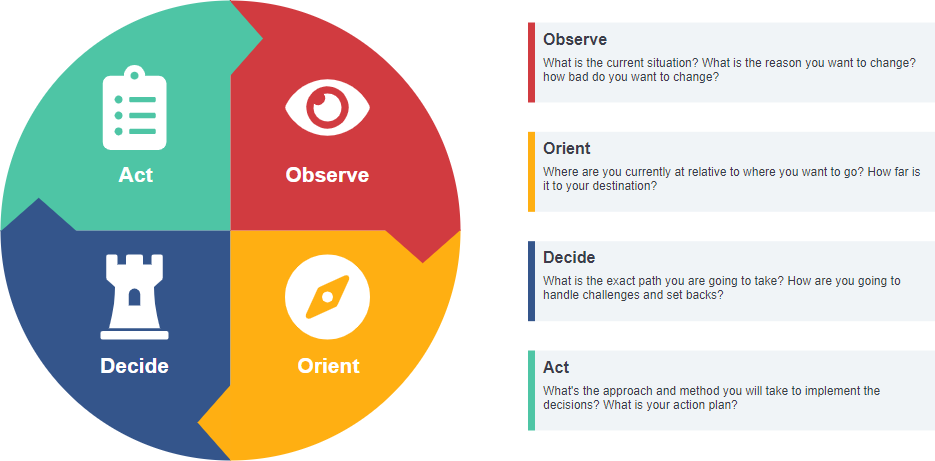


Esta dinámica de trabajo permite en todo momento estar estudiando la información de entrada, obtener conciencia situacional para identificar riesgos, situación, respuesta de ajuste para minimizar consecuencias y respuesta para lograr variar o revertir los riesgos identificados.

Una vez realizada esta pequeña exposición teórica, ahora vamos a iniciar la reflexión más intima de cómo es posible emplear conocimientos de unas disciplinas en otras para obtener nuevos enfoques a la hora de resolver problemas. Es lo que denominamos Hibridación de disciplinas como base para la innovación que aplico constantemente que detecto algún patrón.


Contexto de situación.

Como pequeña descripción de contexto debo decir que estas dos últimas semanas (desde primeros de mayo de 2022 para contextualizar puntualmente el momento en el blog) estoy de baja por enfermedad. Aunque continuo en proceso de diagnóstico y valoración de daños, un virus no informático hackeó mi oído interno causando daños en el sistema del equilibrio y el sistema auditivo del hardware afectado (lado izquierdo) con degradación casi completa de la audición. Ello, acompañado de unos síntomas severos de vértigo que inutilizaban el sistema locomotor, la capacidad de mantener la verticalidad y andar de forma normal y generaban colateralmente una denegación de servicio del sistema digestivo que expulsaba cualquier solido o liquido que quisiera procesar. En resumen, una degradación completa que sólo me permitía estar en cama tumbado sin casi poder probar alimento durante 3 días. Vista la situación y su severidad, tuve que acudir a urgencias para una valoración del estado. En una primera visita, los síntomas eran severos y se empezó a administrar medicación inicial de contingencia para arrancar primeras fases del tratamiento y posteriormente al día siguiente, con una valoración también ya completa de la degradación del sistema auditivo izquierdo, se procedió al ingreso hospitalario inmediato. 

El tratamiento requería dosis fuertes de medicación una vez al día y la realización de una prueba relevante de diagnóstico por imagen con el objetivo de analizar el estado de situación de la zona del oído interno (donde residen los huesos más pequeños del cuerpo humano) mediante resonancia magnética.

Como dato relevante, con 48 años en este momento, no había pasado todavía en mi vida hasta esta fecha una sola noche ingresado en un hospital. Mantenía una ficha en blanco como usuario de la sanidad española en atención hospitalaria. Por tanto, todo lo que iba a vivir desde ese momento en adelante era nuevo para mi, visto desde dentro y no desde la posición de acompañante que había sido siempre mi rol en estos temas.

El proceso de gestión de incidentes llevado al ámbito de la salud.

A continuación pretendo ir reflejando algunas reflexiones que estuvieron en mi cabeza en cada momento y que ayudaron a una mejor canalización de todo lo que estaba pasando. Esta es la experiencia que comparto por si puede ser de ayuda a cualquier que haya llegado a leer hasta aquí. No ha sido fácil valorar el coste/beneficio de mostrar esta parte tan intima … pero si en algo puede ayudar, merecerá la pena.

Fase de detección.

Todo comenzó con un pequeño pitido en el oído, no muy molesto y una sensación de atenuación del sonido. Inicialmente creí que podría ser suciedad en el oído y acudí al médico para que lo mirara. En el contexto temporal, esto fue el evento 0 situado en el tiempo el día 1 de mayo de 2022. Tras comprobación y revisión no se detecta nada pero si parece que hay una pequeña inflamación y me administran antibióticos para 5 días. 

Esa misma noche, de madrugada, me despierto con gran sensación de mareo y angustia que provoca directamente tener que ir al baño a vomitar. El video que muestro a continuación simula perfectamente cómo veía todo al levantarme de la cama.


Tras llamar al médico de urgencias y administrarme medicación para el cese del vómito, al día siguiente de nuevo viene otro médico para valorar los nuevos síntomas y me proporciona medicación para el vértigo. Solo estaba tranquilo totalmente tumbado pero no podía ingerir alimento y casi nada de líquido porque enseguida lo volvía a vomitar. Según lo comentado por el doctor, en un par de días debía mejorar o habría que ver qué pasaba. Llega el miércoles, la cosa no mejora y la sensación de vértigo me impide andar con normalidad porque todo me da vueltas. Es en ese momento cuando noto ya de forma relevante una pérdida auditiva severa en el oído izquierdo y el acúfeno interno mucho más intenso. Consulto con mi hermano que es médico ( urólogo) y me comenta que ya hay que acudir a urgencias. La cosa no ha evolucionado y los síntomas ya no son algo llevadero. En este caso, contar con un asesoramiento especializado que valore los síntomas y establezca el nivel de urgencia fue esencial para atajar a tiempo los eventos detectados.

Como reflexiones respecto a la gestión de incidentes en esta fase de detección, es importante tener en consideración las siguientes cuestiones:

  • Inventariar cualquier situación o evento significativo que adquiera carácter de anómalo o de indicio o sospecha vinculable al incidente. En la fase de detección hay que tratar de reunir la máxima información que permita en la siguiente fase un mejor diagnóstico.
  • Tener o identificar criterios de severidad para decidir cuándo el incidente está evolucionando negativamente y va a requerir un escalado o una nueva valoración de la severidad. La toma de decisiones debe ser proporcional a los umbrales que se van identificando y debe estar clara cuál es la línea roja que activa la "contingencia" o "crisis". En mi caso, había síntomas que ya hacían necesario acudir a urgencias para escalar el diagnóstico de forma urgente y recibir una atención más especializada.

Fase de análisis o triaje.

El miércoles cuando me ven en urgencias me indican ya un posible diagnóstico rápido y comienzo con una medicación inicial de corticoides que es la forma de mitigar la inflamación que puede estar causando todo esto. Me citan a consulta al día siguiente para una valoración completa y la realización de una audiometría. Tenía dos dolencias simultáneas y no es habitual que se hubiera producido una pérdida de audición tan severa. 

Al día siguiente la audiometría constata la merma auditiva tan acuciante del oído izquierdo y tras valorar la prueba me informan que tienen que ingresarme. Como el motivo principal es la administración de altas dosis de corticoides, me dejan ir a casa e ingresar por la tarde para ya pasar noche en el hospital. Como he comentado antes, hasta la fecha no había estado ingresado y empezará ahí un descubrimiento del funcionamiento del entorno hospitalario desde el punto de vista del paciente.

He de decir que el persona sanitario es de admirar. La vocación y entrega al trabajo, el trato al paciente, la humanidad para empatizar con las situaciones de cada uno forman parte de su día a día. En mi caso el trato ha sido en todo momento exquisito y sólo puedo estar agradecido a todos los que he conocido. Tenemos una sanidad que es un tesoro y que habría que mimar más.
 
El jueves por la mañana, tras unas primeras extracciones de sangre para la realización de analíticas completas, me indican que voy a estar con altas dosis de corticoides y que tienen programada por protocolo para la semana siguiente (miércoles 11, el día D), una resonancia magnética. 

Con esta descripción de situación ya me hago una composición de lugar. Hay "evidencias" que me permiten saber cuál será el contexto de los próximos días aun sin todavía tener claro el diagnóstico. Hago inventario de "certezas" y valoro contexto y decisiones a tomar:

  • Voy a pasar al menos una semana ingresado. Hay que planificar la logística con la familia para que las rutinas habituales y el día a día de mis hijos sea impactado lo menos posible.
  • Las analíticas no tienen valores raros, salvo cuestiones relacionadas con la medicación. He de destacar aquí el papel que también ha tenido el acceso a los datos clínicos que permiten los sistemas de información del Servicio Murciano de Salud. Desde hace tiempo, tenemos vía aplicación movil o página Web acceso al portal del paciente. En este entorno, a través del servicio Ágora, el ciudadano tiene acceso a todos los informes y documentos clínicos que se van generando. Esto me permitía descargarme tanto las analíticas como los informes de valoración que me iban entregando en consulta. En cierta forma, iba pudiendo conocer resultados que luego los médicos me valoraban al pasar consulta. Esta accesibilidad ha sido un punto positivo a destacar.
  • La resonancia es una prueba clave para el diagnóstico. Hasta ese día no se podrá conocer la gravedad del asunto y por tanto, toca esperar. Este quizás fue el punto crítico, porque la "severidad del incidente" según resultado podría dispararse a niveles muy altos. Es aquí cuando aparece en escena la palabra "tumor, normalmente benigno" como posible origen de un brote tan severo e inmediato. Hasta ese día no se podrá saber si el origen está vinculado con ese diagnóstico. 

Como reflexiones respecto a la gestión de incidentes en esta fase de triaje, es importante tener en consideración las siguientes cuestiones:

  • Es esencial valorar la situación en base a los "hechos confirmados" y las "evidencias reales". En mi caso había potenciales hipótesis que podrían llevarme a escenarios más complicados... pero adelantar acontecimientos y situaciones futuras no iba a sumar. Por tanto, cabeza fría y ajuste de la valoración de la situación a lo que es "cierto en el momento en el que se decide todo". Es en ese momento cuando recurro a uno de las imagen-fuerza que me acompañarán estos días. Importa el hoy y el mañana. El pasado sirve para retroalimentar conductas y aprender de errores.

  • Hay que asimilar rápido los cambios. El futuro no es como uno quiere sino como se presenta. Por tanto, es posible que tenga que convivir en el futuro con una merma auditiva. Tengo que empezar a valorar en qué va a afectar e iniciar los cambios que sean necesarios para poder convivir con esta nueva situación. Como acción inmediata ya he adquirido un nuevo monitor con altavoces y micro incorporado que ya no requiere utilizar cascos. Además al ser panorámico, minimiza el movimiento de cabeza y hace mucho más cómodo todo. Mi nuevo setup asegura una mayor ergonomía y comodidad en esta nueva situación.

  • En relación a la gestión de incidentes, implica que hay que valorar qué se tiene y qué se debe conseguir tener para tener mejores herramientas en las fases siguientes del incidente, donde habrá que poner la carne en el asador: "contención, erradicación y recuperación". Qué bien me había venido también leer recientemente el libro de Maite Moreno "Gestión de incidentes de ciberseguridad" porque había repasado recientemente todas estas actividades. Yo conozco perfectamente la norma de referencia ISO 27035 porque en Govertis soy formador en esta materia. Doy clases de gestión de brechas de seguridad en los cursos a DPD de la certificación DPD de AEC y también he ido profundizando en la materia para dar soporte en consultoría tanto al diseño de procedimientos de gestión de incidentes/crisis como a ejercicios de escritorio Table Top Exercise (TTX) de los que ya he diseñado y ejecutado varios simulacros para organizaciones muy relevantes del ámbito nacional de sectores tan críticos como el energético o el financiero. Este "expertis" me estaba dando herramientas intelectuales de gestión de la situación de un valor incalculable. A esta mochila profesional tengo que añadir que en mi época universitaria también fui educador de los scout y tuve que enfrentarme a un par de accidentes severos con evacuaciones de emergencia que me hicieron ver cómo en situaciones de crisis, en vez de caer en pánico, surgía de mi una serenidad y una tranquilidad para tomar decisiones que no imaginaba poseer. Estas "soft skills" que no se enseñan, son capacidades que en ciertos momentos hacen muy diferente a las personas y sus reacciones.


  • Comunicar la situación a partes interesadas directamente afectadas. Esta es una actividad de gestión del incidente que discurre en paralelo a las acciones técnicas de valoración y toma de decisiones pero "ESENCIAL" durante todo el proceso.  Tal como se determina en la norma de gestión de incidentes, es necesario realizar un inventario de "partes interesadas" y tener claro para cada una de ellas los siguientes puntos:
    • Expectativas de comunicación y frecuencia de contacto.
    • Canales de comunicación a emplear. 
    • Mensajes
  • En este caso, tuve de nuevo un golpe de suerte. El hospital es universitario y tenía desplegada la red Eduroam, por lo que tenía internet sin límite mientras estuviera ingresado. No me iba a faltar ancho de banda. Por ese motivo, me llevo la Tablet de mi hija al hospital que me permite tener aplicaciones de ocio y televisión pero la suite O365 para tener acceso a Teams y correo y poder seguir participando de algunas cosas que estaban en curso o apoyando a compañeros al menos en reuniones. Todo ello con la prudencia adecuada de evitar que estos comportamientos pudieran agravar la situación, pero no me habían contraindicado nada al respecto. Además estar activo me mantenía distraído e hizo que los días jueves, viernes, lunes y martes pasaran más rápido. Tenía la cabeza ordenando cosas del trabajo y la vida aprovechando la pausa forzada.
  • Respecto al inventario de partes interesadas, era fácil:
    • Familia: mis hijos fundamentalmente tenían que ver la situación como algo temporal, incomodo pero poco relevante. Debían verme como siempre pero sin poder tener contacto presencial. Por suerte hoy en día con la videollamada y la mensajería, el contacto es continuo y la "sensación de proximidad" puede ser tan intensa como se quiera.
    • Jefes y compañeros: trasmitir la potencial duración de la situación para que se tomaran medidas de ajuste y mucho optimismo porque estaba todo controlado. En este caso además, recibía el apoyo tanto de ellos como de los compañeros con los que tenía interacción.
  • En relación al uso de la tecnología, hay que maximizar los beneficios que nos proporcionan nuestros nuevos medios y las posibilidades que permiten de jugar con ellos. Para quitar hierro al asunto cuando hablaba con mis hijos (11 años) siempre usaba las capacidades de Facetime para gastarles bromas durante la conversación. Las situaciones no son realmente como ocurren sino como se perciben y el humor es una varita mágica que hace maravillas en este aspecto. El canal puede complementar al mensaje y condicionan mucho la percepción de lo que está ocurriendo.


Fase de contención, erradicación y recuperación.

Actualmente puedo decir que estoy en esta fase. Todavía tengo pendientes, en esta semana que entra, el paso por consulta para la realización de nuevas pruebas de valoración de la audición que proporcionará nueva información. En concreto, se identificará si hay una situación de estancamiento o de mejora y los siguientes pasos. En cualquier caso, en estos momentos lo importante es, de forma proactiva, hacer todo aquello que pueda suponer una mejora o permita avances en la recuperación. La actitud a mantener, dosificando fuerzas es siempre de ir subiendo escalones... porque con el tiempo, la distancia recorrida será mucha.


Como reflexiones respecto a la gestión de incidentes en esta fase de contención, erradicación y recuperación, es importante tener en consideración las siguientes cuestiones:

  • Identificar los roles a involucrar en donde cada miembro sume su máximo potencial. No todos tenemos capacidades para todo tipo de actividades pero repartiendo bien los roles, se cubren muchos frentes y cada miembro del equipo de respuesta frente a incidentes (ERI) o gestión de crisis (Comité de crisis) puede aportar. Las capacidades requeridas en  estos equipos son muy variadas:
    • Capacidades técnicas vinculadas al tipo de incidente y los conocimientos necesarios para tomar decisiones sobre las actuaciones de contención, erradicación y recuperación.
    • Capacidades de gestión y tomas de decisiones.
    • Capacidades de comunicación.
    • Capacidades de realizar el seguimiento y registrar a modo de bitácora lo que va aconteciendo para posteriormente tener claro el time line del incidente.
    • Capacidades de motivación y coordinación para gestionar al equipo, su cansancio y su descanso.
  • Tener claro los criterios que deben priorizar la toma de decisiones en cada momento:
    • Contención: cortar la hemorragia, resolver el problema o lograr minimizar tanto el tiempo de daño como sus consecuencias. El foco en esta fase se sitúa en parar cuanto antes la causa de daño. Cuando el incidente tiene naturaleza de "one shot", es decir, el impacto inicial es inmitigable, la contención en estos casos debe velar por poder contrarrestar los efectos negativos del incidente. En seguridad de la información, cuando hablamos por ejemplo de "fugas de datos" donde el daño se vincula a la confidencialidad, no existirá reparación posible. Lo que habrá en estos casos que valorar es la viabilidad, si fuera posible, de revertir o hacer caducar la información filtrada para que su impacto sea menor. Esto por ejemplo aplica en fugas de contraseñas o hashes donde el valor de la información lo proporciona la propia información pero ésta puede ser renovada o hacerla caducar.
    • Erradiación: el foco aquí se centra en observar qué respuesta van teniendo las acciones que vamos tomando y si vamos logrando que la situación esté controlada y empecemos a revertir los daños. Según la naturaleza del incidente, en erradicación lo que buscamos es tratar de eliminar el origen y limpiar los entornos afectados haciéndolos llegar a un "estado de confianza" anterior al incidente que permita pasar a la fase de recuperación con garantías de no volver un paso atrás o con la tranquilidad de que el agente agresor ya no tiene control o posibilidad de acceso al entorno afectado. 
    • Recuperación: con las fases anteriores ya finalizadas, en este momento se inicia la normalización al momento anterior al incidente para dejar las cosas como al principio. De nuevo, según la naturaleza del incidente, las acciones técnicas a realizar permitirán mas o menos lograrlo. Estará también esta fase condicionada por los resultados de las medidas preventivas y de recuperación que hayamos desplegado de forma previa y la fiabilidad de sus resultados. En esta fase es esencial la adecuada estrategia de backup que la organización hubiera establecido y sobre todo, las garantías de que este proceso fuera fiable y contara con garantías que eviten llegado a este momento, que lo que era una salvaguarda se convierta en un fracaso que aumente el impacto inicial del incidente. En muchos casos de ransomware el drama no llega cuando se detecta la afectación sino cuando se descubre que el backup está afectado y no podrá ser utilizado como salvaguarda.

Fase de lecciones aprendidas.

Finalmente, una vez acaba la batalla, pero sin dejar excesivo tiempo para el olvido, es importantísimo hacer el ejercicio de revisión y valoración de todo lo ocurrido. Es en parte el objetivo de todo esto que he escrito hasta aquí, y la forma de pasar página saliendo más fuerte. Cuando imparto formación en gestión de incidentes y la transición a crisis, me gusta siempre comenzar con esta imagen que describe bien lo que debe significar "lecciones aprendidas". En japonés crisis tiene dos símbolos con palabras que parecen antónimas: peligro/oportunidad. No había identificado hasta ahora lo cierto y relevante que es la palabra "oportunidad" vinculada a crisis. Como se suele decir, todo tropezón supondrá heridas... pero lo peor de todo sería no aprender.


La fase de “lecciones aprendidas” es de feedback completo sobre todo lo establecido y de identificación de desviaciones o ausencias relevantes que hayan podido condicionar la correcta ejecución. Es por eso que la flecha de feedback va desde "lecciones aprendidas" a "preparación", porque es en esa fase donde se realiza el diseño de todo el proceso y se describen todas las actividades del resto de fases.


 ¿Qué cuestiones se deben revisar en lecciones aprendidas?

El objetivo es garantizar que una siguiente ejecución tiene como punto de salida una mejor capacidad de respuesta a partir de lo ya ocurrido e identificado.  ¿Qué puntos se deben tratar?

Cuestiones vinculadas al proceso, la coordinación y la comunicación:

  • Definición de roles, asignación clara de responsabilidades, localización de las personas, protocolos de coordinación.
  • Revisión de actividades: En este caso, si se puede segmentar el análisis en las fases de gestión. Valorar qué hay que cambiar o mejorar respecto a:
    • Detección.
    • Análisis y valoración.
    • Contención
    • Erradicación
    • Recuperación
Cuestiones técnicas:

  • Valoración de herramientas: necesidades detectadas que no están cubiertas, entornos o herramientas que habrían supuesto una ayuda de haber podido contar con ellas.

Como vemos, esta fase debe generar un informe final de ajuste que permita la retroalimentación hacia todas las fases existentes realizando ajustes frente a desviaciones o ausencias de criterios o de oportunidades de mejora para limar fallos. A lo largo de este post me he ido ayudando de Liz Fosslien, una dibujante que tiene la capacidad de mostrar desde la sencillez los pensamientos clave que hacen robusto el proceso de mejora y superación. Tengo pendiente adquirir su libro porque como habréis podido comprobar, sus ilustraciones tienen una "energía de comunicación brutal". Para que la podáis tener localizada, esta es su web.


Toca terminar con esta imagen que también resumen bien todo lo anterior. En situaciones difíciles solo tenemos dos caminos: el bloqueo o pánico o la reacción serena para coger al toro por los cuernos y tratar de evolucionar para salir del agujero. No vas a poder cambiar los hechos pero si puedes controlar el cómo los vayas a afrontar. 

Tener unos pilares fuertes, una "familia" que actúa como red de cobertura y apoyo que hace fácil lo difícil y tratar en cada momento de sumar al máximo son las claves del éxito. En mi caso, todo ha sido viento a favor que ha hecho todo más llevadero... y ha generado una dinámica positiva que ha contribuido a acelerar para bien todo. 


Espero que esto sirva para dar herramientas a quien en algún momento se vea en situaciones parecidas o extrapolables a la experiencia contada. Nos gusta pensar que andamos por la vida atravesando grandes avenidas pero en realidad, cada paso que damos siempre lo hacemos en una cuerda floja. De repente la vida nos pone en contexto y nos hace ver "lo anómalo que es la tranquila normalidad que vivimos cada día". 

La vida nos fuerza en muchas ocasiones a parar. Con cierta sabiduría, creo que las cosas no pasan por azar sino que llegan en momentos que es necesario detenerse a reflexionar. En mi caso, estas tres semanas han sido de auditoría interna del camino recorrido y ha sido gratificante ver que solo hay “oportunidades de mejora” pero ninguna desviación ni no conformidad. Estoy donde quiero estar, con todo en su sitio y equilibrado. Hace días Bernardo Quintero escribía una frase que suscribo, “la vida me ha enseñado que se puede perder ganando y ganar perdiendo”. A lo largo de mi carrera profesional he tomado decisiones donde lo familiar o personal ha primado sobre lo profesional. Decidí salir de Madrid cuando no compartía ese ritmo acelerado de vida con mi carácter, salir de Almería trabajando para una  entidad financiera y aterrizar en una pyme para montar el area de seguridad de la información. Ahora, disfruto de mi ciudad, un entorno tranquilo donde mis hijos tienen sus rutinas, van a mi mismo colegio y tienen un ambiente adecuado. Estas cosas no tienen precio… pero sigo trabajando en lo que me gusta, con cada día más vocación y pasión y ahora, en Govertis/ Telefónica Tech con proyectos increíbles de altísima complejidad que jamás habría podido soñar tener y sin salir de casa. Hay que valorar lo que se tiene y disfrutarlo. Como dice el proverbio popular "No hay paraíso hasta que se ha perdido".





miércoles, 4 de enero de 2017 0 comentarios

Ciberseguros, un complemento a la gestión de la seguridad.

El presente post es una extensión de una conversación surgida en un hilo de Whatsapp sobre este tema y que creo, conviene explicar de forma más extensa.

Ya el año pasado, algunas de las aseguradoras empezaron a ofrecer a ciertos clientes la posibilidad de contratar ciberseguros frente a los riesgos tecnológicos que preocupan en muchas organizaciones. Tal como explica el documento de Thiber, un monográfico sobre ciberseguros que recomiendo leer, existe una preocupación general por parte de las empresas sobre cómo gestionar la incertidumbre que genera la inseguridad informática. Según el sector y la regulación, las consecuencias son diversas y por tanto, la necesidad de poder hacer frente a estas situaciones se hace más compleja.

Antes de entrar en materia, voy a tratar de contextualizar un poco el proceso de toma de decisiones en materia de gestión del riesgo tecnológico.

Hasta la fecha, un CISO ha contemplado como marco de trabajo el desarrollo de las estrategias de seguridad pensando en la construcción de medidas de protección que den buenos resultados. En este contexto, la utilización de estándares y buenas prácticas como ISO 27001 han sido las opciones más habituales por aquellos que se han preocupado por robustecer su posición en materia de seguridad. Además, la regulación en general también ha establecido e impuesto unos mínimos controles operativos que han tratado de obligar a la puesta en marcha de aquellas medidas de protección consideradas básicas para lograr mitigar los riesgos más preocupantes. Este ha sido el enfoque por ejemplo de la legislación en materia de protección de datos de carácter personal o las normas PCI-DSS para la protección de información sobre medios de pago.

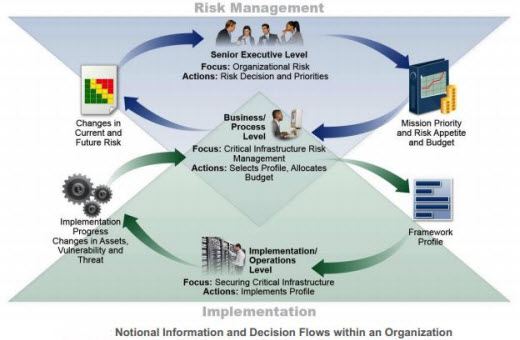
Bajo el prisma de la gestión, el rol del CISO hace de puente entre la Alta Dirección (cuyo rol es la toma de decisiones) y la parte operativa (cuyo rol es la aplicación de las medidas y su monitorización). El CISO por tanto debe fundamentar su trabajo en revisar los resultados obtenidos por las medidas y las métricas de eficacia implantadas para modificar los niveles de riesgo y comunicar a la Alta Dirección los resultados obtenidos y los efectos sobre los umbrales de riesgo gestionados.

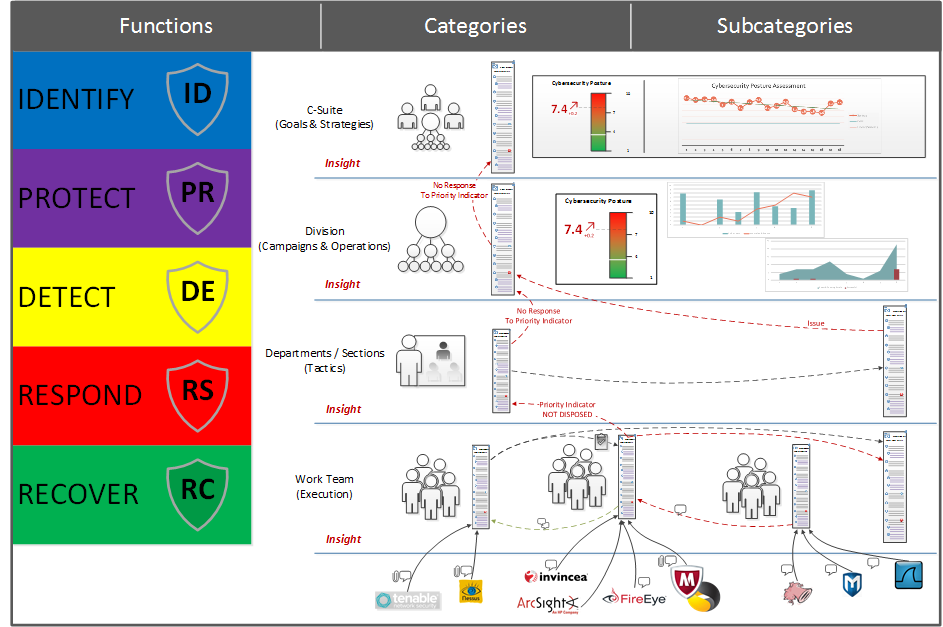
Esta jerarquía en la toma de decisiones queda muy bien explicada en el NIST Cybersecurity Framework, una referencia para el gobierno de la seguridad que hay que tener en mente siempre. En este documento, podemos encontrar los diferentes ciclos de información y retroalimentación que implica la gestión operativa del riesgo tecnológico.


Quienes tienen construido un adecuado marco de gestión de la seguridad saben que el RIESGO es el elemento central de la toma de decisiones. En la fase de análisis, la organización debe ser capaz de identificar los diferentes elementos que determinan el estado de la seguridad de la información de una organización como ilustra mi siguiente gráfico.


El CISO, como experto en la materia, debe establecer para cada escenario de riesgo qué opciones de gestión son planteables y proponer a la Dirección unas determinadas acciones (Proyectos o actuaciones dentro del plan de tratamiento de riesgos) que tengan por objetivo llevar los niveles de riesgo a unos umbrales aceptables por la Dirección. En cada caso, según el tipo de medida y su estrategia, se centrarán en la identificación, prevención, detección, respuesta o recuperación frente a incidentes. De nuevo el NIST Cybersecurity Framework nos sirve para identificar qué decisiones son las más adecuadas en cada caso y qué estrategia de mitigación del riesgo nos resulta más viable poner en marcha para poder satisfacer las necesidades de negocio. Los ciberseguros entran, dentro de este marco, como una opción dentro de la función de respuesta (Cuando hacen frente al proceso de respuesta frente al incidente y suministran apoyo o cobertura) o recuperación (Cuando hacen frente a indemnizaciones, gastos o multas una vez los daños ya se han producido).


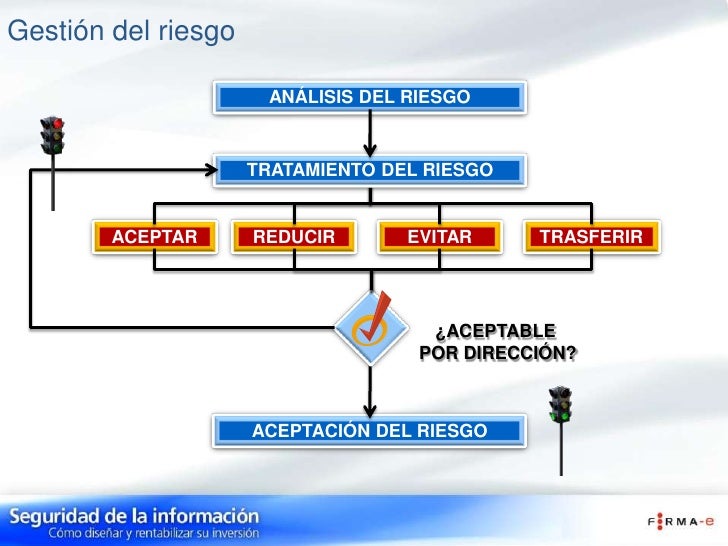
Como ya se ha dicho en este blog más de una vez, las opciones de gestión de riesgo son solamente cuatro: Aceptar, evitar, reducir o transferir. En aquellos casos en dónde estamos incorporando medidas de seguridad, nuestra opción pasa por la reducción de riesgos. Es frecuente también que la opción de evitar los riesgos no sea viable por suponer el cese de la actividad que genera riesgo y eso no ser aceptable por parte de Dirección. Por poner un ejemplo claro, en una organización dedicada al e-commerce no es una opción frente a riesgos vinculados a una intrusión informática el no disponer de la Web como canal de venta. Ese riesgo deberá contar con cualquier otra medida pero no con una que suponga el cese del propio negocio, obviamente.


Cada escenario de riesgo tiene un contexto diferente y plantea unas hipótesis de impacto a la organización concretas que deberá valorar. Influye mucho en las opciones de tratamiento y su viabilidad el tipo de organización, su cultura interna, su modelo de negocio, su sector y las regulaciones establecidas. Vamos a ver en el siguiente apartado qué papel pueden desempeñar los ciberseguros. 

Los ciberseguros como una opción de transferencia de riesgo.

Las empresas dedicadas a los seguros tienen como misión la gestión de la incertidumbre que plantean determinados eventos y su modelo de negocio se fundamenta en el análisis de las estadísticas y un conocimiento profundo de las probabilidades para ganar dinero con ello. Cada tipo de seguro se diseña para la protección frente a determinados sucesos y establece unas condiciones aseguradas (en cuyo caso el asegurado percibe unas indemnizaciones por daños según criterios de estimación pactados y tasados por peritos) y unas exclusiones (condiciones que si el asegurado no cumple, permiten al asegurador no hacer frente a las consecuencias del suceso).

Teniendo esto claro, los ciberseguros tienen una juventud relativa que hacen que todavía los modelos estadísticos no sean lo suficientemente maduros como para poder calibrar y pronosticar bien escenarios futuros. Por este motivo, las pólizas de contratación de este tipo de seguros suponen una declaración previa por parte de la organización que pretende contratarlos de qué nivel de madurez en materia de gestión de la seguridad ha conseguido implantar. 
Es normal que la empresa aseguradora, que hará frente a los daños, quiera saber en qué medida el cliente potencial puede o no ser víctima y cual es su exposición a riesgos tecnológicos. En función de ese nivel de madurez, la aseguradora ajustará la prima del seguro (la cuota fija que debe pagarse por parte del asegurado para gozar del nivel de cobertura frente a incidentes deseado). Obviamente, cuanto mayor nivel de seguridad y madurez demuestre la empresa que quiere contratar el seguro, menor será la póliza exigida por la aseguradora. Es evidente que quien se protege bien tiene menos probabilidades de ser víctima, y por tanto, la aseguradora exigirá menos cuota por la póliza.

Una de las reflexiones del monográfico de Ciberseguros de Thiber va en esta linea. El hecho de que entren las diferentes aseguradoras a ofrecer este tipo de productos tiene como beneficio general (Siendo muy optimistas respecto a cuál debe ser la cultura de sus potenciales clientes) que las organizaciones van a tener que robustecer sus políticas de seguridad de la información para poder satisfacer algunos de los requisitos que estas empresas aseguradoras entienden como mínimos para poder contratar, ya que el proceso de contratación requiere a sus clientes el cumplimiento de unas cautelas mínimas de ciberseguridad como condición sine qua non para la contratación de las pólizas.

Por tanto, lo primero que hay que tener claro es que para que la aseguradora nos respalde, nosotros deberemos haber garantizado un nivel adecuado de protección según lo que declaramos en el momento de la contratación, suponiendo que todas las medidas que decíamos tener han sido efectivas. De hecho, las aseguradoras normalmente incluyen en el contrato que sea una peritación realizada por ellas las que valore qué ha sucedido y qué dosis de responsabilidad ha podido tener el cliente en el incidente.

Los ciberseguros son una opción interesante de transferencia de riesgo para las siguientes casuísticas:
  • Situaciones donde los daños son difíciles de cuantificar o haya que hacer frente a indemnizaciones, sanciones o multas de terceros que no se pueden valorar a priori pero que son adecuadamente cubiertas por las establecidas por la póliza.
  • Situaciones donde se quiere contar con la capacidad externa de asumir costes por incidentes pero que en vez de aprovisionar fondos de reserva, se quiera contar con el respaldo de la aseguradora.
  • Situaciones donde la prestación de servicios de la organización requiera por parte de sus clientes potenciales, disponer de seguros como estos para que queden tranquilos y contemplen este tipo de seguros como un factor diferenciador respecto a la competencia.
Los ciberseguros no son una opción suficiente cuando se aplican a escenarios de riesgo que tienen un impacto directo en el core de nuestros servicios de negocio. Por ejemplo, si el incidente es una fuga de información de datos de nuestro área de I+D+i, las indemnizaciones no van a reparar el daño a la compañía dado que nuestros "secretos" han dejado de serlo y van a permitir a potenciales competidores beneficiarse de todo nuestro esfuerzo a mucho menor coste. Si el incidente supone la fuga de datos de clientes, podrá hacer frente a sanciones pero no podrá servir para recuperar la reputación o credibilidad ya que los daños si se han producido y el seguro sólo REPARA.

La letra pequeña de los ciberseguros.

Como hemos comentado al principio, el objetivo de toda aseguradora es ganar dinero a base de su conocimiento sobre estadísticas y probabilidades. Todo seguro por tanto, en la fase de contratación, debe dejar claro en qué hipótesis iniciales deben basarse esos cálculos y qué exclusiones no quedarán cubiertas. 
Respecto a las hipótesis iniciales, los ciberseguros normalmente incluyen cuestionarios de valoración del nivel de gestión y madurez de la seguridad. Para ello, como es normal, debe preguntarse por todo tipo de medidas de seguridad y se debe valorar y  calibrar su adecuado funcionamiento. Es fundamental entender por parte de la entidad que quiere contratar que mentir aquí no tiene sentido, puesto que en caso de incidente, la aseguradora podrá en la peritación o en el análisis forense encontrar que las premisas iniciales no eran ciertas y por tanto, no hacer frente a las indemnizaciones por posible fraude.

También es esencial entender bien lo que figuran en los apartados de exclusiones. Este tipo de secciones en los seguros sirven para marcar las rayas rojas por parte de la aseguradora respecto a lo que SI que respaldan y lo que NO. Por tanto, todo lo que son exclusiones son zonas no cubiertas y por tanto, escenarios de riesgo de nuestra organización que no han sido transferidos.

En estos apartados figuran siempre declaraciones respecto a lo que se entienden como "Actos deshonestos y fraudulentos y deliberados del asegurado" o "Responsabilidades asumidas por contrato o acuerdo".

En un ciberseguro que he tenido que analizar (Y que tuve que leer varias veces), una de las exclusiones hacía referencia a cualquier incidente informático ocasionado por una vulnerabilidad técnica conocida y no resuelta por el cliente. Es decir, la aseguradora no se hacía cargo de aquellos casos de intrusión en donde el atacante explote vulnerabilidades que tienen parche disponible pero que no ha sido instalado por la organización. Si realizamos un análisis técnico de dicha afirmación, lo que la aseguradora sólo cubre son los incidentes ocasionados por vulnerabilidades "Zero-day". Sin embargo, las estadísticas revelan que en un alto porcentaje de los incidentes más serios, las causas siempre son originadas por sistemas sin parchear.

Consejos para la contratación.

Para finalizar este extenso post, como recomendaciones generales para utilizar este tipo de productos, creo necesario considerar los siguientes puntos:
  • Implicar al área de TI en la toma de decisiones y al personal de seguridad de la información si lo tiene.
  • Identificar bien qué compromisos asume el asegurado para gozar de la cobertura contratada.
  • Analizar bien las exclusiones para tener claro qué escenarios de riesgo no se incluyen en la póliza.
  • Valorar si las indemnizaciones, junto con las franquicias a pagar en cada caso, suponen de verdad el apoyo necesario en caso de incidente.
Todo cliente, por mucho marketing que le hagan o muchos cantos de sirena que pueda escuchar de comerciales debe tener claro lo que el ciberseguro NO ES: 
  • No servirá de nada si usted no goza de unos niveles de protección básicos y no cumple sus compromisos respecto a la eficacia de las medidas. Si ocurre un incidente que podía evitarse, lo más normal es que la aseguradora no se haga cargo por incumplimiento de responsabilidades asumidas en contrato.
  • No va a ser la solución a todos sus males. Transferir riesgos es una opción pero no siempre válida en todos los casos. Si el incidente, por ejemplo, supone la fuga de datos de sus clientes, la aseguradora podrá darle una indemnización pero la credibilidad, reputación y confianza de sus clientes no volverá con eso.
  • No es una bala de plata que implica cruzarse de brazos. El seguro no le cubrirá si la causa del incidente es interna debida a negligencia en la protección.
  • Puede ser un coste extra inútil si no tiene claro qué ha contratado y en qué condiciones podrá utilizarlo. Cuando haya sufrido el incidente no será el mejor momento para comprobar si la cobertura era o no la adecuada.
Espero que este extenso post sea de ayuda y aclaración respecto a esta nueva opción de gestión del riesgo que hay que saber bien contextualizar para rentabilizar y optimizar su eficacia.


jueves, 29 de diciembre de 2016 0 comentarios

Carta a los Reyes Magos para el 2017 de un candidato a CISO.

Siguiendo ya la tradición por estas fechas de mi carta a los Reyes Magos como en el año 2012, 2013 y 2014, esta sería la epístola que enviaré este año. Aunque el blog ande un poco huérfano este año, espero tener un 2017 más activo y centrado en cultivarlo, regarlo y hacerlo crecer.
Este año ha sido verdaderamente complicado. Las nuevas amenazas nos han puesto a prueba y hemos podido comprobar que nuestra "confianza" a veces se basa en esa falsa sensación de tranquilidad que aporta la ausencia de incidentes. Sin embargo, la llegada del ransomware en este 2016 ha roto estas realidades ficticias y hemos tenido que correr a apagar fuegos como ya sucediera en los años noventa. Ya es una evidencia que el cibercrimen se ha industrializado y ha venido para quedarse. Su silencio sólo obedece en muchos casos al tiempo que necesitan para estudiar a la presa seleccionada antes del ataque aunque sectores como la banca están centrando sus objetivos.
Este ha sido un año relevante para la "ciberseguridad". Además de mostrar su músculo, ha influenciado de manera decisiva en acontecimientos transcendentales para la humanidad como puede ser la filtración de los papeles de Panamá o el caso Hilary Clinton con la posible influencia que haya podido tener sobre el resultado electoral. Ya veníamos avisando que la información es poder pero además, ahora se está institucionalizando su uso por parte de los Estados y las organizaciones cibercriminales para sacar buen provecho de ello. Además, por fin Europa ha ganado el pulso a los lobbys que han pretendido durante años enterar el Reglamento Europeo de Protección de Datos (RGPD o GDPR) y ya tenemos su aprobación y entrada en vigor vigente. El año 2017 se verá influenciado por tanto por proyectos de adecuación a la nueva cultura de la privacidad que el Reglamento pretende implantar con carácter universal.
Así que de nuevo tengo que pedir algunas cosas para este año 2017 que empieza. Mi lista es la siguiente:
  • Este año necesito refuerzos muy importantes desde la capa de inteligencia de red. La monitorización continua, la detección de anomalías y obtener conciencia situacional respecto a lo que ocurre en los sistemas de información, si ya era importante, ahora es un recurso vital para poder defender con diligencia los sistemas de información. Ya pedí estas cosas en el año 2014 y no me hicisteis caso... ahora ya no son una opción, son una línea de defensa básica para responder en el menor tiempo posible y por tanto, minimizar daños. Ya creo que los CISO asumimos que el incidente sucederá pero nuestra misión es la detección temprana y la expulsión del intruso a la mayor brevedad posible.
  • La concienciación del usuario final será como todos los años otro frente sobre el que trabajar pero quizás ahora más urgente dado que el ransomware explota sobre todo la ingenería social como vector de ataque. Si antes eran claves en la protección del puesto de trabajo, ahora con la dispersión de los dispositivos móviles (BYOD) todavía se hace más necesario que estén al día en cuanto cómo proteger la información que custodian. Ya no sólo es necesaria la concienciación, ahora debemos establecer planes de capacitación para transformar al usuario final en parte del muro de defensa. La creación de portales de autoformación internos, la generación de simulacros planificados para comprobar el nivel de conocimiento interno deben formar parte del plan de formación de cualquier organización.
  • Respecto al cumplimiento normativo, el año 2017 va a ser muy importante. El nuevo RGPD ya no apela a la puesta en marcha de medidas mínimas sino que establece como principio de protección la "responsabilidad activa", es decir, la demostración de que los niveles de protección son adecuados y que las medidas implantadas funcionan. Además, ahora desde el comienzo debe pensarse en la seguridad por "defecto y diseño". Ya no valdrán las excusas de no haber considerado las medidas suficientes porque la fabricación ya contempla el respeto de la privacidad en la reglamentación. Ademas, la novedad que supone el tener que notificar las violaciones de seguridad también tiene que ser adecuadamente valoradas por las áreas de la Organización que protegen la "reputación" de la institución. Si no puedes permitirte que tu imagen sea cuestionada o que la confianza de tu empresa sea puesta en duda, deberás realizar las inversiones que sean necesarias para garantizar al máximo que no tendrás impacto por estos motivos. Por tanto, desde ya debemos considerar la prevención como una "inversión" que evitará "gastos" o "costes" operacionales para subsanar las carencias que no han sido contempladas de forma preventiva. Las fugas de información de empresas muy notables deben hacer pensar que "cuando ves las barbas de tu vecino pelar, pon las tuyas a remojar". Además, las sanciones del nuevo RGPD que son cifras económicas altas o porcentajes entre el 2 y el 4% de la facturación ya no son nada desdeñable.
  • Respecto a la posición del CISO en la Organización y la aparición del DPO (Data Protection Officer del RGPD), espero que esta novedad sea un motivo de alegría porque se suma un nuevo cargo en la Organización que debe preocuparse por garantizar la seguridad de la información. No creo que el DPO vaya a ser un competidor del CISO pero ambos puestos tendrán que colaborar y complementarse. En algún caso, incluso, podrán ser la misma persona para tener que cubrir las necesidades de cumplimiento y de seguridad con un único rol. En cualquier caso, la aparición de la certificación en el artículo  44 del RGPD también va a evitar seguramente que la privacidad pueda ser abordada por cualquier a cualquier coste. Será necesario pasar por un proceso de acreditación para poder otorgar sellos de cumplimiento. En este escenario, la ISO 19600 para sistemas de gestión de compliance o la ISO 27001 de Gestión de la Seguridad de la Información van a tener un papel importante aunque puede que aparezca en escena una ISO centrada en privacidad. Ya está en la fase final la norma para realizar los privacy impact analysis bajo el número 29134.


Al contrario que otros años, este si que quiero incluir un deseo en lo personal. Llevo ya escribiendo cartas donde voy contando cómo veo la evolución de mi pasión, la ciberseguridad pero tengo la sensación de estar estancado profesionalmente. Este 2017 si que deseo con todas mis fuerzas un cambio de rumbo tras 16 años dedicado a esto. Si es la primera vez que me lees, estas son mis cicatrices en la materia que reporto a Linkedin. Tengo en mente nuevos servicios que pueden formar parte del catálogo de grandes consultoras aunque realmente lo que me gustaría es por fin entrar en una gran organización que quiera crear el área o la tenga ya creada para formar parte de un equipo centrado en este trabajo. Estar dando vueltas de cliente en cliente es bonito porque aprendes casuísticas muy diferentes y abordas muchos retos pero se pierde esa sensación de "construir algo" y demostrar con resultados los logros obtenidos. Tengo claro que el 2017 debe ser un año de cambio y de salir de la zona de confort para evolucionar respecto a los cambios ya comentados. Mi principal problema es Murcia, una zona desértica en estos temas que todavía no sitúa a un CISO en el organigrama de las empresas más importantes aunque tengo la suerte de trabajar para muchas de ellas. Es un mal síntoma para la competitividad de muchas de ellas... pero supongo que tendrán que sufrir un incidente muy serio para aprender la lección. Por desgracia hasta que no hay facturas por pérdidas, no se invierte en prevención.


En fin queridos Reyes, se que éste seguirá siendo un año difícil y las organizaciones, al menos en mi región, todavía no valoran/comprenden y entienden qué pinta la seguridad de la información aunque como cada vez son más frecuentes los ataques al menos se incrementan su sensación de que somos un mal necesario. 

jueves, 6 de octubre de 2016 0 comentarios

Enemigo a las puertas: Threat huntting.

Comentaba en el post anterior, "la bicefalia del CISO" que en el rol del vigilante, es importante conocer los métodos empleados por los atacantes para lograr la intrusión en nuestros sistemas. En los tiempos que corren hemos de asumir que el incidente se va a producir pero nuestro objetivo, al igual que ocurre en Epidemiología, es localizar a la mayor brevedad el caso índice o cero y proceder a aplicar las medidas de contención que sean necesarias.


Estas son tácticas a emplear en los escenarios de respuesta frente a incidentes. Sin embargo, si queremos adoptar una estrategia más preventiva, es necesario que el CISO adopte el papel de "francotirador", a la espera, observante pero alerta, para valorar la situación y anular la acción del enemigo en el momento más adecuado, antes incluso del paciente cero. Como vemos, se trata de adelantar las estrategia de defensa todo lo posible para solventar las situaciones incluso antes de que se produzca la intrusión o al menos, dificultando lo máximo posible el proceso para que el atacante, ante la dificultad, pueda desistir y buscar nuevos objetivos. 

En este nuevo escenario, la inteligencia se aplica para avanzar desde la defensa activa hacia una nueva situación donde el conocimiento del enemigo nos sitúa con algo más de ventaja, frente a la situación cotidiana y asimétrica donde el atacante conoce bien al objetivo incluso mejor que el propio CISO que debe defender los sistemas.


En este contexto es interesante conocer las diferentes aproximaciones que se han ido formulando para describir los modelos de ataque, en qué consisten, qué fases contemplan y cómo estos enfoques pueden alimentar nuestra estrategia de defensa. Voy a comentar los siguientes modelos:

  • Arboles de ataque, de Bruce Schneier. Es una de las primeras aproximaciones para establecer de forma metodológica un proceso de análisis del enemigo y poder representar las diferentes situaciones en donde el entorno protegido puede sucumbir a un ataque. En este tipo de modelos, el CISO se sitúa en su organización y trata de identificar sus puntos débiles para valorar si requiere o no de más medidas de seguridad, o tratar de gestionar de la mejor forma posible las vulnerabilidades.
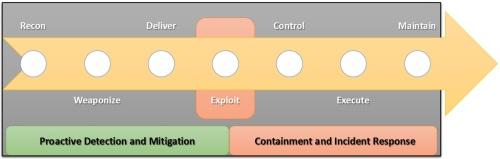
  • Cyber kill chain, de Lockheed Martin. Este modelo ya centra su atención en el enemigo y su modus operandi. Para ello, segmenta el proceso de todo ataque en diferentes fases que pasa a describir y analizar. Es uno de los modelos de mayor éxito porque sirve para modelar los ataques basados en APT pero que al ser propiedad de esta consultora tiene copyright. Este modelo contempla que todo ataque recorre las siguientes fases:

    • Reconnaissance (Reconocimiento): Los atacantes estudian al objetivo y recopilan información para diseñar su estrategia de ataque. En esta fase se emplean todo tipo de fuentes de información disponibles y se empieza a estudiar al objetivo. 
    • Weaponization (Militarización):  El atacante construye su herramienta para la intrusión, a menudo, cocinando el tipo de ataque usando la información obtenida en la fase anterior. 
    • Delivery (Entrega): El atacante lanza su campaña y bombardea a las víctimas seleccionadas enviado los anzuelos que vaya a utilizar. Las estrategias pueden ser diferentes como sitios de phishing, malware, ingeniería social, etc.
    • Exploitation (Explotación): El atacante deben en esta fase lograr tener éxito de forma que alguna víctima cometa un error y ejecute el paquete de entrega de forma que proporcione ya un punto de entrada en los sistemas objetivo. 
    • Installation (Instalación): En esta fase, el atacante debe lograr la persistencia. Una vez la víctima ha cometido el error, el atacante debe lograr completar la operación consiguiendo comprometer el equipo afectado para disponer de un primer elemento dentro del sistema objetivo que le permita extender el ataque.
    • Command and control (Comando y control): En esta fase, el atacante ya dispone de acceso remoto al sistema comprometido y empieza los movimientos laterales para lograr avanzar hacia su verdadera misión, la obtención de aquello que motivó el ataque. En esta fase debe lograr ser persistente e invisible.
    • Actions on objetives (Acciones sobre objetivos): En esta fase, el atacante, con conexión desde el exterior, avanza por los sistemas atacados hasta lograr su objetivo. En esta fase es cuando realmente causa el verdadero daño al sistema atacado, o bien, utilizando los recursos a su antojo o bien accediendo a la información por la que quiso entrar en esos sistemas.


Aplicando este modelo, las estrategias de defensa suponen en cada fase del ataque, disponer de capacidades para la detección y mitigación del ataque. El objetivo no es tanto que la intrusión no se produzca (algo casi imposible por la ventaja del atacante frente al defensor que ha sido estudiado de forma previa), sino que el objetivo principal es la detección temprana y la expulsión inmediata del agente hostil, antes de que pueda completar sus objetivos.


La cyber killchain permite por tanto aplicar tanto una estrategia proactiva de prevención y detección temprana como una estrategia de respuesta, contención y mitigación de  incidentes. Todo dependerá de en qué fase del ataque hayamos sido capaces de identificar al intruso.


Como CISOs, constructores de la estrategia de defensa, se dispone de diferente tecnología que permite la vigilancia y detección del atacante en las diferentes fases. La siguiente tabla muestra qué opciones puede aplicar el CISO en el proceso de intrusión basado en la ciber killchain.


  • ATT&CK™, (Adversarial Tactics, Techniques, and Common Knowledge) del MITRE. Este modelo es una evolución de la cyber killchain y puede ser utilizado para caracterizar y describir mejor el comportamiento del adversario una vez logra la intrusión inicial y comienza a buscar su verdadero objetivo. Por tanto, ATT&CK™se centra en estudiar al enemigo cuando ya se encuentra en nuestros sistemas. Esto proporciona un mayor nivel de granularidad en la descripción de lo que puede ocurrir durante una intrusión después de un adversario ha adquirido el acceso. Cada categoría contiene una lista de técnicas que un adversario podría utilizar para realizar esa táctica. Las técnicas se descomponen para proporcionar una descripción técnica, los indicadores,  análisis de detección y estrategias de mitigación posibles. Este modelo contempla el análisis de tácticas, técnicas y procedimientos (TTP) que emplea el atacante para llegar a satisfacer sus metas. Como elemento más relevante, este modelo plantea una tabla ATT&CK Matrix que recopila todas las posibles TTP a utilizar por el atacante en cada una de las fases del proceso de intrusión. Esto permite a los responsables de la defensa realizar un gap analysis para valorar en qué escenarios cuentan con elementos que sirven para la detección o respuesta del vector de ataque.


  • Diamond Model, de Cartagirone y Pendergast. Este es un modelo de orientación más militar que trata de responder al análisis del escenario que debe realizarse como parte de las actividades de inteligencia previa al combate. Existen múltiples disciplinas de recolección de inteligencia que se exptrapolan al contexto de ciberseguridad: 


  •  OSINT (Open Source Intelligence). Inteligencia a partir de la información que es pública y abierta, la principal fuente es Internet. 


  • SIGINT (Signals Intelligence). Inteligencia a partir de la intercepción de señales. En este contexto se traduce normalmente como la inteligencia adquirida por redes señuelo, conocidas técnicamente como honeynets o honeygrids.


  • GEOINT (Geospatial Intelligence). Inteligencia obtenida por medio de la geolocalización; en este caso las fuentes más importantes son los dispositivos móviles y aplicaciones.


  • HUMINT (Human Intelligence). Inteligencia adquirida por individuos, en el contexto de la ciberseguridad se utiliza como vHUMINT, es decir, entidades virtuales que obtienen información en su interacción con otras personas por medio de redes sociales y canales de comunicación electrónica.

  • El modelo de diamante aplica la información obtenida para lograr lo que en terminología militar se denomina "Intelligence preparation of battlefield o IPB" donde las labores fundamentales son ganar en conocimiento del enemigo, sus motivaciones, sus capacidades con el objetivo de poder calibrar nuestras oportunidades de éxito. Este tipo de modelos pretende disecionar el proceso de intrusión para dotar a los responsables de seguridad de las organizaciones víctimas de los métodos, procedimientos y herramientas más adecuados para descubrir, comprender y neutralizar las operaciones del atacante en próximos intentos. Si esta información es compartida, permite a otros entornos que no han sido atacados poder adoptar estrategias preventivas de defensa que les permitan evitar otras intrusiones. Este modelo ha sido extensamente explicado en el documento del CCN-STIC-425 CICLO DE INTELIGENCIA Y ANÁLISIS DE INTRUSIONES y permite ahondar en la caracterización del enemigo para identificar el por qué, cómo, quién, cuando de una intrusión.

    Como ejemplo curioso, para mostrar la aplicación de este modelo, la empresa de ciber inteligencia ThreatConnect ha colgado un post donde lo aplica al entorno Star Wars en el post "Applying the Diamond Model for Threat Intelligence to the Star Wars’ Battle of Yavin". Como resultado han obtenido este modelo de diamante.


    En siguientes post comentaré qué puede aportar el Threat intelligence al CISO si es utilizado dentro del OODA LOOP para decidir y actuar.
    En ciberseguridad las cosas están cambiando y la colaboración, la aparición de estándares para el intercambio de información y el análisis de amenazas va a permitir que el CISO ya no sólo pueda aspirar a conocer su infraestructura sino que puede empezar a saber algo más de su enemigo. Se equilibra un poco más la balanza en la frase:
    "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla." 

    PD: Si algún lector conoce más modelos de análisis de ataques, puede contribuir vía comentarios para ir incorporándolos al post.

      miércoles, 21 de septiembre de 2016 0 comentarios

      La bicefalia del CISO

      Ya comenté en el post anterior "De mayor quiero ser CISO" que actualmente este puesto de trabajo debe gestionar la doble complejidad del escenario de batalla. Por un lado, el CISO debe establecer la estrategia de su propia defensa y considerar cómo construye la seguridad de su organización, pero a su vez, tiene que estar atento al contexto y cómo cambia el mapa de amenazas. Esto, en un entorno dinámico en donde los malos siempre van por delante y con ventaja, supone un reto que es necesario saber gestionar. 

      Todo profesional de la seguridad debe aplicar una psicología muy particular. Hay un texto esencial sobre este tema de Bruce Schneier en el ensayo "Psychology of security" que describe el funcionamiento del ser humano cuando tiene que abordar el reto de la gestión de riesgos. En este sentido, un profesional de la seguridad piensa diferente cuando ve o le presentan un sistema. Por un lado, analiza las funcionalidades, la complejidad del entorno, los resultados que genera... pero también, otra parte de su cabeza, comienza a pensar en cómo el sistema podrá ser vulnerado. Debe empatizar con el agente hostil para pensar como él y buscar los mismos puntos débiles que él tratará de encontrar.

      En este post quiero centrarme en los enfoques de gestión que tenemos que dar a ambas partes de nuestra cabeza para abordar la "construcción de la seguridad" en nuestra organización y la "vigilancia de nuestra seguridad" frente al enemigo.

      Construcción de la seguridad.
      En este frente, el CISO debe gobernar la gestión y construcción de la seguridad y para ello emplear las buenas prácticas y estándares internacionales existentes, todos enmarcados dentro de la serie ISO 27000. Las necesidades actuales han ido produciendo diferentes revisiones de la norma o la elaboración de normas específicas que han tratado de resolver aquellas cuestiones que la norma general ISO 27001 no ha resuelto bien como pueda ser la Cloud (ISO 27017) o las necesidades específicas de sectores como en financiero, el sanitario, etc. Para quien quiera conocer la situación actual de la serie, la web ISO27001security.com de Gary Hinson nos mantiene actualizados ya que éste autor pertenece a los comités ISO que se encargan de revisar o crear normas dentro de esta serie.

      En el proceso de análisis, diseño, construcción y mantenimiento de la seguridad se emplea el famoso ciclo de Demming o modelo PDCA.  Bajo esta filosofía, hay una fase de planificación en donde se realiza el análisis de riesgos, la toma de decisiones y la selección de las medidas de seguridad que deben velar por la adecuada mitigación de los riesgos.

      El ciclo de mejora continua garantiza la evolución del sistema porque o bien a través de incidencias (Que evidencia a las medidas de seguridad que no cumplen con sus objetivos o las cuestiones sin proteger) que deben generar las adecuadas correcciones o bien a través de propuestas de mejora (Que evidencia aquellos elementos que podrán obtener mejores resultados), el CISO debe ir obteniendo una mejor protección de su organización de forma progresiva.


      Vigilancia de la seguridad.

      En este frente, el CISO debe controlar al enemigo y reaccionar frente a nuevas amenazas o los cambios de estrategia que puedan tener como resultado el fallo o  fracaso de las medidas de seguridad que tiene implantadas. En este contexto, aplicamos otro ciclo de gestión diferente, llamado OODA Loop o ciclo de Boyd. Este es el criterio que adopta un piloto para tener conciencia situacional y tomar decisiones de evasión cuando está bajo la linea de fuego enemiga. Esto se aplica en el mundo de la ciberseguridad dado que nuestros sistemas de información están sometidos de forma constante a la presión de los agentes agresores que intentan el acceso a través de los diferentes vectores de entrada que hacen tener éxito a una intrusión. En este entorno, el CISO debe luchar por tener la mayor conciencia situacional posible, teniendo que identificar qué vulnerabilidades tiene, qué flujos de tráfico son anómalos, qué nivel de alerta están notificando las medidas de seguridad implantadas. Como vemos, el CISO se mueve en el terreno de las operaciones para evadir o defender los sistemas del enemigo. El ciclo OODA consta de las fases siguientes: Observación, Orientación, Decisión y Respuesta como muestra la siguiente figura:


      Es en este nuevo escenario en donde actualmente se están poniendo a disposición de los CISOs las nuevas tecnologías de Threat Intelligence y correlación de eventos. Tener una visión clara de qué alertas tenemos y tratar de conocer las herramientas, tácticas y procedimientos de nuestro agresor nos da cierta ventaja a la hora de decidir cómo defendernos.

      En este estudio continuo del adversario, existen varias aproximaciones que tratan de formalizar la metodología del atacante, de forma que permita al defensor establecer qué respuesta dar en cada fase. Explicaré en un siguiente post en qué consisten estos modelos de ataque... pero su esencia es que una intrusión o ataque no es nunca un hecho aislado. Para su consecución y éxito, el atacante ha tenido que hacer ciertas labores previas de investigación y rastreo que pueden ser detectables si tenemos los sensores adecuados para identificar estos indicios y que no pasen desapercibidos entre el resto de logs.

      Si contamos con labores de Threat Intelligence, el defensor conoce mucha información sobre cómo el atacante (Cuando ya ha sido identificado por alguno de los laboratorios que tratan de desenmascarar estas campañas). Por tanto, podemos parametrizar nuestras defensas para que estén atentas a determinadas conexiones a rangos de IP concretos, la conexión a ciertos dominios o URLs, la presencia en nuestros sistemas de determinados ejecutables con ciertos Hash, etc.


      Tal como he titulado al post, el CISO debe saber moverse bien en ambos mundos. Debe gobernar la seguridad de sus sistemas pero tiene que también vigilar al enemigo y el cambio en sus tácticas, de forma que siempre tenga garantías de tener cubiertos todos los flancos. Ambos ciclos, PDCA y OODA Loop pueden convivir perfectamente e incluso complementarse mutuamente. De hecho, los que nos hemos venido dedicando al mundo de la gestión hemos tenido como cimientos la ISO 27001 siempre... contemplando la vigilancia y respuesta como labores operativas que generan correcciones o mejora continua pero ahora vemos en el Threat Intelligence un nuevo ámbito a tener en cuenta para la toma de decisiones, que puede acelerar o priorizar mejor en dónde realizar esfuerzos por implantar medidas.


      Este nuevo enfoque, más proactivo, basado en la anticipación ya no se centra en la filosofía de minimizar vulnerabilidades sino que asume que la amenaza es persistente y trata de lograr la intrusión en nuestros sistemas. Por este motivo, los soldados no están a la espera subidos en sus almenas sino que están monitorizando y vigilando continuamente al atacante para adecuar la respuesta de forma continua. En este entorno, es imprescindible contar con una adecuada centralización de logs que junte en un único punto toda la información recogida por los sistemas de seguridad de forma que las alarmas puedan ser correlacionadas y generen alertas al personal de seguridad que puedan ser gestionadas y gestionables (Es decir, el número de alertas a procesar debe ser razonable respecto al personal operativo que debe resolverlas). Este tipo de soluciones técnicas son proporcionadas por sistemas SIEM y complementandas con los dispositivos de seguridad que van siendo capaces de incorporar información obtenida por Threat Intelligence. 


      ;