martes, 15 de agosto de 2006 0 comentarios

Humor gráfico

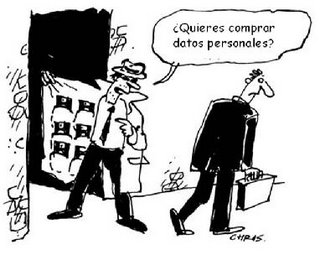
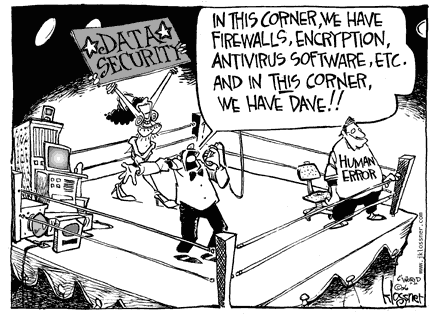
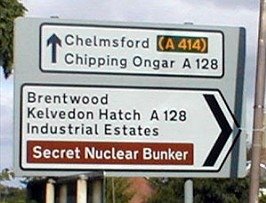
Como en vacaciones siempre da algo más de pereza escribir y dado que estoy bastante desconectado en la playa (mi pocket no conecta con redes wifi free) voy a poder postear bien poco. Hoy quiero recoger dos imagenes bastante significativas respecto al titulo del blog que se comentan por si mismas.
La primera me la envía Gaona del blog Gaona Sec y la segunda gracias al blog de Jose Manuel Fernandez


sábado, 5 de agosto de 2006 0 comentarios

Guía sobre cómo incrementar la concienciación en seguridad del ENISA

El European Network and Information Security Agency, ENISA, (la agencia europea equivalente a la NSA americana) recientemente ha publicado una excelente guía para abordar el tema de la formación y concienciación de los usuarios. Con unos 64 folios de denso contenido, se ilustran todas las fases para montar un plan de formación e incrementar así la concienciación en materia de seguridad de la organización.

Dado que siempre comentamos la importancia del factor humano, este tipo de guías son muy necesarias para atajar los riesgos generados por el desconocimiento o la falta de precaución del personal.

Analizando el documento muy pormenorizado, cabe destacar lo minuciosamente preparado que debe estar un plan de concienciación. El documento está disponible en el enlace enisa_a_users_guide_how_to_raise_IS_awareness.pdf
martes, 25 de julio de 2006 1 comentarios

Arranca la primera campaña contra el robo de identidad y el fraude on line ¿de verdad?

Quiero hoy destacar la presencia de un nuevo Web de información para la prevención del fraude. La noticia a la que he accedido vía la Asociación de Internautas presenta esta nueva iniciativa tal como puede leerse en el enlace Arranca la primera campaña contra el robo de identidad y el fraude on line.

Me llama poderosamente la atención ver que a pesar de como informa la noticia "El Instituto Nacional de Tecnologías de la Comunicación (INTECO), la Asociación de Internautas (AI) y Panda Software han presentado la primera campaña contra el robo de identidad y el fraude on line. La iniciativa, que se creó a raíz de las conclusiones del I Encuentro Nacional de Internautas celebrado en León los días 13 y 14 de julio, ofrece información y formación para que el usuario conozca las amenazas y sepa cómo protegerse" luego al entrar en el portal WWW.Nomasfraude.es aparecen en todas las cosas interesantes un formulario para recabar datos de carácter personal cuya cláusula de información de la LOPD advierte de la recogida para un único Responsable de fichero que Panda Software Internacional.

Hasta en la sección de "Denuncia" que uno podía esperar pudiera servir para notificar a las Fuerzas de Seguridad del Estado la presencia de Webs fraudulentas, se recogen datos de carácter personal para Panda Software Internacional.
Estos hechos podéis contrastarlos en los enlaces:Denuncia y
Política de Privacidad en la sección Denuncia.

Ahora como internauta ya solo me cabe una duda, ¿Estamos realmente ante una campaña de contra el robo de identidad y el fraude on-line o frente a una acción publicitaria con cierto aire filantrópico que pretende concienciar pero a cambio de recoger datos de carácter personal para intereses no tan filantrópicos?

¿Por qué entonces el INTECO, el Ministerio de Industria, Turismo y Comercio prestan su imagen si realmente se favorece a una iniciativa privada y comercial? ¿Por la foto de poder decir que hacen algo con el tema aunque solo hayan colgados cuatro animaciones flash que no puedes bajarte si no regalas tus datos? ¿No podrían haber articulado una manera de notificar al Grupo de Delitos Telemáticos o a la Policía Nacional la existencia de Webs suplantadas?

En fin, más de lo mismo. Se abusa de la ingenuidad del usuario y se venden "avances" que realmente no lo son tanto porque detras de este portal solo se esconde la finalidad lucrativa de obtener datos de carácter personal de potenciales clientes aprovechando la cobertura mediatica que se le da a una iniciativa de este calado (que por escasas son bien acogidas).

Además, podían haber aprovechado la oportunidad para crear un único punto español de notificación de Webs de fraude correspondientes a empresas españolas suplantadas.

No nos cuenten milongas que esto del fraude por Internet es un riesgo que este tipo de iniciativas no consigue minimizar. Toda información es buena pero para eso ya teníamos la sección del Centro de Alerta Temprana con la sección Fraudes por Internet o el portal Seguridad en pymes por cierto del mismo patrocinador.

No gasten el dinero público en más información que sobra y se repite y empiecen a pensar ya en proporcionar mecanismos jurídicos para depurar y exigir responsabilidades por los delitos cometidos, y por tanto, incrementar la seguridad jurídica del usuario Internet.

Hoy en los medios de comunicación parecía que algo nuevo se hacía desde la Administración para frenar el fraude y los resultados son solamente un folleto con publicidad de una empresa para recoger datos de carácter personal.
martes, 18 de julio de 2006 0 comentarios

Secure Vantage - MOMv3 Solutions

Leo vía Windows Security Logging and Other Esoterica un anuncio bastante interesante desde el punto de vista de la auditoría y control de la seguridad para entornos Microsoft. La recién anunciada Microsoft System Center Operations Manager 2007 Beta 2 parece que va a incluir características más potentes respecto al registro y monitorización de eventos y su correspondiente auditoría.

Aunque en la Web del anuncio no he conseguido información respecto a esta funcionalidad, el blog origen de la noticia me lleva a la Web de la empresa que parece estar colaborando y que detalla más las cosas.

El anuncio publicado en Secure Vantage - MOMv3 Solutions tiene algunas cosas que merece la pena destacar.

Secure Vantage esta trabajando en una serie de soluciones para aumentar las capacidades de monitorización de Operations Manager 2007 y el gestor de eventos de seguridad Microsoft ACS (Audit Collection Service). Algunas de las caracteristicas que esperan poder ofrecer son:
* Detección de intrusos
* Análisis forente
* Reportes sencillos del modulo ACS
* Gestión del riesgo
* Monitorización del estado de la seguridad

Para ello, los modulos ya diseñados constan de las siguientes características:
* ACS Reporting
o Base Windows Security Event Reporting
o Active Directory Extensions
o Heterogeneous Hooks
o Regulation Wrappers
* WSA, Windows Security Auditor (SCMP Alerting features and more)
* GPA, Group Policy Auditor (New version of Policy Controls MP)
jueves, 13 de julio de 2006 1 comentarios

Dilemas éticos en la sociedad de la información

Hoy no voy a comentar ningun tema relacionado directamente con la seguridad de la información, pero si lo está de manera implicita tal como voy a argumentar.

Esta tarde he asistido al Diascaldum que la Universidad de Murcia ha organizado entorno al software libre. Aunque mi principal motivación para asistir era el taller de hacking relacionado con el analisis de binarios relacionados con el malware, por casualidad he caido en la sala donde el profesor Javier Bustamante Donas, de la Universidad Complutense de Madrid nos ha ilustrado por qué los esfuerzos de una poderosa empresa de desarrollo no puede acabar con el movimiento del software libre.

Aunque no localizo las transparencias que ha utilizado, la charla ha tratado aspectos curiosos de la ética y los diferentes modelos y análisis de comportamiento que justifican que las decisiones egoistas son peores a medio y largo plazo que las decisiones de colaboración.

Dado lo interesante pero denso de la charla, he procedido a localizar textos con estas teorías filosoficas que llevan a decir cosas como "Todo lo que no se da, se pierde" o que "la Nueva Economía ya no se basa en la escasez sino en la omnipresencia".

En la charla ha hecho referencia a la "Ética hacker" como un jaque contra el concepto tradicional de propiedad. Aunque sobre esta ética existen diferentes versiones, prefiero escribir los puntos que ha destacado Javier Bustamante:
- El mundo está lleno de problemas fascinantes esperando ser resueltos.
- Nadie debería tener que resolver un problema ya resuelto.
- El aburrimiento es malo e insoportable.
- La libertad es buena.
- La actitud no sustituye a la competencia.

Imagino que en parte y de manera incosciente, alguien que publica un blog donde plasma sus experiencias y conocimientos en el fondo lleva la bandera de ""Todo lo que no se da, se pierde".
En fin, que hoy he descubierto parte de los principios y teorías matemáticas que pudieran justificar o explicar mi motivación para publicar este blog.

Os dejo con un par de enlaces a documentos más extensos con todas estas discusiones: - Dilemas éticos en la sociedad de la información: apuntes para una discusión..

- Hacia la cuarta generación de Derechos Humanos: repensando la condición humana en la sociedad tecnológica.

Y por cerrar el tema y explicar donde está la relación entre el blog y el post de hoy, al final, garantizar la seguridad de la información es preservar todas sus propiedades, o sea, garantizar que la ética y los beneficios de la sociedad de la información no se ven afectadas por los poderes que si bien no pueden derrocar esta nueva tendencia que lleva a compartir la información y el conocimiento, si pueden tratar de contaminar sus origenes o bien alterandolos o bien aprovechando el poder de las redes distribuidas y la facilidad de acceso para distribuir contenidos incorrectos o difamatorios que hagan desconfiar de cualquier fuente.
martes, 11 de julio de 2006 1 comentarios

La DGT pierde los puntos en materia LOPD

Leo vía Gaonasec una noticia que cuanto menos indigna. La DGT alardea de portal Web para la consulta de puntos y se pasan por debajo del código de la circulación en materia de protección de datos los derechos de los ciudadanos.

Tal como detalla en el post "el Carnet por puntos" Gaona y tambien el blog Férfer blog, han utilizado un método de acceso que no garantiza la autenticación de la persona. Como bien argumenta, identificar es una cosa y autenticar otra. Además para eso el R.D. 994/1999 utiliza ambos términos. Sólo hace falta consultar el diccionario de la RAE.

Identificar.
(De idéntico, con supresión de la última sílaba, y -ficar).
2. tr. Reconocer si una persona o cosa es la misma que se supone o se busca.
4. prnl. Dar los datos personales necesarios para ser reconocido.

Por tanto, la identificación supone una petición de credenciales para tener información sobre quien se es (o se dice ser).

Autenticar.
(De auténtico).
1. tr. Autorizar o legalizar algo.
2. tr. acreditar (ǁ dar fe de la verdad de un hecho o documento con autoridad legal).

La autenticación va más alla. No solo requiere de las credenciales sino que además deben ser verificadas, debe poder conocerse su veracidad con el objeto de poder dar fe de la identidad.

Por tanto, un numero de DNI nos identifica y SOLO algo que la persona a autenticar CONOCE, TIENE o ES lo autentica.
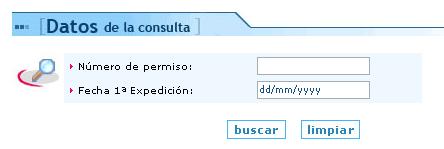
Los datos que solicita el Web de la DGT pudieran identificar pero en cualquier caso NO AUTENTICAR dado que no es una información que acredite de forma biunívoca a la persona y el dato de autenticación.

Señores de la DGT, ¿es que ustedes se creen que alguien tiene el carnet y la documentación del coche porque les dice que lo tiene o verifican el DNI del conductor con la persona que tienen delante y con la que aparece como titular de la documentación?

Entonces, ¿Por qué no hacen lo mismo con los servicios telemáticos? ¿Es que no es suficiente ejemplo los constantes incidentes de phishing en el sector financiero como para tomarse un poquito más en serio el tema?

Una cosa es que por desgracia el ciudadano de apié no esté concienciado sobre cuales son sus derechos, y otra muy distinta es que sean constantemente pisoteados por la ausencia de protesta. Son ya constantes las referencias a como se vulnera la protección de la intimidad tanto en el sector público como en el privado. Lo más preocupante además es la tendencia que se está generando. Ya no es sólo que recaben datos sin consentimiento, sino que además empiezan a ser explotados con fines perversos. Como ejemplo, solo destacar la noticia publicada en El Navegante "El 75% de las empresas ni conoce ni cumple las leyes de protección de datos de sus trabajadores."

Tal como dice el Antoni Farriols, presidente de la independiente Comisión de Libertades e Informática, "sólo el 25% de las empresas conocen y cumplen la normativa sobre protección de datos" y este desconocimiento está siendo aprovechado para cometer abusos.

Parece evidente que solo cuando hay sanción hay una conducta ética porque la autoregulación por parte de las propias empresas no existe, y si encima este derecho es dificil de custodiar o controlar, somos pasto para el abuso y la lesión de nuestros derechos.

Con los ficheros privados existe al menos riesgo de sanción económica, pero encima con la Administración Pública, al ser una sanción de carácter administrativo parece imperar la impunidad y el abuso.

¿Con que autoridad se puede exigir el cumplimiento de una ley que es la propia Administración la primera en vulnerarla?
miércoles, 5 de julio de 2006 0 comentarios

El factor humano

Como suele decirse, una imagen vale más que mil palabras y hoy la gente de Hispasec publica una viñeta cómica que ilustra el tan comentado "Factor Humano".

lunes, 3 de julio de 2006 0 comentarios

Guía para la implantación de un SGSI

A través de la iniciativa FOROSEC quiero hoy comentar el enlace a la Guía de implantación de sistemas de gestión de la seguridad de la información.

FOROSEC es un proyecto subvencionado por el Ministerio de Industria, Turismo y Comercio que tiene como objetivo establecer una red experta en seguridad informática enfocada a mejorar la competitividad de las PYMES en los servicios de negocio electrónico.
Los organizadores del proyecto son cuatro centros especializados en TICs y seguridad informática:
* AIMME (Instituto Tecnológico Metalmecánico),
* ESI (European Software Institute),
* IAT (Instituto Andaluz de Tecnología) y
* ROBOTIKER.

Esta guía está redactada en un lenguaje sencillo y puede ser un material muy interesante para realizar una primera aproximación al mundo de los sistemas de gestión de la seguridad de la información (SGSI). En el documento vienen desmenuzadas las diferentes fases del proceso, los documentos mínimos a generar y cuales deben ser los principios y objetivos de abordar un proyecto de semejante transcendencia e importancia para la organización. El desarrollo de la metodología para la implementación acercará a las personas con interés en el tema a cada una de las actividades a desarrollar dentro del diseño y construcción del SGSI.
Por último destacar también el anexo 2 en donde se establecen unas pautas y consejos para la elaboración de procedimientos de seguridad.

El documento puede ser descargado en el enlace Guía de implantación de sistemas de gestión de la seguridad de la información
lunes, 26 de junio de 2006 0 comentarios

The Regulatory Compliance Planning Guide Home Page

Los chicos de Microsoft y más los de la parte del Technet a menudo nos sorprenden con documentos de una calidad impresionante sobre temas de carácter general en donde Microsoft como empresa de servicios aporta su visión del problema y las soluciones con sus productos.

El documento al que hoy voy a dedicarle este post versa sobre como garantizar el cumplimiento de las regulaciones y requisitos legales en los sistemas de información.

Aunque trata de regulaciones que afectan mayoritariamente al mercado americano por ser legislación específica de su país, otras regulaciones como la norma ISO 17799 son aplicables al resto del mundo. En concreto se tratan las siguientes regulaciones:
- Sarbanes-Oxley (SOX)
- Gramm-Leach-Bliley (GLBA)
- Health Insurance Portability and Accountability Act (HIPAA)
- European Union Data Protection Directive (EUDPD)
- ISO-17799 international security standard

Merece la pena sobre todo la visión y la solución para garantizar el cumplimiento planteada como una guía para satisfacer estos objetivos.Para quien quiera curiosear más que descarge el documento de esta referencia: The Regulatory Compliance Planning Guide Home Page
domingo, 25 de junio de 2006 7 comentarios

Preguntas absurdas de Internet Explorer

Desde hace unas semanas y no se bien a partir de que actualización del Internet Explorer vengo observando la aparición de unas nuevas ventanas de seguridad que realmente no se que sentido tienen.

Si algo me puede es la seguridad absurda, o sea, argumentar por motivos de seguridad la imposición de unas medidas que ni evitan ni reducen ningún riesgo y que solo pueden tener como objetivo dar una "falsa sensación" de seguridad, de que se está haciendo algo aunque sea absolutamente improcedente.
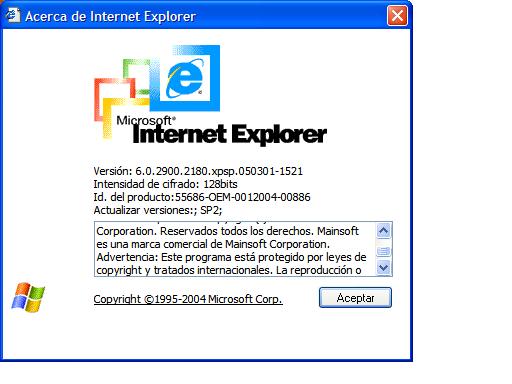
En la siguiente captura pongo un ejemplo de a lo que me estoy refiriendo:

Atención a la pregunta que el lumbreras del programador ha situado en esta mal llamada advertencia de seguridad.
"La pagina Web actual está tratando de abrir un sitio de la lista de sitios de Confianza ¿Desea permitir esto?"

Como usuario normal este tipo de texto no hace nada más que confundirme. ¿Cual es el problema?
a) Si es una ventana emergente, ya la bloqueará IExplorer si lo tengo activo (A elección del usuario) pero entonces que no me muestre una advertencia de seguridad.
b) Si la página actual está intentando abrir otra web pero esta es de mis sitios de confianza, para que me avisa, si ya sabe que la url está etiquetada como "de confianza".
c) Y lo más irritante, ¿por qué repite la misma pregunta varias veces?

Lo más gracioso de todo es que tanto si consiento como si no autorizo, el comportamiento final que percibe el usuario es el mismo. En fin, no soy capaz de identificar por qué ahora cada vez que navego tengo que sufrir semejante interrogatorio pero la molestia es tal que ha conseguido vencer mi resistencia al cambio asi que la propia Microsoft ha sido la que ha conseguido que al final , ¡me paso a Firefox!.

Si alguien puede hacerme recomendaciones sobre extensiones, add-ins o otros complementos que proporcionen información de seguridad estaré muy agradecido. Yo voy ahora mismo a por mi netcraft toolbar.

Añado la captura de pantalla de la ayuda para que veáis que versión de Internet Explorer estoy utilizando por si aclara algo.

sábado, 24 de junio de 2006 0 comentarios

Scandoo, navegación etiquetada

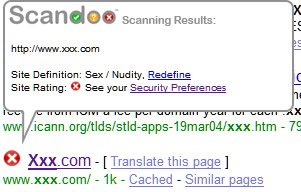
Leo hoy vía Genbeta la aparición de un nuevo servicio de navegación que etiqueta los resultados obtenidos por los navegadores más comunes (Google, Msn Search, Ask, Yahoo! en base a unos criterios de seguridad que el usuario previamente define.

Es bastante útil para purgar de los resultados esas páginas Webs que intentan aprovecharse de la notoriedad de una url o un portal y se camuflan o mimetizan como si fueran el Web original pero albergando contenidos totalmente opuestos.


Aunque quizás no sea algo a utilizar siempre que se salga al ciberespacio, es bastante útil en muchos casos. Podéis experimentar por vosotros mismos a traves de Scandoo.
viernes, 23 de junio de 2006 0 comentarios

Telefónica Empresas, predicando con el ejemplo, ya tiene su SGSI-ISO 27001

Aunque la noticia no es de hoy, la tenía pendiente para comentar. En la Revista SIC de este mes aparece un folleto interno en donde se indica que Telefónica Empresas ha adaptado y certificado el "Sistema de gestión de seguridad de la información de aplicación en sus centros de datos gestionados (CDG) y servicios) contra la norma ISO 27001.

Aunque de estos sistemas lo más importante es ver en concreto el alcance de la certificación, me parece digno de destacar que efectivamente Telefónica predica con el ejemplo, dado que ha decidido certificar el centro de datos que da servicios a empresas. Como proveedor ha querido acreditar con este sello que dispone de un sistema de gestión orientado a proporcionar la máxima seguridad de la información a sus clientes.

Ello, no debemos confundirnos, no significa que nunca vaya a pasarles nada. Simplemente han apostado por un marco de gestión para abordar la seguridad y por tanto, el primer paso ha sido identificar los mayores riesgos potenciales para ahora y poco a poco ir reduciendolos, evitarlos o transferirlos a terceros.

Aunque no he encontrado una nota de prensa en el portal español, si aparece en el siguiente enlace.

¿Qué gana con esto Telefónica Empresas?
Yo creo que mucho por dos motivos:
- En primer lugar, se autoimpone una filosofía de gestión para la parte de servicios quizás más delicada, que es la de servicios de proceso de datos a terceros cuyo objetivo es ganarse la confianza de los clientes en base a pruebas y registros de las actividades de seguridad que desarrollan a diario.

- Por otro, puede permitir que cualquier empresa que albergue sus sistemas de información dentro de sus centros, se beneficien de este sistema de gestión, dado que si el outsourcer te garantiza seguridad, el esfuerzo para la empresa propietaria de los datos para implantar el SGSI se reduce a cubrir todos los procesos que no están subcontratados.

El pensar que algo es más seguro porque tenga el sello ISO 27001 es ya otro debate en el que por ahora prefiero no entrar. Para alguien como yo que lleva creyendo en que la "GESTIÓN" de la seguridad iba a llegar a donde está llegando, es muy importante ver como las empresas de mayor prestigio creen en que la seguridad se gestiona, al igual que la satisfacción del cliente.

Como la seguridad al 100% no existe, al menos empezar a andar por un camino que busca llegar a conseguirlo es mejor que pensar que como nada se puede hacer, mejor esperar a tener suerte y que nunca pase nada.

Los primeros, en caso de incidente, podrán saber que ha podido fallar, que elementos no se contemplaron y aprenderán de ello. Los segundos no podrán aprender nada del incidente porque nada hicieron para evitarlo. Como mucho pondrán solución a la amenaza ya materializada sin saber si es lo único que pudiera pasarles y se quedarán simplemente esperando a no tener tan mala suerte.
jueves, 22 de junio de 2006 2 comentarios

Avast!, Antivirus freeware para usuarios

Ya había recomendado en su momento el AVG como antivirus freeware que cubría todo tipo de espectativas respecto a lo mínimo necesario para una adecuada protección frente a código malicioso, pero hace poco que instalado el Avast y creo que tiene aspectos mejores que el AVG por los que puede merecer la pena el cambio.

Aunque actualmente tengo los dos corriendo simultaneamente dado que no cargan mucho la máquina ni en consumo de CPU ni en memoria (mi equipo tiene 1GB de RAM y 2GHz), Avast! incorpora algunas mejoras a considerar:
- Dispone de módulos para vigilar programas de mensajería instantanea, P2P.
- Vigila los ficheros y código descargado por el navegador.
- Incorpora lo que denominan VRDB ("Virus Recovery Database") que es una base de datos de integridad. Cuando detecta un virus sobre un fichero, recupera el archivo infectado dejandolo en el estado anterior al infectado.Guarda para ello tres versiones de cada documento para producir una vuelta atrás correcta. La base de datos se actualiza cada tres semanas y debido a que necesita recursos para realizar esta tarea, puede activarse que este proceso se realize cuando el usuario lo indique o bien cuando se esté ejecutando el protector de pantalla.

Para quien quiera un análisis algo más exhaustivo y una comparativa de diferentes antivirus, he encontrado un documento mas completo con una comparativa entre diferentes antivirus, comerciales y freeware y como puede leerse Avast está o en la misma posición o por encima del AVG. El documento puede leerse en Comparativas AV-Agosto2005.

La descarga del Avast que es freeware para usuarios, solo requiere del registro del usuario para recibir un código de activación que habrá que ir renovando periodicamente.
El producto puede descargarse en: Avast! 4 Home Edition - Free antivirus software - free virus protection for home PC
martes, 20 de junio de 2006 0 comentarios

El primer SOC de España

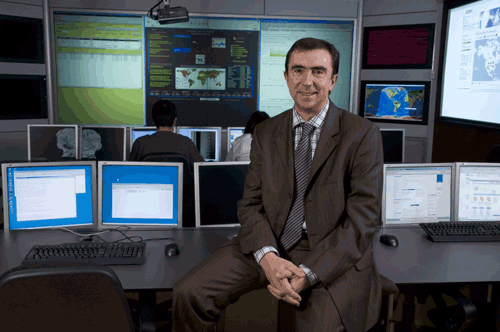
Aparece en el Ciberpais una noticia relacionada con la construcción y puesta en servicio del primer SOC (Security Operation Center) español. Fruto de la inversión de S21Sec y Telvent, este centro se destinará a la gestión y control de las amenazas en Internet provenientes de cualquier parte del mundo, la investigación y desarrollo de soluciones más eficientes en la lucha contra al fraude online, y la actuación durante las 24 horas del día ante ataques informáticos contra entidades bancarias, instituciones y organizaciones empresariales de Europa y Latinoamérica además de españolas, y que se integrará en la red mundial de SOCs de la multinacional VeriSign, especializada en infraestructuras inteligentes y seguridad.

Es una iniciativa parecida a la que desde el año 1999 desarrolla Bruce Schneier mediante la compañía Counterpane de la que es Director. En la gestión de la seguridad contempla la monitorización y la reacción inmediata como uno de los más exisitosos caminos para conseguir la reducción del riesgo.

Los detalles del centro que no dejan de ser impresionantes por parecerse a uno de esos edificios con altas medidas de seguridad de esos que vemos en las películas pueden leerse en el artículo de El País en Un bunker para combatir a los piratas o en una nota de la Web de Asimelec en El primer SOC español.


Como nota curiosa, y si prestáis atención al videowall de la foto, podréis reconocer
la Computer Network Defence Operational Picture como ya en su momento posteara en relación a la NSA. Será que las fuentes de información tanto para empresas privadas como para el más común de los internautas son las mismas.

Es de suponer que la diferencia está en que en un centro así, estas pantallas contienen información significativa que se tiene en cuenta para hacer cosas y no simplemente para decorar pantallas.

Quien tenga algo más de tiempo, que recorra las presentaciones de la Web de Counterpane para ver los documentos de Bruce Schneier entorno a la importancia de la monitorización en la reducción del riesgo.
domingo, 18 de junio de 2006 0 comentarios

Copia de seguridad de Drivers

Hoy quiero recomendar un pequeño programa que puede servir en momentos de reinstalación para salvarnos de más de un apuro y no tener que empezar a buscar los CD originales de los drivers de los diferentes fabricantes.

Aunque el programa es pequeño y gratuito, permite identificar todos los drivers instalados en nuestro sistema y hacer una copia de seguridad de cada uno de ellos. Por sencillo no deja de ser extremadamente útil, más teniendo en cuenta que muchas veces nos cuesta un rato identificar el driver adecuado o el ultimo driver que el fabricante ha colgado en la Web. Pues una vez que ese esfuerzo está hecho, con este programa podemos protegerlo.

Como siempre, el software es FREEWARE y puede descargarse en BooZet's Double Driver
miércoles, 14 de junio de 2006 0 comentarios

Explicación de las cabeceras de correo electrónico

Leo vía Kriptopolis una referencia a un documento didáctico que explica como funciona el protocolo SMTP y que significan las cabeceras de los mensajes de correo. De esta manera podemos entender mejor cuando recibamos un correo sospechoso, cuales son sus origenes e investigar el rastro dejando en el envío.
El documento puede consultarse en Reading Email Headers
lunes, 12 de junio de 2006 1 comentarios

Ingeniería social vía memorias USB

Leo por dos vías diferentes la misma noticia relacionada con el uso de la ingeniería social y los dispositivos USB. Ya Bruce Schneier el año pasado advertía de los riesgos en materia de seguridad derivados de la pérdida de este tipo de dispositivos utilizados como medio de transporte de grandes volumenes de información a menudo sensible en el artículo Risk of losing.

Esta semana se hace eco también de una noticia también publicada en Microsiervos en relación a unas pruebas realizadas por una consultora Dark Reading en una auditoría de seguridad informática en donde han utilizado como técnica la ingeniería social y los dispositivos móviles.
La prueba ha sido sencilla. Tal como cuenta Microsiervos, "cogieron veinte memorias USB de propaganda, las llenaron con archivos de varios tipos, incluyendo un troyano que una vez ejecutado en un ordenador empezaría a enviar información a los ordenadores de Dark Reading, y los fueron dejando «olvidados» en el aparcamiento, zonas de fumadores y otros sitios de la empresa bajo auditoría. De las veinte memorias, quince fueron encontradas por empleados de la empresa en cuestión, y las quince terminaron por ser enchufadas en ordenadores conectados a la red de la empresa, ordenadores que en seguida empezaron a enviar datos a Dark Reading que les permitieron entrar en sus sistemas sin ningún problema.

Durante una auditoría de seguridad informática en una empresa que se dedica a conceder créditos en la que los responsables de ésta se mostraron especialmente preocupados por el factor humano y lo fácilmente que en el pasado sus empleados habían revelado claves o compartido información, así como el riesgo de seguridad que suponen las memorias USB, la gente de Dark Reading, la empresa que llevó a cabo la auditoría, consiguió entrar en los sistemas y averiguar todo tipo de información utilizando un truco la mar de sencillo.

La historia completa está en Social Engineering, the USB Way."

No se ya las veces que el factor humano ha sido objeto de post en este blog, pero es que las historias se repiten una y otra vez. Por un lado, desde los responsables de sistemas el atajo al problema pasa por empezar a inventariar y controlar los dispositivos que son autorizados a ser conectados en los sistemas de información de la empresa, pero por otro, todo usuario debe ser a estas alturas conscientes de que si no se permite la ejecución de archivos extraños que llegan por correo electrónico, mucho menos de archivos encontrados sobre dispositivos externos y ajenos.


Como siempre conviene aprender de los errores ajenos, a continuación y gracias al blog Gurú de Informática os adjunto tres brico-consejos de seguridad para evitar los riesgos anteriormente comentados:

PRIMERO: Evitar que suceda. Cómo bloquear dispositivos USB en Windows.
Los dispositivos USB de almacenamiento, son muy prácticos, pero pueden resultar un problema de seguridad, porque nos pueden infectar de virus o porque pueden ser un medio para llevar información critica del sistema, si queremos bloquear el uso de USB en algunas maquinas, como servidores o maquinas que posean información relevante o simplemente un terminal que usan muchos usuarios, aquí les dejo un articulo de la KB sobre como bloquear estés dispositivos en las plataformas Windows XP/2000/2003.


SEGUNDO: Evitar la contaminación de malware. Portable ClamWin
Una versión para llevar del antivirus ClamWin que ocupa 12,4 Mg, es totalmente gratuito y tiene la posibilidad de actualizarse por Internet, yo diría que es un imprescindible para llevar en la memoria o disco portátil USB. Este antivirus es compatible con las plataformas Windows 98/Me/2000/XP/2003. Es capaz de detectar virus y spyware, ademas es bastante rápido y muy eficaz para ser un antivirus portable.

TERCERO: Garantizar la confidencialidad de lo transportado.
A continuación indico varios programas de cifrado que caben en un disco USB y que permiten la creación de unidades virtuales cifradas o el cifrado directo de archivos. Los enlaces sobre los nombres:
-Picocrypt.
-Truecrypt.
-SKS.
sábado, 10 de junio de 2006 0 comentarios

(In)secure Magazine 7

El contenido de este número es:

- SSH port forwarding: security from two perspectives, part one An inside job
- CEO spotlight: Q&A with Patricia Sueltz, SurfControl
- Server monitoring with munin and monit
- Compliance vs. awareness in 2006
- Infosecurity 2006
- 2005 *nix malware evolution
- InfoSec World 2006
- Overview of quality security podcasts
martes, 6 de junio de 2006 0 comentarios

Gestión de log's

Hoy quiero referenciar un documento que aunque no he podido leer en profundidad, por la fuente y la calidad de la documentación que siempre genera seguro que hace las delicias de algunos de los lectores de este blog.

El documento establece recomendaciones y conceptos para hacer una adecuada gestión de log's. No damos suficiente importancia al tema pero los log's son las únicas evidencias en el mundo digital de lo sucedido. Es la ventaja que tiene lo informatizado, que siempre deja rastro. Pero el inconveniente es que estas evidencias deben conservarse con la calidad y seguridad necesarias como para que pudieran ser usada como pruebas en caso de problemas. Por tanto, los log's son una medida de seguridad con doble función: disuasoria para aquel que al saber que dejará rastro no se atreverá a cometer sus fechorías y probatoria en caso de problemas y que los incidentes se hayan producido.
El documento puede descargarse del NIST en el enlace Guide to Computer Security Log Management.
viernes, 2 de junio de 2006 1 comentarios

Guía de seguridad de la información para pymes.

A través del portal Ventana Digital de la Región de Murcia, os podéis descargar la Guía de Seguridad de la información para pymes.
Intenta aportar un enfoque práctico a la problemática de la seguridad en la pyme, tratando de mostrar desde la perpectiva de la gestión del riesgo que existen controles y medidas que pueden ser aplicadas para reducir la exposición a problemas.

El enfoque y orientación técnica aportado por Firma, Proyectos y Formación, S.L. pretende justificar el carácter global del alcance de la seguridad de la información y la importancia que empieza a adquirir en organizaciones donde la dependencia de las tecnologías de la información es alta. Los grupos de controles los hemos segmentado en:
- Controles relacionados con los procesos de negocio
- Controles relacionados con el personal
- Controles relacionados con los sistemas de información
- Controles relacionados con la revisión y auditoría

Tal como se indica y ya he destacado en este blog más de una vez, la seguridad es un proceso y no un producto. Debe implantarse y gestionarse para controlar la incertidumbre y los riesgos.

Se ha tratado de elaborar en un lenguaje claro y desde una perspectiva práctica. Se explican los principales objetivos de cara a la protección de la empresa y los controles recomendados por la norma ISO 17799:2005 "Código de buenas prácticas para la gestión de la seguridad de la información".

Cada uno de los objetivos de control dispone de una serie de controles a implantar, y se ilustra con un ejemplo el por qué de su existencia y que problemas ocasiona no disponer de ellas.

Esperando que sea un documento didáctico y ameno, aquí os dejo el enlace.
 
;