jueves, 6 de octubre de 2016 0 comentarios

Enemigo a las puertas: Threat huntting.

Comentaba en el post anterior, "la bicefalia del CISO" que en el rol del vigilante, es importante conocer los métodos empleados por los atacantes para lograr la intrusión en nuestros sistemas. En los tiempos que corren hemos de asumir que el incidente se va a producir pero nuestro objetivo, al igual que ocurre en Epidemiología, es localizar a la mayor brevedad el caso índice o cero y proceder a aplicar las medidas de contención que sean necesarias.

Estas son tácticas a emplear en los escenarios de respuesta frente a incidentes. Sin embargo, si queremos adoptar una estrategia más preventiva, es necesario que el CISO adopte el papel de "francotirador", a la espera, observante pero alerta, para valorar la situación y anular la acción del enemigo en el momento más adecuado, antes incluso del paciente cero. Como vemos, se trata de adelantar las estrategia de defensa todo lo posible para solventar las situaciones incluso antes de que se produzca la intrusión o al menos, dificultando lo máximo posible el proceso para que el atacante, ante la dificultad, pueda desistir y buscar nuevos objetivos. 

En este nuevo escenario, la inteligencia se aplica para avanzar desde la defensa activa hacia una nueva situación donde el conocimiento del enemigo nos sitúa con algo más de ventaja, frente a la situación cotidiana y asimétrica donde el atacante conoce bien al objetivo incluso mejor que el propio CISO que debe defender los sistemas.


En este contexto es interesante conocer las diferentes aproximaciones que se han ido formulando para describir los modelos de ataque, en qué consisten, qué fases contemplan y cómo estos enfoques pueden alimentar nuestra estrategia de defensa. Voy a comentar los siguientes modelos:

  • Arboles de ataque, de Bruce Schneier. Es una de las primeras aproximaciones para establecer de forma metodológica un proceso de análisis del enemigo y poder representar las diferentes situaciones en donde el entorno protegido puede sucumbir a un ataque. En este tipo de modelos, el CISO se sitúa en su organización y trata de identificar sus puntos débiles para valorar si requiere o no de más medidas de seguridad, o tratar de gestionar de la mejor forma posible las vulnerabilidades.
  • Cyber kill chain, de Lockheed Martin. Este modelo ya centra su atención en el enemigo y su modus operandi. Para ello, segmenta el proceso de todo ataque en diferentes fases que pasa a describir y analizar. Es uno de los modelos de mayor éxito porque sirve para modelar los ataques basados en APT pero que al ser propiedad de esta consultora tiene copyright. Este modelo contempla que todo ataque recorre las siguientes fases:

    • Reconnaissance (Reconocimiento): Los atacantes estudian al objetivo y recopilan información para diseñar su estrategia de ataque. En esta fase se emplean todo tipo de fuentes de información disponibles y se empieza a estudiar al objetivo. 
    • Weaponization (Militarización):  El atacante construye su herramienta para la intrusión, a menudo, cocinando el tipo de ataque usando la información obtenida en la fase anterior. 
    • Delivery (Entrega): El atacante lanza su campaña y bombardea a las víctimas seleccionadas enviado los anzuelos que vaya a utilizar. Las estrategias pueden ser diferentes como sitios de phishing, malware, ingeniería social, etc.
    • Exploitation (Explotación): El atacante deben en esta fase lograr tener éxito de forma que alguna víctima cometa un error y ejecute el paquete de entrega de forma que proporcione ya un punto de entrada en los sistemas objetivo. 
    • Installation (Instalación): En esta fase, el atacante debe lograr la persistencia. Una vez la víctima ha cometido el error, el atacante debe lograr completar la operación consiguiendo comprometer el equipo afectado para disponer de un primer elemento dentro del sistema objetivo que le permita extender el ataque.
    • Command and control (Comando y control): En esta fase, el atacante ya dispone de acceso remoto al sistema comprometido y empieza los movimientos laterales para lograr avanzar hacia su verdadera misión, la obtención de aquello que motivó el ataque. En esta fase debe lograr ser persistente e invisible.
    • Actions on objetives (Acciones sobre objetivos): En esta fase, el atacante, con conexión desde el exterior, avanza por los sistemas atacados hasta lograr su objetivo. En esta fase es cuando realmente causa el verdadero daño al sistema atacado, o bien, utilizando los recursos a su antojo o bien accediendo a la información por la que quiso entrar en esos sistemas.


Aplicando este modelo, las estrategias de defensa suponen en cada fase del ataque, disponer de capacidades para la detección y mitigación del ataque. El objetivo no es tanto que la intrusión no se produzca (algo casi imposible por la ventaja del atacante frente al defensor que ha sido estudiado de forma previa), sino que el objetivo principal es la detección temprana y la expulsión inmediata del agente hostil, antes de que pueda completar sus objetivos.


La cyber killchain permite por tanto aplicar tanto una estrategia proactiva de prevención y detección temprana como una estrategia de respuesta, contención y mitigación de  incidentes. Todo dependerá de en qué fase del ataque hayamos sido capaces de identificar al intruso.
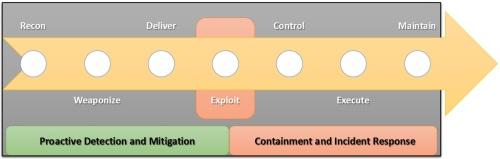

Como CISOs, constructores de la estrategia de defensa, se dispone de diferente tecnología que permite la vigilancia y detección del atacante en las diferentes fases. La siguiente tabla muestra qué opciones puede aplicar el CISO en el proceso de intrusión basado en la ciber killchain.


  • ATT&CK™, (Adversarial Tactics, Techniques, and Common Knowledge) del MITRE. Este modelo es una evolución de la cyber killchain y puede ser utilizado para caracterizar y describir mejor el comportamiento del adversario una vez logra la intrusión inicial y comienza a buscar su verdadero objetivo. Por tanto, ATT&CK™se centra en estudiar al enemigo cuando ya se encuentra en nuestros sistemas. Esto proporciona un mayor nivel de granularidad en la descripción de lo que puede ocurrir durante una intrusión después de un adversario ha adquirido el acceso. Cada categoría contiene una lista de técnicas que un adversario podría utilizar para realizar esa táctica. Las técnicas se descomponen para proporcionar una descripción técnica, los indicadores,  análisis de detección y estrategias de mitigación posibles. Este modelo contempla el análisis de tácticas, técnicas y procedimientos (TTP) que emplea el atacante para llegar a satisfacer sus metas. Como elemento más relevante, este modelo plantea una tabla ATT&CK Matrix que recopila todas las posibles TTP a utilizar por el atacante en cada una de las fases del proceso de intrusión. Esto permite a los responsables de la defensa realizar un gap analysis para valorar en qué escenarios cuentan con elementos que sirven para la detección o respuesta del vector de ataque.


  • Diamond Model, de Cartagirone y Pendergast. Este es un modelo de orientación más militar que trata de responder al análisis del escenario que debe realizarse como parte de las actividades de inteligencia previa al combate. Existen múltiples disciplinas de recolección de inteligencia que se exptrapolan al contexto de ciberseguridad: 


  •  OSINT (Open Source Intelligence). Inteligencia a partir de la información que es pública y abierta, la principal fuente es Internet. 


  • SIGINT (Signals Intelligence). Inteligencia a partir de la intercepción de señales. En este contexto se traduce normalmente como la inteligencia adquirida por redes señuelo, conocidas técnicamente como honeynets o honeygrids.


  • GEOINT (Geospatial Intelligence). Inteligencia obtenida por medio de la geolocalización; en este caso las fuentes más importantes son los dispositivos móviles y aplicaciones.


  • HUMINT (Human Intelligence). Inteligencia adquirida por individuos, en el contexto de la ciberseguridad se utiliza como vHUMINT, es decir, entidades virtuales que obtienen información en su interacción con otras personas por medio de redes sociales y canales de comunicación electrónica.

  • El modelo de diamante aplica la información obtenida para lograr lo que en terminología militar se denomina "Intelligence preparation of battlefield o IPB" donde las labores fundamentales son ganar en conocimiento del enemigo, sus motivaciones, sus capacidades con el objetivo de poder calibrar nuestras oportunidades de éxito. Este tipo de modelos pretende disecionar el proceso de intrusión para dotar a los responsables de seguridad de las organizaciones víctimas de los métodos, procedimientos y herramientas más adecuados para descubrir, comprender y neutralizar las operaciones del atacante en próximos intentos. Si esta información es compartida, permite a otros entornos que no han sido atacados poder adoptar estrategias preventivas de defensa que les permitan evitar otras intrusiones. Este modelo ha sido extensamente explicado en el documento del CCN-STIC-425 CICLO DE INTELIGENCIA Y ANÁLISIS DE INTRUSIONES y permite ahondar en la caracterización del enemigo para identificar el por qué, cómo, quién, cuando de una intrusión.

    Como ejemplo curioso, para mostrar la aplicación de este modelo, la empresa de ciber inteligencia ThreatConnect ha colgado un post donde lo aplica al entorno Star Wars en el post "Applying the Diamond Model for Threat Intelligence to the Star Wars’ Battle of Yavin". Como resultado han obtenido este modelo de diamante.


    En siguientes post comentaré qué puede aportar el Threat intelligence al CISO si es utilizado dentro del OODA LOOP para decidir y actuar.
    En ciberseguridad las cosas están cambiando y la colaboración, la aparición de estándares para el intercambio de información y el análisis de amenazas va a permitir que el CISO ya no sólo pueda aspirar a conocer su infraestructura sino que puede empezar a saber algo más de su enemigo. Se equilibra un poco más la balanza en la frase:
    "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla." 

    PD: Si algún lector conoce más modelos de análisis de ataques, puede contribuir vía comentarios para ir incorporándolos al post.

      miércoles, 21 de septiembre de 2016 0 comentarios

      La bicefalia del CISO

      Ya comenté en el post anterior "De mayor quiero ser CISO" que actualmente este puesto de trabajo debe gestionar la doble complejidad del escenario de batalla. Por un lado, el CISO debe establecer la estrategia de su propia defensa y considerar cómo construye la seguridad de su organización, pero a su vez, tiene que estar atento al contexto y cómo cambia el mapa de amenazas. Esto, en un entorno dinámico en donde los malos siempre van por delante y con ventaja, supone un reto que es necesario saber gestionar. 

      Todo profesional de la seguridad debe aplicar una psicología muy particular. Hay un texto esencial sobre este tema de Bruce Schneier en el ensayo "Psychology of security" que describe el funcionamiento del ser humano cuando tiene que abordar el reto de la gestión de riesgos. En este sentido, un profesional de la seguridad piensa diferente cuando ve o le presentan un sistema. Por un lado, analiza las funcionalidades, la complejidad del entorno, los resultados que genera... pero también, otra parte de su cabeza, comienza a pensar en cómo el sistema podrá ser vulnerado. Debe empatizar con el agente hostil para pensar como él y buscar los mismos puntos débiles que él tratará de encontrar.

      En este post quiero centrarme en los enfoques de gestión que tenemos que dar a ambas partes de nuestra cabeza para abordar la "construcción de la seguridad" en nuestra organización y la "vigilancia de nuestra seguridad" frente al enemigo.

      Construcción de la seguridad.
      En este frente, el CISO debe gobernar la gestión y construcción de la seguridad y para ello emplear las buenas prácticas y estándares internacionales existentes, todos enmarcados dentro de la serie ISO 27000. Las necesidades actuales han ido produciendo diferentes revisiones de la norma o la elaboración de normas específicas que han tratado de resolver aquellas cuestiones que la norma general ISO 27001 no ha resuelto bien como pueda ser la Cloud (ISO 27017) o las necesidades específicas de sectores como en financiero, el sanitario, etc. Para quien quiera conocer la situación actual de la serie, la web ISO27001security.com de Gary Hinson nos mantiene actualizados ya que éste autor pertenece a los comités ISO que se encargan de revisar o crear normas dentro de esta serie.

      En el proceso de análisis, diseño, construcción y mantenimiento de la seguridad se emplea el famoso ciclo de Demming o modelo PDCA.  Bajo esta filosofía, hay una fase de planificación en donde se realiza el análisis de riesgos, la toma de decisiones y la selección de las medidas de seguridad que deben velar por la adecuada mitigación de los riesgos.

      El ciclo de mejora continua garantiza la evolución del sistema porque o bien a través de incidencias (Que evidencia a las medidas de seguridad que no cumplen con sus objetivos o las cuestiones sin proteger) que deben generar las adecuadas correcciones o bien a través de propuestas de mejora (Que evidencia aquellos elementos que podrán obtener mejores resultados), el CISO debe ir obteniendo una mejor protección de su organización de forma progresiva.


      Vigilancia de la seguridad.

      En este frente, el CISO debe controlar al enemigo y reaccionar frente a nuevas amenazas o los cambios de estrategia que puedan tener como resultado el fallo o  fracaso de las medidas de seguridad que tiene implantadas. En este contexto, aplicamos otro ciclo de gestión diferente, llamado OODA Loop o ciclo de Boyd. Este es el criterio que adopta un piloto para tener conciencia situacional y tomar decisiones de evasión cuando está bajo la linea de fuego enemiga. Esto se aplica en el mundo de la ciberseguridad dado que nuestros sistemas de información están sometidos de forma constante a la presión de los agentes agresores que intentan el acceso a través de los diferentes vectores de entrada que hacen tener éxito a una intrusión. En este entorno, el CISO debe luchar por tener la mayor conciencia situacional posible, teniendo que identificar qué vulnerabilidades tiene, qué flujos de tráfico son anómalos, qué nivel de alerta están notificando las medidas de seguridad implantadas. Como vemos, el CISO se mueve en el terreno de las operaciones para evadir o defender los sistemas del enemigo. El ciclo OODA consta de las fases siguientes: Observación, Orientación, Decisión y Respuesta como muestra la siguiente figura:


      Es en este nuevo escenario en donde actualmente se están poniendo a disposición de los CISOs las nuevas tecnologías de Threat Intelligence y correlación de eventos. Tener una visión clara de qué alertas tenemos y tratar de conocer las herramientas, tácticas y procedimientos de nuestro agresor nos da cierta ventaja a la hora de decidir cómo defendernos.

      En este estudio continuo del adversario, existen varias aproximaciones que tratan de formalizar la metodología del atacante, de forma que permita al defensor establecer qué respuesta dar en cada fase. Explicaré en un siguiente post en qué consisten estos modelos de ataque... pero su esencia es que una intrusión o ataque no es nunca un hecho aislado. Para su consecución y éxito, el atacante ha tenido que hacer ciertas labores previas de investigación y rastreo que pueden ser detectables si tenemos los sensores adecuados para identificar estos indicios y que no pasen desapercibidos entre el resto de logs.

      Si contamos con labores de Threat Intelligence, el defensor conoce mucha información sobre cómo el atacante (Cuando ya ha sido identificado por alguno de los laboratorios que tratan de desenmascarar estas campañas). Por tanto, podemos parametrizar nuestras defensas para que estén atentas a determinadas conexiones a rangos de IP concretos, la conexión a ciertos dominios o URLs, la presencia en nuestros sistemas de determinados ejecutables con ciertos Hash, etc.


      Tal como he titulado al post, el CISO debe saber moverse bien en ambos mundos. Debe gobernar la seguridad de sus sistemas pero tiene que también vigilar al enemigo y el cambio en sus tácticas, de forma que siempre tenga garantías de tener cubiertos todos los flancos. Ambos ciclos, PDCA y OODA Loop pueden convivir perfectamente e incluso complementarse mutuamente. De hecho, los que nos hemos venido dedicando al mundo de la gestión hemos tenido como cimientos la ISO 27001 siempre... contemplando la vigilancia y respuesta como labores operativas que generan correcciones o mejora continua pero ahora vemos en el Threat Intelligence un nuevo ámbito a tener en cuenta para la toma de decisiones, que puede acelerar o priorizar mejor en dónde realizar esfuerzos por implantar medidas.


      Este nuevo enfoque, más proactivo, basado en la anticipación ya no se centra en la filosofía de minimizar vulnerabilidades sino que asume que la amenaza es persistente y trata de lograr la intrusión en nuestros sistemas. Por este motivo, los soldados no están a la espera subidos en sus almenas sino que están monitorizando y vigilando continuamente al atacante para adecuar la respuesta de forma continua. En este entorno, es imprescindible contar con una adecuada centralización de logs que junte en un único punto toda la información recogida por los sistemas de seguridad de forma que las alarmas puedan ser correlacionadas y generen alertas al personal de seguridad que puedan ser gestionadas y gestionables (Es decir, el número de alertas a procesar debe ser razonable respecto al personal operativo que debe resolverlas). Este tipo de soluciones técnicas son proporcionadas por sistemas SIEM y complementandas con los dispositivos de seguridad que van siendo capaces de incorporar información obtenida por Threat Intelligence. 


      miércoles, 14 de septiembre de 2016 0 comentarios

      CISO, ¡ Enseñame la pasta !

      En el post anterior estuve planteando cómo el CISO debe encontrar su misión y establecer las metas de su trabajo. Esa es la parte bonita del diseño de la estrategia de seguridad donde tenemos que pensar en cómo contribuimos al negocio y establecer el rumbo que luego sirva para medir nuestros logros. Como directivo, debemos diseñar cómo medir si nuestra gestión va alineada con las metas corporativas y si además estamos siendo productivos para el negocio.

      Sin embargo, esa parte bonita del camino estratégico tiene que considerar también los factores internos que limitan nuestro campo de acción. No he estado presente en un Comité de Alta Dirección pero si me imagino planteando un Plan Director de Seguridad de la Información y ser interrumpido por el CEO o CIO de la organización para preguntar por el retorno de inversión. Una escena que puede caricaturizar esa situación pero que a la vez ilustra cómo "negocio" piensa y ve al área de seguridad es este trozo de la película "Jerry Maguirre" cuando el representante, desesperado, llama al deportista para tratar de convencerlo de que siga con él.


      Me imagino al CISO con su Powerpoint, sus cuadrantes de riesgo y sus planes de acción esbozando la estrategia para gestionar todo eso y levantarse el CEO y espetarle: "Enseñame la pasta".

      Una de las cosas que todo CISO debe tatuarse para recordar frecuentemente es que NEGOCIO sólo habla un lenguaje: Dinero. Por tanto, cualquier iniciativa, plan, actuación debe encarmarse en este contexto y debe contar con argumentos poderosos que justifiquen ese gasto/inversión.

      Mucho se ha escrito sobre este tema, el famoso Return of Security Investment (ROSI) aunque todavía no existen formulas claras para responder.Algunas de las mejores reflexiones donde se plantea la cuestión se encuentran en los documentos Introduction to Return on Security Investment de ENISA  y Return On Security Investment (ROSI): A Practical Quantitative Model de Infosecwritters.

      El CEO o el CIO de toda empresa, frente a un plan de seguridad, perfectamente puede preguntar en qué medida es rentable o cómo se amortizará la inversión. Es la pregunta envenenada contra la que debemos estar preparados de alguna forma. Como ya dije en el post anterior, nuestro mayor logro será evitar que algo interrumpa al negocio... pero ¿cómo medir aquello que somos capaz de evitar? ¿Cómo se rentabiliza la seguridad?

      Esta pregunta, es envenenada por los siguientes motivos:

      • Exigen que se valore el esfuerzo por reducir el riesgo ... pero a menudo no se cuantifica el coste de "aceptarlo". Esta es una de las cosas con las que más frecuentemente tengo que luchar. Cuando planteamos un análisis de riesgos y el Comité de Seguridad/Dirección "Decide" no hacer nada, esa opción, es en sí misma también una decisión... y por tanto, tiene consecuencias. Lo que es dificil calcular es su coste aunque de alguna forma tendríamos que poder valorar el coste de la "inseguridad". Para ello, la materia prima esencial sobre la que trabajar para poder hacer alguna aproximación y cuantificar qué factura se paga por no estar adecuadamente protegidos son las incidencias. Todo fallo puede deberse a una ausencia de control consciente o inconsciente. Si por ejemplo, tenemos una oleada de correos con malware y generan determinados incidentes, deberíamos calcular cuanto gasto ha supuesto a la empresa cada uno de ellos. De esa forma, un plan de formación podría plantearse como un coste concreto que tendría por objetivo una reducción del número de incidentes y por tanto, una reducción del coste (Que ya se ha sufrido por esta casuística). Por desgracia, no es frecuente calcular qué cuesta la no prevención.
      • Tenemos que valorar cosas que no han sucedido pero podrían suceder. En muchas situaciones, conocer a priori el impacto es complejo porque un incidente tiene diferentes factores que calcular para tener una valoración completa de daños. Según el tipo de incidente y los activos afectados, los costes pueden ser directos como paradas operativas, cese de servicio, lucro cesante por caída de sistemas... pero también puede haber costes intangibles como daño reputacional, posibles sanciones legales, etc... que pueden engordar la factura a pagar una vez está resuelto del caso. Valorar lo que no ha sucedido no es trivial y debe tener unas ecuaciones claras que hagan racional y comprensible el criterio de estimación utilizado.
      El reto no es trivial y cualquier valoración que proporcionemos será cuestionada. Por ese motivo, usemos el criterio que usemos, debemos tener claro cómo se justifica y tratar en la medida de lo posible de hacer fácilmente comprensible el modo de cálculo. En otras disciplinas también se emplean este tipo de estimaciones de futuro y son consideradas razonables. Este es básicamente el modelo de negocio de los seguros, hacer a priori un cálculo de daños a cubrir y definir la cuantía de las pólizas que debe cobrar. En cualquier caso, voy a plantear mi visión sobre el tema. Para ello, es necesario introducir algunos términos que serán necesarios a la hora de realizar estimaciones.

      • Single loss expectancy (SLE), es el coste de un incidente asumiendo una única ocurrencia en términos económicos. Es necesario destacar que cada tipo de incidente tendrá un SLE diferente.
      • Annual rate of occurence (ARO), número esperado de ocurrencias de un incidente durante un año. De nuevo, el ARO es diferente según el tipo de incidente. Respecto a aquellos incidentes que nunca han sucedido (cisnes negros), cada organización debe establecer una posición (pesimista u optimista) que valore cuantos incidentes de este tipo quiere considerar y cuantas veces al año.
      • Annual loss expectancy (ALE), coste de la ocurrencia anual de incidentes de un tipo, en unidades monetarias. Es por tanto el producto del SLE y ARO de un tipo de incidente.
      A priori, con estos tres elementos ya se pueden hacer estimaciones de los costes anuales de todos los incidentes. Esto es lo que se conoce como Total ALE (TALE). Con estos factores claros y un buen análisis de incidencias, a priori se podría calcular ya el coste de los incidentes ya sufridos. Para ello, se tendrían que hacer las siguientes consideraciones:
      • El ARO vendría determinado por la frecuencia de los incidentes registrados (No sería una estimación sino un dato calculado del histórico registrado).
      • El SLE de cada incidente tendría que objetivarse y cuantificarse. Para ello, los factores a considerar, por CADA TIPO de incidente, serían:
        • Coste operativo directo: debe cuantificar el coste directo que produce el incidente, valorando para ello cuestiones como tiempos de parada del personal, lucro cesante por interrupción de servicios.
          Coste operativo indirecto: debe cuantificar el coste que tienen todas las actividades de resolución del incidente y el sobre esfuerzo que debe hacerse para volver a la normalidad valorando para ello cuestiones como los tiempos de dedicación del personal TI para resolver la incidencia, las horas dedicadas por el área de atención al usuario para informar o resolver cuestiones surgidas por la ocurrencia de la incidencia, acciones de comunicación o marketing que tengan por objetivo la contención del daño reputacional, etc. Son costes operativos que no se habrían producido si la incidencia no hubiera ocurrido.
      Respecto a la toma de decisiones, el CISO también debe entender cuales son los flujos de información que condicionan las inversiones y qué papel debe desempeñar como punto intermedio entre la capa estratégica y la operativa. Para ello es de gran ayuda el marco de ciberseguridad para infraestructuras críticas publicado por el NIST, que he osado traducir.
      Tal como muestra la pirámide y de forma resumida, las diferentes iteraciones podrían resumirse en lo siguiente: 
      El primer ciclo debe iniciarse en el análisis de riesgos para plantear a Dirección el mapa de cuestiones que se deben gestionar. Con ese contexto, es la Dirección la que asume, como propietaria de los riesgos su rol respecto a las 4 opciones de gestión: Aceptar, Reducir, Evitar o Transferir. 
      Acorde con esas opciones, el CISO puede elaborar el Plan Director de Seguridad y plantear un esfuerzo de inversión que el Comité dotará de recursos. Con esta orden de ejecución, deben comentarse los trabajos de puesta en marcha de medidas y traslada la operación y mantenimiento de las medidas de seguridad al área operativa. Esta, además de administrar y gestionar, debe suministrar información de rendimiento que sirva para valorar la eficacia de las medidas.
      Con estos datos, el CISO debe retroalimentar su mapa de riesgos y plantear en una segunda fase qué cuestiones se pueden dar por resueltas, qué cuestiones deben mejorar y qué nuevas cuestiones no han sido contempladas y requerirán nuevos esfuerzos inversores.
      Teniendo esta pirámide en mente y los conceptos ya explicados para hacer estimaciones, los cálculos del ROSI ya pueden empezar a cimentar en base a una serie de criterios que las áreas de gestión y alta dirección van a ser capaces de entender.

      • Eficiencia operativa: Toda medida de seguridad tiene dos costes, el de inversión (o CAPEX) y el operativo (U OPEX). En el Post "Ciberseguridad, minuto y resultado: Los malos 3, Los buenos 0 ya comenté como una inversión en prevención puede ser rentable si es capaz de reducir el coste operarativo (OPEX) generado por los incidentes que es capaz de evitar. El coste de la inseguridad genera a menudo un OPEX de "apagar fuegos" que sería evitable o reducible. Ese debe ser el objetivo de toda inversión técnica para mitigar un problema que se deben concretar en una reducción de ARO.
      • Reducción de riesgos: Contar con medidas de prevención o detección temprana también tiene como beneficio evitar sucesos indeseados. Ello debe reducir los factores SLE o ARO dado que las mejoras en la gestión de riesgos deben disminuir la vulnerabilidad o limitar el impacto. Por tanto, los beneficios en la adecuada gestión del riesgo deberían traducirse en un descenso de las estimaciones dadas para el TALE.
      • Mejoras al negocio: Este es quizás uno de los factores más complejos de cuantificar, pero una adecuada gestión de la seguridad debe mejorar la disponibilidad, integridad y confidencialidad de los procesos, y por ende, generar una mayor confianza y reputación en los clientes. Estas cuestiones son contribuciones al negocio que sólo puede proporcionar el área de seguridad.

       Para aquellos que queráis profundizar más en el tema y jugar a realizar cálculos sobre los incidentes, el ENISE tiene en la sección de formación para CSIRT un taller práctico sobre cómo hacer estas cosas en diferentes tipos de incidentes. Podéis acceder a estos materiales en el siguiente enlace Cómo calcular el coste de un incidente de seguridad.


      sábado, 10 de septiembre de 2016 2 comentarios

      De mayor quiero ser CISO.


      Ahora que muchas organizaciones y empresas se están planteando ya más en serio esto de la ciberseguridad, llegan las dudas para muchos técnicos o responsables de TI sobre cómo abordar esta problemática de forma holística. Si se sigue planteando como un tema tecnológico donde las soluciones técnicas son el único remedio, el barco hará aguas.

      Una de las cosas más bonitas pero también su mayor reto es que es una disciplina en continuo cambio. Una carrera de buenos y malos que se están haciendo continuamente la zancadilla. El objetivo de los malos es maximizar lucro o impacto sobre sus víctimas y el objetivo de los buenos es contrarrestar y reducir al máximo cualquiera de estas fechorías.

      Esta batalla tiene ganadores temporales. Hay momentos donde uno de los bandos domina la situación hasta que el contrario reacciona y consigue igualarlo. Quizas, una de las cosas que más influye en el bando de los que defienden es que su mayor logro será garantizar la normalidad, algo a veces no muy visible y premiado por la Alta Dirección que no entiende que preservar la cadena de valor gestionando riesgos es también una forma necesaria de contribuir al negocio. Esto ocurre con cualquiera de las disciplinas que tienen como objetivos la prevención: seguridad física, seguridad alimentaria, prevención de riesgos laborales.

      Pero entrando de lleno en la materia es importante destacar que un entorno tan cambiante implica tener claro en marco de gobierno y exige una muy buena gestión. Ambos retos implican tres cosas:


      Pensar y decidir es la estrategia, actuar es la táctica. Es de nuevo Sun Tzu y su "Arte de la guerra" la referencia a tener en cuenta. Tal como resume esta frase:
       "La estrategia sin táctica es el más lento camino a la victoria. La táctica sin estrategia es el ruido que precede a la derrota".

      Para poder "pensar" como CISO dentro de tu organización, lo primero que tendrás que responder es a lo siguiente:
      • ¿Cuál es el valor que genera mi organización? ¿Qué bien es el que debe protegerse? La respuesta a esta cuestión nos llevará a encontrar nuestra misión en relación a qué activos tenemos que preservar.

      La segunda cuestión relevante para tener una visión holística del problema debe ser la siguiente:
      • ¿En qué contexto o entorno estoy situado? Esta respuesta debe servir para calibrar escenarios y valorar posible hostilidad. Hay sectores que sufren una mayor presión por parte de los malos porque existe una mayor motivación o interés, el botín en caso de tener éxito es más alto.


      Estas dos simples preguntas ya revelan cómo debe pensar un CISO para decidir. En primer lugar, debe mirar para dentro, hacia el lado en el que él se sitúa como garante pero no puede olvidar el otro bando. La gestión del riesgo implica siempre la tupla (Activo, Amenaza).

      Otro gran reto del CISO es su propia organización. Cada casa tiene sus particularidades pero en la toma de decisiones nunca se está completamente solo. Para actuar y desplegar tácticas, es necesario recursos y presupuesto. Por tanto, contar con el respaldo interno y el apoyo para la toma de decisiones es fundamental. Como resultado de la fase de pensar, el CISO debe proporcionar a la organización un adecuado diagnóstico de situación, es decir, debe plantear los riesgos que hay que gestionar y tener preparados para  ellos cuales son a nivel técnico, los posibles marcos de actuación que mitigan esos peligros.

      Llegados a este punto y para resumir las reflexiones planteadas, el CISO debe pensar como ingeniero y establecer unos cimientos sólidos que le permitan construir un edificio robusto y que además, sea lo suficientemente ágil y flexible como para ir reaccionado con el paso del tiempo a los nuevos cambios que se puedan producir.  Para ello, la arquitectura del mismo debe contar con unas bases robustas que establezcan una adecuada estrategia y que permitan ir resolviendo en la táctica, las cuestiones de medio y corto plazo que se vayan planteando. La seguridad debe ser siempre un habilitador, un medio para alcanzar objetivos y no un obstáculo. Por ese motivo, la alineación con los objetivos de negocio es fundamental. Si la Alta Dirección, como propietaria de riesgos, quiere desarrollar actividades en escenarios de mucho peligro, el CISO debe aportar su criterio técnico para que esa travesía transcurra sin el menor de los incidentes... Pero no puede convertirse en el Doctor "NO" que para evitar problemas no permite avanzar hacia la meta planteada. Por ese motivo, debe adoptar una actitud proactiva y estar al tanto de todas las decisiones estratégicas para ir avanzando la identificación y evaluación de riesgos.

      Un BUEN CISO deben proporcionar:
      • Un marco para la toma de decisiones, donde toda cuestión debe ser valorada como riesgo y tener en cuenta siempre las necesidades de negocio.
      • Una visión de los sistemas de información desde la perspectiva de seguridad, pensando más en la dependencia entre negocio y tecnología y analizando siempre la cadena de fallo, aunque sea solo en escenarios hipotéticos de riesgo.
      • Un plan de tratamiento frente a riesgos, en donde el coste/beneficio se maximice y en donde los criterios de priorización de inversiones tengan por objetivo la mitigación de aquellos riesgos que la Alta Dirección entiende como no asumibles.


      Como resume la frase, "o formas parte del problema, o formas parte de la solución". Un CISO debe ser siempre SOLUCIÓN planteando siempre las 4 opciones de gestión del riesgo: Aceptar, evitar, reducir o transferir.

      Cuando se traslada a la Dirección un resultado de analizar los riesgos y dado que no son problemas tangibles y reales sino escenarios hipotéticos de todo lo que puede suceder, es tentador guardar la cartera y optar por la opción de máximo ahorro: ACEPTAR. Sin embargo, es necesario hacer ver que está opción es también una decisión con consecuencias.
      "La planificación a largo plazo no es pensar en decisiones futuras, sino en el futuro de las decisiones presentes". Peter Drucker.

      Cuantas veces hemos visto facturas muy caras en el largo plazo por no haber planificado bien inversiones en prevención modestas que no dan lugar a efectos "bola de nieve". Actualmente nos encontramos en varios escenarios que ejemplifican bien este comentario y me estoy refiriendo a los siguientes:
      • Ransomware: Su éxito, respecto al factor humano,  se debe principalmente a la ausencia de acciones de formación entre el personal para ponerles en conocimiento de cuáles son las formas en las que los malos intentan hacer daño a través de correo electrónico o en navegación Web.  El éxito en la parte técnica es debido en muchos casos a la obsolescencia tecnológica de los sistemas afectados. Las medidas de seguridad de un Windows 10 cuentan con la experiencia y el conocimiento acumulado de Microsoft en seguridad. Windows XP tiene ya 16 años y estaba capacitado para gestionar las amenazas de aquella época... Pero las cosas han cambiado mucho desde entonces.
      • Ataques Web: Las técnicas actuales que se centran en explotar los errores a nivel de aplicación ya no se pueden evitar con políticas de filtrado de conexiones basadas en IP y puerto. Cuantas empresas tienen solamente firewalls con estas capacidades y no son capaces de detectar ataques Web. Actualmente, existe ya tecnología especializada que se centra en resolver exclusivamente ese problema como el WAF (Web Application Firewall) y que permite, entre otras cosas, el parcheo virtual de aplicaciones vulnerables cuando el entorno no puede ser actualizado. ¿Qué significa esto? Que aunque la aplicación que está accesible desde Internet puede tener un bug, el WAF va a detectar su intento de explotación y va a parar el tráfico malicioso que intente entrar a nuestros sistemas por esa vía.


      Este es el primero de una nueva serie de post que van a reactivar la actividad de mi blog, que casi tras un año sabático, ha servido para identificar qué temática puede ser de interés y merece la pena compartir con el objetivo de saciar el interés de los actuales y futuros lectores. Cierto es que con el paso de los tiempos ha crecido exponencialmente el número de blogs de seguridad pero no son tantos los que se centran en aconsejar en materia de Dirección y gestión del Área de seguridad de la información. Además, este es uno de los más antiguos que celebrará su 14 aniversario el próximo octubre. Toca ahora restaurar el hábito de buscar cuestiones interesantes a comentar pero al menos, ya he identificado la temática a tratar. En próximos artículos hablare de las siguientes cuestiones:
      • Estrategias de ataque: Modelo de diamante y la Ciber Kill-Chain.
      • Estrategias de defensa basadas en conocer las estrategias de ataque.
      • Threat Intelligence: Conociendo lo que hace tu enemigo y utilizarlo para la prevención.
      • Compliance como un aliado del área de seguridad.

      Lo que si habrá como véis, es un estudio desde los dos lados. El "Threat Intelligence", una nueva y potente herramienta es y será una tendencia en uso. Por fin es posible conocer al enemigo... y eso empieza a dar cierto equilibrio en el pulso de "fuerzas". 

      El bando que hemos elegido es el más difícil. No tenemos que encontrar el punto débil, tenemos que considerar la protección de todos los elementos. Y además, seremos juzgados el día en que algo ocurra. Por tanto, al menos hay que demostrar diligencia y resultados aunque algo pueda suceder.

      jueves, 6 de agosto de 2015 0 comentarios

      Construyendo "conciencia situacional" para evitar o detectar incidentes.

      Llevo ya unos meses dedicados a profundizar en la capa operativa de la seguridad. Para mi esta bajada al MUNDOREAL™ está siendo un viaje apasionante dado que me está permitiendo conocer herramientas SIEM que tratan de juntarlo todo con un objetivo único, proporcionar una visión aproximada de lo que puede estar sucediendo para tomar la mejor de las decisiones posibles en materia de detección temprana.

      Para ello, he ido dedicando los ratos de ocio a profundizar en la materia tratando de leer (aunque no de la forma sosegada y centrada que me hubiera gustado) diferentes fuentes de información contando para ello con apoyo de diferente bibliografía que a continuación voy a resumir:

      Este es un libro esencial dado que fija los conceptos más importantes que deben estar claro en un plan de despliegue de monitorización. Es necesario aplicar criterios de diseño a dónde situar los sensores, qué tipo de información recoger, cuanto tiempo retenerla, valorar los ratios entre cantidad de información y capacidad de proceso, etc.


      Este libro complementa al anterior ya que empieza a sentar las bases de la telemetría del estado de seguridad de la red y plantea ya cuestiones más avanzadas sobre cómo procesar la información para obtener conclusiones. Tiene una parte importante centrada en el análisis de datos usando R como lenguaje.


      Este tercer libro también es un apoyo importante dado que si en los dos primeros obtenemos una visión del qué es importante conocer, en este se obtiene una visión de "cómo" transmitir aquello que se va conociendo para hacer procesable de forma más rápida y sencilla la información. Este libro no se centra en la monitorización sino que plantea la visualización de todo tipo de datos vinculados a la seguridad.


      Hay algunas referencias más que he ido consultando pero a nivel teórico estos son unos buenos pilares para tener claro cómo enfocar el tema. Justo a mitad del proceso, principios de junio, me llegó una invitación a participar en la primera jornada de Ciberseguridad organizada por la Escola de Policia de Catalunya en Mollet del Vallés (Resumen del evento en el blog de empresa que podéis consultar un este enlace

      Este seguramente será el primero de algunos post dedicados a describir el proceso de construcción de un SOC pero mis primeras impresiones, tras conocer ya herramientas y sus capacidades me plantean de nuevo la gran importancia que tiene la capa estratégica y lo verdes que están muchas empresas en "conocerse a si mismas".

      Todo se resume en la frase de Federico II el Grande "Quien trata de defenderlo todo, no logra proteger nada". En este sentido, el despliegue de cualquier tecnología orientada a la prevención va a platear preguntas sobre la infraestructura TI de la organización y su impacto en el negocio que sólo pueden ser resueltas desde la visión holística y completa que proporciona un análisis de riesgos. Incluso en las herramientas SIEM existe un importante aspecto a configurar vinculado con los activos en donde la relevancia o severidad de las alarmas está condicionada por el valor de los activos o las redes en las que se producen los eventos. Sin un inventario completo de qué aspectos clave son los que inicialmente deben centrar el despliegue, el equipo de seguridad está perdido y desorientado. Cualquier sistema, con la cantidad de ruido existente en la red, va a empezar a disparar alarmas que habrá que priorizar y ponderar en función de a qué afecta, en qué momento, con qué tipo de ataque. Si a esto sumamos que también de repente aparecen eventos potencialmente peligrosos que eran desconocidos para la organización, tenemos un carajal de cuidado en donde es difícil poner orden y concierto.

      Antes de entrar en pánico, debemos volver a los principios, a los cimientos y situar cada pieza de la seguridad en su sitio. 

      Para poder vigilar es necesario que existan primero decisiones. Tener políticas y normativas de seguridad facilitan las respuestas a cuestiones relevantes sobre lo que está permitido, no lo está, es tolerable pero indeseable o lo que será permitido por cultura de la organización. 


      Por tanto, dado que los sistemas son complejos y grandes, tenemos que bajar de nuevo al papel y lápiz, aplicar estrategia militar y diseñar con el plano de red, cuales serán los puntos críticos donde vamos a poner centinelas.


      También es importante conocer el entorno cambiante de las amenazas que forman el campo de batalla y ser conscientes de cual es el caldo de cultivo en el que se produce una intrusión. Al igual que existe el triángulo del fuego, una intrusión requiere de tres factores: Datos, un punto de entrada o exploit y una forma de robarlos que es a través de la red. De estos tres elementos, dos son gestionados por el que defiende.


      En un mundo ideal, las estrategias preventivas como la establecida por el Gobierno australiano con sus 35 actuaciones básicas para evitar una intrusión, que finalmente quedaron reducidas a cuatro aspectos esenciales no funcionan. Pese a ser muy básico, estas cuatro "decisiones" de seguridad son complicadas de desplegar en organizaciones grandes. A menudo es difícil decidir qué se puede ejecutar, tener control sobre el parque de aplicaciones para garantizar que están parcheadas al igual que sobre el parque de sistemas operativos. Lo único que sueles encontrar funcionando es el principio de mínimos privilegios pero como se muestra, es la última de las 4 actuaciones urgentes.


      Por ello, es necesario un cambio de enfoque al problema. Migrar la estrategia de pensar que somos capaces de cerrar todos los agujeros a pensar que la intrusión se va a producir seguro aunque no sabemos cuando. Nuestra misión, como responsables de seguridad es tratar de detectar de forma más temprana posible que existe dicha intrusión y expulsar de los sistemas al extraño antes de que sea capaz de recolectar un volumen alto de información que es realmente lo que causa impacto.


      El problema principal de los APT no es que existan, sino su persistencia.


      En próximos post iré desgranando aspectos importantes a resolver para poder construir conciencia situacional.


      sábado, 11 de julio de 2015 0 comentarios

      Nativos digitales y Padres 2.0: La factura digital de tener pasado enla red

      En esta época del año cuando el cole finaliza muchos padres asistimos con orgullo a las fiestas fin de curso y otras actividades similares que ponen fin al año escolar. Muchos padres, plenamente conscientes del peso que tiene Internet en nuestras vidas y de las tendencias tecnológicas que van a condicionar su futuro vemos con preocupación la ligereza y frecuencia con la que los progenitores vuelcan sin control las hazañas de sus peques con las finalidades vinculadas a la difusión entre sus conocidos. Los más prudentes utilizan enlaces a carpetas de servicios de almacenamiento en nube como Dropbox y los menos los cuelgan en sus canales propios de Youtube totalmente en abierto. Además, quienes somos conscientes de la problemática existente tenemos que sufrir agresiones virtuales al ver que a pesar de nuestros esfuerzos por evitar este tipo de situaciones, nuestros menores aparecen acompañando a otros en actividades como fiestas de colegio o celebraciones de cumpleaños.

      Aunque este tema lo aborda de forma completa el artículo Festivales de fin de curso: ¿Debe permitirse hacer fotos?  lo más significativo, como comentó Ricard Martinez  hace unas semanas en el III Congreso Nacional de la Asociación de Profesionales de Privacidad (APEP) son los comentarios de muchos padres al pie del mismo. En ellos se mezcla en muchos casos, el enfado por las medidas a tomar y lo ridícula que les suena la preocupación de los autores.

      Quizás, lo que muchos padres no son capaces de ver o entender es la importancia o trascendencia que tienen los hechos que ahora cuelgan en la red para sus hijos ... en el futuro. En un mundo donde el crecimiento de la tecnología es brutal, donde la incorporación de la innovación tiene cada vez ciclos más cortos de penetración es complejo poder vaticinar qué importancia pueden tener los datos del hoy en el mañana. Aunque Gemma Galdon, socióloga y participante en el III Congreso APEP, ha colgado un excelente post titulado "La memoria obligatoria" planteando este nuevo escenario como un elemento que alterará nuestro concepto de libertad, creo necesario como experto en la materia intentar hacer ver de qué estamos hablando y cuales son las cuestiones que nos preocupan a los profesionales que entendenemos de esto y que podemos predecir, por el análisis de las tendencias tecnológicas en curso, cuales son las posibles situaciones que se plantearán en este siglo XXI. Para ello, he creído adecuado usar un relato futurista... al igual que ya hice en el post "El tsunami tecnológico que no pudimos evitar" en el año 2012 para contar la alta dependencia tecnológica en nuestro día a día y por qué la seguridad es una asignatura pendiente. Aquí comienza el relato.

      Año 2031. Conversación entre padre e hijo.
      - "¿Qué tal va tu búsqueda de trabajo, Pedro?."- Preguntó su padre.
      -  "Pues no muy bien, Papá. No se qué está pasando pero en las diferentes ofertas online a las que me voy apuntando, en cuestión de minutos aparece la respuesta descartando mi candidatura."- Respondió el hijo.
      - "¿Cómo dices? ¿En cuestión de minutos? ¿No te llaman ni siquiera para hacer la entrevista?"- Interrogó de nuevo el padre.
      - "Claro Papá. Ahora los departamentos de Recursos humanos tienen algoritmos de selección y scoring automáticos que les permiten evaluar y ponderar las características del candidato. Aprovechan las tecnologías de Big Data y la cantidad de información colgada en la red para realizar en tiempo real un procesado de todo eso y construyen un timeline de los diferentes solicitantes. Luego aplican criterios de selección según ponderaciones que asignan a las actividades que el candidato ha ido evidenciando a lo largo de su vida (pertenencia a asociaciones, actividades deportivas, implicaciones políticas, etc.) Todo está en la Red y los algoritmos son capaces de pronosticar que capacidades, conocimientos, habilidades y aptitudes podría tener el candidato."- Explico Pedro a su padre.
      - "Desconocía que hubiéramos llegado a este nivel de automatización."- respondió el Padre que quedó pensativo al conocer los nuevos métodos que se estaban aplicando.
      En ese momento, el hijo preguntó al padre. "- ¿Por qué lo hacíais?."
      "-¿El qué?"- respondió su Padre.
      "-Colgar toda nuestra vida. ¿Era necesario?. Nunca he entendido porqué tienen que conocer mis compañeros de colegio que no sabía nadar con 3 años, que me caía de la bicicleta con 5, que bailaba tan mal cuando era pequeño en las diferentes actuaciones del colegio. Esos son recuerdos de familia pero que deberían haber quedado para nosotros y como mucho, nuestros conocidos más próximos. Ahora pongo mi nombre en Internet y me salen páginas que son capaces de localizar todo mi pasado y reconstruir mi vida."- espetó el hijo.
      "-Todo aquello era nuevo. Cuando tu naciste, Youtube tenía pocos años y cualquier cosa que hacías era fácil subirla y compartirla con tus abuelos, primos y demás familia. Nos gustaba mostrar cómo crecías."- respondió su padre.
      - ¿Pero Papá, todo accesible sin restriciones a nadie, todo colgado y visible para cualquier internauta en la red? - planteó de nuevo el hijo.
      - "¿Cómo iba a saber que todo eso no quedaba en el olvido? ¿No tenía muchas visitas y eran cosas que poníamos para que las vieran en aquellos momentos solo."- respondió de nuevo el padre.
      -"Pero eran indexables y estaban en la memoria de Internet para siempre Papá. Quedaban fuera de vuestro control. No podías garantizar que sólo estuvieran en los sitios en las que lo subías porque los contenidos una vez son públicos, ya dejan de poderse limitar."
      -"Eramos muy ignorantes hijo. Ahora nos llamarían analfabetos digitales y en aquellas épocas de explosión de las redes sociales parecía que si no estabas metiendo tu vida en facebook o contando lo que hacías en twitter, eras un atrasado tecnológico."

      Esta conversación ficticia, hoy en el año 2015 no tiene todavía mucho sentido aunque ya sabemos que los procesos de selección de personal se ven influenciados por las redes sociales. Sin embargo, la memoria eterna y la indexación continua de la red obligan a pensar no en el ahora, sino en lo que podrá suceder en el futuro. Dado que no sabemos los rumbos que pueden mover a las nuevas tecnologías ni cómo los derechos pasarán a ser regulados, es cuanto menos temerario volcar demasiado en un entorno inestable que no sabemos qué consecuencias puede acarrear. Como Padres, somos garantes de la educación de nuestros hijos y debemos preservar su intimidad y dignidad como un bien preciado dado que la reputación (online) ya es un valor en alza que cada vez más condicionará lo que son o pueden llegar a ser nuestros hijos en el futuro.


      Si te parece descabellado o exagerado el relato, plantéate sólo como se daban préstamos bancarios hace 10 años. Para poderlo recordar puedes ver series como "Cuentamé como pasó" donde se relata la importancia del Director de oficina en algunos de los momentos más importantes de algunas familias a la hora de otorgar prestamos para cosas importantes y cómo se hace ahora ese proceso. El scoring bancario es una realidad... pero cuando realmente el potencial del Big data y las tecnologías cognitivas sean una realidad cotidiana... ¿de verdad crees que querrás haber colgado tanta información en la red?
      Por eso es loable y necesario movimientos y ONG como Padres 2.0 que intentan mitigar el desconocimiento de los tutores y padres en estas materias, para evitar pagar facturas como las comentadas. La ignorancia tecnológica puede ser un elemento discriminador en el futuro y por eso nos toca a todos hacer ver la cara oculta del uso de los nuevos servicios que seducen al usuario con sus cantos de sirena, para atraparlos en una tela de araña de la que es difícil salir pese a existir el derecho al olvido y que nunca sabremos en qué momento podrá acabar devorándonos.


      viernes, 24 de abril de 2015 0 comentarios

      Ciberseguridad: elegir entre la pastilla roja o la pastilla azul

      Los que llevamos mucho tiempo en esto de la seguridad (Aunque ahora queda más cool ponerle el prefijo cyber/ciber-seguridad)  estamos viviendo un momento dulce en el sector. Los diferentes vaticinios agoreros que hace unos años se veían como "análisis paranoicos" o irreales ahora son considerados amenazas tangibles y potencialmente reales.

      Un blog de 12 años de antigüedad que ha ido recogiendo los diferentes incidentes y reflexionando sobre ellos ahora permite viajar al pasado para comprobar que los grandes fuegos actuales en esta materia empezaron no atajando a tiempo las pequeñas cerillas que se iban dejando caer por el monte.
      Para muestra, las reflexiones del 2004 o el 2010.
      El caso es que ahora la ciberseguridad ocupa portadas de periódicos, los incidentes de seguridad dan para tertulias en programas y existe una mayor conciencia de los riesgos de la red. Sin embargo es un hecho constatado que la seguridad de la información que llama la atención es su versión más mediática, la que mira hacia el experto que es capaz de encontrar agujeros o demostrar cómo una gran corporación ha cometido errores.

      Yo entré en esto de la seguridad casi por casualidad al finalizar la carrera tras hacer un proyecto piloto sobre Magerit 1.0. En aquel entonces cualquiera que hablara de riesgo en el mundo de la seguridad era un loco. De hecho mi primera tarjeta de visita ponía e-worker/Hacker en la empresa "Innovative Security Comunications" (INNOSEC) aunque mi trabajo estaba más relacionado con la elaboración de normativas y procedimientos o el análisis de riesgos que fue el factor diferencial que hizo seguramente que fuera contratado.


      Sin embargo en aquella época hablar de gestión de la seguridad, de las BS 7799 (partes 1 y 2) no tenía audiencia y mucho menos clientela. En mi caso también había estado trabajando con la recién publicada LOPD y con su R.D. 994/1999 por lo que la protección de datos y la seguridad de la información vinculada al cumplimiento legal fue mi día a día.

      ¿Y todo este rollo a que viene y qué tiene que ver con el título del post? 

      Echando la vista atrás he podido entender que en mis comienzos tuve que decidir entre la pastilla roja o la pastilla azul. En su momento el equipo Innosec estaba integrado por dos perfiles puros de hacking, dos administradores de sistemas y redes, técnicos de instalación de firewalls, antivirus y PKI y yo que era el raro y que nadie entendía para que estaba. En aquella época en las discusiones más calientes me tocaba argumentar en la importancia de la gestión y en que algún día las empresas querrían acreditar su seguridad usando normativas, de forma similar a lo que ocurría con la calidad y la ISO 9000.

      El tiempo ha pasado y la seguridad se ha hecho muy mediática pero la atención se presta en los fallos, en donde están los problemas, se centra en la detección o descubrimiento de nuevos peligros... transmitiendo la sensación de que todo tiene agujeros (Porque realmente puede ser así cuando alguien se dedica a buscarlos de forma intensa). La parte mediática y ahora famosilla de la seguridad se centra en los perfiles más destacados del pen testing nacional gracias a que tenemos en estos temas grandes referencias nacionales e internacionales. Creo que España se está haciendo un hueco en este mundillo y cuenta con grandes equipos de pentesting (Equipos rojos o RED TEAMS).

      Sin embargo, hay poca reflexión o atención a todos aquellos profesionales que están a diario en primera linea de batalla pero en las trincheras, los que forman los departamentos de seguridad de la información o seguridad informática (Cuando existen porque en muchas ocasiones son los propios sysadmin los que llevan estos trabajos). Ya creo haber comentado la asimetria entre defensa y ataque. 

      El agresor se limita en una primera fase a realizar actividades de inteligencia, de detección de puntos vulnerables y su explotación. Para ello tiene el tiempo que quiera invertir al respecto y la paciencia que considere atendiendo a la motivación que le lleva a intentar la intrusión. Una vez dentro, en esta segunda fase ya tiene que ir con cuidado porque puede ser cazado y en esa parte del trabajo debe tener muy sigiloso. Si logra la intrusión, se podrá marcar un tanto y habrá logrado demostrar con éxito su hazaña. Si no lo consigue, nadie se enterará y se irá a por otra presa.

      Si ahora intentamos ser algo empáticos con los Blue team, su visión del mundo es que todo debe ser protegido. Como buen pastor debe velar por la integridad del rebaño de sistemas y redes, por el mantenimiento de los servicios y por garantizar la continuación del modelo de negocio. Lo más desagradecido de la seguridad es que en general no se percibe la protección como aportación de valor cuando a veces, garantizar la supervivencia es una forma de contribuir al mantenimiento del negocio.

      Últimamente que tengo que lidiar con capas directivas de las empresas, estoy intentando explicar que la seguridad de la información también aporta valor a sus compañías aunque no sea intuitivo de ver. De hecho, Cobit 5 destaca entre los tres grandes objetivos de toda organización la optimización del riesgo.

      Creo que Miguel Angel Hernandez Menéndez lo expresa muy bien en una de sus transparencias, con el siguiente slide.


      Pelear todos los días porque la maquinaria no se pare e incluso reaccione con resiliencia frente a las perturbaciones interas o externas es también una aportación de valor, aunque su percepción sólo llega cuando la inseguridad se manifiesta en forma de incidente. La existencia de los BLUE TEAM se justifican de esta forma. Las tareas del equipo azul están muy distribuidas, implican el control de muchos frentes, de lidiar con las capas técnicas pero también con las capas directivas para intentarles concienciar de la importancia de los asuntos que un equipo azul lleva entremanos. Encima hay que justificar bien la necesidad de recursos, la mejora de la artillería que debe hacer frente a los diferentes agresores, los diferentes fallos que los propios fabricantes van detectando, en fin, un no parar con la presión de no poder dormir tranquilo nunca. En este caso, el día que ocurre algo todos pueden pensar que has fracasado en tu trabajo... pero nadie te felicitará por cada uno de los días en los que todo funciona de forma adecuada y correcta. Toca estar vigilantes en la muralla y con las armas preparadas por si en cualquier momento aparece un ataque... pero eso es estar en el equipo azul y es lo que ya sabes cuando eliges ese color de pastilla.


      Por suerte, los diferentes equipos azules ya empiezan a darse cuenta que igual que los malos colaboran, los buenos podemos hacer lo mismo. Hay que destacar la iniciativa del Gobierno americano, en concreto el DHS y su US-CERT que están empezando a crear las piezas necesarias para que la información fluja en unas determinadas formas, La iniciativa tiene tres áreas de trabajo principal que son:


      Los frutos tardarán unos años en llegar pero cuando instituciones, fabricantes y gobiernos empiecen a darse cuenta de que las labores de inteligencia también tienen interés para ir conociendo a los que están en el lado oscuro, se crearán las relaciones para generar una respuesta rápida y sobre todo, para compartir el conocimiento de cada uno de los diferentes blue teams y de su proceso de investigación frente a un ataque. El Mitre lideró hace algunos años la necesidad de identificar con un código único las vulnerabilidades y su importancia y ahora no hay notificación o producto que se precie que no tenga como información de referencia el código CVE.

      Yo personalmente me he sentido siempre identificado y motivado por estar en el lado de los que defienden, de los que su misión es lograr que ciertas cosas no sucedan, de los que tienen como misión el intentar realizar modelos de seguridad que sirvan para que la Dirección entienda el escenario de riesgo en el que se mueve y la importancia de las decisiones a tomar para mitigar algunos de los peligros. Sin embargo, en esta parte están aquellos que nunca recibirán una felicitación por su trabajo porque es invisible. Aun así nos gusta nuestro trabajo porque sabemos que las murallas requieren de gente apostada vigilando para que el resto de actores puedan realizar su trabajo.


      viernes, 16 de enero de 2015 0 comentarios

      ¿Es la seguridad en el ciberespacio competencia del Estado o un negocio privado?

      Hemos visto en estos últimos meses como ha ido cobrando vital importancia la vigilancia en la red y la proliferación de ataques a compañías y estados. Todos los profesionales del sector estamos insistiendo en la necesidad de la prevención y sobre todo la detección temprana... pero últimamente no paro de plantearme una cuestión ¿Pueden los cuerpos y fuerzas de seguridad del estado vigilar preventivamente el ciberespacio? ¿Tienen igual capacidad operativa en Internet que la que tienen en el terreno físico?

      Para evidenciar más la cuestión sólo es necesario consultar los diferentes servicios online que han ido apareciendo en estos meses (El último añadido el nuevo servicio Cybertheat Map de FireEye) donde diferentes empresas del mundo de la seguridad son capaces de mostrar en tiempo real que ocurre en Internet. Todos ellos obviamente están utilizando la información recogida  por los miles de dispositivos de su marca dispersos por el mundo para poder pintar qué ocurre en Internet siendo en todos ellos la foto parcial de aquello que detectan los equipos instalados en sus clientes. 

      Aquí os presento 12 de ellas siendo la de Kaspersky, Norse y FireEye de las más impactantes.

       La gran pregunta que hay que plantearse es ¿Podríamos ver servicios así cuya fuente de información sean los cuerpos y fuerzas de seguridad del estado? ¿Pueden actuar en ataques dirigidos o de denegación de servicio de igual forma a como lo harían si fueran ataques físicos?

      Quizás donde esta situación plantea más problemas va a ser en la protección de infraestructuras críticas. Imaginemos que una Autoridad Portuaria está sufriendo un ataque de DDoS. Aunque las competencias las tenga el CCN-CERT, como se puede comprobar en su Catálogo de servicios del CCN-CERT su capacidad proactiva de contención o mitigación es limitada siendo más un organismo de asesoramiento en la gestión del incidente que en la parte técnica de resolución del mismo. Llegado el caso, cada organización dependerá de varios factores para tener éxito frente a este tipo de agresiones:
      • Los operadores de servicios de telecomunicaciones de los que sea cliente.
      • Los fabricantes de sus productos de protección y su capacidad de actualización.
      Por tanto y al contrario de lo que ocurre con la seguridad patrimonial, en el ciberespacio la protección de infraestructuras y organismos va a depender de la colaboración publico-privada que exista. Sobre todo porque como estamos viendo, quién tiene la información de primera mano sobre lo que ocurre por la red son los fabricantes de soluciones de seguridad en primera instancia y los operadores de servicios de telecomunicaciones que enrutan el tráfico de Internet. 
      Supongo que llegado el caso, deberá crearse un marco legal que diera soporte a un  SITEL-2 (Sistema Integrado de Interceptación de Telecomunicaciones) con una estructura para realizar la monitorización de las TIC pero actualmente esa cobertura no existe y a nivel tecnológico también habría que crear un punto único de paso de todas las comunicaciones. Y cuando llegue el momento también habrá que ver cómo se regula para preservar el difícil equilibrio entre la seguridad y la privacidad. En cualquier caso, el problema de privacidad ya existe porque esos datos ya son manejados por empresas para dar servicios.


      martes, 13 de enero de 2015 1 comentarios

      ¿Que deberíamos aprender del año 2014 en materia de seguridad? Empezamos a pagar la deuda técnica.

      Como es tradicional en estas fechas y en este blog, toca mirar al futuro y plantearse cuales van a ser los retos y objetivos del 2015. Quizás este año de cara a justificar decisiones ante la Dirección las cosas no vayan a ser tan complicadas dado que el año 2014 si ha destacado por algo ha sido por la evidencia manifiesta de que el cibercrimen está presente en nuestras vidas de forma tangible. Solo hay que recurrir a las web de estadísticas más conocidas para poder comprender que el problema sigue creciendo y que las respuestas siguen siendo insuficientes. Para muestra, consultar los resumenes de dos de mis webs preferidas para estos temas:

      La primera conclusión debe hacer reflexionar de forma clara sobre un hecho: la tendencia sigue en aumento a un ritmo muy preocupante. El gran problema es que no sabemos todavía qué información se puede haber ya fugado y está siendo utilizada en estos momentos para producir nuevos ataques en el futuro. Uno de los mayores retos en la protección de la confidencialidad es que por desgracia se detecta cuando ya no tiene solución y llegado el caso, sólo queda como estrategia el ser capaz de resistir el ataque. Sony no va a reparar el daño que haya causado por ejemplo que hayan sido conocidas las nóminas de su personal. Esta tendencia a atacar mediante la publicación intencionada de datos de carácter personal denominada "doxing".

      Como segunda reflexión creo que cabe también admitir que hemos estado cometiendo errores de enfoque y que nuestra aproximación a la inseguridad de la información no ha sido adecuada. Hay aspectos básicos de carácter preventivo que no se han tenido la relevancia e intensidad adecuada y que ahora echamos en falta. De estas actuaciones la más relevante es la formación, capacitación entrenamiento del personal interno para la detección de los ataques más comunes y su prevención. Hemos estado conociendo casos muy notorios de hacking de este año 2014 donde el vector de ataque ha sido el spear phising. Esta técnica mezcla la ingeniería social con la ausencia todavía de medidas de seguridad en el correo electrónico. ¿Desde cuando existe la posibilidad de firmar correo electrónico, más de 10 años? Es evidente que muchos de los vectores de ataque cuentan con medidas de seguridad suficientes para mitigar los riesgos asociados pero el despliegue de estas medidas no ha sido abordado por las organizaciones. Evidentemente en muchos casos por la complejidad o coste de la implantación pero bajo la premisa de una ecuación de retorno de inversión que quizás no ha calibrado de forma adecuada el "coste de la inseguridad". Por desgracia estos cálculos sólo pueden hacerse bien una vez ya ha ocurrido algo y en por desgracia en muchas situaciones el coste del incidente supera en mucho el valor estimado.
      El caso Sony es ahora un elemento de reflexión. Esta compañía ya había sufrido un serio ataque hace años pero a pesar de ello ha vuelto a ser de nuevo víctima. Todavía va a ser complicado calcular el impacto económico del incidente y más cuando aparecen noticias como la demanda de Charlize Theron que ha conseguido igualar su sueldo con el de actores compañeros tras conocer los salarios por la filtración producida.

      Esto que estamos viviendo donde el hacking se sitúa ya como noticia cotidiana en prensa y donde las ciberamenazas se plantean como un quinto poder es algo que se venía anunciando. Los que nos dedicamos a esto hemos ido empleando en nuestras presentaciones desde hace mucho tiempo la imagen del iceberg para mostrar que los síntomas que en aquellas épocas se iban detectando eran los inicios de una maquinaria que cuando desarrollara con todo su potencial acabaría haciendo estragos. Esta es la transparencia que usaba en el año 2004 para explicar porqué la seguridad iba a ser un problema futuro en los sistemas de información. En aquellos años nos tocaba ser los "paranóicos" cuando nos tocaba decir que vendría el lobo... pero el contexto tenía elementos claros que hacían que los riesgos fueran en aumento y por tanto, que los problemas aparecerían solos. Ha existido desde hace mucho tiempo un caldo de cultivo adecuado para crear la industria del cibercrimen.


      El texto que adjunto a continuación es también de una entrada de este mismo blog titulada "Versión de los virus" del AÑO 2004. Este blog se inició hace mucho tiempo y ahora me resulta a veces curioso comprobar cómo la realidad está superando con creces lo que se vaticinaba que podría ocurrir.
      "Un fenómeno que viene ocurriendo este ultimo año es la aparición de versiones de los virus más conocidos. Supongo que esto ocurre porque en el "lado oscuro" circula rápidamente el código fuente de los virus más populares del momento y ingenuos programadores o gente sin escrúpulos crea nuevas versiones del código introduciendo mejoras o cambios en los objetivos del virus. Ayer era conocido el efecto que el virus Mydoom.M había tenido sobre los principales buscadores y hoy empieza a sonar una nueva versión Mydoom.O cuyo objetivo es producir el mismo efecto sobre Microsoft.com. 
      Además, debemos destacar que ya los virus no vienen solos. Se han juntado con otro tipo de amenazas como troyanos o keyloggers para crear un engendro mucho más peligroso. Como digo, se están juntando las fuerzas del mal aprovechándose la potencia dañina de cada uno de los espécimenes creados. Mydoom, Sasser, Beagle, Gaobot, Korgo, y otros espécimenes son al final suma de varios elementos: 1.- Difusión inmediata con técnicas de reproducción y contaminación vírica. 2.- Habilidades para inhabilitar o desconectar el software de protección perimetral y vírico existente en el PC. 3.- Inclusión de troyanos para hacer al equipo un "zombie" y poder lanzar ataques de Denegación de Servicio Distribuida (DDoS) contra diferentes objetivos. 4.- Inclusión de keyloggers para espiar al usuario y de paso, intentar obtener información de sus accesos a bancos on-line para el posterior hurto. 5.- Posibilidad de ejecución remota de comandos sobre el virus para cometer diferentes fechorías e ir modificando el comportamiento del virus en función del interes del atacante. 
      En fin, que el tema de la seguridad informática se parece cada vez más a un iceberg. A día de hoy, solo conocemos una pequeña porción de los problemas que pueden ir apareciendo. Si bien la industria del software empieza a consierar el tema como una prioridad en el diseño, vamos a sufrir las consecuencias de unos diseños sin pensar en la seguridad de protocolos de Internet y el software todavía unos años más. "
      Sin embargo poco a cambiado en cuanto al enfoque  de la industria del software. La seguridad sigue siendo una gran desconocida en el diseño del producto (Como nos ha demostrado el mundo de la informática industrial creando ahora un problema de mayor envergadura por la dificultad de seguridad este tipo de escenarios) y donde las consecuencias pueden ser realmente dramáticas y sobre todo, de impacto físico y tangible.

      Para terminar, quiero también refrescar otra reflexión que publiqué en el año 2011 bajo el titulo ¿Los errores informáticos, ¿Deben pagarse?.
      "Todo parte de una noticia que guardé hace unos días (vía Instapaper que recomiendo usar a aquellos que quieren mejorar su productividad y no verse arrastrados por la navegación compulsiva) donde David Rice, nuevo responsable de seguridad de Apple plantea un impuesto sobre vulnerabilidades como idea para la mejora de la seguridad del software. 

      Esta propuesta no es nueva y forma parte del discurso de Bruce Schneier que siempre habla de la "economía de la inseguridad". Su planteamiento viene a explicar que la filosofía con la que la industria en general trabaja es el pago por los efectos de la inseguridad, sin atajar la esencia del problema.

      Lo curioso del tema es que realmente no se sabe si este enfoque resulte económicamente más rentable que intentar fortalecer la seguridad desde el diseño. Microsoft a base de sufrirlo en sus propias carnes decidió cambiar radicalmente su filosofía y paso a una "seguridad por defecto" como planteamiento de diseño. Y las cosas se hicieron bien desde el principio, atacando el problema desde la raíz, en el proceso de construcción del software. Fruto de aquello, hoy utilizan y aplican la metodología de desarrollo seguro SDLC de la que ya he hablado en este blog en más de una vez.

      Lo que sí creo es que empieza a llegar un momento en donde debiera plantearse el proceso industrial de la Ingeniería en Informática, estableciendo unos requisitos mínimos a cumplir y unas garantías mínimas exigibles a los productos hardware o software que se lanzan al mercado. Y no garantías físicas respecto a la seguridad industrial del producto (consumo, rendimiento eléctrico, etc.) sino garantías respecto a los aspectos programados por el software, atribuibles al código que se ejecuta en el dispositivo.

      Porque hay una cosa clara, mientras el error o fallo no afecte directamente a la cuenta de resultados de la Empresa que lo causa o genera, la Industria no cambiará. Esa "cláusula comodín" del software que lo primero que dice es que se encuentra ante un producto del que no es exigible ningún tipo de responsabilidad se tiene que acabar. En otras áreas de la Industria se realiza un esfuerzo enorme por garantizar la robustez y fiabilidad de los productos y la Informática no está todavía por desgracia a esa altura. Sólo hay que pensar en las disciplinas asociadas a la seguridad de los materiales de construcción, la seguridad del automóvil, etc... para darse cuenta de lo importante que es el diseño seguro." 

      Hemos podido comprobar en el caso de las aplicaciones para móviles como el modelo de Apple, donde existe un mínimo control centralizado para la venta de aplicaciones ha tenido más exito (en términos de la problemática de seguridad) que el enfoque de Google donde no existen restricciones para añadir aplicaciones a su tienda. Obviamente los motivos de la centralización y el control de Apple no obedecen a la seguridad pero ésta ha sido una víctima colateral beneficiada por dicha decisión.

      Por tanto, como retos para el año 2015 y por tanto, como potenciales objetivos para lograr una mejora de los resultados deberíamos plantearnos al menos las siguientes cuestiones:

      1. Mejorar nuestra "conciencia situacional" en materia TI. Es común en muchas organizaciones el disponer de medidas de seguridad tradicional pero todavía se carece de medición respecto a su alcance y puesta a punto. Este tipo de información nos describen el alcance de las medidas que creemos tener funcionando y sirven para detectar si realmente tenemos todo el parque de equipos dentro del paraguas de la protección. Esto sería simplemente disponer de indicadores del tipo:
        •  % de cobertura del parque de PC con antivirus actualizado.
        •  % de equipos sin vulnerabilidades críticas.
      2. Robustecer la capacitación del personal para disminuir la eficacia de la ingeniería social. Es necesario, al igual que existen políticas vinculadas a la formación en prevención de riesgos laborales o seguridad en el trabajo, que la seguridad de la información tenga el protagonismo necesario dado que como estamos viendo, su ausencia afecta de forma grave al funcionamiento de la organización. Estos planes de concienciación deben centrarse en enseñar al usuario común los vectores de ataque que suelen ir dirigidos de forma específica hacia ellos como el phising o el malware. Existen herramientas y plugins que valoran la reputación de sitios Web y que pueden avisar al usuario cuando está en una Web potencialmente peligrosa. Estos añadidos aportan información sencilla que pueden permitir a un usuario sospechar y por tanto, no ser víctima.
      3. Incorporar, siempre que el presupuesto lo permita, las nuevas tecnologías en materia de protección perimetral basadas en la detección en tiempo real de malware por el análisis del comportamiento y no por su detección de patrones.

      El año 2015 probablemente vaya a ser más de lo mismo. Es cierto que ya ciberseguridad ya empieza a ocupar el lugar relevante que tenía que tener reservado desde hace tiempo pero también es verdad que en esta materia estamos aunque una situación de "deuda técnica". Mientras la factura por la ausencia de seguridad ha sido barata... nadie ha movido un dedo... pero cuando ahora el ciberterrorismo se plantea como un quinto poder, se toman cartas en el asunto. Lo grave de esta estrategia es que seguramente sea mucho más cara que la prevención porque hemos permitido durante años que se genere el despligue de software sin controles mínimos. Es lo que intentaba plantear el relato El Tsunami tecnológico que no pudimos evitar  en el año 2012. 


      ;