jueves, 28 de agosto de 2014 3 comentarios

"El Rey desnudo" de la seguridad de la información

Tras el último post sobre ciberseguridad donde pretendí hacer un repaso sobre la situación actual, hoy toca apuntar el foco hacia el lado contrario. Voy a describir qué veo a diario en las organizaciones y cual es el estado del arte en materia de prevención de incidentes. En este sentido mi visión se basa en mi día a día que posiblemente no afecte tanto a empresas muy grandes donde el área de seguridad de la información cuenta con departamento propio y suficientes recursos asignados.

La reflexión principal que da título a este post es que existe una situación de "Rey desnudo" como el cuento de Hans Christian Andersen dentro de los departamentos de TI en materia de seguridad. Las organizaciones creen que están vestidas por tener sistemas de protección perimetral y antivirus pero realmente no pueden valorar si esas medidas los deja "desnudos" frente a los cibercriminales.


Este diagnóstico se fundamenta en los siguientes síntomas que se repiten de forma continuada en casi todas las empresas que visito:
  • Ausencia de control sobre los sistemas TI. La mítica frase de Thomas Davenport sobre la monitorización y medición "Las mediciones no sólo son necesarias, sino fundamentales. Si no podemos medir, menos podemos controlar. Si no se controla, menos podemos gestionar" refleja que el auténtico control empieza cuando se dispone de un conocimiento completo sobre qué se está gestionado. Aunque "ausencia de control" suena fuerte, cualquier responsable de un departamento de TI creo que debería poder contestar la siguiente batería de preguntas para mostrar que efectivamente tiene todo bajo control:
    • ¿Cuántas IP tiene mi organización expuestas a Internet?
    • ¿Cuál es el porcentaje de equipos con antivirus actualizado?
    • ¿Cuál es el porcentaje de equipos con sistemas operativos actualizados?
    • ¿Cuáles son las aplicaciones instaladas en nuestra organización y cual es el porcentaje de equipos que las tienen actualizadas?
    • ¿Cuál es el porcentaje de usuarios dados de alta que entran de forma continuada a los sistemas de información?
  • Protección de entornos con medidas invisibles. La gestión de la ciberseguridad es compleja porque se trata de sistemas no tangibles. No podemos "ver físicamente" cómo se encuentra nuestro estado de protección. Este es uno de los principales problemas con el que nos encontramos dado que hay ausencia de información sobre el estado real de la seguridad y de los riesgos asumidos. Imaginemos las preguntas anteriores para un responsable de seguridad física y su equivalente en protección física del perímetro:
    • ¿Cuántas IP tiene mi organización expuestas a Internet? Sería una pregunta equivalente a cuantos puntos de acceso o entradas tienen sus instalaciones. No creo que exista un responsable de seguridad física que no pueda responder a esta pregunta.
    • ¿Cuál es el porcentaje de equipos con antivirus actualizado, con sistemas y aplicaciones actualizados? Sería una pregunta equivalente a conocer si los sistemas electrónicos de protección están funcionando correctamente. En seguridad física siempre existe un cuarto de control y un sistema de gestión y control de alarmas que informa del correcto estado de los dispositivos de prevención y detección.
    • ¿Cuál es el porcentaje de usuarios dados de alta que entran de forma continuada a los sistemas de información? sería una pregunta equivalente a tener claro cuantas tarjetas de identificación están revocadas y cuantos usuarios han sido dados de baja en el sistema de control de accesos físicos. Esta pregunta también se resuelve por los sistemas de control y registros de entrada/salida de personal cuando existen tornos, huellas o tarjetas.
  • Tecnologías de protección perimetral superadas por el malware.  En todas las empresas existe la conciencia general de que los sistemas firewalls y antivirus son suficientes pero esto es así cuando están adecuadamente gestionados y si estás evaluando continuamente su eficacia. En este aspecto es frecuente encontrar que existe tecnología de protección pero nadie vigila y revisa de forma preventiva lo que estas herramientas están detectando. El principal problema actualmente es que como ya conté en el post anterior, los malos están empezando a superar las protecciones tradicionales dado que el malware una vez infectados los equipos se conectan contra sus botnet a través de los protocolos http o https. De esta manera, los firewalls en la protección Dentro-fuera son transparentes y dejan salir todo el torrente de datos que se están fugando hacia el exterior. Es común comprobar cómo los administradores de sistemas están al tanto de los cambios en su entorno tecnológico pero desconocen los avances que se producen en el mundo del cibercrimen. Por tanto, no están al día de cuales son las técnicas empleadas por los atacantes y de esa forma, difícilmente van a poder valorar si sus sistemas de protección siguen siendo eficaces.
Como vemos, la situación no es nada optimista. Recuriendo al clásico Sun Tzu "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla." estamos ante un panorama donde la ausencia de incidentes se debe a que no hay atacantes potenciales o existen pero no están evidenciando sus fechorías de forma notoria. Debe destacarse que una fuga de información es indetectable por la víctima cuando se está produciendo y sólo se manifiesta cuando se descubre que lo que tu sabías es conocido por alguien mas. El problema es cuando se trata de secretos industriales y las sorpresas que presentan cuando de repente aparecen productos idénticos donde los malos han atajado robando trabajo de I+D+i costoso de la empresa que ha sido atacada. Por tanto, la sensación de protección en estos casos debería basarse en evidencias objetivas de que realmente estas fugas no se están produciendo y no en la ausencia de incidentes.

Ayer publiqué un Tweet muy interesante de Symantec donde explican cómo aplicar las metodologías usadas en epidemiología para la detección de malware. En este escrito se critica que frente al malware se trabaja con una "seguridad pasiva" donde ya debe existir la vacuna cuando se detecta la epidemia y sabemos que esto no es cierto ya en todos los casos. Esto justifica quizás la declaración de Symantec sobre la poca eficacia de los antivirus con el titular de cabecera Antivirus pioneer Symantec declares AV “dead” and “doomed to failure”.

Hasta aquí toca la descripción del entorno... pero no quiero que este sea un post derrotista. Como buenos guerreros nos toca conocer primero el escenario en el que se produce la batalla para luego diseñar nuestra estrategia. En este sentido, creo importante que asumamos qué se puede gestionar. La ciberseguridad es como una partida de ajedrez. Es un tablero del que solo tenemos la mitad de las piezas (blancas o negras) y sobre ellas SI podemos tomar decisiones.

Por tanto, la estrategia base de toda organización que decida tomar cartas en el asunto pasaría por:
Fase 1. Conocerse a si mismo.

  • Como primera tarea es necesario conocer a nuestro ejercito. Por tanto debe realizarse inventario de sistemas TI y de elaborar nuestro modelo de seguridad para identificar nuestros riesgos de seguridad. Para ello, es importante destacar que los riesgos no son puramente tecnológicos sino que tenemos que tener una visión completa de los mismos entendiendo que los fallos técnicos producen problemas en las áreas de negocio y son ellos quienes tienen que valorar el impacto de los incidentes. Por tanto, realizar un análisis de los riesgos de la organización respecto a la ausencia de la seguridad en la información propiedad de la empresa. Nuestro objetivo debe ser responder a la pregunta de ¿cuantas IP tiene mi organización? y conocer los impactos de negocio que podría tener el fallo de cada una de ellas.
  • Como segunda tarea es necesario calibrar el funcionamiento de las medidas de seguridad. ¿Tenemos antivirus en todos los equipos y están actualizados? ¿Están los sistemas bien gestionados respecto a sus vulnerabilidades? Estas son cosas que SI están bajo nuestra responsabilidad y donde SI podemos actuar. Por tanto, es necesario que al menos las medidas que tenemos implantadas nos sirvan para algo.
Fase 2. Detecta a tu enemigo.
  • Como he dicho el mundo del cibercrimen trabaja como una industria es difícil poder conocer las últimas técnicas que estén diseñando. Sin embargo si que podemos estar vigilando respecto a si algo raro ocurre en nuestros sistemas de información. Hay una frase de Federico el Grande que ilustra bien este hecho "Se puede perdonar ser derrotado, pero nunca ser sorprendido”. Aunque no seamos conscientes de ello, en esta fase se pueden hacer más cosas de las que creemos pero de nuevo todo pasa por cambiar nuestra estrategia para ser más proactivos. Una fuga de información puede ser representada como un triangulo donde los elementos a vigilar son sus tres vértices: datos, vulnerabilidades y tráfico de salida. De estos tres puntos, un Responsable de TI puede tener control de los tres y por tanto, con una adecuada monitorización, es posible la detección temprana de una anomalía que cortada a tiempo no tenga más consecuencia que un susto... pero que si no es detectado puede acabar con una fuga de Gigas que dure meses. 
  • Otro elemento que a menudo no contemplamos es que estamos en escenarios de Cibercrimen y por tanto, los malos están en sus casas cómodamente sentados en sus sillones. Esto que puede parecer una desventaja tiene su parte positiva ya que los datos se tienen que ir por la red. Por tanto, es importante controlar los flujos de salida de información y sus destinos. Esto es lo que tradicionalmente no se ha hecho en la protección perimetral donde los filtros son muy férreos para tráficos Internet->Organización pero muy laxos para Organización->Internet. Si empezaramos a mirar qué conexiones se realizan hacia fuera seguramente tendríamos indicios de equipos que puedan ser sospechosos de estar comprometidos. Por tanto, dado que sabemos el camino que deben seguir los datos en su exilio al exterior, también tenemos identificados los puntos en los que hay que mirar para vigilar que esto no se produzca.


  • Para acabar, sería necesario que identificáramos aquellos tipos de eventos que es necesario vigilar estableciendo que serán de dos tipos:
    • Eventos esperados: registros y logs que confirman el buen funcionamiento de las cosas como si los sistemas están actualizados, si los usuarios se loguean con éxito, etc.
    • Eventos no deseados: registros y logs que informan de anomalías o de acciones preventivas de seguridad y que pueden ser indicios de que algo malo ocurre. En este sentido, por ejemplo, un incremento alto en el número de usuarios bloqueados por error de contraseña puede ser sintoma de un ataque de fuerza bruta, un número excesivo de conexiones entrantes sintoma de un DDoS, etc.
  • El año pasado por estas fechas, un alumno de TFG en la UCAM y yo nos plateamos como reto establecer un conjunto de eventos de seguridad que deberían ser detectados para confirmar que la seguridad está bajo control. Nuestra intención fue poder establecer un cuadro de mandos de la seguridad que fuera capaz de mostrar con datos si todo estaba bien o había motivos para preocuparse. Para ello, establecimos 6 dimensiones de eventos a vigilar vinculados a la detección de una intrusión y basándonos en lo que si o sí va a ocurrir en un sistema de información cuando esto se produzca. El resultado fue un macro Excel que definía que mirar y donde de forma abstracta para que luego en cada caso y en cada organización, se pueda establecer cómo se puede obtener dicha información. Las dimensiones definidas fueran las que presenta la siguiente transparencia.

Como conclusión general podemos ver que la partida de ajedrez no está perdida desde el inicio. Sin embargo es cierto que la protección de cada Organización va a depender mucho de la tecnología de la que disponga. Los sistemas de protección perimetral ya empiezan a basarse en otras técnicas y no se limitan a valorar direcciones IP y puertos. Actualmente existen sistemas que consultan la reputación IP de las conexiones, entornos que emulan en tiempo real los ejecutables que se envían para diagnosticar en tiempo real si son o no malware tras un análisis de su funcionamiento o tecnologías RASP (Runtime Application Selft-Protection").

En cualquier caso siempre hay algo que hacer y tenemos en nuestra mano al menos no facilitar al atacante el acceso. Para ello, debemos reducir al máximo el número de vulnerabilidades existentes en nuestros sistemas de información lo que implica tomarse las tareas de Patch management más en serio de lo que actualmente se hacen. Aquello de "si funciona no lo toques" debe cambiar porque puede tener como consecuencia que deje de funcionar cuando a alguien de fuera le apetezca (Y probablemente sea en el peor momento para tu organización).

miércoles, 14 de mayo de 2014 4 comentarios

Ciberseguridad, minuto y resultado: Los malos 3, Los buenos 0.

Mucho se habla últimamente de ciberseguridad y la verdad es que la cuestión debería empezar a preocupar. Cuando ves a tanto experto comentar que la situación está empeorando con titulares como "el mayor ataque ciberterrorista es cuestión de tiempo"  de Eugene Kaspersky hemos de suponer que las cosas deben estar muy feas. Tal como expresa el titulo del post quiero aportar mi visión de la situación partiendo de la realidad que me toca analizar día a día y teniendo en cuenta que quien escribe es un profesional de provincia que analiza la realidad de empresas que no están situadas dentro del Ibex 35. En cualquier caso al menos creo interesante comentar cómo se ven las cosas por estas tierras, aunque sean de segunda división.

En primer lugar creo muy relevante hacer constar que la ciberseguridad no es una moda sino más bien una amenaza invisible que no todo el mundo es consciente de que exista o lo que es peor aún, de que pueda impactarle. Obviamente no es cuestión tampoco de dramatizar porque todo este tipo de daños afecta a la información pero cada vez más las consecuencias de la inseguridad sobre los datos pueden alterar el mundo físico y provocar ya daños tangibles y concretos sobre el mundo real. Conscientes de la necesidad de hacer visible este tipo de amenazas, empresas del mundo de la seguridad han empezado a mostrar diferentes tipos de visualizaciones sobre el análisis de tráfico en tipo real que muestra como efectivamente estas cosas suceden. Aquí os presento 12 de ellas siendo la de Kaspersky de las más impactantes.

Voy ahora a narrar, cual periodista deportivo cómo se han producido cada uno de los 3 goles que anunciaba en el titulo del post.

Primer gol (En los primeros minutos de partido).
El primer tanto lo marcan los malos en los primeros minutos cuando la industria del software en general no es casi penalizada por la generación de productos inseguros. Hablamos constantemente de los problemas ocasionados por los fallos software y la necesidad de gestionar la vulnerabilidad pero muy poco sobre la importancia de la seguridad en el diseño. En este tema solo las empresas muy castigadas por el malware fueron capaces de reorientar el proceso de fabricación de software y definir la Trusted Computing. Schneier insiste dentro de su visión económica de la seguridad que mientras sea más barato poner remedio que solventar el problema en el origen, nada motivará a la industria del software a hacer bien las cosas. Y teniendo en cuenta que ahora software tiene casi cualquier cosa, tenemos un problema gordo con la dispersión del software a todas las actividades humanas. En esencia lo que más preocupa actualmente es la seguridad del software orientado a la informática industrial que controla los automatismos en las grandes empresas y las infraestructuras críticas. Es un tema tan específico que en España se ha creado el Centro de Ciberseguidad Industrial y está centrándose en estos temas, es decir, seguridad de la información sobre entornos industriales donde es complejo aplicar las políticas de gestión de la seguridad que se aplican en otros sectores porque son entornos operativamente complejos que no pueden parar su actividad.

Segundo gol (A mitad de partido).
El segundo gol podríamos considerarlo que se ha metido en propia meta dado que está más causado por la falta de control del equipo que defiende que por los méritos del equipo que ataca. Ésta es por tanto una segunda ventaja del mundo del cibercrimen sobre las empresas y está ocasionado por la ausencia o carencia de recursos en el área TIC de las organizaciones para luchar contra estas cyberamenazas. Los departamentos de sistemas de información de las empresas están diseñados para aportar valor y ello se produce diseñando y desarrollando sistemas que amplíen u optimicen el modelo de negocio establecido. En este sentido, los departamentos tienen como misión construir cosas, no preservar los entornos para que los malos no puedan boicotearlos , robarlos o destruirlos. Por tanto, una primera desventaja es la falta de personal especializado que monitorice y vele por el control de la situación. Lo que no deja de resultarme paradójico es ver como las empresas si tienen clara la protección física para amenazas del entorno cercano (Siendo estas quizás poco frecuentes y con pocos agentes agresores) y no para Internet que es un escenario hostil, globalizado y con muchos agentes agresores. Supongo que la causa de ello debe ser la ausencia de percepción de peligro que nos genera la conexión a Internet. En las empresas medianas y pequeñas este tipo de cosas siguen viendose como "de película". El principal problema por tanto es que si nadie mira, cuando las cosas empeoren (Que es lo que está ocurriendo), nadie podrá dar aviso para reaccionar a tiempo. Todavía no nos hemos adaptado al cambio de mentalidad que supone Internet. Como comenta el ensayo titulado Ciberataques por Mikko Hypponen dentro del último libro de la serie BBVA “C@mbio: 19 ensayos clave acerca de cómo Internet está cambiando nuestras vidas”o los cambios son más grandes de lo que parecen.
"El mundo real no es como el mundo online. En el mundo real sólo hemos de ocuparnos de los delincuentes que En el mundo real solo hemos de preocuparnos de los delincuentes que viven en nuestra ciudad. Pero en el mundo online tenemos que preocuparnos de delincuentes que podrían estar en la otra punta del planeta. La delincuencia online siempre es internacional, ya que Internet no conoce fronteras".
Por tanto, debemos entender que la amenaza existe y que no tiene porqué haber una motivación directa para que uno acabe siendo victima de un incidente. Ahí están las estadísticas que documentan las diferentes motivaciones en los casos más relevantes.


Además, los datos no van a mejorar porque tal como indica Mikko Hypponen, la presión policial sobre el cibercrimen es insuficiente.
"Cuando se ponen en un lado de la balanza los daños producidos por la ciberdelincuencia y en el otro la pérdida de vidas humanas, salta a la vista cuáles son más importantes. Adaptarse al rápido crecimiento de la delincuencia online resulta una tarea harto difícil para las fuerzas nacionales de policía y los sistemas legales, pues cuentan con capacidades y recursos limitados para sus investigaciones. Las víctimas, la policía, los fiscales y los jueces casi nunca descubren el auténtico alcance de estos delitos, que se suelen producir más allá de las fronteras nacionales. Los procesos penales contra los delincuentes son muy lentos, los arrestos, contadísimos y, con excesiva frecuencia, las penas impuestas resultan demasiado leves, en especial si se comparan con las de los delitos perpetrados en el mundo real. La baja prioridad que se concede a perseguir a los ciberdelincuentes y la demora en el establecimiento eficaz de penas por delitos cibernéticos transmiten un mensaje equivocado y es el motivo por el que la delincuencia online aumenta a gran velocidad. Ahora mismo, los delincuentes potenciales online son conscientes de que las probabilidades de ser descubiertos y castigados son mínimas y de que los beneficios son enormes."
Hace unos días también se publicaba en El País un titular escandaloso al respecto, "El 95% de los ciberdelitos cometidos quedan impunes". Esta situación de aparente impunidad más el incremento en los réditos obtenidos por los ciberdelincuentes son el caldo de cultivo ideal para que esta "miel" atraiga a más abejas a comer. Las estadísticas dan miedo pero como no se genera alarma social suficiente (Al fin y al cabo solo afecta a información), los esfuerzos policiales se orientan hacia temás de menos envergadura pero más mediáticos (Recordemos que los recursos policiales se deciden desde la capa de la política).


Tercer gol (A final de partido).
Este es quizás el único gol que pueden apuntarse realmente los malos y que se corresponde con el esfuerzo que desarrollan realmente en buscar la forma de lucrarse a costa de los sistemas de información ajenos. En parte, como hemos visto en los dos goles anteriores, sobre un terrerno de juego que no les pone las cosas muy difíciles, han conseguido desarrollar una auténtica industria del malware que ya ha logrado superar las medidas de seguridad perimetral más comunes (Firewalls y antivirus).

Que es una industria no lo duda nadie con solo ver su capacidad de fabricación y el crecimiento esponencial del número de especímenes generados. No es posible semejante ritmo de producción sin organizaciones bien orquestadas que colaboran en la generación de aplicaciones cada vez más sofisticadas que trabajan de forma cada vez más silenciosa. Además, el concepto de malware ha evolucionado hacia el de APT donde la aplicación maliciosa se encuentra durante tiempo en los sistemas de información agazapada, recolectando datos hasta que decide atacar a la víctima. Sobre el tema de APT me parece interesante destacar la reciente revisión realizada por el blog Aeropago21 en el post "Operaciones APT famosas". El año 2013 fue el que dió a conocer esta nueva variante de malware cuando Mandiant hizo publico el informe  "APT1: Exposing One of China's Cyber Espionage Units". Desde entonces mucho se habla del tema pero la noticia de hace unos días que más llama la atención ha sido la declaración de Symantec sobre la poca eficacia de los antivirus con el titular de cabecera Antivirus pioneer Symantec declares AV “dead” and “doomed to failure”.

Como muestra la siguiente gráfica, el crecimiento exponencial del número de muestras de malware hace predecible que las tecnologías basadas en la detección de patrones dentro de código no van por buen camino.


 La gente de la industria lleva hablando de esto hace tiempo aunque no era políticamente correcto siendo creo los primeros la gente de Hispasec que en esto siempre han sido la referencia. Quizás el problema más grave que tiene este nuevo escenario es la existencia de clases también dentro del ciberespacio. Dado que las soluciones actuales no están frenando el malware, las empresas se van a segmentar en tres tipos:
  • Las que tienen buen presupuesto de seguridad y que adquirirán las nuevas tecnologías de protección basadas en el análisis del comportamiento del software y no en patrones. Estos dispositivos tienen un precio alto que no todo el mundo puede asumir. 
  • Las que se refugiarán en bastiones bien protegidos subiendo a infraestructuras de nube bien protegidas, alojando sus sistemas dentro de ciudades bien amuralladas que si hayan podido hacer la inversión en protección para amortizarla vendiéndola como servicio de seguridad en nube.
  • Las que ni saben que los firewalls y antivirus ya no son efectivos y permanecerán de forma incosciente expuestas a la red y a sus sustos. Por desgracia en este segmento se van a situar el 90% de las empresas pequeñas o medianas que ven en la ciberseguridad todavía un tema de ciencia ficción.
El cambio de contexto del que pocas empresas se están dando cuenta respecto de la sofisticación del malware (Y ocasionado por la carencia de personal propio especializado que vaya analizando las amenazas existentes y actualizando los análisis de riesgos como se vió en el segundo gol) es que los malos han aprendido como saltarse las medidas de seguridad. El malware ahora no viene en forma de ejecutable catalogado por el antivirus sino como un software inofensivo que el antivirus no es capaz de detectar. En la ejecución inicial detecta que le faltan trozos y se conecta de forma cifrada hacia los host desde los que poder completarse. Todo ello hablando protocolos comunes como http y utilizando cifrado en el intercambio de información para que los firewalls más avanzados tampoco puedan analizar el contenido del tráfico. En el fondo los malos están utilizando las mismas técnicas que se emplean en la protección legítima de datos pero para unas finalidades diferentes. Por tanto, con este nivel de sofisticación las medidas tradicionales ya están siendo superadas.
Curiosamente además se produce un fenómeno perverso y es la siguiente paradoja:" Quien no puede invertir en seguridad puede tener que asumir mucho más coste ocasionado por la inseguridad". La gestión del riesgo nos lleva a cuatro opciones posibles: trasferir, evitar, reducir o aceptar. A menudo, las capas directivas no asumen que "No hacer nada" es tomar como decisión "aceptar el riesgo" y se arrepienten de la decisión sólo cuando tienen que afrontar los costes de la inseguridad asumida. En este sentido empieza a ser cada vez más necesario evaluar el "coste de la insegurida" y utilizar como métricas de valoración económica los conceptos "CAPEX" y "OPEX". Aun no siendo un experto en la materia, me voy a atrever a hacer un planteamiento económico de la gestión de la seguridad a ver que os parece. Espero que Antonio Ramos lea esto y me corrija si estoy enfocando mal estos conceptos económicos.

Pensemos en un supuesto real de gestión del malware. Sería el caso de un departamento TI que plantea la 
adquisición de un equipo avanzado que puede detectar el 50% más de malware que el firewall tradicional.
Aunque la inversión inicial fuera alta (CAPEX o coste de capital), el coste operacional (OPEX o coste operativo) causado por el gasto en personal que tiene que solventar los incidentes detectados hace que a medio y largo plazo, la decisión basada en adquirir el equipo avanzado sea más rentable. Al final de un año cada decisión tendría los siguientes números suponiendo un coste de 30€ de mano de obra por cada acción de limpiar un equipo de malware:
  • Decisión de no hacer nada tendría estos números: CAPEX: 0€+ OPEX: 378.000€ = 378.000€
  • Decisión de gestionar el riesgo: CAPEX: 3.000€+ OPEX: 189.000€ = 279.000€


    Como muestra el gráfico, una decisión técnica de apuesta por la mejora operacional tiene a medio y largo plazo un resultado más rentable que la decisión de no hacer nada. Además, la aceptación del riesgo está expuesta también a la aleatoriedad del entorno y a la evolución de la tendencia. Es decir, si la agresividad del malware se incrementa, los costes operativos aumentan significativamente siendo entonces la separación entre ambos enfoques mayores. Esto ha sido simplemente un ejemplo sencillo para intentar hacer ver que "no hacer nada" es ya hacer algo y que pensando en rentabilidad económica, puede incluso ser una decisión peor que la que no se quiere asumir por costes iniciales.


    viernes, 25 de abril de 2014 1 comentarios

    La necesidad de establecer la "infoética" del Big data.

    Yo empecé en esto de la seguridad en el año 1999 cuando tuve que hacer un análisis de riesgos en una Administración Publica para un proyecto de investigación de la Universidad de Murcia y justo al finalizar el estudio me topé con una recién publicada Ley Orgánica 15/1999 de Protección de datos de carácter personal y el R.D. 994/1999 de Medidas de seguridad para tratamientos de datos automatizados. Recuerdo que en aquel momento y antes de finalizar la entrega de resultados tuve que reorientar las recomendaciones para incluir los nuevos requisitos legales y leyendo la legislación ya me dí cuenta del "teórico" tremendo impacto que podía tener esa legislación si se aplicaba de forma correcta. La privacidad que en aquel momento estaba enfocada en la protección de información cuando era gestionada mediante sistemas informáticos poco a poco ha ido creciendo como asunto de notable relevancia y he podido constatar en primera persona como se va haciendo cada día más presente la frase de "la información es poder". Ha sido tal la incorporación de la tecnología a todas las actividades del ser humano que actualmente nos encontramos en una fase de sensorización (Que me perdone la RAE por la palabra utilizada) del mundo y de las personas. Los primeros elementos tecnológicos destinados a monitorizar situaciones y estados fueron aplicados por las grandes empresas para el control de los procesos industriales de fabricación y producción. Sin embargo, posteriormente este tipo de elementos informáticos han ido disminuyendo en tamaño y aumentando en potencia hasta llegar a los teléfonos inteligentes y los nuevas computadoras corporables o dispositivos "weareables". Estas nuevas tecnologías son atractivas y una auténtica tentación. Yo mismo llevo una pulsera que monitoriza movimiento y sueño asumiendo que estos datos van a una compañía americana. El problema es que el dispositivo asume que los datos se gestionan fuera y las políticas de privacidad cambian según el interés de las empresas. Lo que hoy es potencialmente inofensivo mañana puede cambiar. Y los "sacrificios" de privacidad que conscientemente asumimos hoy pueden pasarnos una factura cara en el futuro. En mi caso, cambio privacidad por conocimiento personal.
    Sin embargo, la principal problemática se produce porque toda esta auténtica revolución plantea ahora la capacidad de medirlo todo, incluidas las personas y por tanto, aplicar teorías matemáticas a cosas que hasta la fecha no eran imaginables por carecer de información en tiempo real sobre lo que estaba sucediendo o no ser capaces de establecer las relaciones o vinculaciones entre individuos. Tenemos ahora lo que se empieza a llamarse la "física social" que trata de establecer modelos predictivos del comportamiento social. En este sentido aparece la necesidad de establecer los límites entre lo que potencialmente la tecnología es capaz de hacer y de lo que desde la ética consideramos adecuado que sea permitido. En el siglo XXI nos hemos acostumbrado a que los avances tecnológicos no sean cuestionados y que el ciberespacio sea algo así como un nuevo "Far West" donde el primero que llega se queda con el territorio. La principal diferencia en esta nueva repetición de la historia es que ésto ocurre ahora sobre un terreno invisible y los países no están siendo capaces de calibrar las ventajas o desventajas competitivas que tiene la conquista de este ciberespacio. El terreno de los datos actualmente evolucionará pronto al mundo del conocimiento y las ventajas competitivas en ese ámbito se traduce en inteligencia de negocio que garantiza la supremacía económica. Europa no ha sido capaz de ver que se ha producido un nuevo colonialismo pero esta vez virtual de la mano de las tecnologías. Los ciudadanos europeos somos presa de servicios como Amazon, Google, Dropbox, Ebay,etc...)
    Solo hay que ver el mapa que mantiene Jorge Morell en su web "Terminos y condiciones" para evidenciar que ya estamos bastante colonizados, sobre todo porque los servicios más interesantes son aquellos que recogen información sobre nuestros deseos, pensamientos o intenciones (buscadores o redes sociales). Vivimos justo en estos momentos la incertidumbre sobre una nueva reglamentación europea que está siendo torpedeada por los Lobbys de esta nueva economía y que finalmente si no se aprueba antes de las elecciones europeas posiblemente quede de nuevo parada unos años mas. Durante este tiempo, daremos de nuevo manga ancha a los colonizadores del nuevo oro a seguir explotando sin control estas minas de información.

    A raíz de la lectura del artículo The Limits of Social Engineering y de Vigilancia líquida de Bauman-Lyon, creo que se empiezan a plantear potenciales escenarios que desde la perspectiva de la ética deberían ser acotados para evitar desmanes o usos perversos del progreso en tecnologías de la información. Ya he comentado alguna vez que en Ingeniería en Informática estudiamos una asignatura relacionada con "Dinámica de sistemas".. Esta disciplina proporciona técnicas para analizar y modelar el comportamiento temporal en entornos complejos. Se basa en la identificación de los bucles de realimentación entre los elementos, como también en las demoras en la información y materiales dentro del sistema. Lo que hace diferente este enfoque de otros usados para estudiar sistemas complejos es el análisis de los efectos de los bucles o ciclos de realimentación, en términos de flujos y depósitos adyacentes. De esta manera se puede estructurar a través de modelos matemáticos la dinámica del comportamiento de estos sistemas. La simulación de estos modelos actualmente se puede realizar con ayuda de programas computacionales específicos. Hasta la fecha este tipo de enfoques no había sido posible aplicarlo a comportamientos sociales porque no eramos capaces de monitorizar qué estaba pasando.


    Sin embargo ya existen estudios en determinadas disciplinas orientadas al poder (Política y marketing) que están utilizando estas nuevas tecnologías para elaborar modelos de comportamiento. Estos modelos matemáticos son simulaciones que son capaces de predecir qué sucedería en el sistema real en base a los valores de ciertas variables y se puede jugar con ellas hasta poder comprobar si se llega a un resultado deseado. Ya sabemos que parte del potencial de Google se basa en su capacidad de "predecir el futuro". Como ejemplo filantrópico para vender la imagen del "Don't evil" Google tiene la iniciativa de vigilar la evolución de la gripe. Tal como indica la propia página, "Hemos descubierto que ciertos términos de búsqueda son buenos indicadores de la actividad de la gripe. Evolución de la gripe en Google utiliza los datos globales de las búsquedas en Google para realizar, casi en tiempo real, cálculos aproximados de la actividad actual de la gripe en todo el mundo".  La gran duda es saber qué otras cosas es capaz de predecir Google y en qué ámbitos pero esta claro que si Internet fuera un tablero de Risk, hay un potencial ganador que tiene ya conquistado medio mundo como muestra la siguiente visualización de las Webs más visitadas por países. Es posible que este tipo de información "privilegiada" basada en el conocimiento de las inquietudes de los internautas en base a los patrones de búsqueda utilizados son un diamante en bruto que si son utilizados como moneda de cambio  podrían justificar algunos saltos a la nube Google.


    Además, en psicología está muy estudiado el poder del contexto en la forma de comportarse del ser humano. Si se crea un entorno prediseñado para que ante determinada información de entrada se pueda calcular cual será la difusión de la misma, la generación de influencia y la reacción de los grupos influenciados se podrían establecer estrategias de reacción social. Experimentos de este estilo ya los tenemos presentes con las denominadas "campañas de marketing viral". Sin embargo, en otros escenarios los objetivos podrían ser crear contextos para el empoderamiento o jugar a crear "profecías autocumplidas". Todavía no somos capaces de valorar el gran poder que tienen determinadas herramientas de Internet y su capacidad para crear "burbujas de información" diseñadas más a satisfacer necesidades empresariales que a obtener resultados matemáticamente correctos. La personalización puede esconder un fin perverso que se oriente más a suministrar los datos "diseñados" para que el perfil del usuario no salga de una burbuja y refuerce la categorización que corresponde a su clasificación.

    Para terminar, creo interesante comentar las reflexiones finales del artículo de la Universidad de Standford, “Privacy in the Age of Big Data. A Time for Big Decisions”. Creo que llegados este punto seguramente el lector haya podido cambiar la importancia que tiene la protección de datos de carácter personal y lo que va a condicionar en el futuro el poner en valor la necesidad de la defensa de este derecho fundamental que probablemente no hemos ponderado bien cual será su importancia en el futuro. Como vemos, la gestión de información masiva, la correlación de eventos y el conocimiento que se obtenga de ellos sin un criterio de infoética (la ética de la información que es el campo que investiga los asuntos éticos que surgen del desarrollo y aplicación de las tecnologías informáticas) puede ser un caldo de cultivo para situaciones nada deseables. El Big data y sobre todo, el nuevo conocimiento que pueda obtenerse del uso de estas tecnologías tienen un potencial peligro si no hay restricciones éticas porque ciertos tratamientos de datos son una amenaza no solo para la privacidad sino también para la libertad. Cuando las herramientas de los poseedores del Big data sean tendencias, predicciones, patrones de comportamiento las decisiones que tendrán en sus manos serán mucho más relevantes que las que puedan manejar ahora con la clasificación y segmentación de perfiles.

    martes, 15 de abril de 2014 0 comentarios

    Heartbleed, un toque de atención a la industria del software

    Toca tras un periodo de barbecho, retomar la costumbre de publicar pensamientos sobre un análisis técnico del panorama de la seguridad de la información. Y la noticia estrella de la semana y probablemente de estos meses será Heartbleed y las consecuencias de este fallo de seguridad. A colación de estos hechos quiero plantear diferentes cuestiones que han venido a mi mente al analizar qué ha pasado y sobre todo, qué causas están de lo que ha sucedido.

    Hace un par de años me atreví a realizar un post titulado El Tsunami tecnológico que no pudimos evitar donde relataba cómo un error informático producía un Pearl Harbour cibernético. En concreto, en aquel relato había un trozo de texto que trataba de hacer reflexionar sobre el proceso de creación de software y sobre la necesidad de empezar a aplicar la cultura de la "seguridad industrial" al proceso de fabricación del software.
     La informática nunca quiso ser vista como una  ingeniería. Aunque en las facultades se formaba a profesionales para que aplicaran metodologías de desarrollo, se validaran los programas, se formalizaran las pruebas, en definitiva, se creara un producto robusto y estable, aquello penalizaba la rentabilidad de las empresas del software y no era la práctica habitual. Solo las grandes ya habían descubierto que esa manera de generar código era la única viable para dar soporte al ciclo de vida del software. La crisis también tuvo bastante que ver porque fue la cazuela perfecta en donde cocinar todos estos ingredientes: excusas por falta de recursos, saltos al vacío para ahorrar costes y mirar a la nube como la panacea de las TI, carencias de normas de regulación tecnológica que al menos forzaran a unos procesos de desarrollo y fabricación de tecnologías más robustos y sobre todo, la extensión general de que las responsabilidades no son aplicables a las tecnologías de la información y que el "error informático" es un ente sin nombres y apellidos que siempre está en todas las consecuencias pero que no tiene un padre que determine cual es la causa y sobre todo el culpable. En todos los productos tecnológicos era una práctica habitual que aparecieran las cláusulas de "irresponsabilidad" que son todas aquellas cláusulas de responsabilidad que empezaban diciendo "este producto se entrega como está y el fabricante no se responsabiliza de nada". 
    Por tanto, como primera reflexión creo lo sucedido es un primer toque de atención. Estamos basando nuestra economía en un producto intelectual no tangible que no sufre el mismo proceso de fabricación que todo lo que nos rodea en el mundo físico y además, lo estamos desmaterializando cuando usamos ya términos como "cloud" o "nube" para intentar desvincular el software de los dispositivos electrónicos donde reside y se ejecuta. Sin localización de componentes físicos es más fácil lograr la deslocalización de responsabilidades.

    Una segunda reflexión tiene que ver con la seguridad del código abierto. Durante años uno de los principales argumentos para generar confianza en el opensource siempre ha sido la transparencia. Sin embargo, se da la terrible paradoja de pensar que el hecho de que potencialmente haya miles de auditores pueda significar que finalmente no decida intervenir ninguno y que todo el mundo piense que otro hará el trabajo. En el post ¿Por qué tienen éxito el phishing o el scam? Psicología de las víctimas de una estafa referencié el estudio de la Universidad de Cambridge que analizaba la psicología de la estafa desde la perspectiva de la víctima. Y curiosamente en el proceso de timar a alguien se produce la aplicación inconsciente de dos principios que pueden haberse dado en el caso Openssl y que a continuación menciono.

    • El principio de obediencia social: La Sociedad nos educa y entrena para no cuestionar la autoridad. Los estafadores pueden aprovechar este "otorgamiento previo de confianza" o "nuestra anulación de la desconfianza" para hacer con usted lo que quieran. 
    • El principio del rebaño: Las personas más prudentes y desconfianzas bajan la guardia cuando todo el mundo parece asumir o compartir los mismos riesgos. ¿Seguridad en multitudes? No, si todos los que te acompañan están conspirando contra ti.

    Si un desarrollador ve que instituciones relevantes están incorporando el proyecto OpenSSL de dos personas que implementan las operaciones criptográficas, por el principio del rebaño, puede que acabe deduciendo que si estas instituciones se fían será porque el producto es robusto. Si entre esas instituciones aparece alguna con reputación y credibilidad en materia de seguridad, entonces se aplica el principio de obediencia social y probablemente demos por hecho que la seguridad del proyecto opensource es incuestionable. Y de esa forma se entra en un bucle de retroalimentación positiva donde cada vez empresas más relevantes confían en los pasos que dan otras antecesoras y extendiendo el uso de forma masiva para transformarlo en un estándar de facto en ciertos entornos. Y cuando aparece el fallo Heartbleed y la gente empieza a preguntarse cómo ha podido ser, resulta que OpenSSL es un proyecto de software libre basado en SSLeay, desarrollado por Eric Young y Tim Hudson. Dos personas han compartido su conocimiento y código en Internet para que sea utilizado y el uso se extiende tanto que cuando se da a conocer un agujero de seguridad que afecta a las versiones 1.0.1 y 1.0.1f de éste protocolo, acaba afectando a dos tercios de las comunicaciones seguras que se efectúan en Internet. La noticia OpenSSL pide ayuda también revela que muchos de estos productos software están hechos como están hechos. No voy a criticar lo que ciertos voluntarios deciden subir a Internet de forma altruista. Lo que más sorprende es ver cómo hay parte de la industria de las tecnologías de la información que incorporan esas piezas a sus entornos sin realizar ciertos controles de calidad o al menos, contribuyen a que alguien realice estas revisiones en beneficio de la "comunidad".
    "En OpenSSL no se trabaja por dinero. Tampoco por la fama, que casi nunca transciende el mundillo de la tecnología, lo hacen porque creen en ello, lo ven cómo una forma de artesanía. No se concreta el sueldo mensual propuesto, pero sí considera que tendrían que rondar los 250 dólares por hora. “Que puede parecer mucho, pero no lo es tanto para un médico o un abogado. Se trata de que se ganen bien la vida”, subraya."
    Creo que todos hemos caído en este bucle de generación de confianza espontánea hasta que algo o alguien nos ha planteado el por qué de la situación. De nuevo las revelaciones Snowden hicieron a todos pensar si algunas de las técnicas de la NSA se basaban en la colocación de puertas traseras en determinados elementos estratégicos que permitieran controlar una determinada tecnología. Yo por ejemplo, decidí confiar en Truecrypt cuando leí a Bruce Schneier recomendando el producto como una solución de cifrado robusta. Tras el caso Snowden se empezó a rumorear quién estaba detras de esta aplicación porque no era fácil identificar a sus autores. Hoy la noticia es que hace pocos meses se ha auditado el código fuente de esta herramienta ante la sospecha de si podía ser la NSA la que estuviera detrás de este proyecto y que hubieran colocado una puerta trasera a un programa que se usa extensamente. El informe está consultable en este enlace "Informe de auditoría a TrueCrypt". Todos los usuarios Truecrypt hemos confiando en un producto sin evidencias de su robustez.

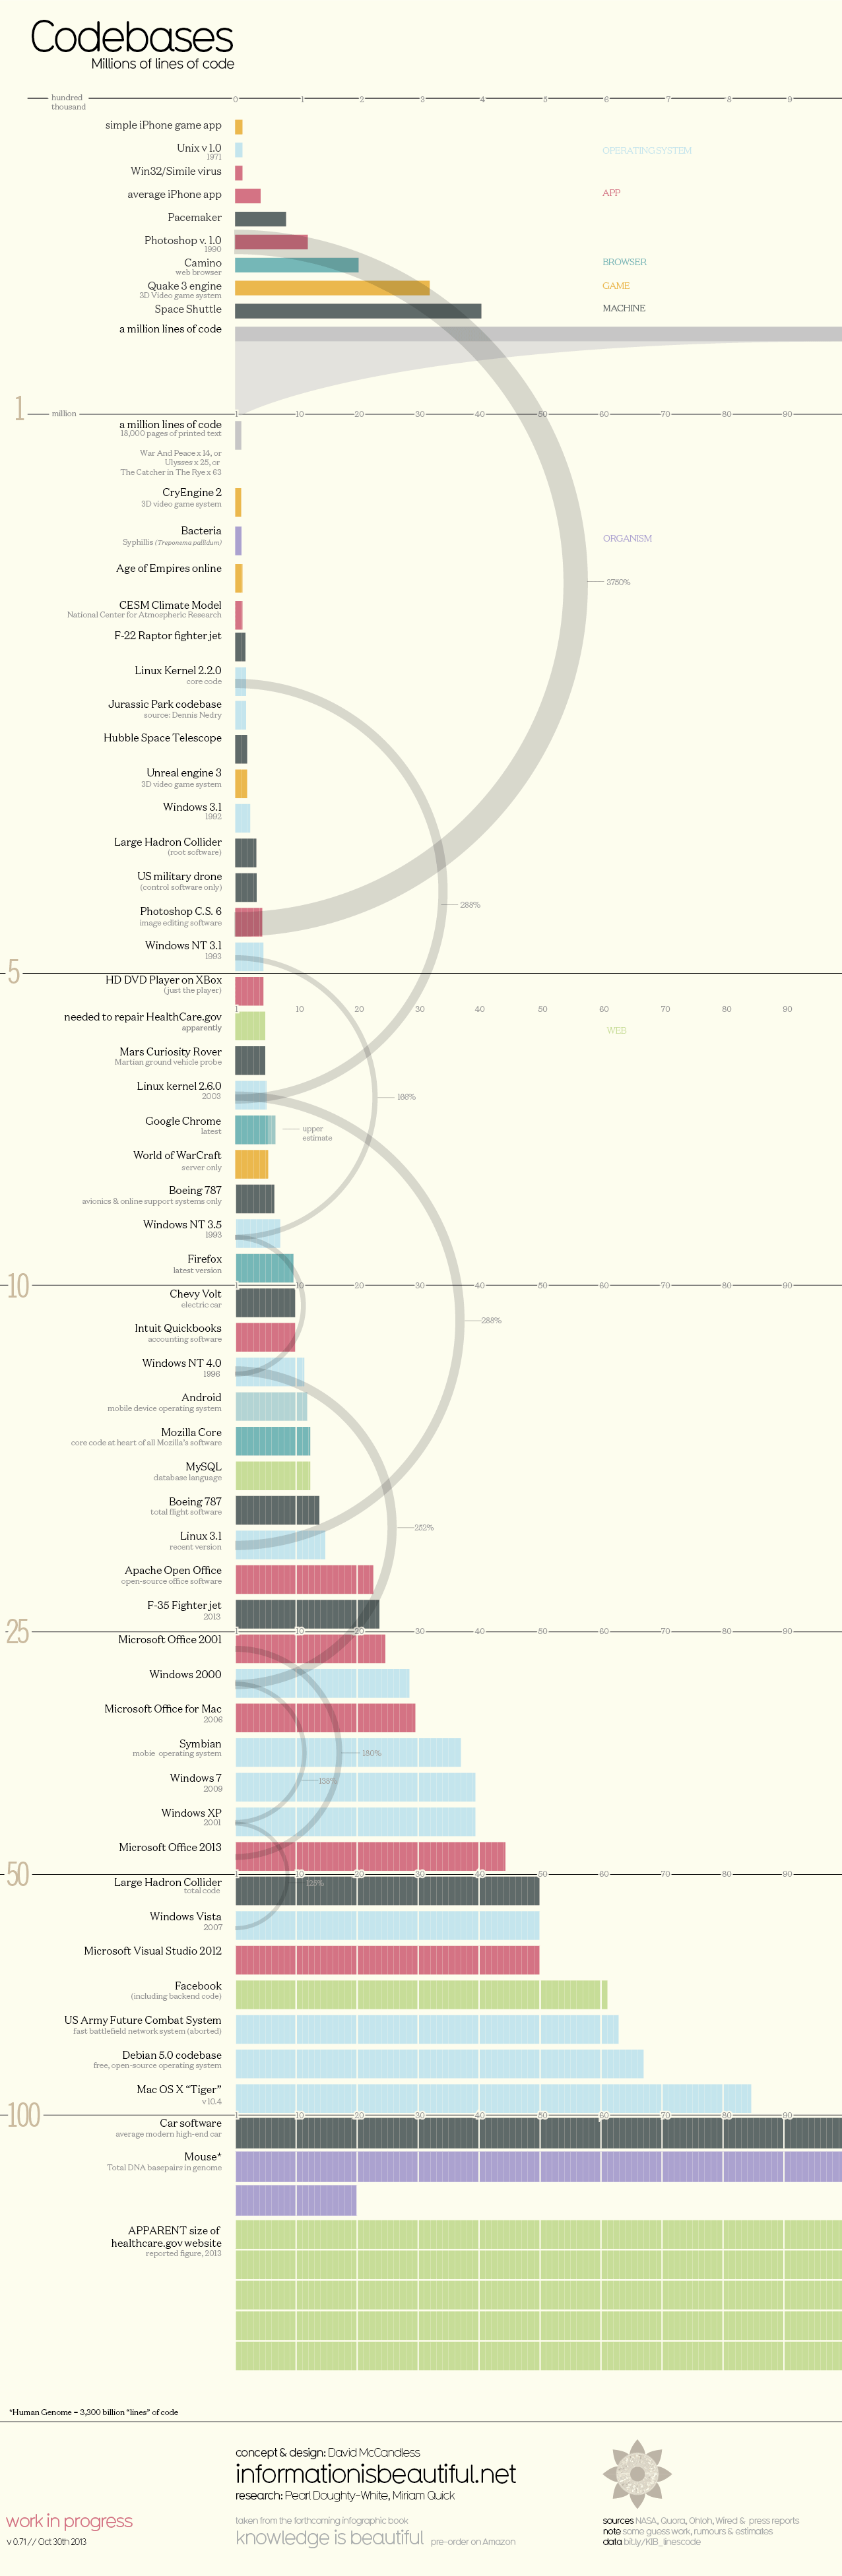
    Como reflexión final cabe analizar la siguiente infografía que ilustra de una forma bella la cantidad de líneas de código de los productos software actuales. Como se puede ver, la complejidad va en aumento y es bastante probable que el "susto Heartbleed" no sea el último de este año. Existen aplicaciones y servicios que actualmente están basados en la filosofía Lego. Ellos se construyen en base a piezas ya existentes hechas por otros que se referencian y utilizan. Si el error se produce en una pieza situada muy abajo, el resto de elementos software que emplean esa pieza se ven colateralmente afectados por el problema de seguridad y la torre de naipes se cae de golpe. Heartbleed ha sido un primer buen ejemplo de reflexión.


    La solución en parte es la certificación ISO 15408 que se aplica a ciertos elementos software pero también habría que ver si hay productos con Openssl certificados. Para quien quiera saber más de esta norma conocida como "Common Criteria" y que se requiere para ciertos productos software en determinados sectores, puede leer la entrada ISO 15408 y el DNI-e, PP para el desarrollo de aplicaciones (Parte I)

    Un saludo y esperemos que no pasen 4 meses antes de volver a publicar ;-)

    viernes, 27 de diciembre de 2013 0 comentarios

    Carta a los Reyes Magos de un Responsable de Seguridad para el 2014.

    Siguiendo ya la tradición por estas fechas de mi carta a los Reyes Magos como en el año 2012 y 2013, esta sería la epístola que enviaré este año.
    Este año, como en años anteriores he sido bueno y intentado que en mi organización no ocurran incidentes pero el milagro cada año cuesta mayor esfuerzo. Ya son notables los cambios de tendencia en relación al "lado oscuro de la fuerza" y los malos cada vez cuentan con mejores herramientas o aplicaciones que les hacen más fáciles sus fechorías. Es lógico en parte dado que las mismas herramientas que podemos emplear los que defendemos sistemas de información son también utilizables por quienes quieren atacarlos. Lo que se nota ya es que cada año cuentan con mejor artillería y que los conocimientos necesarios disminuyen lo que hace fácil transformar a cualquiera en atacante como nos van mostrando los diferentes informes de inteligencia que van publicando algunos fabricantes como Microsoft.
    Como todos los años, dada la ausencia de incidentes graves, el resto de áreas no valoran demasiado el trabajo el área de seguridad pero este año ha sido ya algo más duro resistir porque la hostilidad del entorno va en aumento. Ya los ataques de phishing se dirigen a entornos más pequeños buscando todo tipo de empresas y víctimas potenciales. Así que de nuevo tengo que pedir algunas cosas para este año 2014 que empieza. Mi lista es la siguiente:
    • Este año necesito refuerzos muy importantes desde la capa de inteligencia de red. Es cada vez más necesario saber cuáles son los flujos de tráfico de mi organización con el exterior. Siempre nos había preocupado vigilar y proteger el tráfico entrante pero dada la sofisticación del malware ahora es necesario poder detectar actividades anómalas o tráfico extraño desde la red interna a sitios de reputación conocida y vinculada al mundo del malware. Este año 2014 que empieza me gustaría poder explotar el análisis reputacional de las IP sobre todo del tráfico desde mi red interna hacia sitios catalogados como malware. La existencia de los APT debe hacernos asumir que la red puede estar infectada y vigilar al menos de que los amigos de lo ajeno no se llevan por la red el botín a que hayan podido llegar usando sus técnicas de ingeniería social y pivoteo por la red. Por tanto, las herramientas SIEM que antes eran un lujo empiezan a ser una necesidad. También la introducción de dispositivos específicos para APT porque los métodos de intrusión cada vez están mas dirigidos a debilidades en las aplicaciones y es complejo tener un entorno homogéneo y un parque controlado de software instalado. Aunque durante un tiempo hemos descartado la filosofía de protección basada en listas blancas, probablemente debamos volver a ella de la mano del puesto de trabajo virtualizado.
    • La concienciación del usuario final será como todos los años otro frente sobre el que trabajar. Si antes eran claves en la protección del puesto de trabajo, ahora con la dispersión de los dispositivos móviles (BYOD) todavía se hace más necesario que estén al día en cuanto cómo proteger la información que custodian. Además, los ataques dirigidos intentan usar el correo electrónico y la debilidad del usuario final para contagiar un equipo y después pivotar hacia el backend.
    • Desde las áreas de la organización que velan por el cumplimiento normativo también empiezan a preguntarme cada vez más cuál es el estado de situación de nuestra seguridad. Seguramente los constantes incidentes y fugas de información de empresas muy notables les estarán haciendo pensar que "cuando ves las barbas de tu vecino pelar, pon las tuyas a remojar". Por eso mi primera petición está relacionada con mejorar mi capacidad de "mostrar" el nivel de protección. 
    • El efecto Snowden también se ha dejado notar bastante y seguramente en este año que empieza voy a tener que empezar a reportar a Dirección qué vigilamos y cuál es el nivel de riesgo que la Organización está asumiendo. En este sentido, es una buena noticia que las capas directivas quieran ya saber de mi, que deseen tener cierta "conciencia situacional" respecto a la seguridad de la infraestructura TI que da soporte a sus procesos de negocio sobre todo para poner freno a algunos de los saltos hacia la cloud computing que no estaban calibrando de forma correcta otros factores además del ahorro de costes. Ahora parece que este caso ha puesto de manifiesto lo que desde hace años tenemos claro en nuestra área y es el valor capital que tiene la información como activo de la Organización.  
    • Como no quiero ser muy acaparador, ya en último lugar y en relación al proceso de posibles subcontrataciones quiero pedirte consejo para poder valorar los riesgos que voy a tener que delegar sí o sí en terceros. El outsourcing que ya está implantado en casi todas las organizaciones llega al área de TI transformado en servicios de cloud computing. En este sentido, espero que en este 2014 se creen marcos de valoración o revisión de terceros que permitan de forma sencilla poder comparar la calidad, resiliencia y fiabilidad de los distintos prestadores para no tener que gestionar ese nivel de incertidumbre que actualmente tengo que asumir. Aunque tengo claro que voy a introducir la capacidad de poder supervisar o auditar las delegaciones de servicios que realice, lo ideal sería que existiera un enfoque estandarizado. Espero que el desarrollo de la futura "ISO 27017 Code of practice for information security controls for cloud computing services based on ISO 27002" me ayude al menos a poder solicitar una declaración de aplicabilidad del externo sobre los sistemas que haya podido delegar.


    En fin queridos Reyes, se que éste seguirá siendo un año difícil y que las organizaciones todavía no valoran/comprenden y entienden qué pinta la seguridad de la información aunque como cada vez son más frecuentes los ataques al menos se incrementan su sensación de que somos un mal necesario. 


    domingo, 10 de noviembre de 2013 2 comentarios

    ¿Confidencialidad por encima de todas las cosas?

    El caso Edward Snowden que tanto ha dado que hablar y que seguramente seguirá causando mucho revuelo es un hecho que tiene diferentes perspectivas de análisis y que para los apasionados al mundo de la seguridad de la información nos proporciona interesantes reflexiones.

    Personalmente una de las cosas que me ha llevado a plantearme este caso ha sido hasta qué punto es cuestionable usar la confidencialidad como arma de estado cuando se abusa del uso para enmascarar acciones o decisiones que pueden suponer el incumplimiento de la legislación. En este sentido, Snowden entendió que ante el dilema de garantizar el secreto o revelar al mundo las tropelías de su Gobierno esta opción era la más justa.

    Quizás una de las cosas que más va a costar asumir es que la palabra "confidencial" tiene que ser adecuadamente empleada para que efectivamente sea garantía de secreto. Es habitual pensar que definir o clasificar algo como "secreto", "restringido" o "confidencial" significa que no se producirá su difusión masiva. Sin embargo, la clasificación de información y la asignación de este tipo de etiquetas significa en el mundo real varias cosas:
    • Habrá un conjunto reducido de personas que tendrán derecho de acceso y consulta de este tipo de información.
    • Se controlarán exhaustivamente los accesos y se robustecerán los mecanismos de identificación y autenticación para garantizar que efectivamente solo el reducido número de personas autorizado tiene la capacidad de procesar este tipo de información.
    • Se aplicarán medidas de protección para el almacenamiento y transporte de este tipo de contenidos siendo el cifrado la herramienta más adecuada.
    Sin embargo el caso Snowden como la existencia de Wikileaks ponen de manifiesto que los "secretos de estado" pueden ser una zona oscura que emplee la confidencialidad como tapadera para esconder u ocultar abusos de poder o el incumplimiento de las leyes. El argumento de "Garantizar la seguridad del Estado" supone una tentación grande para aquellos que opinan que el fin justifica los medios. Como bien expresaba el diálogo de la película "Algunos hombres buenos" cuando al final del juicio el abogado interpretado por Tom Cruise presiona en su declaración al Coronel encarnado por Jack Nicholson", cuando es preguntado por si había activado el código rojo, éste superando su nivel de autocontrol explota diciendo "Vivimos en un mundo que tiene muros y esos muros han de estar vigilados por hombres armados. No tengo ni el tiempo, ni las más mínimas ganas de explicarme ante un hombre que se levanta y se acuesta bajo la manta de libertad que yo le proporciono, y después cuestiona el modo en que la proporciono. Preferiría que sólo dijeras gracias y siguieras tu camino. De lo contrario te sugiero que cojas un arma y defiendas un puesto".

    La caída de las Torres Gemelas cambiaron la percepción del mundo y durante años la seguridad ha estado por encima de todo, incluso del respecto a las reglas del juego. La Patriot Act que sigue vigente permite al gobierno americano acceder a cualquier tipo de información que consideren potencialmente relevante en la investigación de sospechas que permitan evitar el terrorismo. Para ello, la maquinaria tecnológica de USA ha ido cocinando diferentes tipos de estrategias que junto con su supremacía en el campo de las nuevas tecnologías la han posicionado de nuevo como la gran primera potencia mundial que controla el mundo, salvo que esta vez no nos referimos al físico y tangible que todos vemos sino al que circula por cables bajo tierra y que sirven para construir Internet.

    En este nuevo mundo USA juega con muchas ventajas. Posee el mayor volumen de empresas del sector (Cisco, Oracle, Microsoft, Amazon, Twitter, Facebook, Ebay, etc.)  que se dedican a recoger o gestionar grandes volúmenes de datos que sirven para alimentar la economía del siglo XXI. Tiene legislación como la Patriot Act que permite la injerencia del Gobierno cuando así lo considera oportuno y dada la globalidad del mundo, es posible que todas las comunicaciones pasen en algún momento por puntos que están bajo su control.

    Sin embargo, toda esta tan perfecta maquinaria olvidó desde su pedestal que da el poder de saber que todo puede ser visto o escuchado que en seguridad siempre hablamos de "procesos", "tecnología" y "personas" y como dice el principio del eslabón más débil, "la seguridad será tan fuerte como el más débil de los eslabones". Seguramente al marcar como "confidencial" tantos documentos olvidaron lo que realmente significa esa palabra para que realmente suponga una protección efectiva. Como hemos empezado diciendo, "confidencial" se vincula a que un conjunto de privilegiados podrán tener acceso y conocimiento de los hechos, pero a su vez también supone  lealtad, fidelidad y el compromiso de esas personas en velar por el cumplimiento de mantenerla en secreto. No podemos saber si era o no procedente que Snowden por el cargo que ocupaba tuviera acceso al conjunto de información que fue revelada pero lo que sí sabemos que ocurrió es que el conocimiento de los datos y su significado superó el compromiso de lealtad con su Gobierno. Debemos confiar en que siempre el factor humano puede suponer el mejor contrapoder cuando se producen abusos porque siempre puede existir ese pequeño e insignificante "David" que suelte una piedra con su onda para tumbar a "Goliat".


    Seríamos ingenuos si pensáramos que Snowden puede cambiar las reglas del juego. Ningún país puede renunciar al espionaje, forma parte del "Arte de la Guerra" al que el propio Sun Tzu da una importancia mayúscula en el capitulo 13.
    CAPITULO13: Sobre la concordia y la discordia.
     La información no puede obtenerse de fantasmas ni espíritus, ni se puede tener por analogía, ni descubrir mediante cálculos. Debe obtenerse de personas; personas que conozcan la situación del adversario.Si no se trata bien a los espías, pueden convertirse en renegados y trabajar para el enemigo.No se puede obtener la verdad de los espías sin sutileza.Cada asunto requiere un conocimiento previo.Siempre que vayas a atacar y a combatir, debes conocer primero los talentos de los servidores del enemigo, y así puedes enfrentarte a ellos según sus capacidades.Un gobernante brillante o un general sabio que pueda utilizar a los más inteligentes para el espionaje, puede estar seguro de la victoria.El espionaje es esencial para las operaciones militares, y los ejércitos dependen de él para llevar a cabo sus acciones. No será ventajoso para el ejército actuar sin conocer la situación del enemigo, y conocer la situación del enemigo no es posible sin el espionaje.
    Debemos confiar al menos en que existirán personas con ética suficiente para anteponer los principios morales a su propio interés y que romperán ese blindaje de la "confidencialidad" para revelar situaciones donde el poder cruza demasiado la línea roja y acaba en la rotura de los principios constitucionales. El problema vendrá cuando la sociedad asuma que la seguridad prime por encima de todo y que sean admisibles cualquier tipo de prácticas porque el fin justifique los medios. 

    miércoles, 23 de octubre de 2013 1 comentarios

    Undécimo cumpleaños del blog

    Aunque con unos días de retraso, este mes se celebra el undécimo cumpleaños del blog. Este año no me he prodigado mucho en el número de entradas pero la disminución de la frecuencia viene compensada con la mejora de la calidad. Los dos últimos post enlazan a documentos adjuntos que tienen una extensión considerable y que han sido pensados para facilitar la lectura y uso de los mismos fuera del ámbito del blog.  

    Como todos los años toca agradecer a los lectores su presencia. Este año además contamos con las nuevas versiones ISO 27001 e ISO 27002 que seguro me permiten generar más contenidos y comentarios sobre las tareas para la construcción de sistemas de gestión de la seguridad de la información. También ando en lo profesional intentando formalizar el deseado cuadro de mandos de la seguridad y para ello, buscando la mejor manera de identificar qué eventos son relevantes para definir el estado de la seguridad y qué metricas las que mejores indicadores pueden proporcionar... pero eso será objeto de un futuro post.
    Un saludo,


    miércoles, 9 de octubre de 2013 5 comentarios

    Análisis detallado sobre la nueva ISO 27001:2013

    Tras unos días de vigencia de la nueva ISO 27001:2013 y tras haber realizado ya una lectura más reposada y meditada del nuevo estándar y los cambios introducidos solo puedo decir que esta me gusta mucho el texto de esta versión y que ahora está “mejor enfocada” hacia la valoración del funcionamiento del SGSI por los resultados operativos relacionados con el cumplimiento de los objetivos de seguridad. 

    En un mundo donde cada vez más la gestión TI es externalizada o delegadas ciertas partes a sistemas que no son propiedad de la organización, es necesario al menos tener identificados los riesgos y garantizar sobre todo que a pesar de eso, podemos proporcionar protección de información a “nuestras partes interesadas” (clientes y los propios departamentos de la Organización).

    Como esta revisión ha sido exhaustiva y completa he preferido crear un documento completo con los comentarios sobre la nueva norma para que sea descargable y más manejable que el texto incrustado en el blog.


    Podéis proceder a la descarga del documento con licencia Creative Common en este enlace:
    La nueva norma va a tener como consecuencia que empecemos todos a hablar del ansiado "cuadro de mando" de la seguridad de la información. Algo en lo que ya he empezado a investigar y cuyo origen parte de las reflexiones colgadas en el post Ciberdefensa: taxonomía de eventos de seguridad.

    miércoles, 25 de septiembre de 2013 0 comentarios

    Gestión inteligente de información digital (GIID)

    Llevaba un tiempo ausente que se ha correspondido con el descanso vacacional y que me ha permitido elaborar un contenido más completo y profundo de lo que suelen ser las habituales entradas en el que llevo trabajando desde principios de septiembre. Su contenido no está explicitamente relacionado con la seguridad de la información sino con la gestión de la misma. Pretende resolver un problema que he venido arrastrando de acumulación de información que por ausencia de gestión no he podido procesar y que finalmente he acabado teniendo que desechar. Acumulaba en Evernote más de 1400 notas que era complicado conservar sin tener que revisar una a una su contenido. Ello me dió que pensar sobre un sindrome que podemos llamar de "infoxicación" o "síndrome de Diógenes digital" y sobre el que a continuación reflexiono. Finalmente he elaborado un documento donde detallo cual ha sido la solución que he dado a mi problema y que puede ser útil y de aplicación para muchos de vosotros también.

    Estamos inmersos en la sociedad de la información y cada día podemos darnos cuenta de ello porque somos arrastrados por un torrente informativo que nos satura y aturrulla. Hay un proverbio anónimo que dice "uno con un reloj sabe la hora, con dos no está tan seguro". Este es quizás el mal endémico que produce la facilidad de acceso y la ingente cantidad de fuentes que podemos consultar ahora desde nuestra palma de la mano con el simple acceso a nuestro Smartphone. Las cosas que nos rodean se hacen cada vez más inteligentes y el ser humano va delegando cada vez más ciertas tareas básicas que requieren el uso de algunas de sus capacidades pero que ahora pueden externalizarse. Cada vez recordamos menos teléfonos porque ya no los marcamos número a número, no apuntamos fechas de cumpleaños porque nos llegan notificaciones automáticas y un sinfín de ejemplos más de tareas que estamos delegando en los diferentes gadgets que nos acompañan.

    ¿Es esto bueno o malo? Es la evolución natural y sólo el tiempo dirá que consecuencias tiene para nuestro futuro y supervivencia. Lo que sí ocurre es que toda esta delegación exterior confía en la existencia de una infraestructura externa permanente que no puede fallar. Si en siglos anteriores el agua ha sido y es un recurso vital, en el siglo XX añadimos la electricidad y en el siglo XXI vamos a añadir la información. La sociedad de la información y el conocimiento se justifica precisamente por esa alta dependencia de estos recursos para sustentar las actividades cotidianas de la naturaleza humana.

    Ante estos acontecimientos y quizás provocado por esa necesidad de adaptación y supervivencia que nos es instintiva, es necesario al menos establecer un criterio ordenado de selección y clasificación de información que nos permita procesar y asimilar el torrente de conocimiento al que tenemos acceso a diario. Para ello, lo primero que hemos de asumir es esa pequeña frustración de no poder llegar a todo. Nos cuesta tener que reconocer que somos limitados y en muchos casos nos auto engañamos creyendo que por consultar o mirar gran cantidad de información estamos al día y al corriente de todo. Sin embargo creo que hemos cambiado cantidad por calidad. Ahora es posible y fácil acceder a mucho pero fruto de ese exceso, podemos abarcar muy poco. Esto se traduce en una cultura de la inmediatez y del procesado masivo y superficial que realmente no incrementa el nivel de conocimiento sobre las cosas. Esta forma de procesar información en el ser humano no hace que utilice sus mejores capacidades cognitivas puesto que el uso de estas requieren de la capacidad de concentración de nuestra mente.
    Paradójicamente todo lo que nos rodea dificulta cada vez más el disponer de las condiciones necesarias para lograr esa concentración mental que permite a nuestro cerebro rendir al 100%. La introducción de dispositivos móviles, la conectividad a todas horas y de los nuevos hábitos digitales han creado un entorno de permanente interrupción que posiblemente lastre nuestro rendimiento futuro hasta que se produzca una evolución de nuestro cerebro para adaptarse a este nuevo entorno. La multitarea intelectual genera una falsa sensación de rendimiento provocando que en muchos casos, las actividades se realicen con un bajo nivel de atención.

    Para intentar poner cierto orden y control al torrente informativo en el que nos vemos inmersos, debe diseñarse una estrategia formal de canalización de los datos que los vaya almacenando en diferentes repositorios según criterios concretos para posteriormente ir procesándolos hasta transformarlos en conocimiento. El presente documento es fruto de un tiempo de reflexión y trabajo sobre esta problemática y presenta lo que llamo "gestión inteligente de información digital o abreviado GIID" que es el método que actualmente empleo para hacer frente al problema de la recopilación, clasificación y uso de la ingente cantidad de información que tenemos que procesar.
    En él explico cual es el sistema que he implementado y que llevo utilizando desde el 1 de septiembre. Se basa en el uso de servicios online como Evernote (Versión premium aunque funciona sobre la versión gratuita) e Ifttt.com. En cualquier caso y dado que es un método, puede aplicarse sobre cualquier otro sistema de gestión de información electrónica si permite utilizar el concepto libreta o carpeta y vincular a cada contenido un conjunto de "etiquetas" o "metadatos".


    Esta gestión de etiquetas permite ahora en base a las consultas sencillas que permite hacer Evernote generar diferentes actividades de gestión que forman parte del ciclo de tratamiento de estos "datos" para llegar a convertirlos en conocimiento. Ahora, cuando tengo que procesar mi contenido en Evernote, puedo hacer cosas como estas:
    • Decidir por el contexto qué puedo procesar. Si tengo conexión a Internet proceso las notas de tipo enlace pero si no la tengo, proceso notas de tipo Adjunto.
    • Puedo buscar los elementos pendientes de clasificar y ordenarlos en las libretas correctas.
    • Puedo ver las notas que están "Pendientes" y en función de lo que me apetezca hacer, completar las acciones que desee como "Ver", "Leer", "Escribir"...
    • Puedo consultar cuales son las notas que han caducado y expurgar el archivo eliminado aquellas cuya fecha de creación es anterior al periodo de caducidad.
    Quiero también mencionar que muchas de las inquietudes respecto a la correcta gestión de la información han sido contagiadas de mi ex-compañera de trabajo Susana Verdejo (Twitter @susanaverdejo) con la que compartí en Firma-e algunos proyectos y que me descubrió el apasionante mundo de la gestión documental y ahora la ISO 30300.

    Si el método te ha gustado, podrás encontrar en Ifttt.com muchas de las recetas que he creado para implementar la recopilación automática. Puedes buscarlas bajo porque todas empiezan con la palabra GIID o están vinculadas a mi usuario.

    Si consideras que este texto ha sido útil e interesante y que puede contribuir a resolver tu problema puedes realizar una donación si te apetece.


    miércoles, 10 de julio de 2013 1 comentarios

    Digitalizar o informatizar, esa es la cuestión.

    Una de las cosas más bonitas que tiene el trabajo del consultor de seguridad es que te permite visitar todo tipo de organizaciones y analizar modelos de negocio muy variados. A lo largo de los diferentes proyectos que me ha tocado ejecutar he podido ver sectores tan dispares como el hotelero o el militar, empresas de fabricación de productos alimenticios o de desarrollo software. 

    La presente entrada tiene que ver con reflexiones sobre la vital importancia que tiene hoy en día la gestión de información. Es obvio que todas las empresas se han planteado ya la incorporación de nuevas tecnologías a sus procesos de negocio. Sin embargo, desde la visión de un consultor externo se puede observar cómo en algunos casos el proceso de adaptación se ha quedado en la superficie en muchos casos y en otros cómo ha llegado a cambiar el modelo de negocio por completo.

    En todo proyecto tanto de construcción de un sistema de gestión de la seguridad de la información como de protección de datos de carácter personal como de continuidad de negocio siempre el trabajo que toca hacer es el "modelado de la organización". Para ello, el habitual punto de partida suele ser emplear el modelo de la cadena de valor de Porter y tratar de identificar cuales son las actividades primarias y de soporte de esa organización. Cuando tienes suerte y la empresa ya está certificada bajo el esquema ISO 9001 gran parte del trabajo suele estar muy avanzado dado que ya se puede partir de un mapa de procesos que debe definir qué hace esa empresa y cómo logra satisfacer las necesidades de sus clientes. Sin embargo muchas veces ocurre que lo pintado por el manual de calidad dista bastante de la realidad operativa de la empresa. Por desgracia hay sistemas de gestión de la calidad que sólo sirven para ostentar una certificación pero para nada implantan la cultura de la mejora continua dentro de la organización.

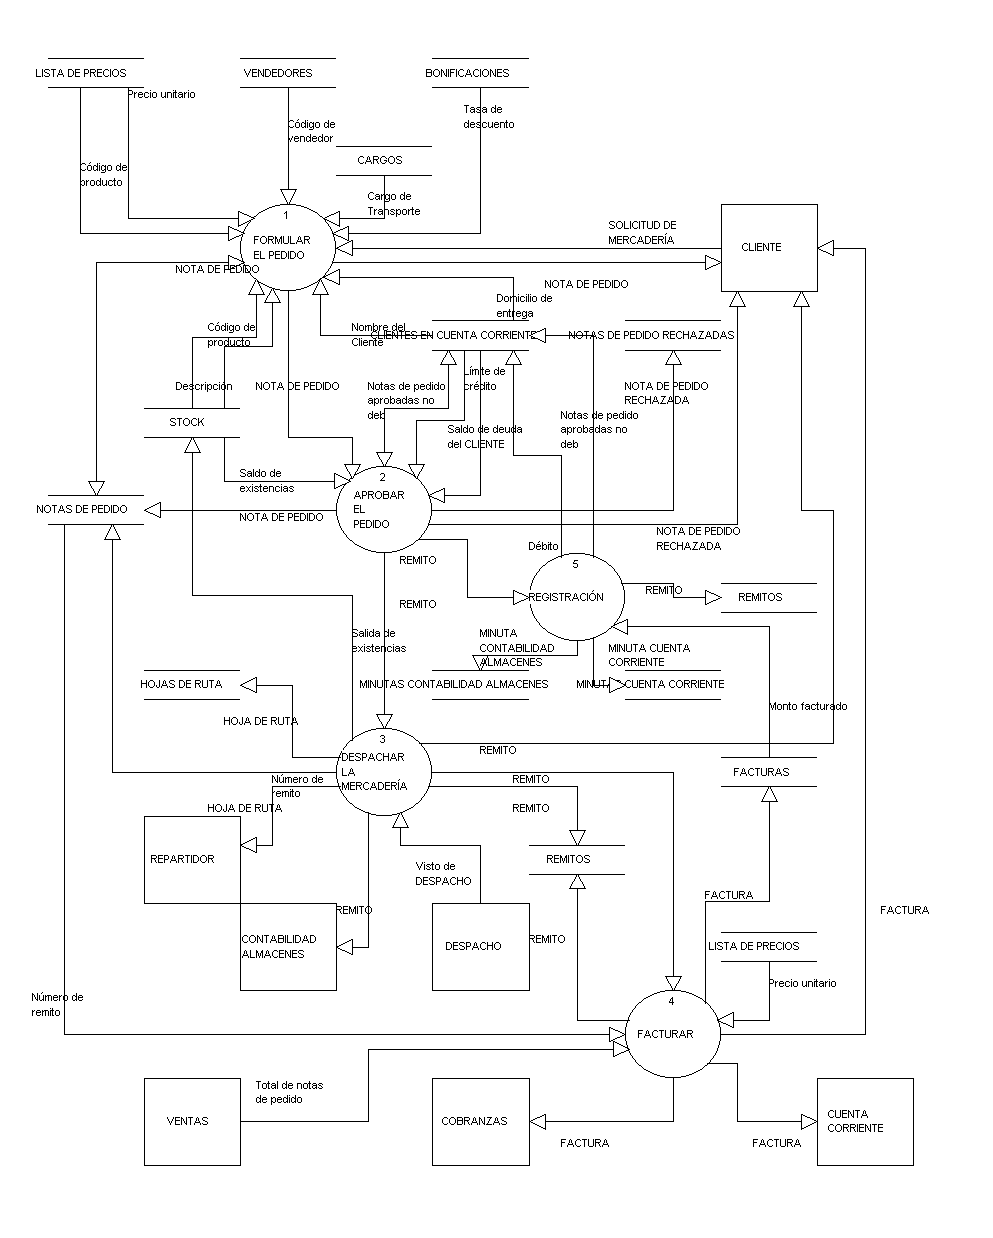
    En la fase de análisis de riesgos, de análisis de impacto en el negocio o de identificación de los tratamientos de datos de carácter personal el consultor debe analizar para cada empresa cuales son los flujos de entrada de información, los procesos de transformación y las salidas que se producen. En Ingeniería del software durante la carrera nos enseñaban que había que identificar en abstracto todos estos intercambios de información para poder definir el modelo de datos. Para ello empleábamos los diagramas de flujos de datos que son una manera normalizada de definir y diagramar todas estas relaciones entre elementos importantes del sistema de información.


    En teoría, la incorporación de las tecnologías de la información en todas las organizaciones debería haber supuesto la elaboración de estos planos de identificación de los procesos de negocio y de las necesidades de información de cada uno de ellos para establecer la mejor manera de incorporar los nuevos canales y las nuevas capacidades operativas que optimizaran los procesos y lograran una mayor eficiencia. Eso hubiera sido "informatizar" la organización. Sin embargo, en muchos casos la incorporación de las tecnologías simplemente ha supuesto la incorporación del correo electrónico como mecanismo de intercambio de información, la creación de una Web para publicitar y anunciar los productos o servicios y la sustitución de máquinas de escribir por ordenadores que generan documentos ofimáticos que se almacenan en servidores de ficheros.  Eso es lo que podemos denominar "digitalizar" la organización. Esta es la infraestructura más común que ves en empresas que dicen haberse adaptado al siglo XXI. No se puede negar que estos cambios suponen avances pero ello no implica en el día a día una mejora significativa del rendimiento y la productividad de la organización. En muchos casos, al aumentar el caudal de la información procesada, se ha incrementado la carga de trabajo y al no estar rediseñados los procesos de negocio, los canales telemáticos suponen un cuello de botella. Eso ocurre tradicionalmente con el correo electrónico. Otro de los grandes errores es la ausencia de criterio en la gestión electrónica de documentos, lo que hace del servidor de ficheros un gran repositorio de datos no indexados ni adecuadamente organizados que impide la gestión eficiente de la información en soporte electrónico. La búsqueda de documentos se convierte en una pesadilla porque hemos trasladado los criterios de gestión del papel basados en archivadores y carpetas a la gestión electrónica de documentos, no aprovechando la potencia que implica el uso de metadatos y la categorización de contenidos según cuadros de clasificación documental. Supongo que llegado este punto se puede entender cómo en muchos casos la incorporación de las tecnologías simplemente ha supuesto un cambio de formato respecto al contenido, un proceso de transformar en digital lo que se hacía en soporte papel de forma tradicional.

    ¿Qué habría sido informatizar la organización?
    En primer lugar y tal como empezaba esta entrada, un ingeniero en informática lo que sabe hacer bien es identificar los flujos de información y los procesos de transformación de datos. Debe ser capaz de representar de forma visual el modelo de negocio e identificar los diferentes tipos de documentos, el tipo de datos que se manejan, los repositorios donde se almacenan, etc. Debe construir un modelo de gestión de la información que debe describir qué hace esa empresa y cómo se generan los productos o servicios que forman la cadena de valor de esa organización. Con esos planos, la segunda fase es el rediseño de procesos para adaptar la incorporación de los nuevos medios electrónicos y tratar de automatizar cuando sea posible la recogida y almacenamiento de información para su posterior procesado. Algo que forma parte de la columna vertebral del proceso de administración electrónica que debería estar cambiando el modelo de gestión de las Administraciones Públicas para mejorar en eficiencia y operatividad proporcionando un mejor servicio al ciudadano.

    Muchas organizaciones grandes si han tenido que pasar por esta fase de revisar y adecuar sus actividades al uso de las tecnologías cuando han incorporado a su corazón de gestión las aplicaciones de ERP (Enterprise Resource Planning) como Navision, SAP, etc... En muchos casos estos productos ya vienen con un mapa estandar de procesos según el sector y la empresa realmente lo que hace es adecuarse al software en vez lo contrario pero ello en muchos casos se fundamenta en que el modelo de gestión propuesto por el software ya se encuentra muy consolidado y optimizado para ser la forma más eficiente de gestionar.

    De identica forma, la informatización también debe identificar cómo gestionar la información en soporte electrónico siendo la gestión documental una pieza clave que permita la iteracción entre las aplicaciones de negocio y la gestión de documentos electrónicos, aprovechando las capacidades de este tipo de herramientas y utilizando su verdadero potencial cuando existe una gestión adecuada de los metadatos vinculados.

    En este sentido y dentro de las tendencias de Gobierno TI, parece que empieza a cuajar lo que denominan "Enterprise Architecture" o Arquitectura empresarial que sería esos "planos de la organización" desde la visión de procesos de negocio, aplicaciones y artefactos o recursos informáticos que dan soporte a los sistemas de información. Esta forma de modelar organizaciones está pensada para que todas las capas de la misma puedan utilizar este tipo de planos para adecuar los sistemas de información a las necesidades de negocio.

    Estos planos se establecen en capas y permiten desde cada una de ellas subir o bajar en detalle para conocer con exactitud a qué se da soporte o qué recursos necesita.


    Formalmente se puede definir la "arquitectura empresarial como que es la lógica de la organización de los procesos de negocio y la infraestructura de TI que refleja los requisitos de integración y normalización del modelo de funcionamiento de la empresa. El modelo operativo es el estado deseado de la integración de procesos de negocio y la estandarización de procesos de negocio para la entrega de bienes y servicios a los clientes."

    Esto que suena tan bonito se puede llegar a tangibilizar en esquemas como el siguiente y que permiten a todos los actores de una gran organización conocer exactamente que se hace y qué dependencias y recursos requiere la empresa para funcionar.


    El resultado de una adecuada consultoría en seguridad o protección de datos a veces tiene como efecto positivo y colateral el suministrar este tipo de resultados y permitir a la organización identificar deficiencias operativas u oportunidades de mejora que pueden lograr una mejor eficiencia operativa o una mayor robustez de sus sistemas de información frente a los potenciales riesgos que pudieran plantearse. Como conclusión final quería comentar que efectivamente en muchos proyectos uno entra para diagnósticar situaciones y acaba proporcionando una visión completa de qué hace la organización que permite que la comunicación entre Dirección y el área de sistemas de información pueda ser mas fluida. Permite que tanto desde arriba (Top management) se puede visualizar la cantidad de recursos técnicos que son necesarios para soportar a los procesos de negocio como justificar o evidenciar la importancia de determinados recursos técnicos por su vital papel dentro de la posible cadena de fallo y de los impactos potenciales que pudieran ocasionarse en caso de incidentes sobre los procesos de negocio. Aunque los proyectos tienen como objetivo la seguridad, en muchas ocasiones se tienen como resultados colaterales una mejora de la eficiencia operativa o el diagnóstico de puntos de fallo que pueden comprometer la cadena de valor de Porter.


    jueves, 2 de mayo de 2013 0 comentarios

    Clasificación de información e ISO 30301, en busca del santo grial.

    Llevo un tiempo sin prodigarme en el blog pero hay momentos en los que toca estudiar para seguir ampliando conocimientos. Además, ultimamente ando curioseando otras ramas de las ciencias ajenas a la seguridad pero con las que hay sinergias que pueden contribuir a trasladar modelos que permitan la solución a muchos de nuestros problemas.

    Desde el año pasado existe la norma ISO 30300 sobre la gestión documental que proporciona viento fresco a los que nos dedicamos a su protección. Cada día soy más consciente de que el término "información" engloba un conjunto de definiciones que aun siendo similares, representan conceptos diferentes y de relevancia distinta. Los que nos dedicamos a la "seguridad de la información" según el caso y el tipo de documento podemos ser los garantes del conocimiento y la sabiduría de una empresa. El nivel de comprensión y el contexto en el que son analizados los datos, van elevando su altura y relevancia.


    Uno de los grandes retos de la seguridad de la información es que por desgracia, carecemos de cultura de gestión de la información y por tanto, algunas de las medidas a implantar como controles ISO 27002 son duros de llevar a la práctica porque implican un cambio organizativo y cultural importante. Como es un tema que sufro de forma continua he tratado de buscar referencias que pudieran ayudarme y el haber tenido una compañera documentalista ha sido un gran lujo porque me ha tenido siempre bien informado y me ha hecho ver el tremendo papel que juegan los documentalistas en toda organización. Hace meses me habló de la norma ISO 30301 que pretende ser para la gestión documental lo mismo que ISO 27001 es para la seguridad de la información. Además, tenemos la suerte de que esta norma se ha cocinado bastante en España y tenemos a grandes expertos de la materia haciendo difusión de esta norma. Me han dado la oportunidad de contribuir como redactor en el blog www.iso30300.es  y eso esta permitiendo intercambiar enfoques e impresiones respecto a cómo abordar aspectos comunes entre las normas ISO 27001 e ISO 30301. Al fin y al cabo no puede haber "gestión de la documentación" sin seguridad, pero tampoco puede haber "seguridad de la información" sin gestión de la documentación. Mi primer articulo está enfocado a plantear cómo puede definirse un criterio de clasificación que contemple los requisitos legales establecidos y a la par sea algo manejable, aplicable y real para una implementación en cualquier tipo de organización. El post por largo ha sido dividido en estos dos trozos:


    Todavía no hay respuesta en la búsqueda de este santo grial, pero seguro que una solución mixta entre el mundo de la gestión documental y la seguridad de la información será mas completa y acertada que desde una visión parcial donde la protección prima por encima de cuestiones operativas. Ambas normas, ISO 27001 e ISO 30301 deben resolver la cuestión y nos toca ahora plantear un cuadro de clasificación de documentación que pueda servir para resolver el tema. En lo que respecta al marco jurídico, la legislación tanto de protección de datos de carácter personal como de Administración electrónica ya ha puesto nombre y apellidos a los criterios de clasificación, puesto que define 3 niveles: Alto, Medio y Básico. Ahora toca establecer los requisitos para definir todo el ciclo de vida de la información: recogida, clasificación, tratamiento, almacenamiento, transporte, desclasificación y destrucción.


    ;