Leo via Ojobuscador otra nueva iniciativa de los chicos de Google, en concreto de un ingeniero que destinó su tiempo libre a solucionar un problema con la seguridad en sus conexiones en remoto.
Esta vez con unas implicaciones directas sobre la seguridad que es el objeto de este blog. La pericia de estos chicos ha consistido en crear un cliente VPN que conecta contra sus servidores de forma totalmente transparente para el usuario.
Esta aplicación sirve para tunelizar una conexión wifi y a la par proporcionar navegación anónima (Al menos en el tramo Tu-pc ->Concentrador-VPN-Google).
El qué harán estos chicos una vez sale la conexión del tunel VPN ya es todo un misterio. Confiemos en que todo cosas buenas.
Descarga:
Google Secure Access
viernes, 16 de septiembre de 2005
Noticias,
Revistas y Magazines
1 comentarios
Revista (In)secure Magazine
Llevo meses sin referenciar fuentes interesantes respecto a la seguridad y de las que conviene estar al tanto. Hoy voy a comentar la revista (In)secure magazine, que es una revista de seguridad informatica en formato electrónico y que puede ser descargada desde http://www.insecuremagazine.com/.
Lo más recomendable es estar informado via RSS pero dado que es una publicación que acaba de empezar y con una periodicidad de 2 meses, solo hay que acordarse cuando toca.
Los tres numeros publicados hasta la fecha son:
- Número 3.Agosto.

- Número 2.Junio.

- Número 1.Abril.

Lo más recomendable es estar informado via RSS pero dado que es una publicación que acaba de empezar y con una periodicidad de 2 meses, solo hay que acordarse cuando toca.
Los tres numeros publicados hasta la fecha son:
- Número 3.Agosto.
- Número 2.Junio.
- Número 1.Abril.

lunes, 12 de septiembre de 2005
Noticias
0
comentarios
La seguridad como propiedad para proporcionar garantias y exigir responsabilidades
Alguna vez ya he comentado en este blog el cambio cultural que suponen la introducción de las tecnologías de la información en nuestro mundo. También he comentado las grandes diferencias que existen entre lo físico y lo digital en relación con la seguridad de la información.
Hoy quiero comentar una noticia que fue objeto de discusión entre un grupo de colegas entorno a dos posiciones:
-Por un lado, algunos defendemos que los nuevos procesos que se implanten con tecnologías de la información deben permitir por un lado exigir las mismas responsabilidades que si estas tecnologías no se utilizaran y deben establecer claramente los responsables en el caso de cualquier tipo de problema.
-Por otro lado, la otra posición defiende que la informática se encuentra construida sobre pilares no deterministas y así no es posible "probar" o "demostrar" cuando se producen errores y por tanto, no pueden determinarse responsabilidades.
La discusión vino generada por la noticia entorno a la anulación de una multa a un australiano por considerar que la foto digital aportada como prueba no cumplia con las minimas garantías para ser considerada como tal. La noticia concreta que se leía via Noticias Hispasec en el enlace: Utilizar MD5 para recurrir las multas de tráfico pone de manifiesto la ligereza con la que se están implantando algunas nuevas formas de hacer las cosas.
La justicia se basa en el principio básico de la presunción de inocencia. Quién acusa a alguien debe probar con indicios o evidencias la autoria del hecho delictivo para que el acusado pueda ser declarado culpable.
¿Qué implica esto en el mundo digital?
Las evidencias del mundo físico son hechos inmutables, es decir, una vez ocurre un suceso las pruebas pueden ser destruidas pero no modificadas. En el mundo digital las pruebas son también datos en si mismos y por tanto, deben garantizarse las propiedades de la integridad y autenticación de los mismos. Ya empiezan a considerarse como propiedades de la información la trazabilidad del uso del servicio y la trazabilidad del acceso a datos.
Sin estas propiedades correctamente garantizadas, una prueba en formato electrónico no podrá garantizar el principio de "inmutablidad de la prueba" y por tanto, será desestimada por los jueces. Ante la duda de poder haber fabricado una prueba digital, será el perito de turno quien deberá deducir si hay garantías suficientes para poder dar por validos los hechos que los log's traten de probar.
Si no estamos considerando estos nuevos requisitos de seguridad en el diseño de los sistemas de información que soporten la Administración electrónica, la validez jurídica de muchos de estos procesos será nula y por tanto, el trabajo del informático que rediseña un proceso administrativo trasformándolo en un proceso informático será inutil al no dotarlo de suficientes garantías para poder luego depurar responsabilidades.
Es un camino duro pero si queremos "construir" algo, no solo basta con levantar el edificio, hay que proporcionar garantías tanto sobre su uso como sobre los requisitos mínimos que se satisfacen y además probar que en el momento de la implantación se cumplen. He ahí el sentido de la certificación del software y el visado de proyectos.
La Informatica por su juventud todavía no es tratada como una verdadera ingeniería. Es un gremio no regularizado en donde no están establecidas competencias de cara al ejercicio profesional.
En la revista del Colegio de Ingenieros de la Region de Murcia se publica un interesante artículo entorno a la naturaleza de la Informática. Puede leerse en el enlace La informática y la Ingeniería.
Debemos pensar que al final la ambigüedad en el funcionamiento y la impunidad a la hora de exigir responsabilidades siempre tiene una misma victima, el usuario final o el analfabeto tecnológico que se ve obligado a utilizar estas nuevas formas de hacer las cosas sin comprender que ocurre por debajo.
¿Qué sería de otros gremios como la arquitectura, la ingeniería civil o la medicina si hubieran sido construidos como lo está siendo la Informática?
Hoy quiero comentar una noticia que fue objeto de discusión entre un grupo de colegas entorno a dos posiciones:
-Por un lado, algunos defendemos que los nuevos procesos que se implanten con tecnologías de la información deben permitir por un lado exigir las mismas responsabilidades que si estas tecnologías no se utilizaran y deben establecer claramente los responsables en el caso de cualquier tipo de problema.
-Por otro lado, la otra posición defiende que la informática se encuentra construida sobre pilares no deterministas y así no es posible "probar" o "demostrar" cuando se producen errores y por tanto, no pueden determinarse responsabilidades.
La discusión vino generada por la noticia entorno a la anulación de una multa a un australiano por considerar que la foto digital aportada como prueba no cumplia con las minimas garantías para ser considerada como tal. La noticia concreta que se leía via Noticias Hispasec en el enlace: Utilizar MD5 para recurrir las multas de tráfico pone de manifiesto la ligereza con la que se están implantando algunas nuevas formas de hacer las cosas.
La justicia se basa en el principio básico de la presunción de inocencia. Quién acusa a alguien debe probar con indicios o evidencias la autoria del hecho delictivo para que el acusado pueda ser declarado culpable.
¿Qué implica esto en el mundo digital?
Las evidencias del mundo físico son hechos inmutables, es decir, una vez ocurre un suceso las pruebas pueden ser destruidas pero no modificadas. En el mundo digital las pruebas son también datos en si mismos y por tanto, deben garantizarse las propiedades de la integridad y autenticación de los mismos. Ya empiezan a considerarse como propiedades de la información la trazabilidad del uso del servicio y la trazabilidad del acceso a datos.
Sin estas propiedades correctamente garantizadas, una prueba en formato electrónico no podrá garantizar el principio de "inmutablidad de la prueba" y por tanto, será desestimada por los jueces. Ante la duda de poder haber fabricado una prueba digital, será el perito de turno quien deberá deducir si hay garantías suficientes para poder dar por validos los hechos que los log's traten de probar.
Si no estamos considerando estos nuevos requisitos de seguridad en el diseño de los sistemas de información que soporten la Administración electrónica, la validez jurídica de muchos de estos procesos será nula y por tanto, el trabajo del informático que rediseña un proceso administrativo trasformándolo en un proceso informático será inutil al no dotarlo de suficientes garantías para poder luego depurar responsabilidades.
Es un camino duro pero si queremos "construir" algo, no solo basta con levantar el edificio, hay que proporcionar garantías tanto sobre su uso como sobre los requisitos mínimos que se satisfacen y además probar que en el momento de la implantación se cumplen. He ahí el sentido de la certificación del software y el visado de proyectos.
La Informatica por su juventud todavía no es tratada como una verdadera ingeniería. Es un gremio no regularizado en donde no están establecidas competencias de cara al ejercicio profesional.
En la revista del Colegio de Ingenieros de la Region de Murcia se publica un interesante artículo entorno a la naturaleza de la Informática. Puede leerse en el enlace La informática y la Ingeniería.
Debemos pensar que al final la ambigüedad en el funcionamiento y la impunidad a la hora de exigir responsabilidades siempre tiene una misma victima, el usuario final o el analfabeto tecnológico que se ve obligado a utilizar estas nuevas formas de hacer las cosas sin comprender que ocurre por debajo.
¿Qué sería de otros gremios como la arquitectura, la ingeniería civil o la medicina si hubieran sido construidos como lo está siendo la Informática?
martes, 6 de septiembre de 2005
ISO 27001/27002
0
comentarios
Normalización en seguridad de las tecnologías de la información
He venido comentando a lo largo de este verano las constantes noticias en materia de seguridad y normalización que se han venido produciendo.
El Ministerio de Administraciones Publicas a través del Consejo Superior de Informática también ha trabajado duro estos ultimos meses y a lo largo del verano han ido publicando alguno de sus resultados.
Dado el carácter estratégico que tiene la seguridad de la información para el Estado, es tranquilizador saber que los técnicos de la Administración Pública están atentos a la evolución del mercado y van adaptando las diferentes normas a recomendaciones y metodologías a implantar en la Administración Pública.
En la sección del SSITAD (Comité Técnico del Consejo Superior de Informática de Seguridad de los Sistemas de Información y Protección de Datos Personalizados Automatizados) del MAP, aparece el documento Normalización en seguridad de las tecnologías de la información donde describe qué papel está desempeñando la Administración Pública en la definición del nuevo marco normativo en materia de seguridad.
Este documento ilustra cuales son los grupos de trabajo dentro de ISO en los que el MAP se encuentra involucrado, la evolución de las diferentes normas, el estado actual de algunas de ellas y el nuevo dibujo que se perfila. La siguiente figura ilustra la evolución histórica del conjunto de normas.
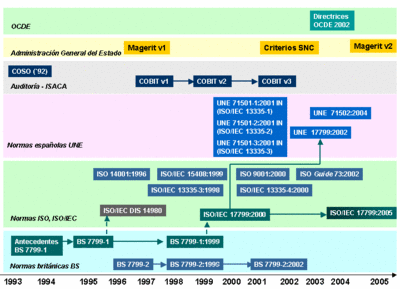
Es un documento interesante para comprender el contexto de las futuras normas de seguridad de la información y su justificación.
También ha aparecido la versión 2.0 de MAGERIT, la metodología de análisis y gestión del riesgo de los sistemas de información. Aunque postearé algo al respecto en breve, mis primeras impresiones al mirar por encima los tres documentos de la metodología es que no hay cambios importantes en cuanto a conceptos pero si un cambio profundo en cuanto a su aplicación.
Han convertido MAGERIT 1.0 que era teóricamente un modelo muy bueno pero en la práctica poco viable de utilizar en un MAGERIT 2.0 con mejoras muy importantes. Se han resuelto muchas de las incognitas que surgen a la hora de aplicar esta metodología como son:
- estados de la seguridad, que ahora se renombran como dimensiones de la seguridad
- criterios de valoración de activos y sus diferentes tipos
- representación de las dependencia entre activos
- tipos de amenaza y sus daños
En próximos post realizaré una evaluación más completa de mis primeras impresiones.
- identificación de amenazas
El Ministerio de Administraciones Publicas a través del Consejo Superior de Informática también ha trabajado duro estos ultimos meses y a lo largo del verano han ido publicando alguno de sus resultados.
Dado el carácter estratégico que tiene la seguridad de la información para el Estado, es tranquilizador saber que los técnicos de la Administración Pública están atentos a la evolución del mercado y van adaptando las diferentes normas a recomendaciones y metodologías a implantar en la Administración Pública.
En la sección del SSITAD (Comité Técnico del Consejo Superior de Informática de Seguridad de los Sistemas de Información y Protección de Datos Personalizados Automatizados) del MAP, aparece el documento Normalización en seguridad de las tecnologías de la información donde describe qué papel está desempeñando la Administración Pública en la definición del nuevo marco normativo en materia de seguridad.
Este documento ilustra cuales son los grupos de trabajo dentro de ISO en los que el MAP se encuentra involucrado, la evolución de las diferentes normas, el estado actual de algunas de ellas y el nuevo dibujo que se perfila. La siguiente figura ilustra la evolución histórica del conjunto de normas.
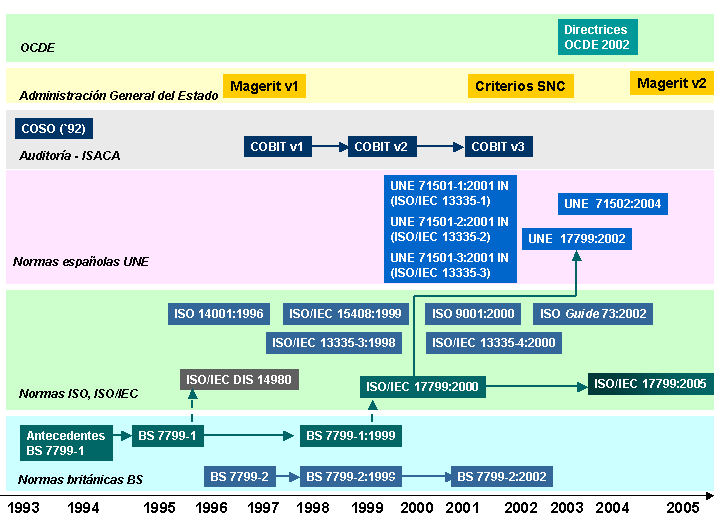
Es un documento interesante para comprender el contexto de las futuras normas de seguridad de la información y su justificación.
También ha aparecido la versión 2.0 de MAGERIT, la metodología de análisis y gestión del riesgo de los sistemas de información. Aunque postearé algo al respecto en breve, mis primeras impresiones al mirar por encima los tres documentos de la metodología es que no hay cambios importantes en cuanto a conceptos pero si un cambio profundo en cuanto a su aplicación.
Han convertido MAGERIT 1.0 que era teóricamente un modelo muy bueno pero en la práctica poco viable de utilizar en un MAGERIT 2.0 con mejoras muy importantes. Se han resuelto muchas de las incognitas que surgen a la hora de aplicar esta metodología como son:
- estados de la seguridad, que ahora se renombran como dimensiones de la seguridad
- criterios de valoración de activos y sus diferentes tipos
- representación de las dependencia entre activos
- tipos de amenaza y sus daños
En próximos post realizaré una evaluación más completa de mis primeras impresiones.
- identificación de amenazas
lunes, 5 de septiembre de 2005
Documentación de interés,
Noticias
0
comentarios
Guías para combatir el phishing y el pharming
Ya se ha comentado en este blog la problematica asociada al phishing y al pharming.
Hoy referencio dos documentos técnicos que realizan un examen minucioso del problema y de las estrategias para solucionarlo.
Muy recomendable para tomar conciencia sobre estos dos tipos de ataques y sus consecuencias.
Documentos:
-The Phishing Guide
-The Pharming Guide.
Hoy referencio dos documentos técnicos que realizan un examen minucioso del problema y de las estrategias para solucionarlo.
Muy recomendable para tomar conciencia sobre estos dos tipos de ataques y sus consecuencias.
Documentos:
-The Phishing Guide
-The Pharming Guide.
Hace tiempo que se venía necesitando una herramienta que permitiera censurar documentos en formato electrónico.
Todos nos hemos visto en la necesidad de imprimir y tachar partes del documento antes de hacerlos llegar a su destinatario. El tipico tachón negro con rotulador para evitar que pudieran leerse partes del documento por terceros que no deben conocer esa información por tratarse de partes confidenciales o sensibles no ha sido posible realizarlo en documentos en formato electrónico hasta ahora.
Microsoft ha desarrollado un plug-in para Word 2003 que permite en un documento original marcar las partes sensibles de manera que cuando el documento se envíe o se imprima, estas partes aparezcan en negro y no permitan revelar su contenido. El autor puede guardar un original con las partes marcadas y visibles y enviar el documento generado por este plug-in de Word a los terceros sin tener que comprometer los contenidos confidenciales del documento.
Este sería un ejemplo de documento marcado con el plug-in para censurar alguna de sus partes.
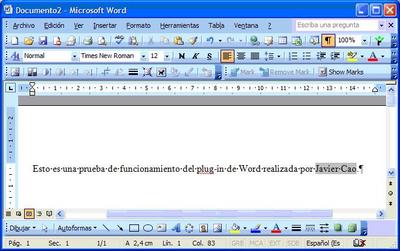
Este sería el resultado de generar la versión del documento censurado.

Estos son los pequeños trucos y herramientas que colaboran ha garantizar una mayor seguridad de la información en el entorno de la documentación electrónica.
Este plug-in es igual de interesante que el "Remove hidden data" ya comentado en este blog.
Descarga:
Secure Word Redaction
Ayuda sobre su uso:
Word 2003 Redaction Add-in Microsoft Office Online
Todos nos hemos visto en la necesidad de imprimir y tachar partes del documento antes de hacerlos llegar a su destinatario. El tipico tachón negro con rotulador para evitar que pudieran leerse partes del documento por terceros que no deben conocer esa información por tratarse de partes confidenciales o sensibles no ha sido posible realizarlo en documentos en formato electrónico hasta ahora.
Microsoft ha desarrollado un plug-in para Word 2003 que permite en un documento original marcar las partes sensibles de manera que cuando el documento se envíe o se imprima, estas partes aparezcan en negro y no permitan revelar su contenido. El autor puede guardar un original con las partes marcadas y visibles y enviar el documento generado por este plug-in de Word a los terceros sin tener que comprometer los contenidos confidenciales del documento.
Este sería un ejemplo de documento marcado con el plug-in para censurar alguna de sus partes.

Este sería el resultado de generar la versión del documento censurado.

Estos son los pequeños trucos y herramientas que colaboran ha garantizar una mayor seguridad de la información en el entorno de la documentación electrónica.
Este plug-in es igual de interesante que el "Remove hidden data" ya comentado en este blog.
Descarga:
Secure Word Redaction
Ayuda sobre su uso:
Word 2003 Redaction Add-in Microsoft Office Online
Tras el correspondiente parón veraniego, retomo la publicación de post y enlaces de interés relacionados con el mundo de la seguridad de la información.
Este primer post tras las vacaciones va a hablar sobre un enlace que detalla el protocolo IPSec.
Como ya he comentado en algún post anterior, muchos de los problemas actuales de la seguridad de Internet se deben a no haber incluido "seguridad" en el diseño de los protocolos. En los momentos en los que fueron pensandos sólo se contemplaron características fundamentales relacionadas con el rendimiento y la fiabilidad dejando la seguridad en un segundo plano. Posteriormente la evolución y uso de los mismos ha revelado que esta característica es igual de importante y justifica la necesidad de que los protocolos de comunicacion incluyan garantías y controles para asegurar la confidencialidad, integridad y autenticación de las comunicaciones entre extremos.
IPSec es un conjunto de protocolos para las comunicaciones seguras a traves de las redes de interconexión. El enlace que a continuación referencio proporciona información detallada sobre el protocolo y sus características técnicas.
Fuente: IPSec ilustrado
Este primer post tras las vacaciones va a hablar sobre un enlace que detalla el protocolo IPSec.
Como ya he comentado en algún post anterior, muchos de los problemas actuales de la seguridad de Internet se deben a no haber incluido "seguridad" en el diseño de los protocolos. En los momentos en los que fueron pensandos sólo se contemplaron características fundamentales relacionadas con el rendimiento y la fiabilidad dejando la seguridad en un segundo plano. Posteriormente la evolución y uso de los mismos ha revelado que esta característica es igual de importante y justifica la necesidad de que los protocolos de comunicacion incluyan garantías y controles para asegurar la confidencialidad, integridad y autenticación de las comunicaciones entre extremos.
IPSec es un conjunto de protocolos para las comunicaciones seguras a traves de las redes de interconexión. El enlace que a continuación referencio proporciona información detallada sobre el protocolo y sus características técnicas.
Fuente: IPSec ilustrado
miércoles, 3 de agosto de 2005
Noticias
0
comentarios
El CATA informa sobre herramientas anti-phishing
Hace casi un año en este mismo blog comenté el fenómeno relacionado con el phishing que en aquel momento ya parecía preocupante en el artículo dedicado al Phising, Scam y herramientas.
En mi busqueda por buscar soluciones de usuario final para evitar inocentes víctimas estuve evaluando diferentes opciones asociadas al uso de herramientas que proporcionaran información sobre el sitio Web visitado y datos sobre la url, ubicación y servicio de hospedaje.
En su momento evalué Earthlink y Netcraft toolbar como dos buenas opciones.
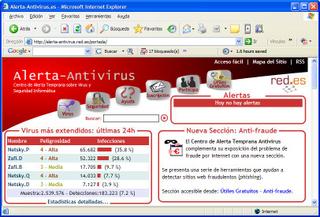
Veo publicado ahora que el Centro de Alerta Temprana Antivirus (CATA) ha dedicado una sección a este tipo de aplicaciones en un intento por evitar el impacto causado por las continuas oleadas de phishing sobre la banca española. Aunque un poco tarde, al menos se informa al ciudadano de que existen soluciones razonables de cara a saber cuando se está en una url falsificada y cuando no.
Fuente: Herramientas antiphishing
En mi busqueda por buscar soluciones de usuario final para evitar inocentes víctimas estuve evaluando diferentes opciones asociadas al uso de herramientas que proporcionaran información sobre el sitio Web visitado y datos sobre la url, ubicación y servicio de hospedaje.
En su momento evalué Earthlink y Netcraft toolbar como dos buenas opciones.
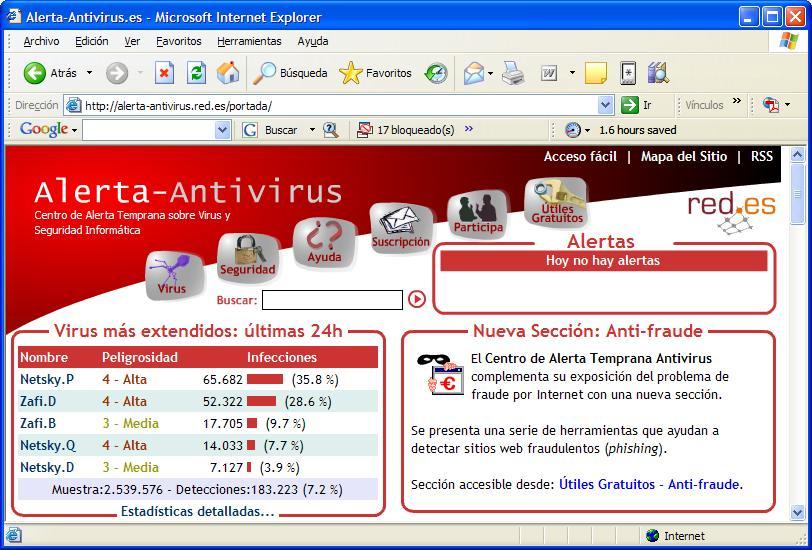
Veo publicado ahora que el Centro de Alerta Temprana Antivirus (CATA) ha dedicado una sección a este tipo de aplicaciones en un intento por evitar el impacto causado por las continuas oleadas de phishing sobre la banca española. Aunque un poco tarde, al menos se informa al ciudadano de que existen soluciones razonables de cara a saber cuando se está en una url falsificada y cuando no.
Fuente: Herramientas antiphishing
Ya empieza a circular más información sobre el nuevo Windows OnCare. Este programa pretende ser un paso más dentro de la filosofía de protección preventiva de Microsoft. Con un aspecto parecido al Centro de Seguridad introducido en el SP2 de Windows XP, este nuevo programa revisará y monitorizará más aspectos en relación al estado de la seguridad del equipo del usuario.
El estado se diagnostica entorno al concepto de riesgo, pudiendo estar en una de las tres siguientes situaciones:
 Icono Verde: El estado es bueno. Sistemas de protección como el firewall o el antivirus están al día, no hay eventos de copia de seguridad pendientes de realizar y acciones que requieran la atención del usuario.
 Icono amarillo: El estado es mínimo. Significa que existen tareas pendientes de la atención del usuario como alguna copia de seguridad pendiente o alguna actualización no crítica por instalar. No existe una amenaza potencial que implique riesgo pero hay acciones pendientes que pueden provocar la aparición de una vulnerabilidad. Tan pronto como se realicen estas acciones se volverá al estado verde.
 Icono rojo: Estado es riesgo. Esto ocurre si por ejemplo, el antivirus no se encuentra actualizado, si existen actualizaciones críticas pendientes de instalar o si el firewall de Windows está desactivado.
El aspecto general de la interfaz del programa es el siguiente:

Este tipo de iniciativas están colaborando en dos aspectos esenciales para la seguridad de la información.
Por un lado la prevención frente a las potenciales amenazas. Un sistema que reaccione rápido frente a la aparición de virus y que se actualice frecuentemente será menos vulnerable a virus, spyware y otro software malicioso.
Por otro lado, la concienciación necesaria por parte del usuario de la parte de responsabilidad que le compete respecto a esta protección "activa" del sistema. El usuario final debe ser actor participe y para ello debe conocer su estado de seguridad.
En cualquier caso, dado que esto de la guerra buenos contra malos es una carrera raton-gato, seguro que ahora Windows OnCare será objetivo del código malicioso para tratar de desactivarlo. Esperemos que el desarrollo de este producto de seguridad sea lo suficientemente robusto como para resistir embestidas del mundo oscuro.
El estado se diagnostica entorno al concepto de riesgo, pudiendo estar en una de las tres siguientes situaciones:
 Icono Verde: El estado es bueno. Sistemas de protección como el firewall o el antivirus están al día, no hay eventos de copia de seguridad pendientes de realizar y acciones que requieran la atención del usuario.
 Icono amarillo: El estado es mínimo. Significa que existen tareas pendientes de la atención del usuario como alguna copia de seguridad pendiente o alguna actualización no crítica por instalar. No existe una amenaza potencial que implique riesgo pero hay acciones pendientes que pueden provocar la aparición de una vulnerabilidad. Tan pronto como se realicen estas acciones se volverá al estado verde.
 Icono rojo: Estado es riesgo. Esto ocurre si por ejemplo, el antivirus no se encuentra actualizado, si existen actualizaciones críticas pendientes de instalar o si el firewall de Windows está desactivado.
El aspecto general de la interfaz del programa es el siguiente:

Este tipo de iniciativas están colaborando en dos aspectos esenciales para la seguridad de la información.
Por un lado la prevención frente a las potenciales amenazas. Un sistema que reaccione rápido frente a la aparición de virus y que se actualice frecuentemente será menos vulnerable a virus, spyware y otro software malicioso.
Por otro lado, la concienciación necesaria por parte del usuario de la parte de responsabilidad que le compete respecto a esta protección "activa" del sistema. El usuario final debe ser actor participe y para ello debe conocer su estado de seguridad.
En cualquier caso, dado que esto de la guerra buenos contra malos es una carrera raton-gato, seguro que ahora Windows OnCare será objetivo del código malicioso para tratar de desactivarlo. Esperemos que el desarrollo de este producto de seguridad sea lo suficientemente robusto como para resistir embestidas del mundo oscuro.
martes, 19 de julio de 2005
Documentación de interés,
Noticias
0
comentarios
Guía al ciudadano del derecho a la protección de datos de carácter personal
La Agencia Española de Protección de Datos de Carácter Personal en su afán por dar a conocer los derechos de los ciudadanos en esta materia ha publicado una guía didáctica sobre el tema.
Se echaban de menos iniciativas como estas por parte de la Agencia. Es cierto que desempeña un papel activo en los aspectos sancionadores pero por desgracia, la Ley de Protección de Datos es todavía desconocida por parte del ciudadano de la calle. Son muchísimos los abusos que se realizan por parte de empresas y colectivos en el tratamiento de nuestros datos. Principalmente las mayores deficiencias se refieren a la obligación de informar correctamente que se hace con nuestros datos y quién es el responsable del tratamiento. En los intercambios de información también debe notificarse al afectado esos cambios de propiedad respecto al tratamiento (en los supuestos de cesión de datos). Esperemos que esta guía fomente las debidas reclamaciones por parte del ciudadano de sus derechos y eso haga ponerse las pilas también a las empresas con el tema. Sobre todo, porque todo tratamiento de datos debe tener unas medidas de seguridad adecuadas para evitar revelaciones de información ya que a menudo se olvida que la Ley de Protección de Datos tiene su raiz en el Articulo 18.4 de la Constitución Española, en relación a la protección de la intimidad y el honor de las personas.
Este documento puede obtenerse en: Guía del derecho fundamental a la protección de datos de carácter personal
Se echaban de menos iniciativas como estas por parte de la Agencia. Es cierto que desempeña un papel activo en los aspectos sancionadores pero por desgracia, la Ley de Protección de Datos es todavía desconocida por parte del ciudadano de la calle. Son muchísimos los abusos que se realizan por parte de empresas y colectivos en el tratamiento de nuestros datos. Principalmente las mayores deficiencias se refieren a la obligación de informar correctamente que se hace con nuestros datos y quién es el responsable del tratamiento. En los intercambios de información también debe notificarse al afectado esos cambios de propiedad respecto al tratamiento (en los supuestos de cesión de datos). Esperemos que esta guía fomente las debidas reclamaciones por parte del ciudadano de sus derechos y eso haga ponerse las pilas también a las empresas con el tema. Sobre todo, porque todo tratamiento de datos debe tener unas medidas de seguridad adecuadas para evitar revelaciones de información ya que a menudo se olvida que la Ley de Protección de Datos tiene su raiz en el Articulo 18.4 de la Constitución Española, en relación a la protección de la intimidad y el honor de las personas.

Este documento puede obtenerse en: Guía del derecho fundamental a la protección de datos de carácter personal
Leo vía Finalcial Tech Magazine un texto resumen de las novedades de la norma ISO 17799 en su nueva versión.
Aunque hace ya un mes de la publicación de la nueva versión de la norma, este texto resume muy bien el nuevo enfoque de la norma y las principales novedades.
A continuación reseño las mejores partes del texto.
"Se ha incluido en la norma un capítulo destinado al análisis de riesgos. Este hecho pone de manifiesto la importancia del análisis de riesgos, como herramienta que debe servir a la Dirección para mejorar la gestión de la seguridad de sus sistemas de información.
El siguiente aspecto que nos gustaría destacar es la inclusión de dos conceptos puntuales que han sido elementos claves:
- Que la política de seguridad de la información tiene que estar alineada con los requerimientos del negocio (dentro de la corriente denominada IT Governance) y con las leyes y regulaciones relevantes (seguro que a más de uno ya se nos ha ocurrido alguna ley que nos trae de cabeza en esta materia).
- Que a los usuarios hay que darles formación, y concienciarles continuamente en esta materia, lo que les permitirá realizar las acciones necesarias para conseguir una óptima protección.
Solo una revisión de los grandes números:
- Hemos pasado de 127 controles en la edición de 2000 a 133 controles en 2005. Los 10 dominios de 2000 han crecido hasta 11 en la reciente edición.
Al margen de la adición, modificación y eliminación de objetivos de control puntuales, se han producido dos grandes reestructuraciones dentro de la norma:
- Los objetivos de control de “Monitorización” han pasado de “Control de Accesos” a “Gestión de comunicaciones y operaciones”.
- Los objetivos de control relativos a “Gestión de incidentes de seguridad de la información” se han independizado de la “Seguridad de los Recursos Humanos”, y se han constituido como capítulo con entidad propia dentro de la norma. Este hecho unido a la circunstancia de que el apartado de “Seguridad de los Recursos Humanos” mantiene su peso relativo dentro de la norma, significa que han aumentado los objetivos de control en este apartado significativamente."
Aunque hace ya un mes de la publicación de la nueva versión de la norma, este texto resume muy bien el nuevo enfoque de la norma y las principales novedades.
A continuación reseño las mejores partes del texto.
"Se ha incluido en la norma un capítulo destinado al análisis de riesgos. Este hecho pone de manifiesto la importancia del análisis de riesgos, como herramienta que debe servir a la Dirección para mejorar la gestión de la seguridad de sus sistemas de información.
El siguiente aspecto que nos gustaría destacar es la inclusión de dos conceptos puntuales que han sido elementos claves:
- Que la política de seguridad de la información tiene que estar alineada con los requerimientos del negocio (dentro de la corriente denominada IT Governance) y con las leyes y regulaciones relevantes (seguro que a más de uno ya se nos ha ocurrido alguna ley que nos trae de cabeza en esta materia).
- Que a los usuarios hay que darles formación, y concienciarles continuamente en esta materia, lo que les permitirá realizar las acciones necesarias para conseguir una óptima protección.
Solo una revisión de los grandes números:
- Hemos pasado de 127 controles en la edición de 2000 a 133 controles en 2005. Los 10 dominios de 2000 han crecido hasta 11 en la reciente edición.
Al margen de la adición, modificación y eliminación de objetivos de control puntuales, se han producido dos grandes reestructuraciones dentro de la norma:
- Los objetivos de control de “Monitorización” han pasado de “Control de Accesos” a “Gestión de comunicaciones y operaciones”.
- Los objetivos de control relativos a “Gestión de incidentes de seguridad de la información” se han independizado de la “Seguridad de los Recursos Humanos”, y se han constituido como capítulo con entidad propia dentro de la norma. Este hecho unido a la circunstancia de que el apartado de “Seguridad de los Recursos Humanos” mantiene su peso relativo dentro de la norma, significa que han aumentado los objetivos de control en este apartado significativamente."
lunes, 11 de julio de 2005
0
comentarios
Nuevo marco internacional de gestión de la seguridad: ISO 27001
El mundo de la gestión de la seguridad de la información anda unos años muy revuelto entorno a la publicación de diferentes normas internacionales y su continua revisión. Las más conocidas hasta la fecha son la norma ISO/IEC 17799 y la norma BS 7799-2:2002.En España contamos con las normas respectivas bajo la nomenclatura UNE ISO/IEC 17799 y UNE 71502.
Parece que este ultimo semestre de año y el trimestre del próximo nos van a proporcionar cambios en esta materia. Bajo la serie ISO 27000 van a agruparse todas las normas relacionadas con la gestión de la seguridad de la información. El primer paso lo ha dado la norma BS 7799-2 que ha entrado en ISO como Final Draft bajo el nombre ISO 27001.

El resumen de normas que están siendo elaboradas bajo esta serie son:
- ISO 27000, vocabulario y definiciones (terminología para el resto de estandares de la serie)
- ISO 27001, Especificación del sistema de gestión de la seguridad de la información (SGSI). Esta norma será certificable bajo los esquemas nacionales de cada país.
- ISO 27002, actualmente la ISO 17799, que describe el Código de buenas prácticas para la gestión de la seguridad de la información. En junio de este año ha sido publicada una nueva revisión.
- ISO 27003, que contendrá una guía de implementación.
- ISO 27004, estandar relacionado con las métricas y medidas en materia de seguridad para evaluar la efectividad del sistema de gestión de la seguridad de la información.
- ISO 27005, que proporcionará el estandar base para la gestión del riesgo de la seguridad en sistemas de información.
Esperemos que estas normas sean tan populares y requeridas por el mercado como las normas ISO 9000 e ISO 14000. Si estamos en la era de la sociedad de la información, la correcta gestión y su adecuada conservación y seguridad deberían ser cosas a tener en cuenta.
Parece que este ultimo semestre de año y el trimestre del próximo nos van a proporcionar cambios en esta materia. Bajo la serie ISO 27000 van a agruparse todas las normas relacionadas con la gestión de la seguridad de la información. El primer paso lo ha dado la norma BS 7799-2 que ha entrado en ISO como Final Draft bajo el nombre ISO 27001.
El resumen de normas que están siendo elaboradas bajo esta serie son:
- ISO 27000, vocabulario y definiciones (terminología para el resto de estandares de la serie)
- ISO 27001, Especificación del sistema de gestión de la seguridad de la información (SGSI). Esta norma será certificable bajo los esquemas nacionales de cada país.
- ISO 27002, actualmente la ISO 17799, que describe el Código de buenas prácticas para la gestión de la seguridad de la información. En junio de este año ha sido publicada una nueva revisión.
- ISO 27003, que contendrá una guía de implementación.
- ISO 27004, estandar relacionado con las métricas y medidas en materia de seguridad para evaluar la efectividad del sistema de gestión de la seguridad de la información.
- ISO 27005, que proporcionará el estandar base para la gestión del riesgo de la seguridad en sistemas de información.
Esperemos que estas normas sean tan populares y requeridas por el mercado como las normas ISO 9000 e ISO 14000. Si estamos en la era de la sociedad de la información, la correcta gestión y su adecuada conservación y seguridad deberían ser cosas a tener en cuenta.
viernes, 8 de julio de 2005
Herramientas seguridad
0
comentarios
Microsoft Shared Computer Toolkit para Windows XP
Descubro hoy via BufferOverrun una utilidad bastante necesaria y práctica para el uso del PC doméstico.
Todos tenemos el ordenador en casa o en la oficina un PC al que accede todo el mundo por tratarse de un equipo compartido. El hecho de que haya muchos usuarios suele ser excusa para que ese equipo ande siempre hecho un desastre porque normalmente no se configura y limita el uso y privilegios sobre el sistema operativo. Microsoft acaba de lanzar un Shared Computer Toolkit para hacer más gestionable este tipo de equipos. Se entiende por equipo compartido:
- un PC utilizado por varias personas que no tienen por que confiar unos en otros
- Equipos PC utilizados en sitios poco vigilados donde la seguridad y la privacidad son propiedades a proteger
Este Toolkit es ideal para equipos en escuelas, bibliotecas, aulas de acceso a internet, cibercafes. Permite al usuario acceder al uso de forma fácil pero también permite al administrasdor:
- Limitar el acceso de estos usuarios de no confianza a la configuracion y datos del sistema.
- Proteger el equipo frente a cambios no autorizados en sus discos duros.
- Reducir el tiempo de adminstración de este tipo de equipos
url: Microsoft Shared Computer Toolkit
Todos tenemos el ordenador en casa o en la oficina un PC al que accede todo el mundo por tratarse de un equipo compartido. El hecho de que haya muchos usuarios suele ser excusa para que ese equipo ande siempre hecho un desastre porque normalmente no se configura y limita el uso y privilegios sobre el sistema operativo. Microsoft acaba de lanzar un Shared Computer Toolkit para hacer más gestionable este tipo de equipos. Se entiende por equipo compartido:
- un PC utilizado por varias personas que no tienen por que confiar unos en otros
- Equipos PC utilizados en sitios poco vigilados donde la seguridad y la privacidad son propiedades a proteger
Este Toolkit es ideal para equipos en escuelas, bibliotecas, aulas de acceso a internet, cibercafes. Permite al usuario acceder al uso de forma fácil pero también permite al administrasdor:
- Limitar el acceso de estos usuarios de no confianza a la configuracion y datos del sistema.
- Proteger el equipo frente a cambios no autorizados en sus discos duros.
- Reducir el tiempo de adminstración de este tipo de equipos
url: Microsoft Shared Computer Toolkit
jueves, 30 de junio de 2005
Noticias
1 comentarios
Google History, la potencial amenaza que se vaticinaba ya llego...
Aparece en la sección de Labs de Google una nueva funcionalidad que en primera instancia me pone los pelos de punta en relación a la protección de mi intimidad. Si es verdad que nuestros datos de carácter personal ya no los podemos tener bajo control, hace unos años no imaginabamos que la monitorización de nuestros gustos en el mundo virtual llegara hasta los extremos hasta los que está llegando.
Es cierto que Google en lo que respecta a la privacidad suele tener un comportamiento exquisito, aclarando e informando debidamente al usuario de los parámetros de sus servicios, pero no es menos cierto que Google cotiza en bolsa y acumular información y conocimiento en algún momento podría volverse muy peligroso.
El poder y el potencial está ahí, y aunque este nuevo servicio se orienta hacia la mejora de los resultados, buscando los más significativos para el usuario, también podemos decir que "Dime lo que buscas y te diré como eres". En fin, ya no se puede salir a la calle sin dejar rastro...

Es cierto que Google en lo que respecta a la privacidad suele tener un comportamiento exquisito, aclarando e informando debidamente al usuario de los parámetros de sus servicios, pero no es menos cierto que Google cotiza en bolsa y acumular información y conocimiento en algún momento podría volverse muy peligroso.
El poder y el potencial está ahí, y aunque este nuevo servicio se orienta hacia la mejora de los resultados, buscando los más significativos para el usuario, también podemos decir que "Dime lo que buscas y te diré como eres". En fin, ya no se puede salir a la calle sin dejar rastro...


Aunque siempre las cosas salen a la luz cuando ocurre un incidente, se viene detectando una importante preocupación por parte de los responsables de seguridad con la subcontratación.
Estas ultimas semanas además han sucedido incidentes relacionados con este tipo de hechos que ponen de manifiesto lo mal que se puede entender la seguridad de la información y el outsourcing de servicios cuando no hay un marco de operaciones claro.
La semana pasada un importante banco sufrió un incidente con sus cintas de backup, al perder la empresa de mensajería el paquete que las contenía. Bruce Schneier comenta en su blog como un call center indio estaba vendiendo datos de los clientes del cliente que los contrató (Indian Call Center Sells Personal Information) y en un blog español aparecen comentarios de un teleoperador sobre la facilidad y accesibilidad de la que ha disfrutado durante el desarrollo de su trabajo para hurgar en la intimidad de medio mundo del famoseo (Blog El teleoperador).
La subcontratación es necesaria pero deben establecerse marcos de actividad y sobre todo, acuerdos de nivel de servicio que tengan en cuenta la seguridad y los riesgos que se transfieren del cliente principal al servicio subcontratado.
Cuando los objetivos de negocio son tan distintos (Banco y empresa de transporte, Compañia de seguros y servicios de teleoperadores) es importante que se defina cuanto riesgo en materia de seguridad se transfiere y sobre todo, qué pasa si la empresa subcontratada viola alguno de los acuerdos de confidencialidad firmados o es la causa de un incidente de seguridad para el cliente que le contrata.
Mientras las penalizaciones por estos hechos no sean altas, las empresas que prestan servicios no se preocuparán lo más minimo por garantizar la seguridad de sus clientes.
Para todas ellas también existe una buena salida amparandose en la excelencia. La certificación de sus servicios entorno a la norma UNE 71502 o BS 7799-2 que garantice la adecuada gestión de la información que sus clientes le confían.
El enlace de hoy es un buen ejemplo de qué es una PKI y cómo debe implantarse. La url corresponde a Banesto que parece que pretende utilizar autenticación de servidor y cliente en su acceso a banca electrónica. Con esta medida de seguridad, sus clientes dejarán de ser vulnerables al phishing. En la web de la CA pueden también verse todos los documentos relacionados con la gestión de la misma y las prácticas de certificación. Todo ello, para garantizar el cumplimiento de la Ley 59/2003 de Firma Digital.
Url: Autoridad de Certificación de Banesto
Url: Autoridad de Certificación de Banesto
martes, 14 de junio de 2005
Noticias
0
comentarios
Comentarios a "Policia, banca y otros sectores en la lucha contra el phishing" de Noticias Hispasec
Leo en la noticia Hispasec del viernes comentarios entorno a la reunión de la semana pasada organizada por la Brigada de Delitos Tecnologicos entorno al phishing.
La noticia puede leerse en Policía, banca y otros sectores en la lucha contra el phishing .
Lo que me llama poderosamente la atención son afirmaciones tales como "La banca electrónica es, salvo expceciones extraordinarias,segura y confiable. En éste punto hubo total consenso entre los ponentes, e Hispasec se une a éste mensaje." y si uno sigue leyendo el texto y las recomendaciones que Hispasec da al usuario para prevenir incidentes tiene:
"Hispasec, en su continua lucha en la prevención y el tratamiento
posterior del phishing, vuelve a insistir en lo que los conferenciantes
destacaron. La cadena se suele romper por el eslabón más débil y éste
por desgracia suele ser el cliente final. Algunas medidas para prevenir
ser víctimas del fraude pueden ser las siguientes:
- Ante todo, consulte a su entidad. Todas las entidades ofrecen
información sobre seguridad informática y seguridad en el uso de
aplicaciones bancarias. Consulte a los servicios de atención al cliente
y solicite las recomendaciones de su entidad. Nadie mejor que ellas para
darles la información básica para realizar operaciones bancarias seguras
en sus ordenadores personales.
- Bajo ninguna circunstancia deben seguirse enlaces que conduzcan a su
portal bancario ni a su sistema de banca electrónica. Utilice siempre
las direcciones introducidas a mano en su navegador. Su entidad jamás le
va a solicitar claves de ningún tipo a través del correo, ni le va a
enviar mensajes de correo con temáticas relativa a la necesidad de
confirmar datos ante supuestas cancelaciones. Desconfíe siempre de éstos
mensajes.
- Otros consejos útiles son la comprobación previa al uso de los datos de
registro de su portal. Averigüe cuándo se usó la cuenta por última vez,
si su banco le facilita esta información, y constate que usted realizó
ese uso y no un posible estafador que se hubiera hecho con sus claves.
- Vigile la seguridad de su terminal, y evite en lo posible el uso de
terminales públicos para operaciones bancarias. Actualice su sistema,
disponga de un buen antivirus, y certifique periódicamente que su equipo
está libre de spyware, troyanos y malware en general. Para los usos
públicos, procure en la medida de que sus conocimientos lo permitan,
disponer de distribuciones "live" seguras (se ejecutan directamente en
la unidad CD) para acceder a los servicios. Para tal efecto, son muy
útiles las distribuciones "live" Linux, con gestor de escritorio y
dotadas de navegadores seguros, con la ventaja de ser absolutamente
gratuitas. Los clientes de correo seguro y los filtros de spam son muy
útiles para evitar problemas.
- Conserve sus claves y sus tarjetas de coordenadas bancarias a buen
recaudo. Procure cambiarlas periódicamente, y asegúrese de que cierra
las sesiones y se borran los archivos temporales después de un uso de su
sistema. Salvo usos domésticos muy controlados, no debe almacenar nunca
contraseñas en el navegador.
- Denuncie cualquier irregularidad. Es la única manera de que el proceso
de erradicación de la lacra del phishing sea efectivo. Ponga en
conocimiento de su entidad los intentos de fraude que reciba por email.
Comuníquese con las autoridades y notifique las problemáticas.
- Vigile su correo electrónico. Casi la totalidad de mensajes de phishing
llegan a nosotros vía email, luego disponga de una dirección segura para
cuestiones relevantes, como asuntos bancarios. No debe publicar o dar a
conocer esta dirección en foros, chats ni medios públicos. Comuníquela
únicamente a las personas de su confianza. La gran mayoría de listas de
correo indeseado proceden de rastreos a través de correos cadena, foros,
chats y tablones de anuncios en la red, con lo que evitar participar con
nuestros emails en esos lugares es una garantía de no recepción de
publicidad y/o Phishing.
- Y como último consejo, no haga nada de lo que no esté absolutamente
seguro. Si su sentido común le hace sospechar, deténgase y plantéese el
problema. La distancia entre quedarnos tranquilos y perder nuestros ahorros está, por desgracia, a un sólo click de distancia."
¿Pero no hemos quedado en que es seguro? ¿Qué debemos entender por seguro en este caso?
Creo que aqui han de separarse conceptos diferentes, que por deformación profesional se utilizan de forma mezclada.
Una cosa es que la plataforma tecnologica de la banca on-line disponga de las medidas técnicas adecuadas y que la transacción a ejecutar se realice en un entorno seguro y otra muy distinta es que este proceso sea seguro y no permita el fraude. En el caso de la banca electrónica, nos encontramos en el primer caso. Tecnologicamente se han proporcionado bastantes medios para garantizar la seguridad, pero ello no significa que la utilización de la banca on-line sea segura.
Si comparamos las recomendaciones realizadas sobre la banca electronica a la banca real, podríamos estar sugiriendo cosas como:
- Para hacer una transacción en su banco, primero compruebe:
1) Que el bajo comercial donde va a entrar es propiedad de la entidad en donde usted tiene sus ahorros.
2) Que las nòminas de las personas que van a atenderle también pertenecen a la entidad en donde tiene sus ahorros.
3) Que nadie le sigue y le vigila en el momento en el que entra en la sucursal.
4) Que el dinero lo guarda en un sitio seguro y que no hay delincuentes esperandole.
¿Consideraríamos seguro trabajar con los bancos en estas circunstancias?
Está muy bien que los bancos lleven las oficinas a nuestra casa pero está claro que esto plantea nuevos riesgos que hay que también saber gestionar.Creo que lo único que debe hacerse es plantear los potenciales riesgos a los que un usuario "común" sin conocimientos avanzados está expuesto en el uso de estos servicios y hacer entender que el Banco, por mucho que quiera, no puede proteger mucho más que nosotros mismos nuestro PC. Pero estos riesgos ¡han de estar claros! y deben ser aceptados por el cliente. Nunca ocultados ni minimizados con afirmaciones como que "la banca electrónica es segura".
Además, para mayor sorpresa y despues de vendernos previamente unas lineas tranquilizadoras respecto a los riesgos a controlar en el acceso a la banca electrónica el artículo termina "La distancia entre quedarnos tranquilos y perder nuestros ahorros está, por desgracia, a un sólo click de distancia."
¿Qué confianza espera que le de como cliente al uso de la Banca electrónica?
La noticia puede leerse en Policía, banca y otros sectores en la lucha contra el phishing .
Lo que me llama poderosamente la atención son afirmaciones tales como "La banca electrónica es, salvo expceciones extraordinarias,segura y confiable. En éste punto hubo total consenso entre los ponentes, e Hispasec se une a éste mensaje." y si uno sigue leyendo el texto y las recomendaciones que Hispasec da al usuario para prevenir incidentes tiene:
"Hispasec, en su continua lucha en la prevención y el tratamiento
posterior del phishing, vuelve a insistir en lo que los conferenciantes
destacaron. La cadena se suele romper por el eslabón más débil y éste
por desgracia suele ser el cliente final. Algunas medidas para prevenir
ser víctimas del fraude pueden ser las siguientes:
- Ante todo, consulte a su entidad. Todas las entidades ofrecen
información sobre seguridad informática y seguridad en el uso de
aplicaciones bancarias. Consulte a los servicios de atención al cliente
y solicite las recomendaciones de su entidad. Nadie mejor que ellas para
darles la información básica para realizar operaciones bancarias seguras
en sus ordenadores personales.
- Bajo ninguna circunstancia deben seguirse enlaces que conduzcan a su
portal bancario ni a su sistema de banca electrónica. Utilice siempre
las direcciones introducidas a mano en su navegador. Su entidad jamás le
va a solicitar claves de ningún tipo a través del correo, ni le va a
enviar mensajes de correo con temáticas relativa a la necesidad de
confirmar datos ante supuestas cancelaciones. Desconfíe siempre de éstos
mensajes.
- Otros consejos útiles son la comprobación previa al uso de los datos de
registro de su portal. Averigüe cuándo se usó la cuenta por última vez,
si su banco le facilita esta información, y constate que usted realizó
ese uso y no un posible estafador que se hubiera hecho con sus claves.
- Vigile la seguridad de su terminal, y evite en lo posible el uso de
terminales públicos para operaciones bancarias. Actualice su sistema,
disponga de un buen antivirus, y certifique periódicamente que su equipo
está libre de spyware, troyanos y malware en general. Para los usos
públicos, procure en la medida de que sus conocimientos lo permitan,
disponer de distribuciones "live" seguras (se ejecutan directamente en
la unidad CD) para acceder a los servicios. Para tal efecto, son muy
útiles las distribuciones "live" Linux, con gestor de escritorio y
dotadas de navegadores seguros, con la ventaja de ser absolutamente
gratuitas. Los clientes de correo seguro y los filtros de spam son muy
útiles para evitar problemas.
- Conserve sus claves y sus tarjetas de coordenadas bancarias a buen
recaudo. Procure cambiarlas periódicamente, y asegúrese de que cierra
las sesiones y se borran los archivos temporales después de un uso de su
sistema. Salvo usos domésticos muy controlados, no debe almacenar nunca
contraseñas en el navegador.
- Denuncie cualquier irregularidad. Es la única manera de que el proceso
de erradicación de la lacra del phishing sea efectivo. Ponga en
conocimiento de su entidad los intentos de fraude que reciba por email.
Comuníquese con las autoridades y notifique las problemáticas.
- Vigile su correo electrónico. Casi la totalidad de mensajes de phishing
llegan a nosotros vía email, luego disponga de una dirección segura para
cuestiones relevantes, como asuntos bancarios. No debe publicar o dar a
conocer esta dirección en foros, chats ni medios públicos. Comuníquela
únicamente a las personas de su confianza. La gran mayoría de listas de
correo indeseado proceden de rastreos a través de correos cadena, foros,
chats y tablones de anuncios en la red, con lo que evitar participar con
nuestros emails en esos lugares es una garantía de no recepción de
publicidad y/o Phishing.
- Y como último consejo, no haga nada de lo que no esté absolutamente
seguro. Si su sentido común le hace sospechar, deténgase y plantéese el
problema. La distancia entre quedarnos tranquilos y perder nuestros ahorros está, por desgracia, a un sólo click de distancia."
¿Pero no hemos quedado en que es seguro? ¿Qué debemos entender por seguro en este caso?
Creo que aqui han de separarse conceptos diferentes, que por deformación profesional se utilizan de forma mezclada.
Una cosa es que la plataforma tecnologica de la banca on-line disponga de las medidas técnicas adecuadas y que la transacción a ejecutar se realice en un entorno seguro y otra muy distinta es que este proceso sea seguro y no permita el fraude. En el caso de la banca electrónica, nos encontramos en el primer caso. Tecnologicamente se han proporcionado bastantes medios para garantizar la seguridad, pero ello no significa que la utilización de la banca on-line sea segura.
Si comparamos las recomendaciones realizadas sobre la banca electronica a la banca real, podríamos estar sugiriendo cosas como:
- Para hacer una transacción en su banco, primero compruebe:
1) Que el bajo comercial donde va a entrar es propiedad de la entidad en donde usted tiene sus ahorros.
2) Que las nòminas de las personas que van a atenderle también pertenecen a la entidad en donde tiene sus ahorros.
3) Que nadie le sigue y le vigila en el momento en el que entra en la sucursal.
4) Que el dinero lo guarda en un sitio seguro y que no hay delincuentes esperandole.
¿Consideraríamos seguro trabajar con los bancos en estas circunstancias?
Está muy bien que los bancos lleven las oficinas a nuestra casa pero está claro que esto plantea nuevos riesgos que hay que también saber gestionar.Creo que lo único que debe hacerse es plantear los potenciales riesgos a los que un usuario "común" sin conocimientos avanzados está expuesto en el uso de estos servicios y hacer entender que el Banco, por mucho que quiera, no puede proteger mucho más que nosotros mismos nuestro PC. Pero estos riesgos ¡han de estar claros! y deben ser aceptados por el cliente. Nunca ocultados ni minimizados con afirmaciones como que "la banca electrónica es segura".
Además, para mayor sorpresa y despues de vendernos previamente unas lineas tranquilizadoras respecto a los riesgos a controlar en el acceso a la banca electrónica el artículo termina "La distancia entre quedarnos tranquilos y perder nuestros ahorros está, por desgracia, a un sólo click de distancia."
¿Qué confianza espera que le de como cliente al uso de la Banca electrónica?
Un blog siempre tiene carácter de log al ir dejando en el tiempo huella de los hechos más significativos que van acaeciendo. En el caso del mio, relacionado con la seguridad, siempre creo que es de interés hacer reflexiones entorno a los incidentes que van sucediendo. La noticia que hoy salta a las primeras planas es paradógica, dado que parece ser que el incidente en la Hacienda Foral de San Sebastián presuntamente puede haber sido provocado por el guardia de seguridad.
Hemos visto siempre en las peliculas que la mejor forma de campar a sus anchas sobre una institución o empresa sobre la que se quiere hacer algo malo es infiltrarse como miembro de la misma. Aunque estas cosas parecen de película, no es menos verdad que la subcontratación y el ahorro de costes llevan a unas prácticas de subcontratación que dejan mucho que desear en cuanto a la calidad del servicio y sobre todo, respecto a la confianza que estos servicios pueden dar. El caso de la noticia de hoy podría ser un ejemplo de este hecho. La empresa de seguridad tendrá que responder por los daños sufridos por la empresa que encarga la custodia, pero ¿qué pasa con la responsabilidad de la empresa custodiada?
El caso de la Torre Windsor es un ejemplo similar. Frente a los daños materiales el dinero puede ser un buen mecanismo de recuperación, dado que si te pagan lo perdido en teoría no pasa nada. Pero si los elementos protegidos son información ¿es el dinero suficiente recompensa?
No sabemos en concreto que se ha quemado en este edificio, y aunque siempre las primeras manifestaciones de los responsables son tranquilizadoras alegando que "tienen copias de seguridad de todo" sabemos que esto no es ni cierto ni real. Los sistemas informáticos implantados todavía no implementan una gestión documental completa de forma que si se quema el papel, señores, SE QUEMA EL PAPEL. Y para eso no hay copia de seguridad que valga. Por tanto, no hagan afirmaciones poco creíbles que luego, como en el caso del Windsor, hay que salir diciendo que como los expedientes en papel se han perdido, se sufrirán ciertas consecuencias.
Asi que afirmaciones como la que aparece hoy en "En todo caso, la pérdida de información es "irrelevante", ya que la institución tiene copias de seguridad y la "privacidad y la seguridad" de los datos "está plenamente garantizada" solo nos hacen esbozar una ligera sonrisa. Hasta que no pasen unos días creo que no se tendrán datos suficientes para poder realizar un diagnóstico coherente. En cuanto a las evidencias, todos hemos visto lo que SI se ha quemado.
Noticia en El Mundo
Noticia El Pais
Hemos visto siempre en las peliculas que la mejor forma de campar a sus anchas sobre una institución o empresa sobre la que se quiere hacer algo malo es infiltrarse como miembro de la misma. Aunque estas cosas parecen de película, no es menos verdad que la subcontratación y el ahorro de costes llevan a unas prácticas de subcontratación que dejan mucho que desear en cuanto a la calidad del servicio y sobre todo, respecto a la confianza que estos servicios pueden dar. El caso de la noticia de hoy podría ser un ejemplo de este hecho. La empresa de seguridad tendrá que responder por los daños sufridos por la empresa que encarga la custodia, pero ¿qué pasa con la responsabilidad de la empresa custodiada?
El caso de la Torre Windsor es un ejemplo similar. Frente a los daños materiales el dinero puede ser un buen mecanismo de recuperación, dado que si te pagan lo perdido en teoría no pasa nada. Pero si los elementos protegidos son información ¿es el dinero suficiente recompensa?
No sabemos en concreto que se ha quemado en este edificio, y aunque siempre las primeras manifestaciones de los responsables son tranquilizadoras alegando que "tienen copias de seguridad de todo" sabemos que esto no es ni cierto ni real. Los sistemas informáticos implantados todavía no implementan una gestión documental completa de forma que si se quema el papel, señores, SE QUEMA EL PAPEL. Y para eso no hay copia de seguridad que valga. Por tanto, no hagan afirmaciones poco creíbles que luego, como en el caso del Windsor, hay que salir diciendo que como los expedientes en papel se han perdido, se sufrirán ciertas consecuencias.
Asi que afirmaciones como la que aparece hoy en "En todo caso, la pérdida de información es "irrelevante", ya que la institución tiene copias de seguridad y la "privacidad y la seguridad" de los datos "está plenamente garantizada" solo nos hacen esbozar una ligera sonrisa. Hasta que no pasen unos días creo que no se tendrán datos suficientes para poder realizar un diagnóstico coherente. En cuanto a las evidencias, todos hemos visto lo que SI se ha quemado.
Noticia en El Mundo
Noticia El Pais
A través de Technet podemos estar informados de los constantes eventos que Microsoft viene organizando entorno a la seguridad y la correcta configuración de sus sistemas. Todo este material que se ha ido generando, con presentaciones y videos didácticos ahora se ha organizado y puesto a disposición de los usuarios a través del portal "IT's showtime".
Entre sus servicios, nos permite buscar eventos por ponentes y por temas. Entre los temas está por supuesto, un apartado dedicado a Seguridad que es recomendable visitar. El enlace del portal es IT's showtime.
Entre sus servicios, nos permite buscar eventos por ponentes y por temas. Entre los temas está por supuesto, un apartado dedicado a Seguridad que es recomendable visitar. El enlace del portal es IT's showtime.
Suscribirse a:
Entradas (Atom)


- Follow Us on Twitter!
- "Join Us on Facebook!
- RSS
Contacta por Linkedin