lunes, 21 de junio de 2010 3 comentarios

El negocio de lo falso

Este sábado tuve la oportunidad de ver un reportaje de Documentos TV de esos que ponen la piel de gallina. Titulado "El negocio de lo falso" relata cómo la piratería industrial está inundando los mercados de falsificaciones y en algunos casos, ni siquiera advirtiendo de que los productos son copia.

Quizás el lector, al pensar en esta problemática, tenga en mente las copias ilegales de marcas de ropa, películas de cine, complementos de moda. Sin embargo, esta industria de lo falso no limita sus garras hacia mercados donde la mala calidad del producto puede no tener efectos colaterales. Como digo, lo inundan todo y el ánimo de lucro sin escrúpulo alguno les lleva a copiar medicamentos, piezas de automóviles, baterías de móviles, etc. Son piezas industriales cuyo fallo por mala calidad puede tener dramáticas consecuencias.

Este fenómeno es una auténtica involución industrial dado que uno de los grandes avances del siglo XX ha sido establecer requisitos y garantías sobre los productos que requieren superar pruebas y especificaciones para poder ser comercializados. Esta venta de productos que no gozan de esas garantías y que hacen trampas no teniendo que superar los habituales controles de calidad no puede estar justificada por el abaratamiento de costes. Cada producto que se lanza al mercado supone una responsabilidad por parte del fabricante y esta industria de lo pirata ignora estas restricciones. El problema es compartido entre fabricante y cliente pero lo grave de esta situación es que el cliente empieza a ignorar cuando está ante un original y cuando está ante una copia. Es quizás una de las reflexiones más sangrantes del documental.

Lo que más preocupa es sin duda esta situación en el mercado de los fármacos. No se si mi subconsciente me traiciona, pero dos de las problemáticas que más deben preocuparnos respecto al comercio electrónico "incontrolado" son quizás el fomento de las adiciones (y ya comenté la semana pasada la problemática del juego online) y la venta de medicamentos fraudulentos.

Obviamente cualquier persona con un poco de sentido común no puede encontrar razonable que a través de Internet el precio de las cosas baje ostensiblemente y que crea estar adquiriendo un producto original. No existen los duros a cuatro pesetas y aunque Internet puede generar reducción de costes, no hace milagros con los procesos de fabricación de las cosas. Por tanto, las disminuciones de precio están asociadas a otros factores y en muchas ocasiones, relacionados con la piratería industrial.

Sorprende la capacidad de esta industria de lo falso por lograr buenas imitaciones pero también, personalmente, me lleva a pensar si no es esta la parte del iceberg que hace visible las fugas de información de las grandes marcas. La protección de la propiedad industrial, cuando se trata de propiedad intelectual será una de las áreas que seguirá haciendo crecer la seguridad de la información. No es casual que la certificación ISO 27001 cuente con un gran éxito en países muy industrializados como Japon. En la Web http://www.iso27001certificates.com/
se pueden consultar las estadísticas no oficiales de las certificaciones ISO 27001 a nivel mundial y sorprende ver el liderato absoluto de Japón respecto al resto del mundo.
De 6443, 3500 más o menos corresponden a Japón lo que hace pensar que este país es generador de ideas y que entiende que su futuro pasa por garantizar al máximo su protección para poder luego vivir de la explotación comercial e industrial de su investigación y desarrollo. Hay una frase célebre de Bernard Shaw que resume esta problemática perfectamente:
"Si tú tienes una manzana y yo tengo una manzana e intercambiamos las manzanas, entonces tanto tú como yo seguiremos teniendo una manzana cada uno. Pero si tú tienes una idea y yo tengo una idea, e intercambiamos las ideas, entonces ambos tendremos dos ideas"


El problema es complejo de solventar dado que el volumen de negocio que se mueve a través de las redes de transporte sólo permite la inspección de un reducido número de contenedores por lo que los malhechores saben que tienen las de ganar. Esta situación pretende ser, en alguna medida, paliada por normas como ISO 28000 que trata de preservar la seguridad de la cadena de suministro.


El documental completo puede verse mediante TVE A la carta en "El negocio de lo falso"
sábado, 12 de junio de 2010 1 comentarios

¿Puede Internet avasallar a la Justicia? Las apuestas on line.

Cuando hablamos de Internet y su regulación, recurrimos frecuentemente a la frase "No es posible ponerle puertas al campo". Sin embargo en algunos temas creo que al menos si habría que vallar ciertos perímetros infranqueables.

Internet no tiene forma y no entiende de territorios pero jamás debería poder avasallar a la Justicia. En este blog muchas veces referencio situaciones o denuncio circunstancias que pueden suponer riesgos al internauta. Habitualmente muchas de ellas están relacionadas con el mundo del cibercrimen o con los abusos cometidos en materia de protección de datos. Sin embargo hay una sombra alargada y silenciosa que está penetrando (bueno, ya ha penetrado) en Internet y que no llama la atención a nadie. Se trata del mundo de las apuestas online.

La moda es preocuparnos por proteger a nuestros menores frente a las redes sociales y destacamos la importancia de concienciar sobre la privacidad. Sin embargo, no somos conscientes del increíble fomento que se hace del juego que puede acabar en la ludopatía. En España, el juego es una actividad reglada y bajo la tutela del Estado. Julián Inza (ya en el año 2006) dedicó un post en su blog con un titular rotundo "Las apuestas por Internet son ilegales en España (de momento)"
Tal como cita su post:
"Por si todavía hay gente que lo niega, cito de la Ley 30/2005, de 29 de diciembre, de Presupuestos Generales del Estado para el año 2006.

DISPOSICIÓN ADICIONAL QUINCUAGÉSIMA SÉPTIMA. Modificación de la Ley 46/1985, de 27 de diciembre, de Presupuestos Generales del Estado para 1986.

Con efectos de 1 de enero de 2006 y vigencia indefinida se modifica la disposición adicional decimoctava, apartado uno, de la Ley 46/1985, de 27 de diciembre, de Presupuestos Generales del Estado para 1986, que queda redactada en los siguientes términos:

Uno. A los efectos de lo previsto en los artículos 1.7 y 2.1.d de la Ley Orgánica 12/1995, de 12 de diciembre, de Represión del Contrabando, se entiende prohibida la circulación, comercio, tenencia o producción de billetes, boletos, sellos, cartones, resguardos, máquinas o cualquier otro elemento, incluso técnico o informático, que constituya soporte en la práctica de juegos de azar, sorteos, loterías, rifas, tómbolas, quinielas, combinaciones aleatorias y, en general, todas aquellas actividades en las que se arriesguen cantidades de dinero u objetos económicamente evaluables en forma de envites o traviesas sobre resultados."


Desde entonces no parece que hayan cambiado mucho las cosas. Esta semana el Diario Expansión comenta la noticia "El limbo legal de las apuestas online". que indica que "Desde Europa se han puesto manos a la obra y la semana pasada el Tribunal de Justicia de la UE dictaminaba que "un Estado miembro de la Unión Europea (UE) puede prohibir los juegos de azar en Internet". La sentencia supone una restricción de la libre circulación de servicios, pero se justifica para proteger a los consumidores y para luchar contra el fraude y la criminalidad".

Y aquí nos encontramos con dos problemas importantes de nuestra sociedad. Por un lado la lentitud del regulador para legislar y establecer restricciones antes de que la cosa se descontrole, siendo previsor y evitando tendencias peligrosas que acaban por ser incontrolables cuando el tiempo pasa y por otro, la no supeditación de las empresas al marco regulador de un país concreto dado que pueden operar desde cualquier lugar en el mundo yéndose a paraísos legales adecuados a sus intereses.

Detrás de todo eso no hay más que mucho dinero, muchísimo... que fluye desde el bolsillo del internauta hasta los jerifaltes que montan este tipo de empresas. Todo lícito salvo por una cosa: los menores.

Si en redes sociales nos planteamos de forma seria cómo verificar que los menores no acceden a servicios no autorizados, con más interés debiera hacerse para que no accedan al mundo de las apuestas online sabiendo además que los reclamos publicitarios son agresivos y que el dinero siempre es una gran tentación. Creo que debemos ser proteccionistas respecto a cómo educamos a nuestros menores y qué cosas se incentivan como valores y modelos de conducta. Jamás en España se ha podido apostar y a diario ya tengo que soportar en radio y televisión cómo se lanzan reclamos para participar en este tipo de apuestas: se puja por todo e incluso regalan dinero para entrar en el portal y empezar a participar. Es la gran hipocresía de nuestra sociedad. Sólo se abordan los problemas cuando el número de víctimas se hace preocupante, pero no porque se quiera ir contra el problema. Imagino que el mundo de las apuestas seguirá el mismo camino que dos de sus adiciones antecesoras: tabaco y alcohol. Puede que incluso su regulación vaya todavía más rápido dado que según parece, el Estado no se beneficia de las adicciones de los ciudadanos porque los impuestos no están tributando en nuestro país. De nuevo cabe preguntar, ¿Donde está el legislador en esta materia? ¿Por qué no generan alarma social estos hechos?

Es invisible quizás porque detrás de todo este mundo, todos los actores que participan ganan: es una relación win-to-win. Los medios de comunicación ingresan por publicidad, los portales ganan dinero con los internautas ... y el ciudadano no ve nada malo en todo ello y cree que el azar puede solventar sus penurias económicas tras un par de clicks. Las cifras de negocio quedan escondidas pero haced sólo una reflexión: pensar tan solo cual es la publicidad que lucen la mayoría de los equipos de fútbol de la liga española. Un mundo donde poner una marca siempre ha sido un codiciado bien que se ha pagado carísimo es ahora copado por el sector de las apuestas online. ¿Qué ganarán para poder pagar el estar ahí todos los domingos en los pechos de uno de los reclamos publicitarios más codiciados?

La sentencia de la Unión Europea considera "las apuestas online más peligrosas que los juegos tradicionales". La ludopatía es una adicción que como el resto, empieza por unos hábitos frecuentes y acaba como una enfermedad no controlable por el paciente.

Y el problema no es como señala la asociación AEDAPI (Asociación Española de Apuestas por Internet) la regulación del sector del juego en Internet "pues esto supondría un gran beneficio para España, tanto por los impuestos, las empresas que se instalaran aquí y la creación de empleo" sino definir qué tipo de valores queremos inculcar a nuestra población. En tiempos de crisis donde el dinero escasea y es difícil tener cama y comida asegurada hay dos mensajes que transmitir:
1.- El futuro sólo lo arregla el sudor y es esfuerzo continuo por ser productivo en el oficio elegido.
2.- El dinero viene solo. Basta un minuto de gloria en Internet e intentar luego copar programas basura o tener un día de suerte y ganar una ingente cantidad de dinero en apuestas, casinos online o partidas de poker.

Yo tengo claro qué escogería, pero ¿Y un menor?
jueves, 3 de junio de 2010 1 comentarios

Buenafuente entrevista a Enjuto Mojamuto

No viene mal un poco de humor de vez en cuando. Dos genios del humor, Buenafuente y Enjuto Mojamuto comparten una realidad aumentada en torno a una entrevista.


Curioso ver como para descolgar a Buenafuente, accede a su cerebro que tiene Mac OS como sistema operativo. Ojalá fuera tan sencillo descolgar así a algunos políticos.
miércoles, 2 de junio de 2010 6 comentarios

Google no entiende "su problema de seguridad" y adopta la estrategia del avestruz

Cuando uno lee noticias que llenan grandes titulares y que resultan significativas o llamativas debe coger siempre el contenido con pinzas. La de hoy es el anuncio por parte de Google de suprimir internamente el uso de Windows por motivos de seguridad. Obviamente detrás de un titular similar debe haber motivos económicos, estrategias empresariales y otras causas que lleven al Gran Hermano a hacer un salto tecnológico tan importante pero desde luego, no parece razonable que sea "solo" por la seguridad.

Básicamente porque el incidente relacionado con la Operación Aurora podría repetirse perfectamente en las nuevas plataformas que quiere utilizar, ya sea Linux, Mac Os o su futuro sistema operativo. Voy a tratar de justificar mi planteamiento en base a lo que sucedió en la operación Aurora que es utilizado como coartada para el salto.

Los hechos
    Tal como explica excelentemente en la noticia Una-al-día de hoy de Hispasec Sergio de los Santos y que voy a ir citando "En enero, Google reconocía en su blog oficial haber sido objeto de un ataque "altamente sofisticado" de origen chino sobre sus infraestructuras, por el que habían robado código de ciertos programas. En su evaluación de daños declaraban el robo de propiedad intelectual y un ataque limitado sobre dos cuentas de correos de GMail. El objetivo final era la obtención de información sobre activistas chinos para los derechos humanos. En la investigación abierta (que se llamó "Aurora") descubrieron que alrededor de veinte grandes compañías de varios sectores habrían sido atacadas de manera similar. El malware utilizaba varias vulnerabilidades 0-day."

    Lo que supimos después es que Google usaba Internet Explorer 6, un producto bastante antiguo en el mercado y obviamente muy vulnerable dado que su programación no consideraba en su momento muchos de los vectores de ataque que han sido descubiertos con posterioridad. En la noticia de una-al-día se explican los detalles técnicos de cómo sucedió para los más curiosos. Por tanto, el primer problema de Google respecto a la seguridad es no entender la seguridad como un proceso. Además resulta curioso que la propia Google no utilice su tan venerado Chrome o que se vaya a versiones tan antiguas de IE cuando es gratuita la descarga de IE8.
    Por tanto, la primera lección de Google debería haber aprendido es que los fallos de seguridad ya no se mueven solo en la capa del sistema operativo. Eso no lo va a solucionar el saltar a Linux o Mac Os.


El campo de batalla
    Como se supo después del incidente y tal como recogen las noticias del mismo, el ataque fue altamente sofisticado, dirigido y basado en mucha información previa sobre el propio Google. Por tanto, cabe discernir que el enemigo hizo y hubiera hecho lo que hubiera sido necesario para lograr la intrusión en Google. El segundo problema de Google puede ser desconocer o subestimar a su enemigo. La motivación es muy alta y una protección elemental no disuade al agresor a desistir. Por tanto, quizás como efecto colateral, lo que Google está haciendo a Linux o Mac Os es ponerles ahora directamente una diana dado que los atacantes van a tener que empezar a investigar sobre como lograr la intrusión en estos sistemas operativos. Cierto es que la lógica de ambos sistemas operativos es robusta dado que son Unix pero... hasta ahora también han gozado de un desinterés por parte de los que intentan ver cuanto puede aguantar el sistema operativo. Quizás ahora la cosa cambie si el uso de otros sistemas operativos se va generalizando y empecemos a ver que no son tan seguros como aparentan y que su robustez se ha basado más en la no motivación de atacantes que en el propio mérito del SO. La primera prueba de fuego la van a sufrir las versiones para móviles dado que Android y el sistema operativo de Apple para el Iphone si son mayoritarios dentro del mundo de la telefonía y por tanto, objetivo prioritario de atacantes. Sólo el tiempo podrá ser juez en esta situación.


La estrategia
    Quizás lo que Google no valora es el conocimiento que tiene la propia Microsoft sobre la gestión de la seguridad. Como suele decir el dicho popular, "la letra con sangre entra" y Microsoft lleva mucho tiempo sufriendo y además en varios escenarios (entorno doméstico y empresarial). Por tanto, en este cambio de estrategia lo que Google deja atrás son herramientas de administración corporativas que permiten de forma cómoda o ágil el despliegue de actualizaciones, servicios de gestión de incidentes que intentan resolver vulnerabilidades Zero-day con una velocidad inusitada, un Microsoft Malware Protection Center (MMPC) que a diario lucha frente al crimen organizado y que además intenta vigilar antes de que el propio malware se elabore, en las primeras fases de diseño. A ello se suma una política de actualización del software madura que dispone de publicación de parches con una regularidad mensual y que tiene entornos de prueba sobre los propios parches para evitar efectos colaterales no deseados. Que le cuenten a Mcafee que consecuencias tiene el no probar bien las actualizaciones. El tercer problema de Google puede ser no disponer de procesos internos de gestión y operación de la seguridad independientemente del sistema operativo que utilicen.


Las amenazas
    Empieza ya a ser un tópico de la seguridad eso de que Linux y Mac Os no tiene problemas de seguridad. Es cierto que tienen un espectro pequeño de amenazas "conocidas" pero haberlas hailas, como las meigas. Es cierto que son limitadas,no muy numerosas y que suponen normalmente un error de usuario dado que el perfil con el que corren los procesos no suele ser el de administración, pero hay constancia ya con noticias cada cierta frecuencia de problemas en estos entornos. Hoy se conoce que ciertas Webs de distribución de software han incluido spyware en sus descargas. Por tanto, el peligro real para Google está en el cuadrante de amenazas que se situan en el lado de lo desconocido.

    Además, a Google lo que debiera precisamente de preocuparle no son las amenazas conocidas sino las desconocidas, las zero-day de las que nada se sabe hasta que se detecta la intrusión. Por tanto, el cambio de escenario para nada va a relajar las medidas preventivas o de detección de anomalías que hubiera que instalar y por tanto, el cambio de plataforma no evita muchos riesgos que actualmente tiene.El cuarto problema de Google puede ser pensar que este cambio de estrategia va a solventar sus problemas de seguridad o que los hace menos vulnerables..


Conclusión
    El anuncio de Google debe tener una justificación puramente empresarial porque no cuela que la coartada sea la seguridad. Quizás sea su futuro Google-Os aunque lo mismo nos llevamos la sorpresa dentro de unos años de tener otra "Operación Aurora II" donde entran a Google a través de Mac Os porque ni la propia Google utiliza su sistema operativo. Lo que Google debe entender es que para tener más seguridad debe trabajar y hacer cosas por la seguridad y las deficiencias que dieron lugar a la operación Aurora ponen de manifiesto el fallo de los "procesos que deben velar por la protección de sus activos", es decir, una gestión y configuración adecuada del software, una política de actualización y gestión de vulnerabilidades, una concienciación a usuarios, unas restricciones en los entornos de escritorio, etc. Cosas que hay que hacer todos los días para luchar contra el enemigo invisible que cualquir día te crea un problema gordo y se lleva tu "codigo fuente". Tanto valgan tus activos,tanto deberás gastar en protegerlos.

    Y comparto también la reflexión de Sergio de los Santos, "el problema de los ataques dirigidos no es que se centren en un software concreto, sino que rara vez yerran su objetivo si están suficientemente motivados para ello". Para estas situaciones es mejor estar al lado de un proveedor tecnológico muy maduro en estos temas a base de años de batallas que frente a nuevas organizaciones más inexpertas o poco atacadas para las que puede que un nuevo escenario de amenazas les pueda pillar por sorpresa. Solo hay que ver cómo Adobe se plantea "ahora" pasar a una política de actualización de parches mensual cuando está ya en medio del ojo de huracán de los desarrolladores del malware (y que todavía está que se lo piensa)
.

Como se suele decir, lo que no te mata te hace más fuerte y ahora Microsoft puede rentabilidar los años de sufrimiento que siempre se han vivido como oportunidades de mejorar día a día.


De todas formas, Microsoft también ha respondido con sus argumentos frente a esta migración.

Quiero acabar también comentando que yo he saltado a Mac OS hace relativamente poco, pero por el cambio en el uso que doy a mi equipo doméstico. Mi migración está relacionada con que quiero un ordenador en casa sobre todo para temas multimedia, edición de fotografías, video y consultar a Internet. Y nada más. A ello se suma que el diseño de los equipos de Apple para escritorio tienen una estética muy atractiva y sobre todo, ocupan un espacio muy reducido integrando pantalla y equipo en un mismo elemento. Además, con ello también paso a un escenario de menor riesgo al existir un número muchísimo menor de amenazas dirigidas al usuario común y porque estoy concienciado de la importancia que tienen las conductas seguras que intento practicar. El sistema operativo puede que no lo sea, pero mis usos cotidianos y mis actividades con el equipo tienen poca interacción con Internet y muy pocas instalaciones de software de fuentes desconocidas. En esto de la seguridad de los sistemas operativos tanto tiene que ver el propio sistema como el conductor del mismo. Si el sistema es seguro pero el conductor no, hay problemas. Si el sistema no es muy seguro pero el conductor es prudente, puede también tener pocos accidentes. Soy consciente de que este escenario de pocas amenazas durará un tiempo limitado pero para contrarestarlo estarán mis buenas prácticas y hábitos que me llevan a ser muy cauto con el uso del sistema. Tanto que mi primera aplicación instalada sobre el equipo fue iAntivirus, un monitor de conexiones Tcp/Ip y una vez por mes está en mi To-do actualizar todas las aplicaciones que tienen parches utilizando Appfresh para esto último. Pero esta filosofía vale en el entorno doméstico aunque no me parece adecuada para un entorno empresarial donde el usuario final no puede ser responsable de la protección de su equipo. Quizás una futura filosofía basada en escritorio virtuales si permita implantar una gestión centralizada y controlada pero creo que a día de hoy, se hace más compleja la gestión con este cambio. Las políticas de grupo aplicadas sobre un dominio hacen que el diseño de la seguridad se pueda ajustar como un guante a las necesidades de las diferentes unidades organizativas y las opciones de configuración de seguridad que pueden ser establecidas son casi infinitas. El problema suele ser tener claro que permitir o cortar, más que el poder o no hacerlo.
martes, 1 de junio de 2010 2 comentarios

Consecuencias de la inseguridad en juzgados

Hace unos días podía leer en el diario El País una noticia que no deja de preocupar. Con el titular "Triple juicio con Marbella al fondo" se relata cómo han desaparecido 17 tomos del sumario del 'caso Ballena Blanca' y el juez ha tenido que anular parte de las pruebas. Choca también la poca trascendencia que ha tenido la noticia a tenor de las posibles consecuencias que pudieran derivarse. Es más madera para generar desconfianza en un sistema judicial que es lento y que parece tener agujeros que permiten que el delincuente quede impune en algunos casos (quizás cuando la Justicia tiene que medirse a los mafiosos de mayor poder).

La seguridad de la información no es considerada una de las prioridades dentro de los servicios que los Organismos Públicos deben proporcionar. Sin embargo, hay Administraciones donde la inseguridad de la información afecta por completo al buen desempeño de sus funciones.

Ultimamente he estado trabajando sobre el R.D. 3/2010 que tiene como máximo objetivo garantizar que la seguridad dentro de los procesos de tramitación electrónica gocen de las mismas garantías de las que supuestamente goza la tramitación tradicional basada en el soporte papel. Sin embargo, noticias como la que comento ponen de manifiesto que aspectos muy básicos como la propia seguridad física de elementos tan críticos como las evidencias de un proceso judicial es todavía una asignatura pendiente en algunos juzgados.

Es obvio que el riesgo desde la perspectiva del que protege información debe contemplar el impacto por daño de una amenaza y su probabilidad. Sin embargo, la ecuación desde la perspectiva del que ataca tiene que ver con otros factores como la motivación o la facilidad para producir el daño. En los procesos judiciales que se han visto afectados por la desaparición de 17 tomos, la motivación para su sustracción es clara. De no recuperar la información podría producir la absolución de los acusados que han sido imputados por el blanqueo de 200 los millones de euros. Si además, las medidas de protección física son escasas y por tanto, el robo es fácil de realizar, de nuevo los atacantes le ganan la partida a los que deben tener como misión la protección de dicha información. Y lo más curioso de este tema es que no se hayan tratado de depurar responsabilidades sobre el personal cuya misión principal es evitar este tipo de irregularidades que tiran por tierra todo el esfuerzo policial invertido para encarcelar a estos presuntos malechores.


Inquieta además porque la Ley pierde su poder disuasorio y anima a otros a seguir el mismo camino dado que las recompensas son mucho mayores que los castigos que pudieran derivarse. Ello genera una cultura del delito. Estamos preocupandonos demasiado por la tramitación electrónica y no somos conscientes todavía que quizás la seguridad vinculada a la tramitación tradicional tiene cuestiones que resolver.

También es importante reflexionar sobre aquello que se suele denominar como "registros vitales" o información de suma importancia de la que sólo existen originales. Podría ser el caso de las pruebas que se custodian en un juzgado y que pretenden ser protegidas por la norma ISO 27002 en el control 15.1.3. "Protección de los documentos de la organización". Toda organización debería identificar cual es su información vital y disponer de las medidas adecuadas y proporcionales que garanticen la ausencia de incidentes.
martes, 25 de mayo de 2010 3 comentarios

Reflexiones sobre el R.D. 3/2010 del Esquema Nacional de Seguridad

Llevo una temporada algo mudo en el blog pero este mes está laboralmente siendo muy intenso y a ello se sumaba mi participación la semana pasada en una charla sobre el R.D. 3/2010 del Esquema Nacional de Seguridad en las jornadas SICARM que se celebran aquí en Murcia. La presentación he decidido subirla a slideshare aunque se pierden las animaciones y la estética final se ve perjudicada... pero al menos si me permite compartir las reflexiones.


Para los que queráis además acompañar la presentación con el audio y vídeo, las jornadas se grabaron y se pueden seguir de nuevo accediendo a la web. En concreto, la jornada dedicada a los Esquemas Nacionales puede ser consultada aquí
martes, 18 de mayo de 2010 4 comentarios

Publicadas correcciones a la redacción del R.D. 3/2010, el Esquema Nacional de Seguridad

A principios de este año fue publicado el Real Decreto 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica.

Dada su alta velocidad de tramitación por la necesidad de disponer de los dos esquemas nacionales que regulan la aplicación de la Ley 11/2007 cuanto antes, ahora ha sido necesario publicar la corrección de errores de este Real Decreto 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica.

Ya cuando tuvimos en nuestra mano el texto definitivo se podían advertir algunos errores tipográficos y fallos en cuanto a no respetar una misma estructura en todas las medidas de seguridad. Las correcciones que ahora se anexan solventan estos problemas. También es relevante su contenido porque modifica en algunas medidas su aplicabilidad en los niveles de seguridad establecidos.

El texto puede ser obtenido en la Web del BOE en este enlace.
miércoles, 28 de abril de 2010 1 comentarios

Soporte técnico automatizado con Microsoft Fix it Center

Hace unos días vía twitter informé de la aparición de un nuevo e interesante servicio de Microsoft para el usuario final llamado Microsoft Fix it Center

Lo novedoso del tema es que se han identificado una serie de actividades de diagnóstico general y de resolución de problemas que hacen al usuario mucho más sencillo el mantenimiento y la gestión de su equipo informático, lo cual seguro que genera importantes beneficios en la seguridad propia y en la del resto como efecto colateral.

La beta del servicio está accesible en Microsoft Fix it Center.


El asunto puede ser bastante importante porque el mundo del malware suele abusar de equipos mal mantenidos, mal configurados o poco vigilados. Si se facilita al usuario la posibilidad de resolver los problemas más comunes y se indican cuales son las actividades recomendadas para la realización de un buen mantenimiento, es posible que sea menos víctima. Tanto es así que en un reciente informe sobre prediciones de seguridad del SANS Institute llamado Security Predictions for 2011 and 2012 - The Emerging Security Threat se apunta a esta tecnología como un factor de mejora a considerar.

Solo queda dar a conocer el servicio y concienciar al usuario a utilizarlo con cierta frecuencia. Como dice el dicho popular "Si todos barremos delante de nuestra puerta, la ciudad estará limpia" que en la versión tecnológica será "mantén tu Pc limpio e Internet será un lugar mucho más seguro para todos".

Como dice la propia Web, "Fix it Center busca y corrige automáticamente los problemas más comunes de equipos y dispositivos. También ayuda a evitar que surjan nuevos problemas buscando proactivamente problemas conocidos e instalando actualizaciones. Fix it Center ayuda a consolidar la mayoría de pasos de diagnóstico y reparación de un problema en una herramienta automatizada que realiza el trabajo por usted" . Más información sobre el servicio aquí.
martes, 27 de abril de 2010 2 comentarios

Distribución para el análisis forense

La gente de AEDEL nos anuncia hoy la publicación de una distribución forense completamente gratuita y colaborativa llamada Ad|Quiere.

Además, han elaborado una guía o TO DO colaborativo versión 0.8 con la intención de consensuar un proceso de recolección de evidencias forenses a base de la contribución de los internautas que decian apoyar esta iniciativa. De esta forma, el espíritu de AEDEL se promoverá en todos los ámbitos el buen uso de las evidencias electrónicas, junto con los diferentes colectivos: nuestros asociados, usuarios, profesionales, etc. Así, estos podrán aportar sus ideas, para que aquellas necesidades y características más innovadoras, sean incorporadas en la versión 1.0.


Podéis descargar Ad|Quiere desde aquí. Es una distribución Linux de 720 Mb, así que hay que tener o muy buena conexión o cierta paciencia. Hemos elaborado un tutorial que se enriquecerá con las aportaciones de todos aquellos que deseen contribuir enviando sugerencias o ideas a la dirección de correo electrónico adquiere[arroba]aedel.es.

Como es una excelente iniciativa, me parece interesante compartirla entre los lectores del blog que también estamos interesados en esta temática.
miércoles, 14 de abril de 2010 1 comentarios

Los criterios de percepción del riesgo y el miedo

Bruce Schneier ha estado hablando esta semana sobre el polémico tema del riesgo y los ataques terroristas. Como persona que entiende la seguridad desde un punto de vista práctico y analítico, intentando no dejarse llevar por las trampas de la percepción, en dos largos escritos comenta diferentes estudios sobre el tema.
En cierto sentido, toda gestión del riesgo en temas de terrorismo debe pasar por un mismo objetivo: evitar el incidente o lograr la máxima reducción del número de víctimas.
Sin embargo, lo que llama poderosamente la atención es que los números (víctimas) de estos fenómenos, son bastante inferiores a los de otros sucesos que sin embargo, gozan de mayor tolerancia respecto al riesgo. Los artículos que cito sobre el riesgo de ataque terrorista y su valoración y cuantificación pueden consultarse en "Terrorist Attacks and Comparable Risks, Part 1 y Part 2".
La ecuación del riesgo tiene en cuenta dos grandes factores:
  • Posibilidad del incidente o vulnerabilidad: como de real es que la amenaza se materialice afectando al elemento protegido.

  • El daño potencial que podría causar el incidente o impacto: la valoración, en base a diferentes criterios, no solo económicos, de las consecuencias que habría que asumir si finalmente la amenaza afecta al elemento a proteger.

Los que nos dedicamos al estudio del riesgo, tanto desde su faceta más analítica como desde su perspectiva más psicológica, necesitamos contemplar más información o factores para poder disponer de valores que proporcionen estimaciones lo más fiables posibles. De nada sirve decir que se asumen ciertos niveles de riesgos, si luego no están claros los números o las estimaciones en las que se basan esas cantidades.
Lo cierto es que cuando hablamos de riesgos, hay facetas que importan mucho además del propio valor o cuantificación. La naturaleza del mismo puede influenciar mucho en el criterio de tolerancia de ese riesgo. Lo correcto es hablar o establecer los niveles de percepción del riesgo más que afirmar la existencia de un valor absoluto de riesgo. Como tal, aunque tratemos de objetivar un valor, el riesgo tiene una componente subjetiva condicionada por nuestra propia naturaleza humana y la percepción que tenemos de los hechos que nos rodean. El siguiente mapa conceptual lo elaboré tras la lectura del libro "Anatomía del miedo" de Jose Antonio Marina y trata de identificar los diferentes mecanismos que intervienen en el sistema nervioso a la hora de gestionar los eventos que detectan nuestros sentidos para garantizar nuestra supervivencia y que llamamos peligros. El peligro es la anticipación de un daño. El miedo es la anticipación de un peligro.La percepción del riesgo puede verse como la valoración sobre un peligro y la posibilidad de ocurrencia. A mayor percepción de miedo podemos sentir mayor riesgo y a mayor miedo podemos sentir que asumimos un mayor riesgo.

Una roca es una roca pero un riesgo es un risco que emerge del mar y pone en peligro al navegante. Sin marinero o barco amenazado por el risco no hay riesgo. El grado de control que tenemos sobre la situación que estamos valorando y lo voluntaria de dicha situación es lo que relaciona miedo y riesgo.

Como puede verse en el mapa conceptual, tenemos un lado racional que planifica, evalúa y toma decisiones sobre acciones voluntarias. Pero también tenemos un lado autónomo que proporciona las respuestas instintivas y automáticas frente a ciertos impulsos. Es la parte más biológica de nuestro funcionamiento asociado al hecho de ser simplemente seres vivos que se preocupan de su propia supervivencia. Ello está íntimamente relacionado también con la gestión que hace el ser humano del miedo. Riesgo y miedo son elementos intrínsecamente relacionados y condicionados el uno por el otro. La valoración del miedo nos condiciona el nivel de riesgo dado que afecta al factor de vulnerabilidad de la ecuación vulnerabilidad x impacto. Cuanto menos control de la situación tenemos, aumenta el riesgo y aumenta la sensación de que podemos ser vulnerables ante la amenaza.
El miedo es una emoción transaccional no lineal donde la aparición de un peligro provoca una reacción. Sin embargo, esta percepción tiene como criterio la valoración subjetiva de un hecho. Lo que percibimos depende principalmente del contexto, circunstancias y situación de la persona que lo percibe. Por ello no reaccionamos de la misma manera todos frente a un hecho. El miedo en este caso es como el agua, "adopta la forma del recipiente" aunque es cierto que hay miedos “universales”. Por tanto, la estructura del comportamiento frente al miedo se desencadena de la siguiente forma:
1.- Se produce el evento.
2.- El sujeto lo interpreta y lo traduce en una amenaza según su criterio subjetivo.
3.- Se produce un sentimiento desagradable que genera una acción del sistema nervioso autónomo.
4.- Como consecuencia, se genera una respuesta coordinada de los sistemas digestivo, respiratorio o cardiovascular ante el sentimiento de falta de control y se ponen en práctica alguno de los programas de afrontamieto del miedo: huida, lucha, inmovilidad o sumisión.
El criterio de valoración del miedo es la interacción de un polo subjetivo - Lo que el sujeto siente- y un polo objetivo- lo que el sujeto percibe como amenazador. Las dosis de estos elementos es lo que establece el nivel final. Y actúa también cumpliendo la teoría de los vasos comunicantes: un vaso es la evaluación del sujeto, el otro el peligro real. Entre ambos factores se equilibra el nivel de miedo.
El siguiente gráfico trata de ilustrar los diferentes factores que son considerados en relación al riesgo para establecer el criterio de aceptación o el criterio de amplificación (que creamos estar sometidos a un nivel mayor de riesgo del que analíticamente se puede constatar).

Como se puede ver, parte de los factores que se encuentran en el camino hacia la amplificación del riesgo tienen que ver con nuestra sensación de control o elección sobre el riesgo. Aquellos riesgos que son impuestos son menos tolerados y coinciden además con situaciones donde es complejo poner control.
Por tanto, nuestra respuesta automática trata de convencerse sobre cómo mejorar la sensación de “seguridad o control” intentando plantear medidas de seguridad que logren tranquilizar nuestros “miedos”, aunque su eficacia sea más de dudosa. Solemos pensar en cómo solucionar las cosas para que no se vuelvan a repetir, pero no caemos frecuentemente en imaginar qué otras circunstancias podrían darse que generaran ese mismo daño. Eso es lo que sí hacen “los profesionales de la seguridad” como ya expliqué en el post Dentro de la Mente Torcida del Profesional de Seguridad. La seguridad requiere una mentalidad peculiar. Los profesionales de la seguridad -al menos los buenos- ven el mundo de manera diferente. No pueden caminar en una tienda sin notar cómo podrían robarla. No pueden usar una computadora sin preguntarse acerca de las vulnerabilidades de seguridad. No pueden votar sin imaginarse cómo votar dos veces. Simplemente, no lo pueden evitar. Esta manera de pensar no es natural para mucha gente. No es natural para los ingenieros. La buena ingeniería implica pensar sobre cómo las cosas están hechas para funcionar; la mentalidad en seguridad involucra pensar sobre cómo las cosas pueden estar hechas para fallar. Esto implica pensar como un atacante, un adversario o un criminal. No tienes que explotar las vulnerabilidades para encontrarlas, pero si no ves el mundo de esa manera, nunca notarás tantos problemas de seguridad.

Otro día explicaré qué conclusiones extraigo de lo dicho y por que creo sinceramente que hoy en día hay muchos riesgos asumidos, aunque no conocidos. Hay muchas cosas que parecen bajo control pero realmente no hay evidencias fiables de que esto sea así, al menos, en informática.
martes, 13 de abril de 2010 2 comentarios

Llega CONAN para mejorar la seguridad de equipos PC con Windows

El INTECO-CERT acaba de dar a conocer una nueva aplicación CONAN (CONfigudación y ANalisis) para usuarios de las plataformas Microsoft Windows 2000/2003/XP/Vista y Windows 7 que realiza una serie de revisiones de configuración detectando aquellos puntos que puedan ser mejorados. Esta herramienta lleva a cabo un análisis exhaustivo de los elementos de riesgo de tu PC, agrupando y cotejando toda esa información para su análisis posterior. Con la utilidad CONAN se puede obtener un informe inmediato del nivel de seguridad de su PC con resultados como el que muestra la siguiente imagen.


El informe de verificación revisa los siguientes puntos de configuración:
  • Sistema Operativo

  • Firewall

  • Antivirus

  • Internet Explorer

  • Mozilla Firefox

  • Conexiones de Red

  • Interfaces de Red

  • Unidades Lógicas

  • Variables de entorno

  • Recursos Compartidos

  • Actualizaciones del Sistema Operativo

  • Servicios en ejecución

  • Drivers instalados

  • Archivo de Hosts

  • Políticas de Seguridad

  • Páginas de Inicio y Búsqueda de IE

  • Extensiones de IE

  • Prefijos de IE

  • Zonas de Confianza de IE

  • Opciones Agregadas de IE

  • Plugins

  • Browser Helper Objects


Para su descarga podéis obtener más información en el siguiente enlace.
miércoles, 7 de abril de 2010 1 comentarios

Número 25 de (IN)Secure Magazine

Los contenidos de este número incluyen:
  • The changing face of penetration testing: Evolve or die!

  • Review: SmartSwipe

  • Unusual SQL injection vulnerabilities and how to exploit them

  • Take note of new data notification rules

  • RSA Conference 2010 coverage

  • Corporate monitoring: Addressing security, privacy, and temptation in the workplace

  • Cloud computing and recovery, not just backup

  • EJBCA: Make your own certificate authority

  • Advanced attack detection using OSSIM

  • The world of claims-based security

  • Enterprise Authentication: Increasing security without breaking the bank


Podéis descargarla en este enlace.
viernes, 26 de marzo de 2010 4 comentarios

¿Qué elegir, gestionar vulnerabilidades o detectar ataques con IDS?

Esta semana he podido participar en un evento sobre gestión de vulnerabilidades a través de la asociación murciana de temas tecnológicos CTICRM que pretende compartir y difundir conocimientos sobre aspectos incipientes o productos de interés para sus asociados.

El caso es que en la rueda de preguntas una de las que se lanzó fue la que da título al post, ¿si tengo un IDS o IPS, para qué quiero un gestor de vulnerabilidades? En este post quiero dar mi opinión al respecto.

Lo primero que quiero hacer es dibujar el escenario de batalla. Joseba Enjuto lo definió muy bien en su post El universo de las amenazas y que queda resumido en el juego de palabras "Lo que sé que sé, lo que sé que no sé, lo que no sé que sé y lo que no sé que no sé". Tal como explica Joseba, serían estos cuatro cuadrantes.

  • Sector 1: Probable y conocido. Este es nuestro mayor campo de actuación y el que definimos tradicionalmente como la gestión “convencional” de la seguridad. Es el enemigo que viene de frente y que sabemos que hay que combatir a diario. Entrarían las rutinas de protección frente a virus, accesos no autorizados y en este cuadrante suelen estar desplegadas el mayor número de las medidas que suelen existir en una organización.


  • Sector 2: Improbable y conocido. Este es el área en la que los fenómenos que se suceden, por la falta de costumbre, nos sorprenden. Aquí somos nosotros mismos quienes decidimos limitar nuestra capacidad de predicción.
  • Este sería quizás uno de los cuadrantes donde habría que meter la gestión de las vulnerabilidades. Al fin y al cabo, la gran parte de las vulnerabilidades son conocidas y disponen de parche. Es nuestra tarea cerrar estos agujeros potenciales dentro de nuestra organización para que, aunque parezca improbable, a nuestro enemigo no se le ocurra hurgar donde no debe.

  • Sector 3: Probable y desconocido. Aquí entra la osadía del individuo en juego para ser capaz de romper la barrera del conocimiento actual y ponerlo a disposición del resto, es lo que se viene conociendo comúnmente como “descubrimientos”. En este sector es donde más valor proporcionan las herramientas de descubrimiento de vulnerabilidades y de errores de configuración. Este sería el otro cuadrante donde encajar la gestión de vulnerabilidades dado que muchas herramientas sirven también para auditar que no se dan ciertas circunstancias o que los sistemas no se encuentran mal configurados.


  • Sector 4: Desconocido e Improbable. Todo aquello que pasa al lado de nuestra existencia sin siquiera percibirlo y que además la probabilidad de que suceda a pesar de nuestro desconocimiento es mínima. En este cuadrante se situarían las temidas y famosas "vulnerabilidades zero-day" que mientras permanecen ocultas y sin ser conocidas por los fabricantes, son un peligro para todos aquellos que no disponen de una monitorización preventiva del uso de sus sistemas. Puedes desconocer si eres o no vulnerable pero si puedes monitorizar su uso y descubrir que hay anomalías aun cuando desconoces lo que las causan.


La gestión de vulnerabilidades supone una actividad preventiva que intenta minimizar la posibilidad de sufrir un ataque. Se basa simplemente en ir cerrando aquellos errores o fallos que son dados a conocer por los fabricantes de los diferentes productos que podamos tener instalados y operativos en nuestros sistemas de información. En este caso, la base de datos de vulnerabilidades del producto que utilicemos es su mayor activo dado que sólo solventaremos aquellas vulnerabilidades que sean identificadas por el producto utilizado. Es por ello que se suele recomendar contrastar los falsos positivos e incluso cruzar resultados de varias herramientas.

La existencia de herramientas de detección y protección perimetral del tipo IDS supone una actividad de detección que intenta minimizar tanto la posibilidad de sufrir un ataque como su posible daño si consiguen pararlo. Cuando se trata de IDS se basan simplemente avisar que se producen intentos de ataque pero cuando estos ya se están produciendo. Cuando se trata de IPS además de lo anterior, se intenta responder o reaccionar también a los ataques que están produciendo. En este caso, la fiabilidad del dispositivo es muy importante dado que sólo evitaremos aquellos ataques que el sistema detecte bien sabiendo que ya los intentos de agresión se están produciendo. Los tiempos de reacción también son más cortos en este caso.

La gestión de vulnerabilidades por tanto, permite a los responsables de sistemas planificar y programar sus actividades de mantenimiento para hacer las cosas cuando ellos consideran siempre que las vulnerabilidades detectadas no están siendo empleadas en oleadas masivas de ataques como ocurrió con malware como Downadup o Conficker. Incluso en aquel caso, la vulnerabilidad explotada tenía una antigüedad de varios meses por lo que quien hiciera una gestión eficiente de vulnerabilidades podía ser inmune al ataque cuando se popularizó su explotación por parte del malware específicamente diseñado.

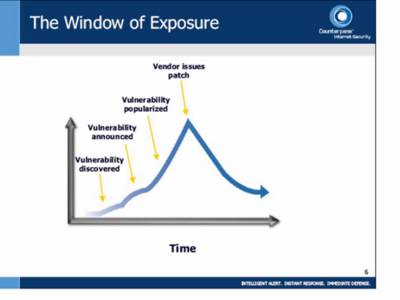
Aquí es cuando es útil de nuevo recordar lo que ya expuse en el post "La ventana de exposición" y "Explotar vulnerabilidades y la ventana de exposición".

La ventana de exposición es el tiempo transcurrido entre la publicación de la vulnerabilidad y la aplicación del parche y es el periodo que intenta minimizar toda gestión de vulnerabilidades, hacer que la ventana de exposición tienda a cero.


Y respondiendo a la pregunta que da titulo al post, la elección debe ser ambas estrategias. La estrategia de gestión de vulnerabilidades como una actividad más de la operación de la seguridad sobre los sistemas de información y las herramientas IDS o preferiblemente IPS como un control complementario para evitar cualquier otro incidente que pudiera ser peligroso y que no consista en explotar exactamente una vulnerabilidad.
Si hubiera que elegir sólo una de ellas, dependerá de cada organización y cómo de preocupante sea tanto lo que pudiera ocurrir si hay una intrusión como lo frecuentes que son los intentos de ataque detectados para optar por prevenir o detectar. De nuevo es de aplicación la gran máxima de "El arte de la guerra" que dice "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla."

En este caso, la gestión de vulnerabilidades se centra en conocernos a nosotros mismos. Al menos, supone el 50% de lograr la victoria.

Y para quien quiera ver lo común y habitual es que las Webs sean hackeadas, en la Web Zone-h llevan un histórico de las páginas que han sido hackeadas y notificadas. Como podéis comprobar hay decenas de registros a diario e incluso podéis consultar por dominios para ver cómo de habitual es este tipo de incidentes. Seguro que os sorprende comprobar cómo han caido algunas Webs. En los enlaces mirror se encuentra la captura de pantalla que evidencia que la Web fue hackeada, aunque posteriormente haya podido ser restablecida.
lunes, 22 de marzo de 2010 1 comentarios

Oiga, ¿es el enemigo? ¿Puede parar la guerra, por favor?

Estaba leyendo el blog de Samuel Parra sobre el problema de autenticación del portal de consulta de puntos de la DGT que explica en El sistema de consulta de puntos del carnet de conducir es ilegal, pero no lo van a cambiar.

Me llama mucho la atención las declaraciones realizadas a El Mundo de Luis de Eusebio, responsable de informática de la DGT en afirma que:

“Tráfico reconoce la vulnerabilidad del sistema actual pero no está dispuesto a cambiarlo. A pesar de la contundencia con que Protección de Datos describe cómo de expuesta está la información personal de millones de conductores en los archivos de la DGT, el organismo no se ve obligado desde un punto de vista jurídico a tomar medidas y, por otra parte, tampoco ve factible realizar nuevos cambios en el sistema.” Y añade:“El sistema actual de consulta fue aprobado en 2006 por la AEPD y que hasta ahora no se han conocido casos de suplantación de identidad de los conductores.”


Lo que me resulta curioso de todo esto es pensar que las soluciones solo vendrán tras la puesta en conocimiento de un incidente. Me sigue sorprendiendo comprobar lo cotidiano que es entender la seguridad de la información como "el arte de apagar fuegos" cuando es más que manifiesto que toda estrategia (y más cuando se habla de proteger la confidencialidad) pasa por la prevención y detección temprana.

Tras leerlo me ha venido a la mente una actuación de Gila sobre la guerra.


La versión actual de este sketch de Gila sería:
Responsable de informática (RI):"-Oiga, ¿son los hackers?"
Hackers(HK):"-Si, digame."
RI:"-¿Pueden parar el ataque un momento? Es que me están saturando la página Web y tengo aquí al jefe cabreado."
RI:"-¿Ustedes van a atacar mañana?"
HK:"-Si."
RI:"-¿A qué hora?, Es que mañana tenemos el fin de plazo de un impuesto y nos viene muy mal que la página esté caida."
HK:"-A las 11."
RI:"-Jolín, es la hora del desayuno. ¿Y no lo puede dejar para otro día?"
HK:"-Bueno, el domingo entonces."
RI:"-¿El domingo?, Hombre es el día de descanso del señor. Es que en ese horario ese día no hay nadie aquí para resolver incidencias. ¿Y va a ser muy duro el ataque?. Por cierto, ayer entró en nuestro sistema uno de ustedes, se copio la base de datos de ciudadanos y nos borró la que teníamos. ¿Nos la puede devolver? Es que hemos visto que es la única que tenemos porque las copias de seguridad no se hacen desde hace más de tres meses"

El sarcasmo de Gila parece ser una realidad en los pensamientos de algunos irresponsables de informática que esperan a ver los incidentes para pensar que habrá problemas. Una demostración empírica más de las máximas de la seguridad y del principio Backwards Maxim: Most people will assume everything is secure until provided strong evidence to the contrary--exactly backwards from a reasonable approach. (la mayoría de la gente asumirá que todo es seguro hasta que se les muestren evidencias significativas de lo contrario, justo lo contrario de lo que sugiere una aproximación razonable)

Sin embargo, luego se pasea Mr Bean por la Web y entonces se rasgan las vestiduras y todo el mundo se pregunta cómo pudo suceder. La seguridad es el arte de hacer las pocas tareas de operación de seguridad todos los días pero de forma contínua, sin bajar nunca la guardia.
jueves, 11 de marzo de 2010 3 comentarios

Ya sois más de 3500 lectores vía RSS

Lo siento pero hoy toca un post de autobombo. Aunque no suelo darle mucha importancia al tema de las estadísticas del blog y tampoco publico con ningún objetivo amortizador o lucrativo, hoy he podido comprobar que las suscripciones vía RSS superan ya los 3500 usuarios.

Las cifras redondas siempre hacen a uno reflexionar y en este caso, cada vez soy más consciente de la responsabilidad que se adquiere al tener a tantos lectores visitando el blog con asiduidad.

Hace menos de un año agradecía haber alcanzado los 2000 subscriptores y este año, en menos tiempo puede que la cifra acabe doblándose.

Como novedad también he abierto otro canal vía twitter donde espero enlazar y referenciar aquellas noticias que no pueda dar salida en un post pero que sean interesantes para la temática general del blog.

Espero seguir aportando cosas al escenario de la seguridad de la información y que la calidad de mis textos logre seguir manteniendo estas cotas. Como creyente convencido de la "mejora continua" y ahora del GTD he incorporado tareas periódicas a esto de postear y al menos creo que seguiré publicando una vez por semana.

También deseo también recibir vuestras críticas/opiniones/sugerencias para poder hacer aquellas correcciones que permitan al blog ser mejor cada día.


Un saludo a todos y mil gracias. Es reconfortante pensar que uno no escribe al vacio sino que hay detrás un público interesado en estos temas.
lunes, 8 de marzo de 2010 4 comentarios

Análisis de riesgos en la fase de desarrollo software

Hace un par de post, cuando hablaba de la operación Mariposa, un comentario anónimo apuntaba que además de las estrategias de defensa que planteaba a nivel de gestión de los sistemas informáticos, otra de las piezas claves es la programación segura ( o más bien, la programación considerando los requisitos de seguridad). En este sentido, no es la primera vez que en este blog comento la iniciativa SDLC (Secure Development Life Cycle) de Microsoft como parte de su estrategia global para lograr la mejora de la seguridad en sus productos.

Sin embargo, no dejan de sorprenderme las iniciativas que Microsoft utiliza para dar a conocer las herramientas que han desarrollado para dar a conocer SDLC.


La más importante es Threat Modeling Tool que básicamente sirve para elaborar el análisis de riesgos básico que todo desarrollo debe contemplar. Es esencial que un programador entienda que su aplicación puede ser atacada y cuales son los puntos posibles de ataque. Para ello, lo primero que todo lector de este post debe ver es el video A walk through the Threat Modeling Tool donde podrá comprobar la importancia que puede tener esta herramienta dentro de la fase de análisis de requisitos software.

Identificar a priori los puntos de control o las verificaciones técnicas que hay que realizar en una aplicación antes de empezar a tirar líneas de código es esencial. Básicamente esto es lo que se realiza en la fase de análisis de requisitos de toda metodología de desarrollo.

Contar además con un completo análisis de las amenazas que pueden darse una vez que el producto esté funcionando sirve para diseñar una aplicación que esté preparada para "defenderse o resistir". Esto es el nuevo matiz que hay que aprender. Hacer una aplicación utilizando "programación defensiva", es decir, pensar en los "casos de uso", pero también en los "casos de abuso".

La herramienta SDL Threat Modeling Tool proporciona las siguientes características:
  • Integración: Un sistema de seguimiento de los problemas detectados durante el análisis.

  • Automatización: orientación e información en la elaboración de un modelo de seguridad para la aplicación en desarrollo.

  • Análisis STRIDE por elemento del sistema: guía de análisis de amenazas y mitigación de los vectores de ataque STRIDE.

  • Informes: Actividades sobre el diseño de la seguridad y ensayos en la fase de análisis y verificación.


STRIDE es un acrónimo que resume 6 categorías de amenazas: Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, and Elevation of Privilege. Dado que cada categoría tiene un conjunto específico de medidas de seguridad que las puede evitar, una vez que se analizan las amenazas y las clasificamos, ya podemos saber que será necesario para mitigarlas. Voy a explicar cada una de las categorías aglutinadas bajo el acrónimo STRIDE:
    S Suplantación (Spoofing)
    Un ataque de suplantación se produce cuando un atacante se hace pasar por alguien que no es.

    T Manipulación (Tampering)La manipulación ataques se producen cuando el atacante modifica los datos en tránsito.

    R Repudio (Repudiation)
    Negar la autoría de una acción o evento en los sistemas de información.

    I Revelación de información (Information Disclosure)
    Cuando la aplicación revela información sensible de forma no controlada debido a un error en la programación o un fallo en la configuración del servicio o aplicación.

    D Denegación de servicio (Denial of Service)
    Introducción de información maliciosa que logre la saturación o el bloqueo de la aplicación y de los servicios que esta proporciona generando como consecuencia la caída de la aplicación o el sistema informático.

    E Elevación de privilegios (Elevation of Privilege)
    Una elevación de privilegios se produce cuando un atacante tiene la capacidad para obtener privilegios que normalmente no tendrían. Esto se logra mediante la alteración o ataque a la aplicación obteniendo unos niveles de acceso mayores de los inicialmente otorgados, saltándose así la política de control de acceso predefinida.


Con mucho ingenio, la gente de Microsoft ha sacado un juego llamado Elevation of Privilege (EoP) card game que plantea al programador los diferentes escenarios de amenazas para que piense en ellos y cómo evitarlos.

Las cartas del juego las podéis descargar aquí. El resto de información sobre esta herramienta de análisis de requisitos de seguridad puede ser obtenida en The Microsoft SDL Threat Modeling Tool.
Get Microsoft Silverlight
jueves, 4 de marzo de 2010 0 comentarios

Luz sobre la problemática de la propiedad intelectual

Hoy Carlos Sánchez Almeida nos deleita con un extenso post sobre la problemática de la propiedad intelectual y el mal intento de regular Internet que se quiere hacer a través de la Ley Sinde. El artículo que titula ¿Libertad o propiedad? Antorchas en la biblioteca y es todo un repaso a los acontecimientos y una visión completa de la profundidad del problema.

Este es un tema sobre el que no tengo todavía una posición definida y del que me cuesta pronunciarme aunque para evitar problemas si que he hecho que este blog no tenga publicidad ni ningún otro tipo de mecanismo de lucro.

Sin embargo, el verdadero problema con la propiedad intelectual es realmente su compleja protección, la seguridad de esa información. Desde la perspectiva técnica tradicional, siempre nos posicionamos en el supuesto de tener un bien que proteger y una amenazas sobre las que protegerlo. Sin embargo, en la problemática de la propiedad intelectual no podemos considerar que hay amenazas, hay abusos del uso. No existe realmente nada que dañe a la información (precisamente porque interesa que esté correcta y completa).

Lo que realmente ocurre es que el elemento a proteger viene limitado a un soporte o un tipo de uso y es el consumidor (legítimo o ilegítimo) el que decide que quiere guardarla en otro medio, formato o soporte.

La protección así planteada es realmente casi una entelequia. Es complejo proteger una información en soporte digital que tiene que estar autorizada para el usuario legítimo y protegida frente a los demás con la premisa de que cualquiera es un usuario legítimo. Además, es difícil proteger algo que puede ser reproducido por el usuario legítimo y que puede decidir grabar en ese momento a otro soporte. Por tanto, la protección es un problema de difícil solución cuando es el usuario el que decide no ser la medida de seguridad y todas las premisas de protección se basan en su comportamiento legítimo. Es quizás por ello que la legislación siempre ha contemplado el derecho de copia. Puede que fueran conscientes en su momento que no tenía sentido prohibir lo imposible de evitar.

Imaginemos que las tecnologías DMR hubieran funcionado. La manera de piratear los contenidos habrían sido buscando unos equipos de muy alta calidad para grabar la información que sale en la reproducción legítima que realizaría un usuario legítimo.


Es realmente lo que ocurre hoy en día con el cine. Un cliente que asiste a una exhibición pagada decide recoger esa información para conservarla en otro soporte o formato. La piratería ataca desde la existencia de la información en cualquiera de las partes de la cadena que tienen acceso a esos datos o a su distribución. Es sorprenderte ver cómo muchas de las películas piratas que circulan tienen la marca de agua de la distribuidora donde avisa que esa película es material para su valoración por parte de los críticos de cine o gente del gremio de la distribución. Ciertamente la industria no está realmente examinando en dónde se producen las fugas porque un alto porcentaje se encuentra dentro, cuando el film se está cociendo o cuando se empieza a dar a conocer supuestamente entre los circulos que "aman" al cine. Es muy típico en seguridad de la información pensar que el enemigo esta fuera, pero la realidad demuestra que suele estar dentro y suele ser necesario cierto acceso privilegiado para poder hacer ciertas cosas.

La legislación quiere controlar al agua metiéndola en una jaula sin entender que lo que hoy prohibe es sólo un pequeño obstáculo que será superado pronto.


Quien quiere hacer daño siempre busca medios alternativos cuando las medidas de seguridad mejoran. Si se prohiben las Webs de enlaces, existirá un medio alternativo de localizar los contenidos.

Creo personalmente que la raíz del problema tiene que atacar dos frentes:
- Gestionar mejor toda la cadena de custodia desde los inicios hasta las salas de distribución, lo cual es complejo y poco viable dada la extensión de los puntos a controlar.
- Luchar contra los repositorios donde se almacenan los ficheros que se descargan en las redes P2P, lo que también es complejo dada la no existencia de un marco legal internacional coherente en temas de propiedad intelectual.

Por tanto, feo panorama hay para quién confíe que la Ley Sinde es la solución a su problema dado que no conoce la Red. Y el siguiente movimiento del mundo de la piratería puede ser volver al P2M. ¿Qué pretenderá entonces la siguiente "legislación sinde", acceder de manera preventiva a tu buzón de correo por si tienes contenidos "delictivos"? ¿Cobrar un canon por correo electrónico?. El agua no puede ser retenida en una jaula.


Por tanto, parece que solo queda la otra alternativa. El cambio de modelo de negocio, pero es la propia industria la que lucha contra este cambio forzado. Quizás en el siglo XXI tenga sentido poder disfrutar del estreno de una peli en el sofá de tu casa previo pago de un módico precio, aun a costa de sacrificar así los ingresos por espectador y conformarse en ingresos por domicilio donde se visiona la película. Aun así habrá quien ponga a grabar la peli para pasarla a sus conocidos, será inevitable.

Es dificil ganar una batalla sin conocer ni al enemigo ni el terreno de la lucha. Yo diría que imposible. La protección de la propiedad intelectual es como un dibujo de Maurits Cornelis Escher, podemos empezar a mirarlo pero es complejo realmente llegar a verlo completamente.

miércoles, 3 de marzo de 2010 3 comentarios

Golpe policial a una red zombi española con casi 13 millones de PC cautivos.

La noticia del día es sin duda la "Operación Mariposa" que ha supuesto la detención de tres delincuentes que controlaban una red de equipos PC zombies de casi 13 millones de PC víctimas, uno de ellos además murciano.
Según explica la propia Web del Grupo de Delitos Tecnológicos de la Guardia Civil, esta operación lleva tiempo cociéndose y ayer se produjeron las detenciones de los presuntos responsables.


"El pasado mes de mayo, técnicos de Defence Intelligence y Panda Security, detectaron e iniciaron el seguimiento de la botnet mariposa. Paralelamente, el FBI inició otra investigación sobre la misma botnet, obteniendo indicios de la posible existencia de un individuo español vinculado a la botnet, que puso en conocimiento de la Guardia Civil.Puestos en contacto investigadores y el Grupo de Trabajo, se avanzó en la investigación de forma coordinada, lo que permitió conocer la existencia de un grupo de habla hispana, identificado como DDPTEAM, que había adquirido en el mercado del malware el troyano, para su distribución y control.
El 23 de diciembre, se procedió, a nivel internacional, a bloquear la botnet, lográndose identificar al máximo responsable del grupo, “netkairo”, detenido el pasado 3 de febrero, y al que se le intervinieron varios equipos informáticos que están siendo analizados. La pasada semana, fueron detenidos el resto del grupo, “OsTiaToR” y “Johnyloleante”.
Por el número de ordenadores que la integran, probablemente sea una de las botnes más grandes que se han detectado y desmantelado"


Es significativo también el hecho de que los detenidos desconocían el poder que tenían entre manos. Su perfil coincide con una nueva generación de ciberdelincuentes, que sin profundos conocimientos informáticos, adquieren en el mercado del malware herramientas que les permiten realizar sus fechorías.

El informe técnico detallado sobre cómo funcionaba la botnet "Mariposa" puede ser descargado de la Web de Defintel: Análisis Botnet Mariposa.

Últimamente mi actividad profesional está relacionada con establecer una estrategia de gestión, detección y mitigación de malware y ciertamente es un problema cuya preocupación por parte de los responsables de seguridad creo que debe ir en aumento. El malware ha cambiado su orientación, sus objetivos y ahora el enemigo se mueve con velocidad y voracidad.

Quizás hayamos asumido como normal la presencia de virus informáticos en nuestros equipos y redes pero es un problema importante de gestión que hay que afrontar. Aun así, creo que debe existir tolerancia cero frente a este tipo de incidentes dado que son la antesala de problemas más graves (sobre todo robo de información, tanto personal, como credenciales bancarias, como corporativa relacionada con la propiedad intelectual o industrial).

En este sentido, las estrategias a implantar deben basarse como siempre en tres planos:
Prevención
  • El usuario como responsable o piloto del PC que puede tomar decisiones ariesgadas y al que hay que concienciar y entrenar para que sea cauteloso.

  • Limitar privilegios y posibles vías de infección como medio de restringir las posibilidades de contagio y sobre todo, lograr de forma preventiva que usuarios no entrenados o intencionados puedan hacer con el equipo PC asignado lo que quieran.

Detección
  • En los tiempos que corren es necesario y diría casi imprescindible vigilar la red y los patrones de tráfico habitual que tiene nuestra organización. La estrategia de monitorización y detección de anomalías puede ser eficaz cuando se trata de perseguir el malware. Los indicios como aumento del uso de puertos, conexiones extrañas a url o ip desconocidas o catalogadas como origen de malware son herramientas básicas con las que contar. La versión automatizada de este tipo de tecnologías son los IDS o IPS (detectores de intrusos) que advierten precisamente de este tipo de comportamientos extraños o no habituales.

Recuperación
  • Una vez que tenemos la certeza de tratar con un equipo infectado, lo único que queda es aplicar un protocolo de desinfección fiable, que tengamos la certeza que una vez revisado el equipo va a quedar descontaminado. En este sentido, depende esencialmente de la sofisticación del malware con la que nos tengamos que enfrentar cual debe ser la dureza de las acciones de limpieza a aplicar, llegando en casos extremos al formateo del equipo.


Posibles soluciones:
A las ya comentadas en el post del año 2007 ¿Soy un zombie? que sigen vigentes, quiero añadir ahora un documento que la propia Microsoft ha elaborado denominado Malware Removal Starter Kit que da las pautas sobre cómo lograr una desinfección eficaz y que se complementa con este enlace a Technet que explica cómo usar este kit.

También me parece interesante comentar la estrategia que se está siguiendo el CERT japones (https://www.ccc.go.jp/en_bot/index.html) y que ha sido comentada por Brian Krebs sobre cómo se está luchando contra las redes zombies.
En concreto existe en Japón un CyberCleanCenter que es una Web donde el usuario siguiendo unas instrucciones de forma sencilla puede intentar limpiar su equipo. El diagrama representa los diferentes pasos que se dan para lograr que el usuario infectado sea consciente de ello y logre librarse del malware.


En España puede sonar muy agresivo ser avisado por correo electrónico sobre el quehacer de tu equipo pero los riesgos para el infectado en caso de no combatir la presencia de malware pueden ser peores. En cualquier caso, disponemos desde hace tiempo de la Oficina de Seguridad del Internauta que está para dar soporte por este tipo de problemáticas y que quizás no sea suficientemente conocida.


Es necesaria una mayor proactividad frente a esta lacra del mundo digital que requiere cada vez más la concienciación del usuario doméstico y la existencia de sitios con la Web japonesa que permiten de forma sencilla lograr que el usuario limpie su equipo. Como dice un proverbio "Si cada uno barre la puerta de su casa, qué limpia estaría la ciudad" que ahora podría ser "si cada uno mantiene su pc desinfectado, qué limpio estaría Internet"
viernes, 26 de febrero de 2010 0 comentarios

Humor, parodia sobre la importancia del SLA

Vía el twitter de Eddasec he llegado a este video que no deja de ser una parodia pero que revela cuales son los conflictos bélicos que se pueden plantear en el futuro y las dificiles relaciones de las empresas con sus proveedores TI.
En situaciones como esta es donde los controles de ISO 27002:2005 en relación a los objetivos de control .6.2 y 10.2 es donde demuestran si se está a la altura o no.


Feliz fin de semana.
lunes, 22 de febrero de 2010 1 comentarios

Publicada la norma ISO/IEC 27003, Guía de implantación de un SGSI

Tenemos otra norma nueva dentro de la serie 27000. Esta vez se trata de una de las importantes dado que ISO/IEC 27003,Information technology -- Security techniques -- Information security management system implementation guidance es la guía de implantación de un SGSI.

Esta norma viene bien tanto para aquellos que quieren lanzarse a montar un SGSI por su cuenta como a nosotros los consultores , dado que resuelve algunas de las cuestiones que hasta la fecha carecían de un criterio normalizado.

ISO / IEC 27003:2010 se centra en los aspectos críticos necesarios para el éxito del diseño e implementación de un Sistema de Gestión de Seguridad de la Información (SGSI) de acuerdo con la norma ISO / IEC 27001:2005. Se describe el proceso de especificación del SGSI y el diseño desde el inicio hasta la elaboración de planes de ejecución. En él se describe el proceso de obtener la aprobación de la gestión para implementar un SGSI, se define un proyecto para implementar un SGSI (denominado en la norma ISO / IEC 27003:2010 como el proyecto de SGSI), y da pautas sobre cómo planificar el proyecto de SGSI, resultando en una SGSI proyecto final de ejecución del plan. La publicación se realizó a primeros de este mes y a continuación detallo la estructura del contenido que recoge la norma.

1. Scope

2. Normative references

3. Terms and definitions

4. Structure of this international standard

5. Obtaining management approval for initiating an ISMS project

6 Defining ISMS scope, boundaries and ISMS policy

7 Conducting information security requirements analysis

8 Conducting risk assessment and planning risk treatment

9 Design the ISMS

Annex A: An ISMS implementation checklist

Annex B: Roles and responsibilities for information security

Annex C: Information about internal auditing

Annex D: Information security policy structure

Annex E: Monitoring and measuring the ISMS

Sin duda, una norma que hay que comprar y tener como referencia técnica ahora que por fin tenemos un criterio internacional sobre algunos aspectos algo difusos del proceso de diseño e implantación de todo SGSI.
 
;