domingo, 10 de noviembre de 2013 2 comentarios

¿Confidencialidad por encima de todas las cosas?

El caso Edward Snowden que tanto ha dado que hablar y que seguramente seguirá causando mucho revuelo es un hecho que tiene diferentes perspectivas de análisis y que para los apasionados al mundo de la seguridad de la información nos proporciona interesantes reflexiones.

Personalmente una de las cosas que me ha llevado a plantearme este caso ha sido hasta qué punto es cuestionable usar la confidencialidad como arma de estado cuando se abusa del uso para enmascarar acciones o decisiones que pueden suponer el incumplimiento de la legislación. En este sentido, Snowden entendió que ante el dilema de garantizar el secreto o revelar al mundo las tropelías de su Gobierno esta opción era la más justa.

Quizás una de las cosas que más va a costar asumir es que la palabra "confidencial" tiene que ser adecuadamente empleada para que efectivamente sea garantía de secreto. Es habitual pensar que definir o clasificar algo como "secreto", "restringido" o "confidencial" significa que no se producirá su difusión masiva. Sin embargo, la clasificación de información y la asignación de este tipo de etiquetas significa en el mundo real varias cosas:
  • Habrá un conjunto reducido de personas que tendrán derecho de acceso y consulta de este tipo de información.
  • Se controlarán exhaustivamente los accesos y se robustecerán los mecanismos de identificación y autenticación para garantizar que efectivamente solo el reducido número de personas autorizado tiene la capacidad de procesar este tipo de información.
  • Se aplicarán medidas de protección para el almacenamiento y transporte de este tipo de contenidos siendo el cifrado la herramienta más adecuada.
Sin embargo el caso Snowden como la existencia de Wikileaks ponen de manifiesto que los "secretos de estado" pueden ser una zona oscura que emplee la confidencialidad como tapadera para esconder u ocultar abusos de poder o el incumplimiento de las leyes. El argumento de "Garantizar la seguridad del Estado" supone una tentación grande para aquellos que opinan que el fin justifica los medios. Como bien expresaba el diálogo de la película "Algunos hombres buenos" cuando al final del juicio el abogado interpretado por Tom Cruise presiona en su declaración al Coronel encarnado por Jack Nicholson", cuando es preguntado por si había activado el código rojo, éste superando su nivel de autocontrol explota diciendo "Vivimos en un mundo que tiene muros y esos muros han de estar vigilados por hombres armados. No tengo ni el tiempo, ni las más mínimas ganas de explicarme ante un hombre que se levanta y se acuesta bajo la manta de libertad que yo le proporciono, y después cuestiona el modo en que la proporciono. Preferiría que sólo dijeras gracias y siguieras tu camino. De lo contrario te sugiero que cojas un arma y defiendas un puesto".

La caída de las Torres Gemelas cambiaron la percepción del mundo y durante años la seguridad ha estado por encima de todo, incluso del respecto a las reglas del juego. La Patriot Act que sigue vigente permite al gobierno americano acceder a cualquier tipo de información que consideren potencialmente relevante en la investigación de sospechas que permitan evitar el terrorismo. Para ello, la maquinaria tecnológica de USA ha ido cocinando diferentes tipos de estrategias que junto con su supremacía en el campo de las nuevas tecnologías la han posicionado de nuevo como la gran primera potencia mundial que controla el mundo, salvo que esta vez no nos referimos al físico y tangible que todos vemos sino al que circula por cables bajo tierra y que sirven para construir Internet.

En este nuevo mundo USA juega con muchas ventajas. Posee el mayor volumen de empresas del sector (Cisco, Oracle, Microsoft, Amazon, Twitter, Facebook, Ebay, etc.)  que se dedican a recoger o gestionar grandes volúmenes de datos que sirven para alimentar la economía del siglo XXI. Tiene legislación como la Patriot Act que permite la injerencia del Gobierno cuando así lo considera oportuno y dada la globalidad del mundo, es posible que todas las comunicaciones pasen en algún momento por puntos que están bajo su control.

Sin embargo, toda esta tan perfecta maquinaria olvidó desde su pedestal que da el poder de saber que todo puede ser visto o escuchado que en seguridad siempre hablamos de "procesos", "tecnología" y "personas" y como dice el principio del eslabón más débil, "la seguridad será tan fuerte como el más débil de los eslabones". Seguramente al marcar como "confidencial" tantos documentos olvidaron lo que realmente significa esa palabra para que realmente suponga una protección efectiva. Como hemos empezado diciendo, "confidencial" se vincula a que un conjunto de privilegiados podrán tener acceso y conocimiento de los hechos, pero a su vez también supone  lealtad, fidelidad y el compromiso de esas personas en velar por el cumplimiento de mantenerla en secreto. No podemos saber si era o no procedente que Snowden por el cargo que ocupaba tuviera acceso al conjunto de información que fue revelada pero lo que sí sabemos que ocurrió es que el conocimiento de los datos y su significado superó el compromiso de lealtad con su Gobierno. Debemos confiar en que siempre el factor humano puede suponer el mejor contrapoder cuando se producen abusos porque siempre puede existir ese pequeño e insignificante "David" que suelte una piedra con su onda para tumbar a "Goliat".


Seríamos ingenuos si pensáramos que Snowden puede cambiar las reglas del juego. Ningún país puede renunciar al espionaje, forma parte del "Arte de la Guerra" al que el propio Sun Tzu da una importancia mayúscula en el capitulo 13.
CAPITULO13: Sobre la concordia y la discordia.
 La información no puede obtenerse de fantasmas ni espíritus, ni se puede tener por analogía, ni descubrir mediante cálculos. Debe obtenerse de personas; personas que conozcan la situación del adversario.Si no se trata bien a los espías, pueden convertirse en renegados y trabajar para el enemigo.No se puede obtener la verdad de los espías sin sutileza.Cada asunto requiere un conocimiento previo.Siempre que vayas a atacar y a combatir, debes conocer primero los talentos de los servidores del enemigo, y así puedes enfrentarte a ellos según sus capacidades.Un gobernante brillante o un general sabio que pueda utilizar a los más inteligentes para el espionaje, puede estar seguro de la victoria.El espionaje es esencial para las operaciones militares, y los ejércitos dependen de él para llevar a cabo sus acciones. No será ventajoso para el ejército actuar sin conocer la situación del enemigo, y conocer la situación del enemigo no es posible sin el espionaje.
Debemos confiar al menos en que existirán personas con ética suficiente para anteponer los principios morales a su propio interés y que romperán ese blindaje de la "confidencialidad" para revelar situaciones donde el poder cruza demasiado la línea roja y acaba en la rotura de los principios constitucionales. El problema vendrá cuando la sociedad asuma que la seguridad prime por encima de todo y que sean admisibles cualquier tipo de prácticas porque el fin justifique los medios. 

miércoles, 23 de octubre de 2013 1 comentarios

Undécimo cumpleaños del blog

Aunque con unos días de retraso, este mes se celebra el undécimo cumpleaños del blog. Este año no me he prodigado mucho en el número de entradas pero la disminución de la frecuencia viene compensada con la mejora de la calidad. Los dos últimos post enlazan a documentos adjuntos que tienen una extensión considerable y que han sido pensados para facilitar la lectura y uso de los mismos fuera del ámbito del blog.  

Como todos los años toca agradecer a los lectores su presencia. Este año además contamos con las nuevas versiones ISO 27001 e ISO 27002 que seguro me permiten generar más contenidos y comentarios sobre las tareas para la construcción de sistemas de gestión de la seguridad de la información. También ando en lo profesional intentando formalizar el deseado cuadro de mandos de la seguridad y para ello, buscando la mejor manera de identificar qué eventos son relevantes para definir el estado de la seguridad y qué metricas las que mejores indicadores pueden proporcionar... pero eso será objeto de un futuro post.
Un saludo,


miércoles, 9 de octubre de 2013 5 comentarios

Análisis detallado sobre la nueva ISO 27001:2013

Tras unos días de vigencia de la nueva ISO 27001:2013 y tras haber realizado ya una lectura más reposada y meditada del nuevo estándar y los cambios introducidos solo puedo decir que esta me gusta mucho el texto de esta versión y que ahora está “mejor enfocada” hacia la valoración del funcionamiento del SGSI por los resultados operativos relacionados con el cumplimiento de los objetivos de seguridad. 

En un mundo donde cada vez más la gestión TI es externalizada o delegadas ciertas partes a sistemas que no son propiedad de la organización, es necesario al menos tener identificados los riesgos y garantizar sobre todo que a pesar de eso, podemos proporcionar protección de información a “nuestras partes interesadas” (clientes y los propios departamentos de la Organización).

Como esta revisión ha sido exhaustiva y completa he preferido crear un documento completo con los comentarios sobre la nueva norma para que sea descargable y más manejable que el texto incrustado en el blog.


Podéis proceder a la descarga del documento con licencia Creative Common en este enlace:
La nueva norma va a tener como consecuencia que empecemos todos a hablar del ansiado "cuadro de mando" de la seguridad de la información. Algo en lo que ya he empezado a investigar y cuyo origen parte de las reflexiones colgadas en el post Ciberdefensa: taxonomía de eventos de seguridad.

miércoles, 25 de septiembre de 2013 0 comentarios

Gestión inteligente de información digital (GIID)

Llevaba un tiempo ausente que se ha correspondido con el descanso vacacional y que me ha permitido elaborar un contenido más completo y profundo de lo que suelen ser las habituales entradas en el que llevo trabajando desde principios de septiembre. Su contenido no está explicitamente relacionado con la seguridad de la información sino con la gestión de la misma. Pretende resolver un problema que he venido arrastrando de acumulación de información que por ausencia de gestión no he podido procesar y que finalmente he acabado teniendo que desechar. Acumulaba en Evernote más de 1400 notas que era complicado conservar sin tener que revisar una a una su contenido. Ello me dió que pensar sobre un sindrome que podemos llamar de "infoxicación" o "síndrome de Diógenes digital" y sobre el que a continuación reflexiono. Finalmente he elaborado un documento donde detallo cual ha sido la solución que he dado a mi problema y que puede ser útil y de aplicación para muchos de vosotros también.

Estamos inmersos en la sociedad de la información y cada día podemos darnos cuenta de ello porque somos arrastrados por un torrente informativo que nos satura y aturrulla. Hay un proverbio anónimo que dice "uno con un reloj sabe la hora, con dos no está tan seguro". Este es quizás el mal endémico que produce la facilidad de acceso y la ingente cantidad de fuentes que podemos consultar ahora desde nuestra palma de la mano con el simple acceso a nuestro Smartphone. Las cosas que nos rodean se hacen cada vez más inteligentes y el ser humano va delegando cada vez más ciertas tareas básicas que requieren el uso de algunas de sus capacidades pero que ahora pueden externalizarse. Cada vez recordamos menos teléfonos porque ya no los marcamos número a número, no apuntamos fechas de cumpleaños porque nos llegan notificaciones automáticas y un sinfín de ejemplos más de tareas que estamos delegando en los diferentes gadgets que nos acompañan.

¿Es esto bueno o malo? Es la evolución natural y sólo el tiempo dirá que consecuencias tiene para nuestro futuro y supervivencia. Lo que sí ocurre es que toda esta delegación exterior confía en la existencia de una infraestructura externa permanente que no puede fallar. Si en siglos anteriores el agua ha sido y es un recurso vital, en el siglo XX añadimos la electricidad y en el siglo XXI vamos a añadir la información. La sociedad de la información y el conocimiento se justifica precisamente por esa alta dependencia de estos recursos para sustentar las actividades cotidianas de la naturaleza humana.

Ante estos acontecimientos y quizás provocado por esa necesidad de adaptación y supervivencia que nos es instintiva, es necesario al menos establecer un criterio ordenado de selección y clasificación de información que nos permita procesar y asimilar el torrente de conocimiento al que tenemos acceso a diario. Para ello, lo primero que hemos de asumir es esa pequeña frustración de no poder llegar a todo. Nos cuesta tener que reconocer que somos limitados y en muchos casos nos auto engañamos creyendo que por consultar o mirar gran cantidad de información estamos al día y al corriente de todo. Sin embargo creo que hemos cambiado cantidad por calidad. Ahora es posible y fácil acceder a mucho pero fruto de ese exceso, podemos abarcar muy poco. Esto se traduce en una cultura de la inmediatez y del procesado masivo y superficial que realmente no incrementa el nivel de conocimiento sobre las cosas. Esta forma de procesar información en el ser humano no hace que utilice sus mejores capacidades cognitivas puesto que el uso de estas requieren de la capacidad de concentración de nuestra mente.
Paradójicamente todo lo que nos rodea dificulta cada vez más el disponer de las condiciones necesarias para lograr esa concentración mental que permite a nuestro cerebro rendir al 100%. La introducción de dispositivos móviles, la conectividad a todas horas y de los nuevos hábitos digitales han creado un entorno de permanente interrupción que posiblemente lastre nuestro rendimiento futuro hasta que se produzca una evolución de nuestro cerebro para adaptarse a este nuevo entorno. La multitarea intelectual genera una falsa sensación de rendimiento provocando que en muchos casos, las actividades se realicen con un bajo nivel de atención.

Para intentar poner cierto orden y control al torrente informativo en el que nos vemos inmersos, debe diseñarse una estrategia formal de canalización de los datos que los vaya almacenando en diferentes repositorios según criterios concretos para posteriormente ir procesándolos hasta transformarlos en conocimiento. El presente documento es fruto de un tiempo de reflexión y trabajo sobre esta problemática y presenta lo que llamo "gestión inteligente de información digital o abreviado GIID" que es el método que actualmente empleo para hacer frente al problema de la recopilación, clasificación y uso de la ingente cantidad de información que tenemos que procesar.
En él explico cual es el sistema que he implementado y que llevo utilizando desde el 1 de septiembre. Se basa en el uso de servicios online como Evernote (Versión premium aunque funciona sobre la versión gratuita) e Ifttt.com. En cualquier caso y dado que es un método, puede aplicarse sobre cualquier otro sistema de gestión de información electrónica si permite utilizar el concepto libreta o carpeta y vincular a cada contenido un conjunto de "etiquetas" o "metadatos".


Esta gestión de etiquetas permite ahora en base a las consultas sencillas que permite hacer Evernote generar diferentes actividades de gestión que forman parte del ciclo de tratamiento de estos "datos" para llegar a convertirlos en conocimiento. Ahora, cuando tengo que procesar mi contenido en Evernote, puedo hacer cosas como estas:
  • Decidir por el contexto qué puedo procesar. Si tengo conexión a Internet proceso las notas de tipo enlace pero si no la tengo, proceso notas de tipo Adjunto.
  • Puedo buscar los elementos pendientes de clasificar y ordenarlos en las libretas correctas.
  • Puedo ver las notas que están "Pendientes" y en función de lo que me apetezca hacer, completar las acciones que desee como "Ver", "Leer", "Escribir"...
  • Puedo consultar cuales son las notas que han caducado y expurgar el archivo eliminado aquellas cuya fecha de creación es anterior al periodo de caducidad.
Quiero también mencionar que muchas de las inquietudes respecto a la correcta gestión de la información han sido contagiadas de mi ex-compañera de trabajo Susana Verdejo (Twitter @susanaverdejo) con la que compartí en Firma-e algunos proyectos y que me descubrió el apasionante mundo de la gestión documental y ahora la ISO 30300.

Si el método te ha gustado, podrás encontrar en Ifttt.com muchas de las recetas que he creado para implementar la recopilación automática. Puedes buscarlas bajo porque todas empiezan con la palabra GIID o están vinculadas a mi usuario.

Si consideras que este texto ha sido útil e interesante y que puede contribuir a resolver tu problema puedes realizar una donación si te apetece.


miércoles, 10 de julio de 2013 1 comentarios

Digitalizar o informatizar, esa es la cuestión.

Una de las cosas más bonitas que tiene el trabajo del consultor de seguridad es que te permite visitar todo tipo de organizaciones y analizar modelos de negocio muy variados. A lo largo de los diferentes proyectos que me ha tocado ejecutar he podido ver sectores tan dispares como el hotelero o el militar, empresas de fabricación de productos alimenticios o de desarrollo software. 

La presente entrada tiene que ver con reflexiones sobre la vital importancia que tiene hoy en día la gestión de información. Es obvio que todas las empresas se han planteado ya la incorporación de nuevas tecnologías a sus procesos de negocio. Sin embargo, desde la visión de un consultor externo se puede observar cómo en algunos casos el proceso de adaptación se ha quedado en la superficie en muchos casos y en otros cómo ha llegado a cambiar el modelo de negocio por completo.

En todo proyecto tanto de construcción de un sistema de gestión de la seguridad de la información como de protección de datos de carácter personal como de continuidad de negocio siempre el trabajo que toca hacer es el "modelado de la organización". Para ello, el habitual punto de partida suele ser emplear el modelo de la cadena de valor de Porter y tratar de identificar cuales son las actividades primarias y de soporte de esa organización. Cuando tienes suerte y la empresa ya está certificada bajo el esquema ISO 9001 gran parte del trabajo suele estar muy avanzado dado que ya se puede partir de un mapa de procesos que debe definir qué hace esa empresa y cómo logra satisfacer las necesidades de sus clientes. Sin embargo muchas veces ocurre que lo pintado por el manual de calidad dista bastante de la realidad operativa de la empresa. Por desgracia hay sistemas de gestión de la calidad que sólo sirven para ostentar una certificación pero para nada implantan la cultura de la mejora continua dentro de la organización.

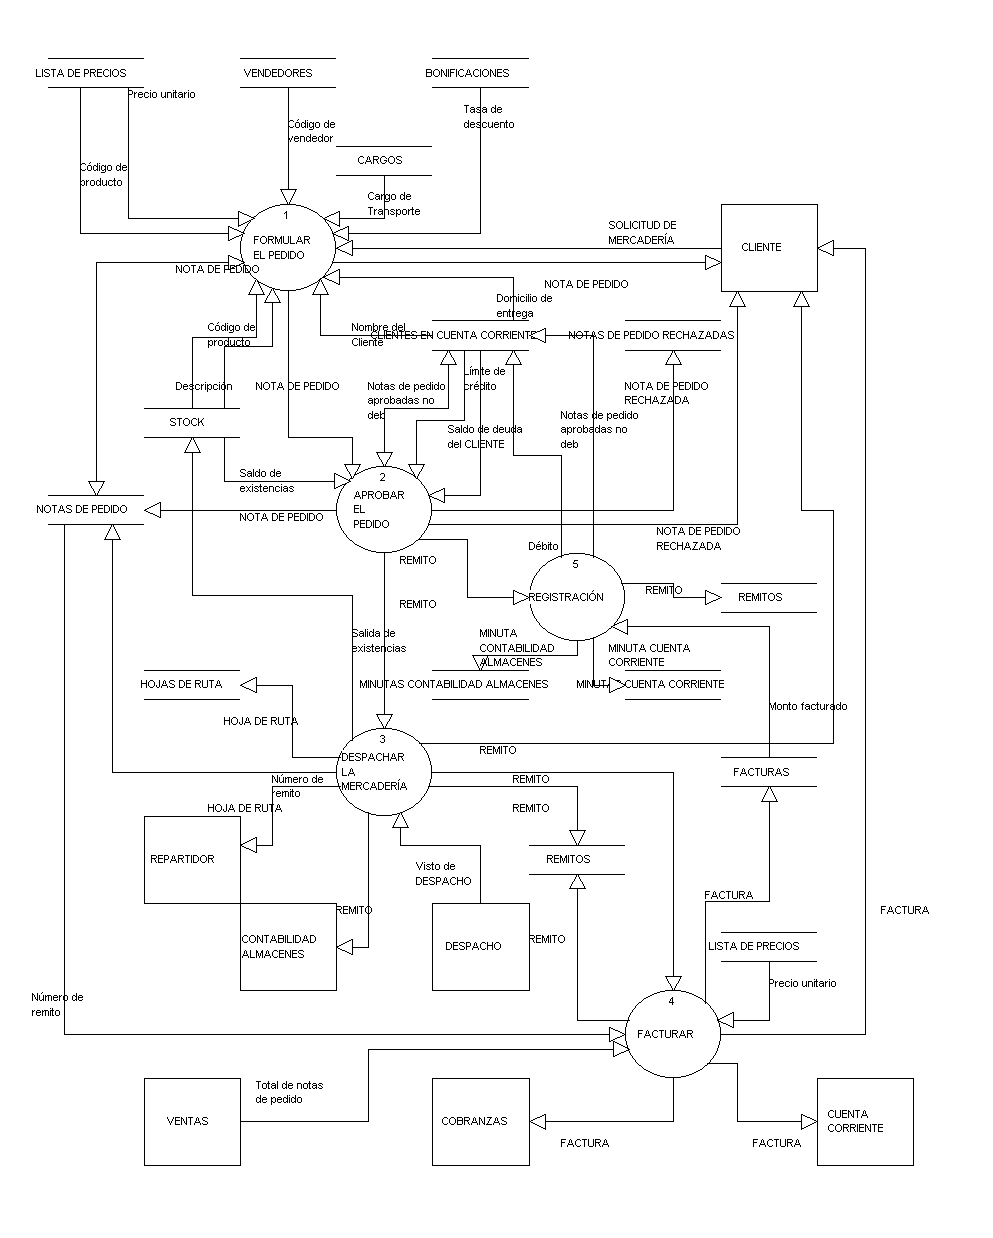
En la fase de análisis de riesgos, de análisis de impacto en el negocio o de identificación de los tratamientos de datos de carácter personal el consultor debe analizar para cada empresa cuales son los flujos de entrada de información, los procesos de transformación y las salidas que se producen. En Ingeniería del software durante la carrera nos enseñaban que había que identificar en abstracto todos estos intercambios de información para poder definir el modelo de datos. Para ello empleábamos los diagramas de flujos de datos que son una manera normalizada de definir y diagramar todas estas relaciones entre elementos importantes del sistema de información.


En teoría, la incorporación de las tecnologías de la información en todas las organizaciones debería haber supuesto la elaboración de estos planos de identificación de los procesos de negocio y de las necesidades de información de cada uno de ellos para establecer la mejor manera de incorporar los nuevos canales y las nuevas capacidades operativas que optimizaran los procesos y lograran una mayor eficiencia. Eso hubiera sido "informatizar" la organización. Sin embargo, en muchos casos la incorporación de las tecnologías simplemente ha supuesto la incorporación del correo electrónico como mecanismo de intercambio de información, la creación de una Web para publicitar y anunciar los productos o servicios y la sustitución de máquinas de escribir por ordenadores que generan documentos ofimáticos que se almacenan en servidores de ficheros.  Eso es lo que podemos denominar "digitalizar" la organización. Esta es la infraestructura más común que ves en empresas que dicen haberse adaptado al siglo XXI. No se puede negar que estos cambios suponen avances pero ello no implica en el día a día una mejora significativa del rendimiento y la productividad de la organización. En muchos casos, al aumentar el caudal de la información procesada, se ha incrementado la carga de trabajo y al no estar rediseñados los procesos de negocio, los canales telemáticos suponen un cuello de botella. Eso ocurre tradicionalmente con el correo electrónico. Otro de los grandes errores es la ausencia de criterio en la gestión electrónica de documentos, lo que hace del servidor de ficheros un gran repositorio de datos no indexados ni adecuadamente organizados que impide la gestión eficiente de la información en soporte electrónico. La búsqueda de documentos se convierte en una pesadilla porque hemos trasladado los criterios de gestión del papel basados en archivadores y carpetas a la gestión electrónica de documentos, no aprovechando la potencia que implica el uso de metadatos y la categorización de contenidos según cuadros de clasificación documental. Supongo que llegado este punto se puede entender cómo en muchos casos la incorporación de las tecnologías simplemente ha supuesto un cambio de formato respecto al contenido, un proceso de transformar en digital lo que se hacía en soporte papel de forma tradicional.

¿Qué habría sido informatizar la organización?
En primer lugar y tal como empezaba esta entrada, un ingeniero en informática lo que sabe hacer bien es identificar los flujos de información y los procesos de transformación de datos. Debe ser capaz de representar de forma visual el modelo de negocio e identificar los diferentes tipos de documentos, el tipo de datos que se manejan, los repositorios donde se almacenan, etc. Debe construir un modelo de gestión de la información que debe describir qué hace esa empresa y cómo se generan los productos o servicios que forman la cadena de valor de esa organización. Con esos planos, la segunda fase es el rediseño de procesos para adaptar la incorporación de los nuevos medios electrónicos y tratar de automatizar cuando sea posible la recogida y almacenamiento de información para su posterior procesado. Algo que forma parte de la columna vertebral del proceso de administración electrónica que debería estar cambiando el modelo de gestión de las Administraciones Públicas para mejorar en eficiencia y operatividad proporcionando un mejor servicio al ciudadano.

Muchas organizaciones grandes si han tenido que pasar por esta fase de revisar y adecuar sus actividades al uso de las tecnologías cuando han incorporado a su corazón de gestión las aplicaciones de ERP (Enterprise Resource Planning) como Navision, SAP, etc... En muchos casos estos productos ya vienen con un mapa estandar de procesos según el sector y la empresa realmente lo que hace es adecuarse al software en vez lo contrario pero ello en muchos casos se fundamenta en que el modelo de gestión propuesto por el software ya se encuentra muy consolidado y optimizado para ser la forma más eficiente de gestionar.

De identica forma, la informatización también debe identificar cómo gestionar la información en soporte electrónico siendo la gestión documental una pieza clave que permita la iteracción entre las aplicaciones de negocio y la gestión de documentos electrónicos, aprovechando las capacidades de este tipo de herramientas y utilizando su verdadero potencial cuando existe una gestión adecuada de los metadatos vinculados.

En este sentido y dentro de las tendencias de Gobierno TI, parece que empieza a cuajar lo que denominan "Enterprise Architecture" o Arquitectura empresarial que sería esos "planos de la organización" desde la visión de procesos de negocio, aplicaciones y artefactos o recursos informáticos que dan soporte a los sistemas de información. Esta forma de modelar organizaciones está pensada para que todas las capas de la misma puedan utilizar este tipo de planos para adecuar los sistemas de información a las necesidades de negocio.

Estos planos se establecen en capas y permiten desde cada una de ellas subir o bajar en detalle para conocer con exactitud a qué se da soporte o qué recursos necesita.


Formalmente se puede definir la "arquitectura empresarial como que es la lógica de la organización de los procesos de negocio y la infraestructura de TI que refleja los requisitos de integración y normalización del modelo de funcionamiento de la empresa. El modelo operativo es el estado deseado de la integración de procesos de negocio y la estandarización de procesos de negocio para la entrega de bienes y servicios a los clientes."

Esto que suena tan bonito se puede llegar a tangibilizar en esquemas como el siguiente y que permiten a todos los actores de una gran organización conocer exactamente que se hace y qué dependencias y recursos requiere la empresa para funcionar.


El resultado de una adecuada consultoría en seguridad o protección de datos a veces tiene como efecto positivo y colateral el suministrar este tipo de resultados y permitir a la organización identificar deficiencias operativas u oportunidades de mejora que pueden lograr una mejor eficiencia operativa o una mayor robustez de sus sistemas de información frente a los potenciales riesgos que pudieran plantearse. Como conclusión final quería comentar que efectivamente en muchos proyectos uno entra para diagnósticar situaciones y acaba proporcionando una visión completa de qué hace la organización que permite que la comunicación entre Dirección y el área de sistemas de información pueda ser mas fluida. Permite que tanto desde arriba (Top management) se puede visualizar la cantidad de recursos técnicos que son necesarios para soportar a los procesos de negocio como justificar o evidenciar la importancia de determinados recursos técnicos por su vital papel dentro de la posible cadena de fallo y de los impactos potenciales que pudieran ocasionarse en caso de incidentes sobre los procesos de negocio. Aunque los proyectos tienen como objetivo la seguridad, en muchas ocasiones se tienen como resultados colaterales una mejora de la eficiencia operativa o el diagnóstico de puntos de fallo que pueden comprometer la cadena de valor de Porter.


jueves, 2 de mayo de 2013 0 comentarios

Clasificación de información e ISO 30301, en busca del santo grial.

Llevo un tiempo sin prodigarme en el blog pero hay momentos en los que toca estudiar para seguir ampliando conocimientos. Además, ultimamente ando curioseando otras ramas de las ciencias ajenas a la seguridad pero con las que hay sinergias que pueden contribuir a trasladar modelos que permitan la solución a muchos de nuestros problemas.

Desde el año pasado existe la norma ISO 30300 sobre la gestión documental que proporciona viento fresco a los que nos dedicamos a su protección. Cada día soy más consciente de que el término "información" engloba un conjunto de definiciones que aun siendo similares, representan conceptos diferentes y de relevancia distinta. Los que nos dedicamos a la "seguridad de la información" según el caso y el tipo de documento podemos ser los garantes del conocimiento y la sabiduría de una empresa. El nivel de comprensión y el contexto en el que son analizados los datos, van elevando su altura y relevancia.


Uno de los grandes retos de la seguridad de la información es que por desgracia, carecemos de cultura de gestión de la información y por tanto, algunas de las medidas a implantar como controles ISO 27002 son duros de llevar a la práctica porque implican un cambio organizativo y cultural importante. Como es un tema que sufro de forma continua he tratado de buscar referencias que pudieran ayudarme y el haber tenido una compañera documentalista ha sido un gran lujo porque me ha tenido siempre bien informado y me ha hecho ver el tremendo papel que juegan los documentalistas en toda organización. Hace meses me habló de la norma ISO 30301 que pretende ser para la gestión documental lo mismo que ISO 27001 es para la seguridad de la información. Además, tenemos la suerte de que esta norma se ha cocinado bastante en España y tenemos a grandes expertos de la materia haciendo difusión de esta norma. Me han dado la oportunidad de contribuir como redactor en el blog www.iso30300.es  y eso esta permitiendo intercambiar enfoques e impresiones respecto a cómo abordar aspectos comunes entre las normas ISO 27001 e ISO 30301. Al fin y al cabo no puede haber "gestión de la documentación" sin seguridad, pero tampoco puede haber "seguridad de la información" sin gestión de la documentación. Mi primer articulo está enfocado a plantear cómo puede definirse un criterio de clasificación que contemple los requisitos legales establecidos y a la par sea algo manejable, aplicable y real para una implementación en cualquier tipo de organización. El post por largo ha sido dividido en estos dos trozos:


Todavía no hay respuesta en la búsqueda de este santo grial, pero seguro que una solución mixta entre el mundo de la gestión documental y la seguridad de la información será mas completa y acertada que desde una visión parcial donde la protección prima por encima de cuestiones operativas. Ambas normas, ISO 27001 e ISO 30301 deben resolver la cuestión y nos toca ahora plantear un cuadro de clasificación de documentación que pueda servir para resolver el tema. En lo que respecta al marco jurídico, la legislación tanto de protección de datos de carácter personal como de Administración electrónica ya ha puesto nombre y apellidos a los criterios de clasificación, puesto que define 3 niveles: Alto, Medio y Básico. Ahora toca establecer los requisitos para definir todo el ciclo de vida de la información: recogida, clasificación, tratamiento, almacenamiento, transporte, desclasificación y destrucción.


miércoles, 13 de marzo de 2013 2 comentarios

Ciberdefensa: taxonomía de eventos de seguridad.

Hace unas semanas twiteaba un artículo de la empresa Securosis sobre el triangulo de las fugas de información que me gustó bastante leer porque proporcionaba una visión clara sobre cómo afrontar el problema de la protección frente a intrusiones. Además coincide con que llevo unos meses profundizando por los terrenos de la gestión de eventos de seguridad y esta forma sencilla de establecer tres aspectos claves a controlar fue bastante inspiradora.

Es curioso porque la visión estratégica que dan las metodologías de análisis de riesgos no están pudiéndose todavía integrar con la información que es recogida de forma automática por los sistemas de información. Ya he comentado en post anteriores la importancia de transformar los datos de los logs en información relevante que permita obtener un conocimiento claro del "estado de la seguridad".

Desde el mundo de la gestión, la pieza fundamental para alimentar esa visión  y poder reportar a la Dirección resultados son las métricas e indicadores definidos, que deben actuar como sensores para establecer puntos de medición sobre determinados tipos de eventos y desencadenar alarmas cuando los datos salen de ciertas zonas de tolerancia. Actualmente me encuentro intentando establecer un marco de trabajo que permita dibujar esa foto deseada del "estado de la seguridad" entendida como una confirmación de que todo está funcionando como debe según las necesidades de la empresa. 
Cuando hablamos de la seguridad física, el gerente o responsable de una empresa más o menos puede tener claro cuales son sus necesidades de protección. Se suele establecer un perímetro de seguridad, se tienen identificados los puntos de acceso, las zonas vulnerables (puertas, ventanas, despachos) y se pueden colocar cámaras o sensores volumétricos para velar por cubrir todas las zonas.
¿Y en la vigilancia de los sistemas de información? Aunque hay cierto paralelismo entre ambos problemas y existen dispositivos orientados hacia los mismos fines (firewalls  como personal de control de acceso, ids/ips y antivirus como volumétricos y cámaras, etc.) no es tan intuitivo para la Dirección de la empresa definir qué quería vigilar. Sin embargo, si es más viable preguntar  qué le gustaría saber respecto al estado de la seguridad.


En la búsqueda de tratar de facilitar las respuestas adecuadas, podemos tratar de contemplar diferentes fuentes de información que pueden contribuir a localizar estas contestaciones. El punto de partida sería identificar y definir las siguientes cuestiones:

  • ¿Qué debe importar?
  • ¿En dónde hay que vigilar?
  • ¿Cuando debemos alarmarnos?
Tal como se comenta en el triangulo de las fugas de información, un incidente de seguridad podría ser caracterizado por estas tres patas:

  • Un objetivo o botín, que suelen ser los datos.
  • Una puerta trasera que otorga un acceso ilegitimo a ellos, que son las vulnerabilidades.
  • Un medio que permita el acceso y la fuga que obviamente es la conexión a Internet.

Para responder a cada una de las tres cuestiones principales, podemos segmentar el problema en trozos e ir aproximándonos a el poco a poco.

¿Qué debe importar?
Esta pregunta debe considerar dos fuentes de información. Por un lado deben ser considerados los datos del análisis de riesgos dado que es donde la Dirección marca su criterio respecto a lo que en seguridad es relevante para una Organización. De este tipo de estudios podemos extraer cuales son las piezas clave para el funcionamiento de esa institución (Activos críticos) y las amenazas más relevantes (eventos que más daño pudieran causar). 
Por otro lado, pensando en qué datos necesitamos analizar para poder valorar el estado de las cosas, es necesario establecer una taxonomía de eventos relevantes para el estado de la seguridad y que pudieran ser agrupados en las siguientes categorías o dimensiones:

En la capa de vigilancia del acceso a los recursos, deberíamos vigilar las siguientes componentes:
  • Control de acceso: Eventos relacionados con el acceso o intento de acceso de usuarios a los sistemas de información.
  • Integridad: Eventos relacionados con la modificación de información.
  • Vulnerabilidades: eventos relacionados con la utilización de un error o bug para aprovechar el fallo y lograr el acceso o un aumento de privilegios y colarse en los sistemas. 
En la capa de vigilancia del tráfico por la red, deberíamos vigilar las siguientes componentes:
  • Gestión de la capacidad operativa: Eventos relacionados con el uso y consumo de los recursos y la infraestructura.
  • Gestión de la disponibildiad de servicios y aplicaciones: Eventos relacionados con el chequeo y verificación de la disponibilidad de los diferentes equipos informáticos y los servicios tecnológicos en ellos instalados.
  • Naturaleza del tráfico de red: Eventos relacionados con el tráfico de red, origenes, destinos, puertos, ancho de banda consumido, etc.
Esta pudiera ser una primera clasificación de los grandes grupos de eventos que sería necesario monitorizar. En una estrategia basada en la detección de anomalías, es probable que todo incidente de seguridad "cante" por alguna de estas dimensiones, es decir, un evento extraño en una o más de una de estas dimensiones podría ser un indicio suficiente para elevar una alarma. Básicamente esto es a lo que se dedican los appliances y aplicaciones software denominadas como "Security information and event monitoring" (SIEM).
El laboratorio de AlientVault también ha definido una taxonomía de eventos de seguridad que es bastante completa y que se utiliza para etiquetar cada evento que detecta este SIEM. Técnicamente es mucho más completa y extensa que la presentada en este post pero por ello también, más complicada para que pueda ser manejada por perfiles directivos. 


¿En dónde hay que vigilar?
Esta segunda cuestión es mucho más sencilla dado que como hemos dicho, el intruso busca un botín determinado. Por tanto, cualquier pieza que esté en el camino de acceso a dichos datos debe ser vigilada. En la problemática de los sistemas de información se trataría de monitorizar todos aquellos dispositivos que se encuentran en las diferentes áreas de acceso a la información y por los que el intruso va a tener que obligatoriamente pasar antes de poder acceder a los sistemas que custodian los datos. Además, contaríamos también con la visión que el análisis de riesgos aporta respecto a la criticidad de los activos y su relevancia dentro de los sistemas de información según el análisis de impacto realizado.

¿Cuando debemos alarmarnos?
En relación a esta tercera cuestión, podemos establecer dos tipos de eventos que pueden producirse dentro de un sistema de información:

  • Eventos habituales o esperados, que son los que supondrían un funcionamiento normal de los sistemas de información y confirmarían que todo funciona de forma correcta. Básicamente son los que monitorizamos para confirmar que las cosas funcionan según lo previsto.
  • Eventos no deseados o sospechosos, que serían todos aquellos que pueden suponer un indicio de que algo no va bien o de que pueden estar pasando cosas que requieren un análisis o al menos que alguién revise o examine los sistemas por si ocurre algo raro.

Ambos tipos de eventos pueden establecerse en cada una de las capas de vigilancia de forma que podemos establecer un conjunto de indicadores agrupados por las dos capas comentadas y las seis dimensiones indicadas que puedan servir para colorear nuestro "estado de la seguridad". Todo lo comentado respecto a qué queríamos saber sería recogido del análisis de logs en los diferentes sistemas y a través de los diferentes sensores que pudiéramos establecer dentro de la red. La fuente de información por tanto son las herramientas SIEM que podamos desplegar internamente para colocar sensores que velen por la detección e identificación de toda esta información.  
Pero tal como empecé este post, el objetivo esencial de todo este proceso debe ser transformar una serie de datos técnicos en información que pueda dar a la Dirección una visión aproximada del "estado de la seguridad". Por tanto, el segundo esfuerzo a realizar sería procesar todos estos datos para construir indicadores que sirvan para pintar un "cuadro de mando" entendible a varios niveles. Debe proporcionar información a la Dirección del área TI porque son los responsables de la gestión y debe proporcionar información a la Gerencia porque son los que deben conocer la situación real de la seguridad de sus sistemas para tomar decisiones. De alguna forma, se trata de alimentar el análisis de riesgos que se realiza para tener una visión estratégica con los datos reales que son recogidos por los térmometros de la seguridad desplegados en los sistemas. El objetivo sería disponer de una telemetría de los sistemas que sirva para valorar la situación y estado, hacer ajustes y volver a monitorizar. Algo similar a lo que ocurre en la Fórmula 1 los viernes, sábados y domingos de carrera.

Por poner un ejemplo para que se pueda ver claro el planteamiento, podríamos tener algo como:
Capa de vigilancia de acceso a los recursos.
  • Dimensión de control de acceso.
    • Eventos esperados: Logon y logoff de usuarios dentro del horario laboral.
    • Eventos no deseables: 
      • Intentos de logon fallidos a cualquier hora.
      • Logon y logoff de usuarios en horarios extraños como de 1:00 AM a 8:00 AM.
Este conjunto de eventos serían procesado para luego poder proporcionar un indicador que de una visión más global a la gerencia de qué ocurre respecto el control de acceso. Algo como el porcentaje de accesos sospechosos frente a legítimos que se detectan a lo largo de un determinado intervalo de tiempo. El valor objetivo debiera ser que ese dato estuviera próximo al 0%.

En cada Organización habrá que estudiar el patrón de eventos habituales con carácter previo a poder establecer los eventos anómalos pero estas pautas de comportamiento no son difíciles de averiguar. Algo más complicado puede ser evaluar la naturaleza del tráfico de red y los movimientos de datos "normales" entre orígenes y destinos.

Respecto al planteamiento de establecer esta estrategia de vigilancia me gustaría contar con vuestra opinión al respecto.

  • ¿Como lo véis? 
  • ¿Alguna consideración que haya quedado fuera o algún aspecto no contemplado que sea relevante?


jueves, 31 de enero de 2013 2 comentarios

Un plan para mejorar el mundo, medir mejor.

A diario todos los dias tengo 40 minutos de trayecto en coche que me permite escuchar podcast u oir la radio. Normalmente en el viaje de regreso suelo hacer esto último porque en la cadena que suelo escuchar se habla de economía y de buenas noticias.

Ante ayer me llamó mucho la atención la siguiente noticia que paso a comentar. Hablando de buenas noticias, salió a la palestra el tan odiado en otras épocas Bill Gates que hace unos días anunció que tenía un plan para solventar los grandes problemas de nuestro mundo. La noticia había sido publicada en el Wall Steet Journal y puede leerse integramente en el siguiente enlace "Bill Gates: My Plan to Fix The World's Biggest Problems".

Yo siempre he visto en Microsoft una gran empresa que ha brillado más por su aciertos que por sus fallos. Incluso en sus peores momentos, siempre la reflexión general es que esa situación debía servirles para mejorar. Y no somos capaces todavía de valorarlo con perspectiva, pero en materia de Seguridad Microsoft ha hecho mucho bien dentro de la industria. Puede parecer ilógico o exagerado pero cuantas de las metodologías de trabajo o de las rutinas de seguridad se iniciaron en el fabricante americano. Este blog ha ido recogiendo a lo largo del tiempo muchas de ellas que seguro podéis encontrar buscando la palabra Microsoft. Yo por citar algunas de ellas, quiero destacar el ciclo SDLC, la metodología de análisis de riesgos, el Threat Model, etc... pero bueno, este post no es para hablar de esta empresa sino de su fundador.
Resulta que el gran plan del señor Gates para solventar los grandes problemas del mundo es "medir bien", hacer que todo aquello que es gestionado cuente con buenas métricas.

La argumentación del señor Gates empieza recordando la era industrial y remontándose a la máquina de vapor.El micrómetro fué capaz de medir el rendimiento energético de los motores y ello permitió mejorar y perfeccionar mucho más la máquina de vapor al permitir a los inventores ver si sus cambios de diseño producían mejoras, como una mayor potencia y menor consumo de carbón, necesario para construir mejores motores. Tal como describe Gates, "en el último año, he sido golpeado por la importancia de la medición y cómo ello contribuye a la mejora de la condición humana. Se puede lograr un avance increíble si se establece un objetivo claro y se encuentra una medida que impulse el progreso hacia esa meta en un circuito de retroalimentación. La historia de cómo el señor Gates ha conseguido mejorar la situación puede leerse en el artículo pero hay un trozo del texto que pone los pelos de punta. Según la costumbre de Etiopía, los padres esperan para nombrar a un bebé porque los niños mueren a menudo durante las primeras semanas de vida. Cuando la primera hija Sebsebila nació hace tres años, siguió la tradición y esperó un mes para otorgar un nombre. Esta vez, con más confianza en las posibilidades de su nuevo bebé de la supervivencia, Sebsebila poner "Amira" - "princesa" en árabe-el espacio en blanco en la parte superior de la tarjeta de vacunación de su hija en el día en que nació. Sebsebila no es el único: muchos padres en Etiopía ahora tienen la confianza para hacer lo mismo. Os preguntaréis a estas alturas que tiene que ver esto con la seguridad pero la lectura de fondo es bastante importante. A menudo nos preocupamos en mirar el horizonte y tratar de vaticinar qué riesgos asumimos, qué riesgos tenemos que gestionar, etc... sin embargo, tenemos una gran cantidad de materia prima sin explotar, los logs. Los datos están ahí y están esperando que alguien con criterio aporte significado y sea capaz de establecer objetivos y modificar tendencias. En este último año he tenido y tengo la oportunidad de participar en una oficina de seguridad que desde el principio afrontó una doble estrategia de gestión de la seguridad. Trabajar desde arriba, a través de un SGSI que orientara los pasos hacia la mejora continua pero a su vez, construir desde abajo un conjunto de indicadores y métricas que nos aporten luz sobre lo que ocurre en el día a día. Nuestras fuentes de información son básicamente los logs de un firewall corporativo y los resultados de los antivirus distribuidos por toda la organización. Y aunque la lucha sigue abierta, si podemos afirmar que la retroalimentación negativa contribuye a la mejora al proporcionar información sobre lo que no va bien, y a su vez, confirmar que los esfuerzos cuando van en la linea correcta logran resultados. Es un ciclo de motivación continua porque evidencias que las tareas operativas que pueden parecer insignificantes son un tesoro que hay que cuidar y que deben formar parte de los "hábitos de la nueva cultura de seguridad" que un SGSI trata de implantar. Una de las asignaturas que más me gustaron en Ingeniería en Informática era la "dinámica de sistemas". En ella aprendimos a modelar el mundo y a elaborar los diagramas de forrester que nos permitían construir modelos que sirvieran para predecir comportamientos de todo tipo: ecosistemas, economía, demografía, etc... Creo que es hora de recuperar el par de libros que compré para la asignatura y empezar a plantearme cómo con las tecnologías SIEM y los resultados de la medición que se van recogiendo podemos tratar de conocer nuestro campo de batalla. De nuevo hay que recordar al maestro Sun Tzu con aquello de "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla." Muchas veces, a los que nos toca defender la muralla solo nos queda como opción tratar de conocernos a nosotros mismos. El enemigo es invisible y nunca avisa cuando llegará.


Y a quien le suene familiar esto del feedback negativo o de la retroalimentación negativa y busque en Internet sobre ello, le sonará bastante familiar su estructura si lo compara con algo tan famoso en la gestión de la seguridad, el ciclo P-D-C-A de Demming.
viernes, 28 de diciembre de 2012 3 comentarios

Carta a los Reyes Magos de un Responsable de Seguridad para el 2013

Dado el éxito que tuvo esta entrada el año pasado y visto que para pronósticos ya hay bastantes buenas Webs especializadas en hacerlos, voy de nuevo a escribir este año lo que sería mi carta a los Reyes Magos si fuera un "responsable de seguridad".
"Queridos Reyes Magos,
Este año, como en años anteriores he sido bueno y he logrado que en mi organización no haya ocurrido ningún incidente. Mis compañeros no lo valoran pero he tenido que trabajar mucho para que esto sea así. Sin embargo y muy a pesar mío, este año ha sido especialmente duro porque me han complicado mucho más la vida y me estan haciendo sudar la camiseta a diario. Supongo que al igual que atendéis mis deseos, también escucháis los de mis jefes y compañeros. Yo se que no lo hacen con mala intención pero a ellos les has traído en este 2012 sus "nubes" y les regalasteis todo tipo de gadgets que para mi se han convertido en mis peores pesadillas bajo las siglas "BYOD" y "Cloud computing". Así que de nuevo tengo que pedir algunas cosas para este año 2013 que empieza. Mi lista es la siguiente:
  • Este año necesito refuerzos muy importantes desde los servicios jurídicos. En otros departamentos se están planteando ya el migrar algunos servicios hacia entornos más versátiles utilizando la "cloud computing" pero nadie es capaz de valorar con la debida prudencia cómo hacer que esto no sea un salto al vacío irreversible y sobre todo, que atienda al cumplimiento de los requisitos legales que rigen en nuestro país. De este tema me preocupan dos cosas: a largo plazo, no deberíamos ser presa de nuestros proveedores y deberíamos tener un plan B por si los servicios en esta modalidad no cumplen con nuestras necesidades, poder saltar a otro proveedor o dar marcha atrás y usar de nuevo nuestros entornos.  A corto plazo, que firmemos acuerdos que me proporcionen garantías jurídicas solventes en caso de problemas para que litigiar si el proveedor no está a la altura no sea una pesadilla. Por tanto, necesito que mis compañeros de jurídico me ayuden  y valoren si las condiciones del servicio satisfacen la legislación en materia de protección de datos, controlen que se firman los correspondientes acuerdos de encargo de tratamiento, determinen si es pertinente o no el ámbito jurísdiccional en el que se resolverán los conflictos en caso de problemas y sobre todo, definan si las garantías y renuncias de responsabilidad del proveedor son pertinentes o asumibles. Yo les echaré una mano para establecer los acuerdos de nivel de servicio y junto con mis compañeros de sistemas determinaremos los usos deseados y las posibles penalizaciones a trasladar al proveedor si no se cumplen los niveles de servicio acordados.
  • En relación con el salto a la "cloud computing" necesito también la ayuda de mis compañeros de sistemas. Tenemos que definir en estos entornos cual va a ser nuestra política de backup y sobre todo, cuál sería nuestro plan de continuidad de negocio en el caso de que el proveedor por lo que fuera nos dejara tirado. No me hace mucha ilusión perder control total de los datos por lo que aplicando la regla básica de la prudencia "Si algo puede ir mal, irá peor", quiero tener alguna garantía de supervivencia en caso de que la trasferencia del riesgo falle. Si el proveedor se hunde no quiero verme atado a él y caer en el mismo pozo... o al menos, quiero tener datos suficientes como para poder reconstruir los sistemas de información. Nunca falla nada... hasta que falla, pero mi misión en mi organización en el contexto de la Cloud computing ya no es en este caso evitarlo, sino garantizar que habrá una salida para nosotros llegado el momento.
  • A mis compañeros de trabajo que traen todo tipo de gadgets a la oficina y que me piden conectividad "anywhere" y "anytime" les pido un poco de cordura. Yo no soy el árbitro o el malo de la película sino simplemente el observador que avisa o advierte del peligro que se asume o corre. En este sentido, antes de poder hacer algo al respecto necesitaría que la Dirección me aclare cómo quiere atajar el problema y hasta donde lo desea controlar. La información está ya tan distribuida o es tan sencillamente dispersable que mantenerla bajo control es un auténtico quebradero de cabeza. Sin embargo hay unos mínimos que la organización debe decidir y que al menos estos, debieran cumplirse pero no porque sea una decisión de seguridad sino porque son necesidades de negocio o porque la legislación no lo permite. Por tanto y dado que yo no puedo velar de forma operativa porque los datos no se pierdan, tengo que apelar a su responsabilidad para que entiendan de una puñetera vez que la información tiene valor y por tanto, no se puede llevar de cualquier forma y en cualquier dispositivo. Según se decida, ciertas cosas deberán ir protegidas o no podrán salir de la organización.
  • En relación al Bring Your Own Device (BYOD) necesito que la Dirección tome una decisión al respecto y que establezca la posición corporativa y las normas de uso que autoriza respecto a este tema. Como ya he dicho antes y les explico a mis compañeros, el Área de Seguridad no es árbitro de nada. Simplemente es responsable de velar porque se cumplan las restricciones. No somos nosotros los que debemos decidir que si y qué no. Y seguramente muchos usuarios de buena fe están usando estos servicios para hacer mejor su trabajo pero ello no justifica que “ellos” asuman unos riesgos/decisiones que  no les corresponden. Porque si por lo que fuera uno de esos documentos acaba en manos ajenas no será el personal en cuestión con nombre y apellidos el cuestionado sino su organización y por extensión, mi trabajo. Por eso es necesario una vez tomadas las decisiones al respecto, definir cual sería el procedimiento disciplinario a aplicar una vez definidas las normas. Entre todos tenemos que buscar ese “difícil punto de equilibrio” entre lo razonable y lo prudente. 
  • En materia de cumplimiento y LOPD, poco tengo que solicitaros. Como dicen por aquí, "virgencita que me quede como estoy". Se que se avecinan cambios en cuanto vayan dando la forma definitiva al futuro reglamento europeo pero al menos en mi caso, me conformo con que la gente vaya asumiendo las diferentes tareas que hemos asignado para garantizar que cuidamos bien el cumplimiento. Yo volveré a realizar campañas de concienciación sobre el tema para que mis departamentos más críticos como son personal y marketing tengan claras las reglas del juego y conozcan los protocolos internos que hemos pactado para atender derechos, comunicar incidencias y cumplir con las medidas de seguridad.  
  • Como ya deseo final tengo que pedir para mi departamento unas mejores herramientas que me permitan mejorar la gestión general de la seguridad y relacionar las necesidades de Dirección con la vigilancia activa de lo que circula en la red. El año 2012 ha sido bastante movidito en cuanto a malware y su vertiente más peligrosa, los APT. A ello se suma que se amplia el alcance de  esta lacra tecnológica y se añaden los dispositivos móviles por lo que la problemática se hace mayor y más dispersa. Por tanto, me gustaría empezar a desplegar mi estrategia de monitorización proactiva y disponer de herramientas que me permitan tener "inteligencia de red" para poder detectar comportamientos anómalos o extraños y que pueda al menos reaccionar en el menor tiempo posible. Y si ya queréis bordarlo, me gustaría que estas herramientas SIEM pudieran hablar con mis herramientas de análisis y gestión del riesgo para que ambos mundos se fueran sincronizando. Desde el mundo SIEM podría tener información que alimentara mis indicadores y métricas de gestión y control de la seguridad. Desde mis herramientas de análisis de riesgos me gustaría poder volcar el valor de los activos sobre los CI que definen la  infraestructura de los sistemas de información de forma que cada vez que cualquier área tenga que modificar un elemento de configuración, tenga presente el posible impacto y valor que para el negocio tiene ese elemento. De esta forma, todos empezaremos a hablar el mismo lenguaje, el que tiene que importarnos a todos que es la relevancia que cada elemento tiene en los procesos de negocio. Por lo que voy conociendo, a principios de este año se anunciará un producto así que junta la parte operativa con la de gestión así que solo espero cierto mínimo presupuesto para poder empezar a implantarlo porque será vital para que pueda avisar a tiempo.

En fin, queridos Reyes. Se que éste es un año difícil porque nadie tiene presupuesto para nada porque a todos nos toca apañarnos con lo que tenemos pero sin herramientas a veces se complica mucho hacer bien nuestro trabajo."


miércoles, 12 de diciembre de 2012 3 comentarios

Big data y LOPD, ¿Enemigos íntimos?

Llevo un tiempo desaparecido del blog porque este último mes ha sido bastante intenso de trabajo. Se suma que he estado también investigando sobre la problemática del Big data porque tenía una intervención en el Congreso “La privacidad, ¿un lastre para la innovación tecnológica?” donde se plantearon los posibles retos jurídicos que deberán ser resueltos en los próximos años para garantizar esto que seguimos llamando "privacidad" y que además durante este tiempo también se han publicado algunas reflexiones interesantes como la posteada por Enrique Dans en "¿Realmente existe la privacidad?" que hacían conveniente esperar un tiempo para también publicar un contenido más completo.

Tengo que confesar que preparando la charla tenía claro que quería ilustrar qué se estaba cocinando en los laboratorios de I+D+i de empresas muy grandes que tienen por objetivo mejorar nuestra calidad de vida y hacer progresar el avance tecnológico. Sin embargo no supe enfocar realmente cuales podrían ser los problemas de los futuros escenarios que se están planteando porque entiendo que el término privacidad está cambiando en nuestra sociedad. Joseba Enjuto también aportaba una interesante reflexión en "Faldas y privacidad" para comentar el cambio en la percepción de este concepto que pueden tener los nativos digitales que precisamente no entienden su existencia sin la presencia en redes sociales.

Metiéndonos ya de lleno en el fondo de la cuestión, si este año ha sido el del "cloud computing" parece que el año que viene será el del "Big data". Por este término se debe entender según establece la Wikipedia, "sistemas que manipulan grandes conjuntos de datos (o data sets). Las dificultades más habituales en estos casos se centran en la captura, el almacenado, búsqueda, compartir, análisis y visualización. La tendencia a manipular ingentes cantidades de datos se debe a la necesidad en muchos casos de incluir los datos relacionados del análisis en un gran conjunto de datos relacionado, tal es el ejemplo de los análisis de negocio, los datos de enfermedades infecciosas, o el combate con el crimen organizado."

He tenido que esperar a tener terminada la transformación del powerpoint que usé en el Congreso al formato Prezi porque empleé varios vídeos de Youtube que si hubiera subido a Slideshare o cualquier otro visualizador de powerpoint se habrían perdido. En este caso, los vídeos son esenciales para ilustrar en qué consiste el uso de estas tecnologías y cómo puede eso afectar a la privacidad.


Tras dejar reposar algunas de las reflexiones planteadas en la presentación, creo bajo mi humilde opinión que las tecnologías de Big data van a ser bastante disruptivas y van a cambiar muchas cosas tanto por enfoque como por resultados. Como informático además veo en estas tecnologías el cumplimento de uno de los grandes deseos y santos griales de nuestra profesión  La ingeniería informática (informática significa información automática) es una disciplina que pretende la construcción de procesos y sistemas que llevan a la transformación de datos en información. Nuestra carrera a veces se confunde con las herramientas que se emplean pero el sentido de nuestra profesión está sobre todo orientado a establecer entornos que permitan la generación de conocimiento en base al procesado de datos que se transforman en información tras ser tratados.
Las tecnologías de Bigdata realmente son una evolución de las tecnologías de "business inteligence" que se pueden complementar con otras fuentes de información para obtener nuevos datos y nuevas informaciones.

En relación a la privacidad, creo que podemos hablar de la existencia de determinados riesgos potenciales que será la realidad la que se encargue de confirmar si acaban produciéndose o bien terminan siendo controlados o regulados. En relación al marco legislativo en materia de protección de datos creo que habría que plantearse una evolución de conceptos atendiendo a estos criterios:

  • ¿Tiene sentido hablar de "datos de carácter personal" o tenemos que elevar el concepto al de "información de carácter personal"? Parece lo mismo pero no lo es y lo intento ilustrar con un ejemplo. Imaginemos que se tiene un fichero vinculado a mi persona donde esta mi nombre, mi usuario y las coordinadas GPS vinculadas a mi posición a lo largo del tiempo durante unos días. Visto de esta forma, efectivamente todos esos elementos  son "datos" vinculados a mi y por tanto de carácter personal. Imaginemos que ahora, aplicando tecnologías de Big Data, añadimos a ese fichero una capa de posicionamiento geográfico que nos sirve para conocer de cada una de esas coordenadas GPS a qué tipo de sector o negocio pertenece o qué tipo de barrio o zona de la ciudad es (zona de negocios, zona de bares, zona de tiendas, etc.). ¿Realmente ese fichero de datos sigue siendo "solo eso" o hemos conseguido "correlacionar datos" para poder inferir o deducir "informaciones nuevas" que transforman lo que se puede saber sobre mi persona.? Yo sinceramente creo que se produce esto segundo y por tanto, al añadir un conjunto de datos no personales que sirven para "etiquetar o colorear" los datos existentes conseguimos más que la suma de las partes originales.
  • ¿Tenemos que empezar a hablar de "datos suministrados por el afectado" y "datos inferidos o calculados"? Esto es básicamente importante porque afectaría al deber de información dado que al usuario habría que indicarle que ciertos datos que vaya a suministrar serán transformados en información que permitirá la explotación de otras finalidades. De nuevo trato de ilustrar el caso con un ejemplo. Imaginemos que yo al supermercado de la esquina le proporciono mis datos para que me entregue una tarjeta de fidelización y use una aplicación en el teléfono que permita conocer sus ofertas y que siga a su usuario en redes sociales. Ellos me informan que van a introducirlos en un fichero y me solicitan consentimiento para poder procesar esta información además de añadirse como un follower a nuestra cuenta en Twitter por ejemplo. ¿Está correctamente informado el afectado si la cláusula legal informa de qué se va a hacer con los datos directamente recogidos por el afectado? Yo creo que sería necesario que la finalidad explícitamente indique que además de la información recogida directamente de él, se van a utilizar otras fuentes externas que van a permitir otra serie de cuestiones con el objetivo de poder personalizar mejor la oferta de productos o servicios en base a un perfil más exacto de esa persona como potencial consumidor.
Tal como se comentaba en las reflexiones finales del Congreso, creo que ha llegado el momento de establecer ciertos principios esenciales que la tecnología debe respetar si o sí, a pesar de que su evolución siempre sea más rápida que la legislación que regula su uso. En este sentido, el marco de protección estaría formado por tres pilares esenciales e inamovibles:
  • Principios de protección reconocidos por la legislación en materia de protección de datos y que deben conservar el deber de informar, el deber de otorgar consentimiento, la calidad de los datos, la seguridad y la relación de los terceros en los tratamientos.
  • Los derechos de los afectados, como elemento esencial para seguir conservando la capacidad para decidir sobre la información que se genera en torno al afectado.
  • Privacy by design como marco de diseño básico de toda tecnología que tenga por objetivo el uso o la explotación de datos de carácter personal.
Es evidente que el mundo de la privacidad puede formar parte de nuevos modelos de negocio y ello supone que existirán presiones de ciertos lobbies para intentar relajar o al menos disminuir los requisitos de protección que el marco actual garantiza. De hecho, los cambios van muy rápido. Cuando hice la presentación tuve que recurrir a un ejemplo puesto en las jornadas que la Fundación Telefónica realizó en Barcelona para hablar de Big Data. Hace una semana se anunciaba un acuerdo entre Telefónica y Seguros Generali  para el desarrollo de un nuevo seguro que usa un GPS para recoger información sobre el asegurado y de esa forma, poder ajustar y calcular mejor la póliza de debe pagar en base a su perfil de riesgo. Obviamente ciertos negocios van a conocer tanto al cliente que van a poder realizar ofertas muy interesantes y atractivas que conseguirán seducirlo como cliente. Obviamente esas ventajas tienen como sacrificio la perdida de cierta privacidad dado que ambas empresas van a conocer demasiada información sobre el cliente (Ponerse a imaginar lo que se puede deducir de una persona si sabes qué lugares frecuenta , en qué horarios, si respeta o no las normas de tráfico siempre, etc.). Nada de esto tiene por qué suponer incumplimientos de LOPD si las cosas se hacen de forma correcta y se respeta la LOPD y todos sus principios. Sin embargo, surge ahora un nuevo poder y como le dice el tio Ben a Spiderman, "un gran poder implica una gran responsabilidad". Una cosa sería que el asegurado sacrificara cierta parte de su privacidad por obtener una reducción en el precio de la póliza y otra muy distinta es que luego esa información fuera cedida a terceros que hicieran otros usos y para otras finalidades. Imaginemos en procesos de investigación por pleitos o divorcios, etc... 
Este tipo de actuaciones serían irregulares en el marco LOPD pero ¿y si la recompensa es mucho mayor que la sanción por la infracción? ¿Puede ser rentable incluso no cumplir la LOPD? 


;