miércoles, 26 de abril de 2006 3 comentarios

El efecto AXE del sector blogero

Aunque llevo tiempo ya con esto del blog, este mundillo no deja de sorprenderme. Hoy he sufrido la versión española del fenomeno conocido como "efecto Slashdot" o como yo he querido titular, efecto "AXE" del blog que en particular en mi caso ha sido simplemente el "efecto Sergio Hernando".

Uno sabe que escribe cosas que interesan y que pocos escriben sobre estos temas tan emergentes actualmente. El tener un numero pequeño de visitas pero al menos constante hace ver que hay un público que siempre está ahí pendiente de alguno de mis comentarios que en general intentan o bien dar recomendaciones sobre pequeñas aplicaciones que solucionan grandes problemas o bien mostrar por donde creo que va a ir la tendencia en esto de la "seguridad de la información". Cuando gente de la talla de Sergio Hernando o Javier Páges te referencian alguna vez, asume que alguno de los post deben proporcionar una visión interesante en materia de seguridad de la información, pero sin llegar a la suela del zapato del maestro Bruce Schneier que siempre resuelve cuestiones muy complejas de forma magistral con sencillez, simplicidad. Me gusta porque tiene una visión próxima y tangible del tema que piensa en el pobre usuario final que verá la seguridad como una restricción o un obstáculo.

En cualquier caso, el "efecto Hernando" de hoy destaca por si solo. Me he permitido capturar la gráfica de visitas de hoy para ver lo significativo que ha sido, dado que ha dejado muy "pequeñitas" las barras que todos los días veía como grandes en relación al tema que ocupa este blog. Desde mis comienzos estoy suscrito a Noticias Una-al-día de Hispasec porque todos los días te alimenta con alguna información interesante y te mantiene al día respecto al estado de la seguridad. La noticia de hoy relacionada con la continuidad de negocio incluía una referencia al apunte que realicé y el gráfico de arriba son sus principales consecuencias. Evidencia el peso y la importancia que tiene Hispasec:Una-al-día dentro del gremio de la seguridad.
martes, 25 de abril de 2006 2 comentarios

Novedades en el borrador de reglamento LOPD

Leo vía www.jurídicas.com un artículo de Carlos Alberto Sáiz Peña en donde se destacan de forma resumida los aspectos más novedosos del borrador de reglamento que circula por la red. Está siendo distribuido en algunos foros como una manera de sondear el posible impacto que pudiera tener su entrada en vigor. Aunque ya lo tuve en mis manos en su momento, el resultado actual es todavía muy provisional porque son muchas las asociaciones profesionales que están poniendo pegas a este nuevo marco regulatorio.

Se puede también observar en el texto, que la Agencia de Protección de Datos está intentando enmascarar bajo la reforma del reglamento de seguridad, un conjunto de aspectos jurídicos que deberían ir en la revisión de la Ley 15/1999 de Protección de Datos. El enlace con el texto completo puede obtenerse en El nuevo borrador de reglamento LOPD.
lunes, 24 de abril de 2006 0 comentarios

Checklist para detectar intrusiones en sistemas Windows

Vía el USA-CERT he encontrado Windows Intruder Detection Checklist, una guía práctica a modo de lista de comprobación para realizar las comprobaciones básicas que permitan deducir si nuestro equipo ha sido objeto de intrusión.

En cada una de las tareas, se incluyen las herramientas freeware y comerciales oportunas.
viernes, 21 de abril de 2006 0 comentarios

Seis consejos básicos para recuperarse frente a contingencias

Vía ComputerWorld, aparece un artículo titulado Top six steps toward disaster recovery.

En relación a la futura aparición de una norma para la elaboración de planes de contingencia y de continuidad de negocio, aparecen en esta Web seis sencillos consejos que no quería dejar de comentar en este blog:

1.- Probar las copias de seguridad: parece evidente o de sentido común, pero como se suele decir "el sentido común no es el más común de los sentidos". Se supone que una copia de seguridad está para salvarnos cuando ya el daño se ha producido y por tanto, no es el mejor momento para comprobar que las copias se estaban realizando bien. Por tanto, dado que esta medida se hace por un motivo, que menos que tener absoluta certeza de que el paracaidas funcionará cuando estemos en el aire, ¿no?

2.-Gaste un poco de dinero en su software de backup: aunque el precio no lo es todo, hay software de gestión de copias que permiten una recuperación mucho más rápida o directa que otros. Entre elegir una copia en DVD con nero que genere 15 DVD o comprar un disco duro espejo puede haber una diferencia económica importante, pero cuando el tiempo apremia, estas horas/minutos pueden ser críticos y sobre todo rentables. Pensemos si nuestro modelo de negocio puede perder una cantidad económica importante si en una hora x, minuto y no somos capaces de enviar una información almacenada en nuestros servidores de ficheros.

3.- Semanalmente saque los soportes de copia fuera del sitio donde se encuentran los sistemas informáticos que se pretenden proteger: si tenemos copias las contingencias frente a las que podemos recuperarnos pueden ser varias. Si las copias no salen fuera, estaremos reduciendo las posibilidades de daño frente a incidentes como virus o avería que impidan el acceso a la información en los sistemas. Si además, las copias salen fuera de las instalaciones, estaremos garantizando la recuperación frente a amenazas del tipo incendio, inundación o evacuación de instalaciones.

4.- Bloquear el acceso físico a los sistemas informáticos: es cosa de matemáticas, a mas gente dando vueltas en las instalaciones donde se encuentran los sistemas informáticos, más probabilidades de que alguien haga algo que produzca daños. Por tanto, evitar y controlar todo lo posible el acceso físico a las salas donde se encuentran los sistemas de información.

5.- Establecer un plan por si la oficina se quema: siempre choca cuando se habla de planes de contingencia o negocio que a los entrevistandos se les pregunte por "-¿Que pasaría si su edificio se derrumba o queda destruido por un incencio?". Normalmente te miran con cara de "este consultor esta ido" y las respuestas siempre son "Eso aqui es casi imposible" o "eso no nos puede pasar" como si el incendio del Windsor o las inundaciones del Katrina no pudieran sucedernos por estas latitudes. En cualquier caso, mejor no tener que pensar en qué daños se han sufrido cuando ya los hechos se han producido.

6.- ¡Escribir el plan de continuidad de negocio!: esta es quizás la que a priori todo el mundo ve como la medida más inutil o farragosa, pero el tema está en que lo que no se encuentra escrito al final nunca se sabe como se va a desarrollar. El depender del criterio que se enfrenta al problema no es siempre garantía del éxito. Un plan de continuidad de negocio está para dos cosas muy sencillas y básicas:
a.- Responder en frio a cuestiones que se producen en situaciones muy calientes.
b.- Atender la recuperación de servicios en función de los requisitos de negocio, por tanto se recuperará primero lo que es más rentable que sea recuperado. Y eso, señores, no lo sabe el informático de turno sino la dirección.
jueves, 20 de abril de 2006 0 comentarios

Freeware para resolver problemas comunes como usuario

Leo desde el Blog de Sergio Hernando, una referencia a un web con más de 400 programas freeware para resolver todo tipo de cuestiones que se plantean a un usuario común en Windows.

Dado que la propia Web de eConsultant las agrupa por categorías y funcionalidad, creo interesante hacer referencia directamente a la Web via el siguiente enlace: I want a Freeware Utility to ... 450+ common problems solved : eConsultant
miércoles, 19 de abril de 2006 0 comentarios

Desinformación, manipulación y abuso del desconocimiento legal

Hace una semana diferentes medios se hacían eco de una noticia relacionada con detenciones a ingenieros informáticos relacionados con el P2P. Como fuentes origen de la noticia y para entrar en contexto sobre lo que quiero comentar a continuación señalo lo publicado por Telecinco y El Mundo.

Siempre que se habla de delitos relacionados con el P2P, los titulares suelen ser escandalosos y sensacionalistas. En general, con este tipo de noticias, siempre hay que dejar pasar los días para ver en que acaban estas "detenciones".Despues de tanto ruido y de una nota policial alarmista, resulta que la operación policial no fue una redada sino que llevaba meses gestada.Además, al final todos los detenidos fueron liberados sin cargos y sin fianza.

Sin querer que se me confunda, no trato de hacer apología del delito contra la propiedad intelectual, pero no me parece ni "ético" ni "justo" que se criminalicen cosas que no lo son. Y esta polémica que abusa de la notoriedad mediatica está siendo respondida desde los blogs, como unidades "más independientes" a la hora de aclarar o indicar que conductas son delictivas y qué conductas no lo son.

Resumo a continuación, del blog Alt1040 algunas cosas que hay que destacar:

La operación “Descargas en la Red” en España es sólo «FUD»FUD: Fear, Uncertainty and Doubt — traducido al español: Miedo, incertidumbre y duda; estrategia usada para sembrar noticias falsas con el único objetivo de perjudicar.

La operación “Descargas en la Red” donde supuestamente capturaron a 15 personas que operaban sitios con enlaces a a redes P2P resultó ser justamente eso, sólo FUD. Adriano Morán lo explica en Informativos Telecinco:

La Policía difundió el sábado una nota de prensa en la que anunció quince detenciones en una operación contra las “descargas ilegales”. Informativostelecinco.com ha podido saber, por el testimonio de una de las personas a las que se tomó declaración, que ese día no había ninguna persona detenida. Por alguna razón, la Policía tardó más de diez días en dar la noticia y la hizo coincidir con otra operación muy diferente contra la pornografía infantil.

Fuentes de la Policía han declarado que ambas notas “no tienen nada que ver” y achacan su coincidencia en el tiempo a “los envíos conjuntos de la Brigada de Investigación Tecnológica” descartando así ningún interés especial por relacionar ambas noticias.

Como se explica en la noticia, de acuerdo a uno de los llamados a declarar —que prefiere mantenerse anónimo— “la operación parece hecha para “meter miedo a la gente” y cree que tras ella existe una clara voluntad política, apunta, “en sintonía con las gestoras”, en referencia a las asociaciones que gestionan los derechos de la propiedad intelectual.”

Entonces no olvidemos algunas cosas:

-Descargar y compartir música (sin fines de lucro) no es ilegal.
-Poner enlaces a torrents o descargas en eMule no es ilegal.
-Multar a personas por compartir música es ilegal.
-Que un medio, o el representante de turno de X sociedad colectiva de autores diga que cierto acto es ilegal, ¡no lo convierte en tal! — infórmate, la ley está para protegerte.


Otros blogs que hacen reflexiones idénticas son:
- Escolar.net
- Espacio Filmica
- "El ánimo de lucro se utiliza como herramienta para cerrar páginas con enlaces a contenidos P2P

Y por terminar con argumentos jurídicos estas reflexiones, tenemos ya algunas sentencias exculpatorias sobre webs que contienen enlaces a contenidos ilícitos como Caso "Ajoderse.com", porque si no es delito para un buscador, no lo puede ser para una Web de contenidos.

La Polícia Tecnologica debería obrar con más delicadeza y diligencia, porque aqui no valen las detenciones sino las sentencias, porque luego estos titulares se transforman en ridículos.
martes, 11 de abril de 2006 2 comentarios

La continuidad de negocio será ISO 27006 (Obsoleto)

NOTA: Este post ha quedado desactualizado porque ISO 27006 finalmente ha sido utilizado para establecer los requisitos de acreditación sobre las entidades de certificación de la norma ISO 27001 como indica Saioa en sus comentarios y ya publiqué en ISO/IEC 27006, Requirements for bodies providing audit and certification of information security management systems


ISO ha anunciado un nuevo proyecto que se etiquetará ISO 27006 “Guidelines for information and communications technology disaster recovery services”, basado en SS507. La publicación se espera para noviembre del 2007. Según aparece en la Web www.iso27001security.com el cuerpo del borrador de norma propuesto tiene el siguiente contenido:
"0. Introduction
The ICT DR Services Model or Framework - showing the foundation layer to define supporting infrastructure from which services are derived, such as policies, processes, programme, performance measurement, people and products.

1. Scope
Describes the purpose of this standard, assumptions made when using this standard and what is excluded. Introduces subsequent clauses and explains their interpretation

2. Definitions
Defines terms used within the standard to establish a common understanding by the readers.

3. General Guidelines
Basic guidelines for the ICT DR services provision

4. Disaster Recovery Facilities
Specific guidelines for the ICT DR services provision to provide a secure physical operating environment to facilitate recovery:

5. Recovery Services Capability
Specific guidelines for the ICT DR services provision to develop service delivery capability supporting recovery. Besides qualified staffing, other minimum capabilities include capacity to support simultaneous invocation of disasters:

6. Guidelines for Selection of Recovery Sites
Provides guidelines on the factors to consider when selecting recovery sites, such as:

7. Additional Guidelines for the Professional ICT DR Service Provider
Additional guidelines for professional service providers in the provision of ICT DR services."
lunes, 10 de abril de 2006 0 comentarios

Norma BS7799-3 "Guías para la gestión del riesgo en seguridad de la información"

Bajo el British Standar Institute ha sido publicada la norma BS 7799-3:2006 "Information security management systems. Guidelines for information security risk management".
Identificar, evaluar, tratar y gestionar los riesgos en seguridad de la información son procesos clave si desea garantizar la seguridad de los procesos de negocio.

Esta actividad de la gestión del riesgo aparece en la norma ISO/IEC 27001:2005, pero no existe todavía un criterio consensuado sobre cómo y de qué manera desarrollar esta actividad.
La nueva norma 7799-3:2006 proporciona esta guía y cubre aspectos como:
- Análisis del riesgo
- Gestión del riesgo
- Toma de decisiones
- Revisión del análisis y gestión del riesgo.
- Monitorización del perfil de riesgo
- Gestión del riesgo en el contexto de la gestión corporativa
- Cumplimiento con otros estandares y regulaciones basados en riesgo

BS 7799-3:2006 proporciona una guia para soportar los requisitos establecidos por ISO/IEC 27001:2005 con respecto a todos los aspectos que debe cubrir el ciclo de análisis y gestión del riesgo en la construcción de un sistema de gestión de la seguridad de la información (SGSI).
Estas tareas incluyen la identificación y evaluación del riesgo, implementar controles para reducirlos, monitorización y revisión de los riesgos, y mantenimiento y mejora continua del sistema basado en el control del riesgo.

La información sobre este estandar puede consultarse en la BSI en la dirección BS 7799-3:2006
miércoles, 5 de abril de 2006 0 comentarios

Numero 6 de (In)secure Magazine

Indice:
Best practices in enterprise database protection
Quantifying the cost of spyware to the enterprise
Security for websites - breaking sessions to hack into a machine
How to win friends and influence people with IT security certifications
The size of security: the evolution and history of OSSTMM operational security metrics
Interview with Kenny Paterson, Professor of Information Security at Royal Holloway, University of London
PHP and SQL security today
Apache security: Denial of Service attacks
War-driving in Germany - CeBIT 2006
viernes, 31 de marzo de 2006 0 comentarios

Resumen de la ISO 27001:2005

En varios foros entre los que están Kriptópolis y Shell Security aparece hoy la referencia a un documento elaborado por Alejandro Corletti titulado "Análisis de ISO-27001". Un interesante y necesario trabajo que puede ser considerado muy seriamente por el ámbito empresarial, pues es un estándar que se va a comenzar a imponer en un corto plazo de tiempo, siendo la continuidad natural del ISO-17799.

[...] "la sensación que deja el análisis de esta norma, es que se está gestando con toda rigurosidad este hecho, y que como cualquier otra certificación ISO, este estándar internacional ha sido desarrollado (por primera vez con relación a la seguridad, a juicio de este autor) con toda la fuerza y detalle que hacía falta para empezar a presionar al ámbito empresarial sobre su aplicación. Es decir, se puede prever, que la certificación ISO-27001, será casi una obligación de cualquier empresa que desee competir en el mercado en el corto plazo, lo cual es lógico, pues si se desea interrelacionar sistemas de clientes, control de stock, facturación, pedidos, productos, etc. entre diferentes organizaciones, se deben exigir mutuamente niveles concretos y adecuados de seguridad informática, sino se abren brechas de seguridad entre sí............este estándar apunta a poder exigir dichos niveles; y ya no puede caber duda que las empresas, para competir con sus productos (sean de la índole que fueren) en este mercado cibernético actual, tienen cada vez más necesidad de interrelacionar sus infraestructuras de información.....ISO-27001 en este sentido es una muy buena y sólida opción" [...]

El documento consta de 12 páginas y puede descargarse en "Análisis de ISO-27001", de Alejandro Corletti.
martes, 28 de marzo de 2006 0 comentarios

Republica Internet y E-DNI

Uno de los blogs que sigo con asiduidad es República Internet. En los tiempos que corren todo buen informático no puede despreocupar los aspectos jurídicos de lo que hace, y más teniendo en cuenta lo que se avecina.

Tenemos actualmente ya Ley de Protección de Datos de Carácter Personal, de Servicios de la Sociedad de la Información y el Comercio Electrónico y de Firma Digital.

En pleno siglo XXI, ya se habla de la próxima realidad entorno al e-DNI, las e-facturas, los e-contratos...y la gran pregunta es ¿Estamos preparados?

Lo que hoy quiero referenciar es el libro de Carlos Sanchez Almeida entorno al nuevo marco jurídico que abre Internet y en general la red. El contenido puede consultarse gratuitamente en República Internet.

También quiero referenciar un hilo de conversación de Kriptópolis entorno al nuevo e-DNI y si genera o no suficientes garantías "jurídicas".Los comentarios pueden leerse en el siguiente enlace.

Curiosamente y tal como obliga la Ley 59/2003 de Firma Digital como ya comenté en el post hace un mes en mi post
Phishing via https, el Ministerio del Interior ha publicado en el BOE las Prácticas de Certificación del nuevo DNI Electrónico, como tiene que ser. Ahora que los ciudadanos vamos a conocer las reglas de funcionamiento de esta nueva plataforma de identificación y con todos los detalles técnicos sobre el uso de los certificados ya podremos decidir si nos merece o no confianza.
miércoles, 22 de marzo de 2006 1 comentarios

Dispositivos de almacenamiento portatiles y seguros

En más de una ocasión ya he comentado el problema que supone la aparición de los dispositivos de almacenamiento y tarjetas de memoria USB. Aunque existen soluciones de cifrado a nivel de aplicación, ya he leído en varios foros la aparición de dispotivos de almacenamiento con soporte hardware al cifrado.

Las características de cada uno de ellos suelen diferir respecto a qué tecnología utilizan para el cifrado o qué metodo para la gestion de las claves de cifrado.

En particular hoy voy a referenciar tres productos que me parecen innovadores y transparentes al usuario:

-Xelios Bio Drive: un dispositivo que incorpora un lector biométrico para el acceso a datos previa autenticación biométrica del usuario.


-Kingstone Data Traveler Edite: que almacena de forma segura la información y borra el contenido si se superan el numero de reintentos de introducción de contraseña sin exito establecidos, que actualmente son 25.


-Rockbit 3A:Es una carcasa externa con conexiones USB 2.0 y Firewire, que incorpora además un sistema de cifrado en tiempo real (por hardware) de la información guardada. Para ello requiere de una llave usb que permite descifrar los datos. Sin llave no hay información.
sábado, 18 de marzo de 2006 0 comentarios

Recuperacion de fotos en tarjetas de memoria

Aunque rápidamente nos hemos ya adaptado al mundo de la fotografía digital, como en todo cambio o evolución se ganan en unos aspectos pero aparecen nuevos que también hay que contemplar. El mundo de la fotografía digital tiene como principal ventaja que permite realizar muchas fotos sin coste y a posteriori y en función de los resultados se puede seleccionar el material que queremos imprimir a papel. Como en todo cambio de lo analógico a lo digital, aparecen nuevos aspectos que ahora tenemos que contemplar para gestionar todo el material fotográfico de manera adecuada. Como aspectos relacinados con la seguridad que debemos contemplar estan los siguientes:

Conservación del material fotográfico:Lo normal es que las cientos o miles de fotos que se van haciendo se almacenen en el disco duro del PC. Evidentemente la primera recomendación es realizar una copia de seguridad de toda esa información a un soporte distinto como puede ser otro disco duro o un CD/DVD.
Pues bien, Según establecen los Criterios de conservación del Ministerio de Administraciones Públicas en relación a la información en soporte electrónico, el tiempo de vida de un CD/DVD puede no ser suficiente en algunos casos:
- CD/DVD: tiempo de vida de 10 a 20 años
- CD-RW y DVD-RW: Regrabable (RW) + 1.000 veces: Reescribir cada 10 años.

Al contrario que en la fotografía tradicional, no existe el concepto de negativo por lo que el material digital debe ser manejado con máximo cuidado. Al coste que tienen los CD/DVD nunca es malo tener muchas copias de lo mismo y no usar soportes de bajo precio que no proporcionen garantías en cuanto a la calidad de los materiales. Ahorrarnos hoy unos cuantos centimos de euro puede ser causa de disgusto cuando al coger el CD/DVD para ver fotos nos de errores de lectura y hayamos perdido todo lo que confiabamos que estaba almacenado de forma segura y fiable. Estamos hablando de fotos que suelen ser imagenes de nuestros recuerdos y su valor emocional en algunos casos puede llegar a ser incalculable.

Formatos:Habrá que huir de trabajar con formatos gráficos muy especificos que en el futuro pudieran no ser soportados por las aplicaciones que se utilicen en ese momento. Los formatos graficos consolidados como el jpg o gif garantizarán que el material se podrá seguir utilizando en el futuro.

Recuperación frente a incidentes:Tenemos que gestionar esos pequeños incidentes causados por el mal uso que hagamos de los dispositivos. Lo más frecuente es que por accidente se borren o pierdan datos de nuestras tarjetas fotográficas. Para ello, a continuación recomiendo dos programas para la recuperación de fotos borradas de tarjetas gráficas. A continuación indico los enlaces a dos aplicacione freeware bastante útiles en estos casos:
- PhotoRec
- PC Inspector File Recovery
sábado, 25 de febrero de 2006 0 comentarios

Responsable de seguridad de la información como rol en cine

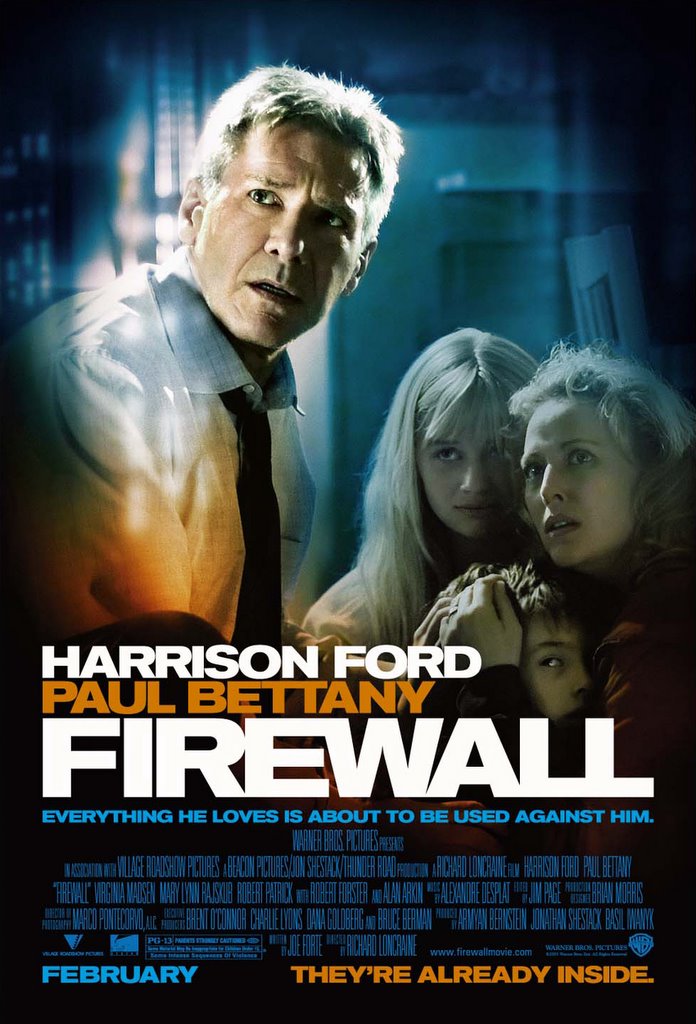
No suelo hacer comentarios que no estén relacionados por cualquier motivo con temas de seguridad pero es que hoy me va a tocar hablar de cine. Curioseando entre mi ronda de links que me mantienen al día me he enterado que el rol del responsable de seguridad informática va a ser el personaje principal de la trama de una película que se estrena ya en EEUU llamada "Firewall".

La trama es la siguiente:
Jack Stanfield (HARRISON FORD)trabaja en el Pacific Bank como responsable de seguridad de la información (CISO). Como considerado un ejecutivo y hombre de confianza ha construido su reputación en base al diseño de los sistemas de seguridad más efectivos frente a hackers, reduciendo todas las amenazas que pudieran afectar al banco y minimizando los ataques desde la red, hackers, virus.

Su posición le proporciona una vida cómoda y su mujer que es arquitecta y sus dos hijos viven en un barrio residencial a las afueras de la seguridad.

Pero hay un talón de Aquiles que en su análisis de riesgos Jack no ha contemplado: "el mismo".

Bill Cox ha estado estudiandole a él y su familia durante meses: monitorizando su actividad online, escuchando sus llamadas y aprendiendo su rutina con un arsenal de camaras de video, microfonos parabólicos y recolectando toda la información de carácter personal que le ha sido posible. Bill Cox conoce los nombres de los hijos de Jack, sus historiales clinicos, sus identificadores de usuario, el código de seguridad de la alarma. Ha ido metódicamente infiltrandose en la identidad de Jack y ahora sabe que es su mejor inversión.

En la web de la pelicula puede verse el Trailer de Firewall.

Esta pelicula como ya lo fueran "La Red" o "Enemigo público" parecen ficción pero en los tiempos que vivimos son parte de nuestra realidad. De hecho, esta semana salia a la luz precisamente que en Londres se ha producido un robo en una empresa de seguridad utilizando este método. Como ya ponía ayer en el titulo de mi post, el factor humano sigue siendo el eslabón más debil aunque las amenazas que lo causen puedan ser diferentes: la ingeniería social unas veces, la extorsión o amenaza a la persona física otras.
jueves, 23 de febrero de 2006 0 comentarios

El eslabón más débil siempre el factor humano

Leo hoy por varias fuentes un curioso experimento que ha realizado una empresa de seguridad inglesa a la entrada de una Entidad financiera. La noticia original relata como han tratado de evaluar el conocimiento real de la política de seguridad.

Regalaban a la puerta de la entidad un CD que contenia un archivo anunciando una promoción por San Valentín. El CD contenía un programa que informaba sobre qué usuario había ejecutado el programa. Evidentemente la política corporativa de seguridad prohibe expresamente la instalación de cualquier software de terceros pero poca gente ha sido consciente. Esta sencilla prueba pone de manifiesto cómo la seguridad de la Organización puede verse comprometida facilmente si alguien diseña de manera adecuada un mecanismo que consiga instalar un troyano para luego saltarse la protección perimetral de la organización.

Como conclusión del experimenteo, es evidente que a los empleados no les preocupará la seguridad mientras no entiendan por qué es necesaria.

Los ordenadores, las redes son complejas, complicadas y confusas. A menos que explicitamente se enseñe por qué hay riesgos detrás de ciertas conductas, no se perciben los potenciales problemas. Igual que pasa con los anuncios de tráfico que hasta que no son impactantes no producen katársis. En cualquier caso, a eso hay que añadirle que el valor de la información es algo intangible y hace que la percepción del daño disminuya.

También es cuestionable la decisión del área de sistemas de permitir que todos los equipos tengan CD. ¿Es realmente necesario?. Desde luego, es organizativamente incómodo establecer ciertas restricciones pero si previamente se han demostrado o justificado los riesgos, las decisiones de seguridad se asumen mejor. Normalmente somos los informáticos los que más minimizamos el impacto real de un incidente pero si se cuantificará económicamente las cosas serían diferentes.
lunes, 20 de febrero de 2006 0 comentarios

Antispyware de Microsoft se llama ahora Windows Defender

Recientemente Microsoft ha lanzado en fase beta una nueva herramienta de seguridad que es la renovación del Antispyware.

Aunque es una actualización y no hay opción a no hacerlo dado que la potencia de este tipo de medidas son las firmas o patrones que reconoce como potenciales peligros y esta información aumenta a medida que hay más conocimiento sobre diferentes especímenes de amenaza, por el poco tiempo que llevo como usuario disfrutando de Windows Defender parece que hemos perdido un poco en funcionalidad e información respecto a la herramienta que Microsoft compró a la empresa Giant. Tanta fue la prisa por lanzar alguna solución al mercado por parte de Microsoft que incluso a nivel de procesos la palabra Giant seguía saliendo por algunos sitios.


Esta herramienta requiere de menos conocimientos del usuario y aunque yo vea eso como una pérdida de funcionalidad, el público objetivo no quiere demasiadas historias y mucho menos que se le pregunte por cosas que no sabe. También he podido ver que hay aspectos más mejorados dado que por cada proceso que se está ejecutando informa perfectamente sobre el estado de las conexiones y puertos que están siendo utilizados por dicha aplicación.

En cualquier caso, si no se pregunta al menos esperemos que las decisiones que Microsoft haya implementado por defecto sean las adecuadas.

La dirección desde donde se puede obtener información sobre este nuevo producto es Windows Defender.

Con esta herramienta Microsoft pone a disposición del usuario final una nueva defensa aunque no es la única alternativa. Ya postee en su momento el servicio safety.live.com que también está orientado a proteger nuestros equipos. Lo más positivo es considerar esto de la seguridad como algo tan básico que no ha creado un producto comercial sino software "free" o gratuito, porque como dice un proverbio ruso "Si cada uno limpiara la entrada a su casa, ¡qué limpia estaría la ciudad!".
Parece que en un ejercicio de reflexión, han hecho algo de caso a Bruce Schneier que siempre ha criticado a Microsoft por considerar la seguridad como una herramienta más de marketing que un problema real, dado que el no proteger a usuarios licenciados solo va en perjuicio de todos en general.

En cualquier caso creo conveniente el enlace que la propia Microsoft proporciona respecto a las diferentes alternativas y productos para temas relacionados con el spyware y que puede consultarse en la dirección Windows Defender (Beta 2) compared with other Microsoft antispyware and antivirus technologies
domingo, 19 de febrero de 2006 1 comentarios

Herramienta de cifrado de disco Truecrypt

Hace tiempo que llevaba buscando una buena herramienta capaz de sustituir a PGPDisk en materia de seguridad de dispositivos de almacenamiento y parece que por fin la he encontrado. Aunque utiliza cifrado simétrico a mi personalmente me gustaba de PGPDisk la capacidad de tener unidades de cifrado, que sólo con montar implicaban que cualquier dato que almacenara en ellas sería convenientemente cifrado.

Dado que solo suelo recomendar utilidades freeware, he recurrido a CDLibre.org para ver que opciones tenía y he encontrado TrueCrypt.
A continuación describo sus principales características:

- Permite crear unidades de disco cifradas, lo que hace sencillo y transparente su uso. Es preciso montar la unidad con la contraseña y a partir de ese momento, se utiliza de manera sencilla.

- Es flexible y permite cifrar tanto una partición de un disco como un dispositivo tal como un disco USB.

- El descifrado es automático, en tiempo real y transparente al usuario.

- Dispone de los siguientes algoritmos de cifrado: AES-256, Blowfish (448-bit key), CAST5, Serpent, Triple DES, and Twofish.
viernes, 17 de febrero de 2006 0 comentarios

Paradojas del destino...la Autoridad dando ejemplo.

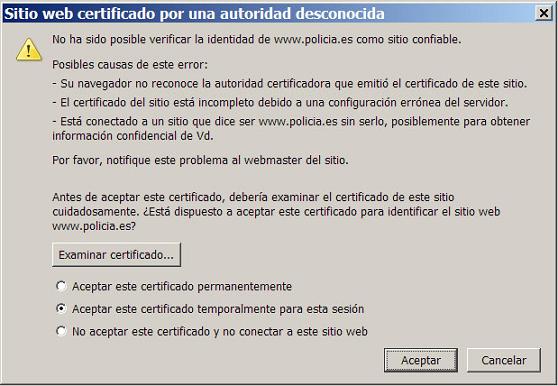
En relación con mi post de ayer, y vía RepublicaInternet me he encontrado un paradójico ejemplo relacionado con esto de las PKI's más cañis que se saltan a la torera la Ley de Firma Digital. En concreto, el certificado corresponde a la url https://www.policia.es y a continuación adjunto la evidencia que lo prueba.


Este hecho ha sido también comentado en República Internet en tono más jocoso en el siguiente post.

miércoles, 15 de febrero de 2006 0 comentarios

Phishing via https

Ultimamente leo poco pero una de las referencias semanales sigue siendo Sergio Hernando. Leo en su post Análisis de un ataque casi perfecto un reciente ataque que incluso ha conseguido crear una web cuyo acceso era seguro mediante autenticación de servidor basada en certificado digital.En el siguiente enlace podéis ver el detalle técnico del ataque.

Y el problema está en que la aparición del candado cada vez significa menos y proporciona menos garantías.
- La generación de certificados no está suficientemente controlada, porque los certificados son técnicamente todos iguales entre si (de cara al usuario pintan el mismo candado) pero su significado puede ser muy diferente.
- La validez del certificado es algo muy cuestionable dado que las listas de revocación no suelen estar accesibles y tampoco es frecuente disponer de servidores OCPS para verificar en tiempo real si ha sido o no comprometido.
- Tampoco a nivel legal está claro quien vela por el cumplimiento de la Ley 59/2003 de Firma Digital que regula el uso de la firma digital y la expedición de certificados digitales.

Se supone que en España existe un registro de los prestadores de servicios de certificación. La Ley 59/2003 establece en el artículo 30.2 que:
"2. Los prestadores de servicios de certificación deberán comunicar al Ministerio de Ciencia y Tecnología el inicio de su actividad, sus datos de identificación, incluyendo la identificación fiscal y registral, en su caso, los datos que permitan establecer comunicación con el prestador, incluidos el nombre de dominio de internet, los datos de atención al público, las características de los servicios que vayan a prestar, las certificaciones obtenidas para sus servicios y las certificaciones de los dispositivos que utilicen. Esta información deberá ser convenientemente actualizada por los prestadores y será objeto de publicación en la dirección de internet del citado ministerio con la finalidad de otorgarle la máxima difusión y conocimiento."

Además, existe la obligación para todo prestador, independientemente de si genera certificados "reconocidos" (Con validez jurídica identica a la firma manuscrita) o no , de publicar y poner en conocimiento del usuario las "Prácticas de Certificación" que son una declaración del funcionamiento interno respecto a la custodia y generación de certificados, atención a usuarios respecto a los diferentes procesos, medidas de seguridad aplicadas y otros aspectos que garantizan al usuario la transparencia y el conocimiento sobre el funcionamiento de la entidad de certificación. (Artículos 18 y 19 de la Ley 59/2003).

Fruto de esa transparencia es la publicación del Registro Oficial de Prestadores de Servicios de Certificación que puede consultarse en dos sitios:

- Tramitación de los Prestadores autorizados.
- Listado de Prestadores de Servicios de certificación de Firma Electrónica autorizados.

Aunque los tecnólogos a veces nos empeñemos en no querer asumir que existen leyes que limitan nuestro poder, respecto a la firma electrónica, entiendo que el Estado debe regular qué garantías ofrecen quienes son responsables de dar fé. La ley entiende que "Se denomina prestador de servicios de certificación la persona física o jurídica que expide certificados electrónicos o presta otros servicios en relación con la firma electrónica.(Art. 2 Ley 59/2003)"

Con esta definición, cualquiera que expide o genera un certificado ("Un certificado electrónico es un documento firmado electrónicamente por un prestador de servicios de certificación que vincula unos datos de verificación de firma a un firmante y confirma su identidad" (Art. 6 Ley 59/2003)) debería registrarse para que el Estado avalara el ejercicio de dicha función y al menos, garantizara el cumplimiento de los requisitos más básicos exigidos a un prestador. La existencia de unas prácticas de certificación que expliquen qué hace y cómo para generar garantías y seguridad.
En fin, y como para muestra de "falsa confianza" lo mejor son las evidencias, a continuación pongo dos urls que tenía localizadas con certificados de servidor en plan "chapuza" que no están evidentemente en ese registro de Prestadores de servicios de certificación.
- Acceso seguro a Intranet PolarisWorld
- Acceso seguro a Cenemes, del Instituto de Fomento de Murcia.

En ambos casos, pulsar sobre el certificado para ver qué confianza da algo montado en un servidor propio y qué validez puede tener si son certificados "juan palomo", que todo se lo guisan y se lo comen. Con hechos así, ¿para que queremos la Ley de Firma Digital?
domingo, 12 de febrero de 2006 0 comentarios

La NSA y el software libre

La gente de Insecure.org, creadores de Nmap han ido haciendo un seguimiento sobre la popularidad de su software. Recuerdo como en el estreno de Matrix, hubo en la web comentarios entorno a lo real de alguna de las escenas, dado que Neo utilizaba un nmap para localizar un punto de entrada en la red.
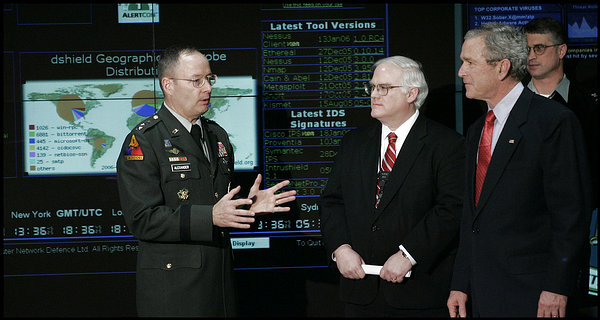
Ahora y vía algunas noticias publicadas en prensa, han podido demostrar como la NSA está al tanto de las ultimas versiones de las herramientas de seguridad más comunes del software libre vía la web Computer Network Defence Operational Picture.

Curiosamente acabo de comprobar que alguno de esos indicadores ya están puestos en mi blog desde hace tiempo.

La evidencia del hecho puede encontrarse en los periodicos WashingtonPost. La foto en cuestión es la que anexo a continuación.

 
;