Leo desde el Blog de Sergio Hernando, una referencia a un web con más de 400 programas freeware para resolver todo tipo de cuestiones que se plantean a un usuario común en Windows.
Dado que la propia Web de eConsultant las agrupa por categorías y funcionalidad, creo interesante hacer referencia directamente a la Web via el siguiente enlace: I want a Freeware Utility to ... 450+ common problems solved : eConsultant
jueves, 20 de abril de 2006
Herramientas seguridad
0
comentarios
Freeware para resolver problemas comunes como usuario

miércoles, 19 de abril de 2006
Noticias
0
comentarios
Desinformación, manipulación y abuso del desconocimiento legal
Hace una semana diferentes medios se hacían eco de una noticia relacionada con detenciones a ingenieros informáticos relacionados con el P2P. Como fuentes origen de la noticia y para entrar en contexto sobre lo que quiero comentar a continuación señalo lo publicado por Telecinco y El Mundo.
Siempre que se habla de delitos relacionados con el P2P, los titulares suelen ser escandalosos y sensacionalistas. En general, con este tipo de noticias, siempre hay que dejar pasar los días para ver en que acaban estas "detenciones".Despues de tanto ruido y de una nota policial alarmista, resulta que la operación policial no fue una redada sino que llevaba meses gestada.Además, al final todos los detenidos fueron liberados sin cargos y sin fianza.
Sin querer que se me confunda, no trato de hacer apología del delito contra la propiedad intelectual, pero no me parece ni "ético" ni "justo" que se criminalicen cosas que no lo son. Y esta polémica que abusa de la notoriedad mediatica está siendo respondida desde los blogs, como unidades "más independientes" a la hora de aclarar o indicar que conductas son delictivas y qué conductas no lo son.
Resumo a continuación, del blog Alt1040 algunas cosas que hay que destacar:
La operación “Descargas en la Red” en España es sólo «FUD»FUD: Fear, Uncertainty and Doubt — traducido al español: Miedo, incertidumbre y duda; estrategia usada para sembrar noticias falsas con el único objetivo de perjudicar.
La operación “Descargas en la Red” donde supuestamente capturaron a 15 personas que operaban sitios con enlaces a a redes P2P resultó ser justamente eso, sólo FUD. Adriano Morán lo explica en Informativos Telecinco:
La Policía difundió el sábado una nota de prensa en la que anunció quince detenciones en una operación contra las “descargas ilegales”. Informativostelecinco.com ha podido saber, por el testimonio de una de las personas a las que se tomó declaración, que ese día no había ninguna persona detenida. Por alguna razón, la Policía tardó más de diez días en dar la noticia y la hizo coincidir con otra operación muy diferente contra la pornografía infantil.
Fuentes de la Policía han declarado que ambas notas “no tienen nada que ver” y achacan su coincidencia en el tiempo a “los envíos conjuntos de la Brigada de Investigación Tecnológica” descartando así ningún interés especial por relacionar ambas noticias.
Como se explica en la noticia, de acuerdo a uno de los llamados a declarar —que prefiere mantenerse anónimo— “la operación parece hecha para “meter miedo a la gente” y cree que tras ella existe una clara voluntad política, apunta, “en sintonía con las gestoras”, en referencia a las asociaciones que gestionan los derechos de la propiedad intelectual.”
Entonces no olvidemos algunas cosas:
-Descargar y compartir música (sin fines de lucro) no es ilegal.
-Poner enlaces a torrents o descargas en eMule no es ilegal.
-Multar a personas por compartir música es ilegal.
-Que un medio, o el representante de turno de X sociedad colectiva de autores diga que cierto acto es ilegal, ¡no lo convierte en tal! — infórmate, la ley está para protegerte.
Otros blogs que hacen reflexiones idénticas son:
- Escolar.net
- Espacio Filmica
- "El ánimo de lucro se utiliza como herramienta para cerrar páginas con enlaces a contenidos P2P
Y por terminar con argumentos jurídicos estas reflexiones, tenemos ya algunas sentencias exculpatorias sobre webs que contienen enlaces a contenidos ilícitos como Caso "Ajoderse.com", porque si no es delito para un buscador, no lo puede ser para una Web de contenidos.
La Polícia Tecnologica debería obrar con más delicadeza y diligencia, porque aqui no valen las detenciones sino las sentencias, porque luego estos titulares se transforman en ridículos.
Siempre que se habla de delitos relacionados con el P2P, los titulares suelen ser escandalosos y sensacionalistas. En general, con este tipo de noticias, siempre hay que dejar pasar los días para ver en que acaban estas "detenciones".Despues de tanto ruido y de una nota policial alarmista, resulta que la operación policial no fue una redada sino que llevaba meses gestada.Además, al final todos los detenidos fueron liberados sin cargos y sin fianza.
Sin querer que se me confunda, no trato de hacer apología del delito contra la propiedad intelectual, pero no me parece ni "ético" ni "justo" que se criminalicen cosas que no lo son. Y esta polémica que abusa de la notoriedad mediatica está siendo respondida desde los blogs, como unidades "más independientes" a la hora de aclarar o indicar que conductas son delictivas y qué conductas no lo son.
Resumo a continuación, del blog Alt1040 algunas cosas que hay que destacar:
La operación “Descargas en la Red” en España es sólo «FUD»FUD: Fear, Uncertainty and Doubt — traducido al español: Miedo, incertidumbre y duda; estrategia usada para sembrar noticias falsas con el único objetivo de perjudicar.
La operación “Descargas en la Red” donde supuestamente capturaron a 15 personas que operaban sitios con enlaces a a redes P2P resultó ser justamente eso, sólo FUD. Adriano Morán lo explica en Informativos Telecinco:
La Policía difundió el sábado una nota de prensa en la que anunció quince detenciones en una operación contra las “descargas ilegales”. Informativostelecinco.com ha podido saber, por el testimonio de una de las personas a las que se tomó declaración, que ese día no había ninguna persona detenida. Por alguna razón, la Policía tardó más de diez días en dar la noticia y la hizo coincidir con otra operación muy diferente contra la pornografía infantil.
Fuentes de la Policía han declarado que ambas notas “no tienen nada que ver” y achacan su coincidencia en el tiempo a “los envíos conjuntos de la Brigada de Investigación Tecnológica” descartando así ningún interés especial por relacionar ambas noticias.
Como se explica en la noticia, de acuerdo a uno de los llamados a declarar —que prefiere mantenerse anónimo— “la operación parece hecha para “meter miedo a la gente” y cree que tras ella existe una clara voluntad política, apunta, “en sintonía con las gestoras”, en referencia a las asociaciones que gestionan los derechos de la propiedad intelectual.”
Entonces no olvidemos algunas cosas:
-Descargar y compartir música (sin fines de lucro) no es ilegal.
-Poner enlaces a torrents o descargas en eMule no es ilegal.
-Multar a personas por compartir música es ilegal.
-Que un medio, o el representante de turno de X sociedad colectiva de autores diga que cierto acto es ilegal, ¡no lo convierte en tal! — infórmate, la ley está para protegerte.
Otros blogs que hacen reflexiones idénticas son:
- Escolar.net
- Espacio Filmica
- "El ánimo de lucro se utiliza como herramienta para cerrar páginas con enlaces a contenidos P2P
Y por terminar con argumentos jurídicos estas reflexiones, tenemos ya algunas sentencias exculpatorias sobre webs que contienen enlaces a contenidos ilícitos como Caso "Ajoderse.com", porque si no es delito para un buscador, no lo puede ser para una Web de contenidos.
La Polícia Tecnologica debería obrar con más delicadeza y diligencia, porque aqui no valen las detenciones sino las sentencias, porque luego estos titulares se transforman en ridículos.
martes, 11 de abril de 2006
Continuidad de negocio,
ISO 27001/27002
2
comentarios
La continuidad de negocio será ISO 27006 (Obsoleto)
NOTA: Este post ha quedado desactualizado porque ISO 27006 finalmente ha sido utilizado para establecer los requisitos de acreditación sobre las entidades de certificación de la norma ISO 27001 como indica Saioa en sus comentarios y ya publiqué en ISO/IEC 27006, Requirements for bodies providing audit and certification of information security management systems
ISO ha anunciado un nuevo proyecto que se etiquetará ISO 27006 “Guidelines for information and communications technology disaster recovery services”, basado en SS507. La publicación se espera para noviembre del 2007. Según aparece en la Web www.iso27001security.com el cuerpo del borrador de norma propuesto tiene el siguiente contenido:
"0. Introduction
The ICT DR Services Model or Framework - showing the foundation layer to define supporting infrastructure from which services are derived, such as policies, processes, programme, performance measurement, people and products.
1. Scope
Describes the purpose of this standard, assumptions made when using this standard and what is excluded. Introduces subsequent clauses and explains their interpretation
2. Definitions
Defines terms used within the standard to establish a common understanding by the readers.
3. General Guidelines
Basic guidelines for the ICT DR services provision
4. Disaster Recovery Facilities
Specific guidelines for the ICT DR services provision to provide a secure physical operating environment to facilitate recovery:
5. Recovery Services Capability
Specific guidelines for the ICT DR services provision to develop service delivery capability supporting recovery. Besides qualified staffing, other minimum capabilities include capacity to support simultaneous invocation of disasters:
6. Guidelines for Selection of Recovery Sites
Provides guidelines on the factors to consider when selecting recovery sites, such as:
7. Additional Guidelines for the Professional ICT DR Service Provider
Additional guidelines for professional service providers in the provision of ICT DR services."
ISO ha anunciado un nuevo proyecto que se etiquetará ISO 27006 “Guidelines for information and communications technology disaster recovery services”, basado en SS507. La publicación se espera para noviembre del 2007. Según aparece en la Web www.iso27001security.com el cuerpo del borrador de norma propuesto tiene el siguiente contenido:
"0. Introduction
The ICT DR Services Model or Framework - showing the foundation layer to define supporting infrastructure from which services are derived, such as policies, processes, programme, performance measurement, people and products.
1. Scope
Describes the purpose of this standard, assumptions made when using this standard and what is excluded. Introduces subsequent clauses and explains their interpretation
2. Definitions
Defines terms used within the standard to establish a common understanding by the readers.
3. General Guidelines
Basic guidelines for the ICT DR services provision
4. Disaster Recovery Facilities
Specific guidelines for the ICT DR services provision to provide a secure physical operating environment to facilitate recovery:
5. Recovery Services Capability
Specific guidelines for the ICT DR services provision to develop service delivery capability supporting recovery. Besides qualified staffing, other minimum capabilities include capacity to support simultaneous invocation of disasters:
6. Guidelines for Selection of Recovery Sites
Provides guidelines on the factors to consider when selecting recovery sites, such as:
7. Additional Guidelines for the Professional ICT DR Service Provider
Additional guidelines for professional service providers in the provision of ICT DR services."
lunes, 10 de abril de 2006
Documentación de interés,
ISO 27001/27002
0
comentarios
Norma BS7799-3 "Guías para la gestión del riesgo en seguridad de la información"
Bajo el British Standar Institute ha sido publicada la norma BS 7799-3:2006 "Information security management systems. Guidelines for information security risk management".
Identificar, evaluar, tratar y gestionar los riesgos en seguridad de la información son procesos clave si desea garantizar la seguridad de los procesos de negocio.
Esta actividad de la gestión del riesgo aparece en la norma ISO/IEC 27001:2005, pero no existe todavía un criterio consensuado sobre cómo y de qué manera desarrollar esta actividad.
La nueva norma 7799-3:2006 proporciona esta guía y cubre aspectos como:
- Análisis del riesgo
- Gestión del riesgo
- Toma de decisiones
- Revisión del análisis y gestión del riesgo.
- Monitorización del perfil de riesgo
- Gestión del riesgo en el contexto de la gestión corporativa
- Cumplimiento con otros estandares y regulaciones basados en riesgo
BS 7799-3:2006 proporciona una guia para soportar los requisitos establecidos por ISO/IEC 27001:2005 con respecto a todos los aspectos que debe cubrir el ciclo de análisis y gestión del riesgo en la construcción de un sistema de gestión de la seguridad de la información (SGSI).
Estas tareas incluyen la identificación y evaluación del riesgo, implementar controles para reducirlos, monitorización y revisión de los riesgos, y mantenimiento y mejora continua del sistema basado en el control del riesgo.
La información sobre este estandar puede consultarse en la BSI en la dirección BS 7799-3:2006
Identificar, evaluar, tratar y gestionar los riesgos en seguridad de la información son procesos clave si desea garantizar la seguridad de los procesos de negocio.
Esta actividad de la gestión del riesgo aparece en la norma ISO/IEC 27001:2005, pero no existe todavía un criterio consensuado sobre cómo y de qué manera desarrollar esta actividad.
La nueva norma 7799-3:2006 proporciona esta guía y cubre aspectos como:
- Análisis del riesgo
- Gestión del riesgo
- Toma de decisiones
- Revisión del análisis y gestión del riesgo.
- Monitorización del perfil de riesgo
- Gestión del riesgo en el contexto de la gestión corporativa
- Cumplimiento con otros estandares y regulaciones basados en riesgo
BS 7799-3:2006 proporciona una guia para soportar los requisitos establecidos por ISO/IEC 27001:2005 con respecto a todos los aspectos que debe cubrir el ciclo de análisis y gestión del riesgo en la construcción de un sistema de gestión de la seguridad de la información (SGSI).
Estas tareas incluyen la identificación y evaluación del riesgo, implementar controles para reducirlos, monitorización y revisión de los riesgos, y mantenimiento y mejora continua del sistema basado en el control del riesgo.
La información sobre este estandar puede consultarse en la BSI en la dirección BS 7799-3:2006
miércoles, 5 de abril de 2006
Noticias,
Revistas y Magazines
0
comentarios
Numero 6 de (In)secure Magazine
 Indice:
Best practices in enterprise database protection
Quantifying the cost of spyware to the enterprise
Security for websites - breaking sessions to hack into a machine
How to win friends and influence people with IT security certifications
The size of security: the evolution and history of OSSTMM operational security metrics
Interview with Kenny Paterson, Professor of Information Security at Royal Holloway, University of London
PHP and SQL security today
Apache security: Denial of Service attacks
War-driving in Germany - CeBIT 2006
En varios foros entre los que están Kriptópolis y Shell Security aparece hoy la referencia a un documento elaborado por Alejandro Corletti titulado "Análisis de ISO-27001". Un interesante y necesario trabajo que puede ser considerado muy seriamente por el ámbito empresarial, pues es un estándar que se va a comenzar a imponer en un corto plazo de tiempo, siendo la continuidad natural del ISO-17799.
[...] "la sensación que deja el análisis de esta norma, es que se está gestando con toda rigurosidad este hecho, y que como cualquier otra certificación ISO, este estándar internacional ha sido desarrollado (por primera vez con relación a la seguridad, a juicio de este autor) con toda la fuerza y detalle que hacía falta para empezar a presionar al ámbito empresarial sobre su aplicación. Es decir, se puede prever, que la certificación ISO-27001, será casi una obligación de cualquier empresa que desee competir en el mercado en el corto plazo, lo cual es lógico, pues si se desea interrelacionar sistemas de clientes, control de stock, facturación, pedidos, productos, etc. entre diferentes organizaciones, se deben exigir mutuamente niveles concretos y adecuados de seguridad informática, sino se abren brechas de seguridad entre sí............este estándar apunta a poder exigir dichos niveles; y ya no puede caber duda que las empresas, para competir con sus productos (sean de la índole que fueren) en este mercado cibernético actual, tienen cada vez más necesidad de interrelacionar sus infraestructuras de información.....ISO-27001 en este sentido es una muy buena y sólida opción" [...]
El documento consta de 12 páginas y puede descargarse en "Análisis de ISO-27001", de Alejandro Corletti.
[...] "la sensación que deja el análisis de esta norma, es que se está gestando con toda rigurosidad este hecho, y que como cualquier otra certificación ISO, este estándar internacional ha sido desarrollado (por primera vez con relación a la seguridad, a juicio de este autor) con toda la fuerza y detalle que hacía falta para empezar a presionar al ámbito empresarial sobre su aplicación. Es decir, se puede prever, que la certificación ISO-27001, será casi una obligación de cualquier empresa que desee competir en el mercado en el corto plazo, lo cual es lógico, pues si se desea interrelacionar sistemas de clientes, control de stock, facturación, pedidos, productos, etc. entre diferentes organizaciones, se deben exigir mutuamente niveles concretos y adecuados de seguridad informática, sino se abren brechas de seguridad entre sí............este estándar apunta a poder exigir dichos niveles; y ya no puede caber duda que las empresas, para competir con sus productos (sean de la índole que fueren) en este mercado cibernético actual, tienen cada vez más necesidad de interrelacionar sus infraestructuras de información.....ISO-27001 en este sentido es una muy buena y sólida opción" [...]
El documento consta de 12 páginas y puede descargarse en "Análisis de ISO-27001", de Alejandro Corletti.
Uno de los blogs que sigo con asiduidad es República Internet. En los tiempos que corren todo buen informático no puede despreocupar los aspectos jurídicos de lo que hace, y más teniendo en cuenta lo que se avecina.
Tenemos actualmente ya Ley de Protección de Datos de Carácter Personal, de Servicios de la Sociedad de la Información y el Comercio Electrónico y de Firma Digital.
En pleno siglo XXI, ya se habla de la próxima realidad entorno al e-DNI, las e-facturas, los e-contratos...y la gran pregunta es ¿Estamos preparados?
Lo que hoy quiero referenciar es el libro de Carlos Sanchez Almeida entorno al nuevo marco jurídico que abre Internet y en general la red. El contenido puede consultarse gratuitamente en República Internet.
También quiero referenciar un hilo de conversación de Kriptópolis entorno al nuevo e-DNI y si genera o no suficientes garantías "jurídicas".Los comentarios pueden leerse en el siguiente enlace.
Curiosamente y tal como obliga la Ley 59/2003 de Firma Digital como ya comenté en el post hace un mes en mi post Phishing via https, el Ministerio del Interior ha publicado en el BOE las Prácticas de Certificación del nuevo DNI Electrónico, como tiene que ser. Ahora que los ciudadanos vamos a conocer las reglas de funcionamiento de esta nueva plataforma de identificación y con todos los detalles técnicos sobre el uso de los certificados ya podremos decidir si nos merece o no confianza.
Tenemos actualmente ya Ley de Protección de Datos de Carácter Personal, de Servicios de la Sociedad de la Información y el Comercio Electrónico y de Firma Digital.
En pleno siglo XXI, ya se habla de la próxima realidad entorno al e-DNI, las e-facturas, los e-contratos...y la gran pregunta es ¿Estamos preparados?
Lo que hoy quiero referenciar es el libro de Carlos Sanchez Almeida entorno al nuevo marco jurídico que abre Internet y en general la red. El contenido puede consultarse gratuitamente en República Internet.
También quiero referenciar un hilo de conversación de Kriptópolis entorno al nuevo e-DNI y si genera o no suficientes garantías "jurídicas".Los comentarios pueden leerse en el siguiente enlace.
Curiosamente y tal como obliga la Ley 59/2003 de Firma Digital como ya comenté en el post hace un mes en mi post Phishing via https, el Ministerio del Interior ha publicado en el BOE las Prácticas de Certificación del nuevo DNI Electrónico, como tiene que ser. Ahora que los ciudadanos vamos a conocer las reglas de funcionamiento de esta nueva plataforma de identificación y con todos los detalles técnicos sobre el uso de los certificados ya podremos decidir si nos merece o no confianza.
miércoles, 22 de marzo de 2006
Bri-consejo de seguridad,
ISO 27001/27002
1 comentarios
Dispositivos de almacenamiento portatiles y seguros
En más de una ocasión ya he comentado el problema que supone la aparición de los dispositivos de almacenamiento y tarjetas de memoria USB. Aunque existen soluciones de cifrado a nivel de aplicación, ya he leído en varios foros la aparición de dispotivos de almacenamiento con soporte hardware al cifrado.
Las características de cada uno de ellos suelen diferir respecto a qué tecnología utilizan para el cifrado o qué metodo para la gestion de las claves de cifrado.
En particular hoy voy a referenciar tres productos que me parecen innovadores y transparentes al usuario:
-Xelios Bio Drive: un dispositivo que incorpora un lector biométrico para el acceso a datos previa autenticación biométrica del usuario.

-Kingstone Data Traveler Edite: que almacena de forma segura la información y borra el contenido si se superan el numero de reintentos de introducción de contraseña sin exito establecidos, que actualmente son 25.

-Rockbit 3A:Es una carcasa externa con conexiones USB 2.0 y Firewire, que incorpora además un sistema de cifrado en tiempo real (por hardware) de la información guardada. Para ello requiere de una llave usb que permite descifrar los datos. Sin llave no hay información.
Las características de cada uno de ellos suelen diferir respecto a qué tecnología utilizan para el cifrado o qué metodo para la gestion de las claves de cifrado.
En particular hoy voy a referenciar tres productos que me parecen innovadores y transparentes al usuario:
-Xelios Bio Drive: un dispositivo que incorpora un lector biométrico para el acceso a datos previa autenticación biométrica del usuario.

-Kingstone Data Traveler Edite: que almacena de forma segura la información y borra el contenido si se superan el numero de reintentos de introducción de contraseña sin exito establecidos, que actualmente son 25.

-Rockbit 3A:Es una carcasa externa con conexiones USB 2.0 y Firewire, que incorpora además un sistema de cifrado en tiempo real (por hardware) de la información guardada. Para ello requiere de una llave usb que permite descifrar los datos. Sin llave no hay información.

sábado, 18 de marzo de 2006
Bri-consejo de seguridad,
ISO 27001/27002
0
comentarios
Recuperacion de fotos en tarjetas de memoria
Aunque rápidamente nos hemos ya adaptado al mundo de la fotografía digital, como en todo cambio o evolución se ganan en unos aspectos pero aparecen nuevos que también hay que contemplar. El mundo de la fotografía digital tiene como principal ventaja que permite realizar muchas fotos sin coste y a posteriori y en función de los resultados se puede seleccionar el material que queremos imprimir a papel. Como en todo cambio de lo analógico a lo digital, aparecen nuevos aspectos que ahora tenemos que contemplar para gestionar todo el material fotográfico de manera adecuada. Como aspectos relacinados con la seguridad que debemos contemplar estan los siguientes:
Conservación del material fotográfico:Lo normal es que las cientos o miles de fotos que se van haciendo se almacenen en el disco duro del PC. Evidentemente la primera recomendación es realizar una copia de seguridad de toda esa información a un soporte distinto como puede ser otro disco duro o un CD/DVD.
Pues bien, Según establecen los Criterios de conservación del Ministerio de Administraciones Públicas en relación a la información en soporte electrónico, el tiempo de vida de un CD/DVD puede no ser suficiente en algunos casos:
- CD/DVD: tiempo de vida de 10 a 20 años
- CD-RW y DVD-RW: Regrabable (RW) + 1.000 veces: Reescribir cada 10 años.
Al contrario que en la fotografía tradicional, no existe el concepto de negativo por lo que el material digital debe ser manejado con máximo cuidado. Al coste que tienen los CD/DVD nunca es malo tener muchas copias de lo mismo y no usar soportes de bajo precio que no proporcionen garantías en cuanto a la calidad de los materiales. Ahorrarnos hoy unos cuantos centimos de euro puede ser causa de disgusto cuando al coger el CD/DVD para ver fotos nos de errores de lectura y hayamos perdido todo lo que confiabamos que estaba almacenado de forma segura y fiable. Estamos hablando de fotos que suelen ser imagenes de nuestros recuerdos y su valor emocional en algunos casos puede llegar a ser incalculable.
Formatos:Habrá que huir de trabajar con formatos gráficos muy especificos que en el futuro pudieran no ser soportados por las aplicaciones que se utilicen en ese momento. Los formatos graficos consolidados como el jpg o gif garantizarán que el material se podrá seguir utilizando en el futuro.
Recuperación frente a incidentes:Tenemos que gestionar esos pequeños incidentes causados por el mal uso que hagamos de los dispositivos. Lo más frecuente es que por accidente se borren o pierdan datos de nuestras tarjetas fotográficas. Para ello, a continuación recomiendo dos programas para la recuperación de fotos borradas de tarjetas gráficas. A continuación indico los enlaces a dos aplicacione freeware bastante útiles en estos casos:
- PhotoRec
- PC Inspector File Recovery
Conservación del material fotográfico:Lo normal es que las cientos o miles de fotos que se van haciendo se almacenen en el disco duro del PC. Evidentemente la primera recomendación es realizar una copia de seguridad de toda esa información a un soporte distinto como puede ser otro disco duro o un CD/DVD.
Pues bien, Según establecen los Criterios de conservación del Ministerio de Administraciones Públicas en relación a la información en soporte electrónico, el tiempo de vida de un CD/DVD puede no ser suficiente en algunos casos:
- CD/DVD: tiempo de vida de 10 a 20 años
- CD-RW y DVD-RW: Regrabable (RW) + 1.000 veces: Reescribir cada 10 años.
Al contrario que en la fotografía tradicional, no existe el concepto de negativo por lo que el material digital debe ser manejado con máximo cuidado. Al coste que tienen los CD/DVD nunca es malo tener muchas copias de lo mismo y no usar soportes de bajo precio que no proporcionen garantías en cuanto a la calidad de los materiales. Ahorrarnos hoy unos cuantos centimos de euro puede ser causa de disgusto cuando al coger el CD/DVD para ver fotos nos de errores de lectura y hayamos perdido todo lo que confiabamos que estaba almacenado de forma segura y fiable. Estamos hablando de fotos que suelen ser imagenes de nuestros recuerdos y su valor emocional en algunos casos puede llegar a ser incalculable.
Formatos:Habrá que huir de trabajar con formatos gráficos muy especificos que en el futuro pudieran no ser soportados por las aplicaciones que se utilicen en ese momento. Los formatos graficos consolidados como el jpg o gif garantizarán que el material se podrá seguir utilizando en el futuro.
Recuperación frente a incidentes:Tenemos que gestionar esos pequeños incidentes causados por el mal uso que hagamos de los dispositivos. Lo más frecuente es que por accidente se borren o pierdan datos de nuestras tarjetas fotográficas. Para ello, a continuación recomiendo dos programas para la recuperación de fotos borradas de tarjetas gráficas. A continuación indico los enlaces a dos aplicacione freeware bastante útiles en estos casos:
- PhotoRec
- PC Inspector File Recovery
sábado, 25 de febrero de 2006
Noticias
0
comentarios
Responsable de seguridad de la información como rol en cine
No suelo hacer comentarios que no estén relacionados por cualquier motivo con temas de seguridad pero es que hoy me va a tocar hablar de cine. Curioseando entre mi ronda de links que me mantienen al día me he enterado que el rol del responsable de seguridad informática va a ser el personaje principal de la trama de una película que se estrena ya en EEUU llamada "Firewall".
La trama es la siguiente:
Jack Stanfield (HARRISON FORD)trabaja en el Pacific Bank como responsable de seguridad de la información (CISO). Como considerado un ejecutivo y hombre de confianza ha construido su reputación en base al diseño de los sistemas de seguridad más efectivos frente a hackers, reduciendo todas las amenazas que pudieran afectar al banco y minimizando los ataques desde la red, hackers, virus.
Su posición le proporciona una vida cómoda y su mujer que es arquitecta y sus dos hijos viven en un barrio residencial a las afueras de la seguridad.
Pero hay un talón de Aquiles que en su análisis de riesgos Jack no ha contemplado: "el mismo".
Bill Cox ha estado estudiandole a él y su familia durante meses: monitorizando su actividad online, escuchando sus llamadas y aprendiendo su rutina con un arsenal de camaras de video, microfonos parabólicos y recolectando toda la información de carácter personal que le ha sido posible. Bill Cox conoce los nombres de los hijos de Jack, sus historiales clinicos, sus identificadores de usuario, el código de seguridad de la alarma. Ha ido metódicamente infiltrandose en la identidad de Jack y ahora sabe que es su mejor inversión.
En la web de la pelicula puede verse el Trailer de Firewall.
Esta pelicula como ya lo fueran "La Red" o "Enemigo público" parecen ficción pero en los tiempos que vivimos son parte de nuestra realidad. De hecho, esta semana salia a la luz precisamente que en Londres se ha producido un robo en una empresa de seguridad utilizando este método. Como ya ponía ayer en el titulo de mi post, el factor humano sigue siendo el eslabón más debil aunque las amenazas que lo causen puedan ser diferentes: la ingeniería social unas veces, la extorsión o amenaza a la persona física otras.
La trama es la siguiente:
Jack Stanfield (HARRISON FORD)trabaja en el Pacific Bank como responsable de seguridad de la información (CISO). Como considerado un ejecutivo y hombre de confianza ha construido su reputación en base al diseño de los sistemas de seguridad más efectivos frente a hackers, reduciendo todas las amenazas que pudieran afectar al banco y minimizando los ataques desde la red, hackers, virus.
Su posición le proporciona una vida cómoda y su mujer que es arquitecta y sus dos hijos viven en un barrio residencial a las afueras de la seguridad.
Pero hay un talón de Aquiles que en su análisis de riesgos Jack no ha contemplado: "el mismo".
Bill Cox ha estado estudiandole a él y su familia durante meses: monitorizando su actividad online, escuchando sus llamadas y aprendiendo su rutina con un arsenal de camaras de video, microfonos parabólicos y recolectando toda la información de carácter personal que le ha sido posible. Bill Cox conoce los nombres de los hijos de Jack, sus historiales clinicos, sus identificadores de usuario, el código de seguridad de la alarma. Ha ido metódicamente infiltrandose en la identidad de Jack y ahora sabe que es su mejor inversión.
En la web de la pelicula puede verse el Trailer de Firewall.
Esta pelicula como ya lo fueran "La Red" o "Enemigo público" parecen ficción pero en los tiempos que vivimos son parte de nuestra realidad. De hecho, esta semana salia a la luz precisamente que en Londres se ha producido un robo en una empresa de seguridad utilizando este método. Como ya ponía ayer en el titulo de mi post, el factor humano sigue siendo el eslabón más debil aunque las amenazas que lo causen puedan ser diferentes: la ingeniería social unas veces, la extorsión o amenaza a la persona física otras.
Leo hoy por varias fuentes un curioso experimento que ha realizado una empresa de seguridad inglesa a la entrada de una Entidad financiera. La noticia original relata como han tratado de evaluar el conocimiento real de la política de seguridad.
Regalaban a la puerta de la entidad un CD que contenia un archivo anunciando una promoción por San Valentín. El CD contenía un programa que informaba sobre qué usuario había ejecutado el programa. Evidentemente la política corporativa de seguridad prohibe expresamente la instalación de cualquier software de terceros pero poca gente ha sido consciente. Esta sencilla prueba pone de manifiesto cómo la seguridad de la Organización puede verse comprometida facilmente si alguien diseña de manera adecuada un mecanismo que consiga instalar un troyano para luego saltarse la protección perimetral de la organización.
Como conclusión del experimenteo, es evidente que a los empleados no les preocupará la seguridad mientras no entiendan por qué es necesaria.
Los ordenadores, las redes son complejas, complicadas y confusas. A menos que explicitamente se enseñe por qué hay riesgos detrás de ciertas conductas, no se perciben los potenciales problemas. Igual que pasa con los anuncios de tráfico que hasta que no son impactantes no producen katársis. En cualquier caso, a eso hay que añadirle que el valor de la información es algo intangible y hace que la percepción del daño disminuya.
También es cuestionable la decisión del área de sistemas de permitir que todos los equipos tengan CD. ¿Es realmente necesario?. Desde luego, es organizativamente incómodo establecer ciertas restricciones pero si previamente se han demostrado o justificado los riesgos, las decisiones de seguridad se asumen mejor. Normalmente somos los informáticos los que más minimizamos el impacto real de un incidente pero si se cuantificará económicamente las cosas serían diferentes.
Regalaban a la puerta de la entidad un CD que contenia un archivo anunciando una promoción por San Valentín. El CD contenía un programa que informaba sobre qué usuario había ejecutado el programa. Evidentemente la política corporativa de seguridad prohibe expresamente la instalación de cualquier software de terceros pero poca gente ha sido consciente. Esta sencilla prueba pone de manifiesto cómo la seguridad de la Organización puede verse comprometida facilmente si alguien diseña de manera adecuada un mecanismo que consiga instalar un troyano para luego saltarse la protección perimetral de la organización.
Como conclusión del experimenteo, es evidente que a los empleados no les preocupará la seguridad mientras no entiendan por qué es necesaria.
Los ordenadores, las redes son complejas, complicadas y confusas. A menos que explicitamente se enseñe por qué hay riesgos detrás de ciertas conductas, no se perciben los potenciales problemas. Igual que pasa con los anuncios de tráfico que hasta que no son impactantes no producen katársis. En cualquier caso, a eso hay que añadirle que el valor de la información es algo intangible y hace que la percepción del daño disminuya.
También es cuestionable la decisión del área de sistemas de permitir que todos los equipos tengan CD. ¿Es realmente necesario?. Desde luego, es organizativamente incómodo establecer ciertas restricciones pero si previamente se han demostrado o justificado los riesgos, las decisiones de seguridad se asumen mejor. Normalmente somos los informáticos los que más minimizamos el impacto real de un incidente pero si se cuantificará económicamente las cosas serían diferentes.
lunes, 20 de febrero de 2006
Herramientas seguridad
0
comentarios
Antispyware de Microsoft se llama ahora Windows Defender
Recientemente Microsoft ha lanzado en fase beta una nueva herramienta de seguridad que es la renovación del Antispyware.
Aunque es una actualización y no hay opción a no hacerlo dado que la potencia de este tipo de medidas son las firmas o patrones que reconoce como potenciales peligros y esta información aumenta a medida que hay más conocimiento sobre diferentes especímenes de amenaza, por el poco tiempo que llevo como usuario disfrutando de Windows Defender parece que hemos perdido un poco en funcionalidad e información respecto a la herramienta que Microsoft compró a la empresa Giant. Tanta fue la prisa por lanzar alguna solución al mercado por parte de Microsoft que incluso a nivel de procesos la palabra Giant seguía saliendo por algunos sitios.
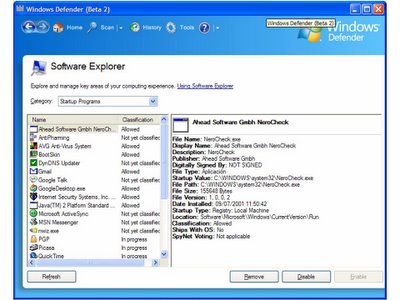
Esta herramienta requiere de menos conocimientos del usuario y aunque yo vea eso como una pérdida de funcionalidad, el público objetivo no quiere demasiadas historias y mucho menos que se le pregunte por cosas que no sabe. También he podido ver que hay aspectos más mejorados dado que por cada proceso que se está ejecutando informa perfectamente sobre el estado de las conexiones y puertos que están siendo utilizados por dicha aplicación.
En cualquier caso, si no se pregunta al menos esperemos que las decisiones que Microsoft haya implementado por defecto sean las adecuadas.
La dirección desde donde se puede obtener información sobre este nuevo producto es Windows Defender.
Con esta herramienta Microsoft pone a disposición del usuario final una nueva defensa aunque no es la única alternativa. Ya postee en su momento el servicio safety.live.com que también está orientado a proteger nuestros equipos. Lo más positivo es considerar esto de la seguridad como algo tan básico que no ha creado un producto comercial sino software "free" o gratuito, porque como dice un proverbio ruso "Si cada uno limpiara la entrada a su casa, ¡qué limpia estaría la ciudad!".
Parece que en un ejercicio de reflexión, han hecho algo de caso a Bruce Schneier que siempre ha criticado a Microsoft por considerar la seguridad como una herramienta más de marketing que un problema real, dado que el no proteger a usuarios licenciados solo va en perjuicio de todos en general.
En cualquier caso creo conveniente el enlace que la propia Microsoft proporciona respecto a las diferentes alternativas y productos para temas relacionados con el spyware y que puede consultarse en la dirección Windows Defender (Beta 2) compared with other Microsoft antispyware and antivirus technologies
Aunque es una actualización y no hay opción a no hacerlo dado que la potencia de este tipo de medidas son las firmas o patrones que reconoce como potenciales peligros y esta información aumenta a medida que hay más conocimiento sobre diferentes especímenes de amenaza, por el poco tiempo que llevo como usuario disfrutando de Windows Defender parece que hemos perdido un poco en funcionalidad e información respecto a la herramienta que Microsoft compró a la empresa Giant. Tanta fue la prisa por lanzar alguna solución al mercado por parte de Microsoft que incluso a nivel de procesos la palabra Giant seguía saliendo por algunos sitios.

Esta herramienta requiere de menos conocimientos del usuario y aunque yo vea eso como una pérdida de funcionalidad, el público objetivo no quiere demasiadas historias y mucho menos que se le pregunte por cosas que no sabe. También he podido ver que hay aspectos más mejorados dado que por cada proceso que se está ejecutando informa perfectamente sobre el estado de las conexiones y puertos que están siendo utilizados por dicha aplicación.
En cualquier caso, si no se pregunta al menos esperemos que las decisiones que Microsoft haya implementado por defecto sean las adecuadas.
La dirección desde donde se puede obtener información sobre este nuevo producto es Windows Defender.
Con esta herramienta Microsoft pone a disposición del usuario final una nueva defensa aunque no es la única alternativa. Ya postee en su momento el servicio safety.live.com que también está orientado a proteger nuestros equipos. Lo más positivo es considerar esto de la seguridad como algo tan básico que no ha creado un producto comercial sino software "free" o gratuito, porque como dice un proverbio ruso "Si cada uno limpiara la entrada a su casa, ¡qué limpia estaría la ciudad!".
Parece que en un ejercicio de reflexión, han hecho algo de caso a Bruce Schneier que siempre ha criticado a Microsoft por considerar la seguridad como una herramienta más de marketing que un problema real, dado que el no proteger a usuarios licenciados solo va en perjuicio de todos en general.
En cualquier caso creo conveniente el enlace que la propia Microsoft proporciona respecto a las diferentes alternativas y productos para temas relacionados con el spyware y que puede consultarse en la dirección Windows Defender (Beta 2) compared with other Microsoft antispyware and antivirus technologies
domingo, 19 de febrero de 2006
Herramientas seguridad
1 comentarios
Herramienta de cifrado de disco Truecrypt
Hace tiempo que llevaba buscando una buena herramienta capaz de sustituir a PGPDisk en materia de seguridad de dispositivos de almacenamiento y parece que por fin la he encontrado. Aunque utiliza cifrado simétrico a mi personalmente me gustaba de PGPDisk la capacidad de tener unidades de cifrado, que sólo con montar implicaban que cualquier dato que almacenara en ellas sería convenientemente cifrado.
Dado que solo suelo recomendar utilidades freeware, he recurrido a CDLibre.org para ver que opciones tenía y he encontrado TrueCrypt.
A continuación describo sus principales características:
- Permite crear unidades de disco cifradas, lo que hace sencillo y transparente su uso. Es preciso montar la unidad con la contraseña y a partir de ese momento, se utiliza de manera sencilla.
- Es flexible y permite cifrar tanto una partición de un disco como un dispositivo tal como un disco USB.
- El descifrado es automático, en tiempo real y transparente al usuario.
- Dispone de los siguientes algoritmos de cifrado: AES-256, Blowfish (448-bit key), CAST5, Serpent, Triple DES, and Twofish.
Dado que solo suelo recomendar utilidades freeware, he recurrido a CDLibre.org para ver que opciones tenía y he encontrado TrueCrypt.
A continuación describo sus principales características:
- Permite crear unidades de disco cifradas, lo que hace sencillo y transparente su uso. Es preciso montar la unidad con la contraseña y a partir de ese momento, se utiliza de manera sencilla.
- Es flexible y permite cifrar tanto una partición de un disco como un dispositivo tal como un disco USB.
- El descifrado es automático, en tiempo real y transparente al usuario.
- Dispone de los siguientes algoritmos de cifrado: AES-256, Blowfish (448-bit key), CAST5, Serpent, Triple DES, and Twofish.
viernes, 17 de febrero de 2006
Noticias
0
comentarios
Paradojas del destino...la Autoridad dando ejemplo.
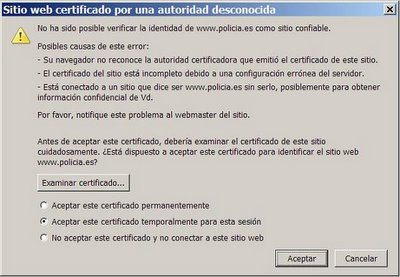
En relación con mi post de ayer, y vía RepublicaInternet me he encontrado un paradójico ejemplo relacionado con esto de las PKI's más cañis que se saltan a la torera la Ley de Firma Digital. En concreto, el certificado corresponde a la url https://www.policia.es y a continuación adjunto la evidencia que lo prueba.

Este hecho ha sido también comentado en República Internet en tono más jocoso en el siguiente post.

Este hecho ha sido también comentado en República Internet en tono más jocoso en el siguiente post.
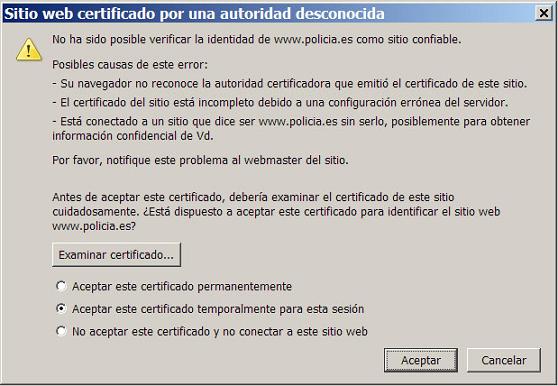
Ultimamente leo poco pero una de las referencias semanales sigue siendo Sergio Hernando. Leo en su post Análisis de un ataque casi perfecto un reciente ataque que incluso ha conseguido crear una web cuyo acceso era seguro mediante autenticación de servidor basada en certificado digital.En el siguiente enlace podéis ver el detalle técnico del ataque.
Y el problema está en que la aparición del candado cada vez significa menos y proporciona menos garantías.
- La generación de certificados no está suficientemente controlada, porque los certificados son técnicamente todos iguales entre si (de cara al usuario pintan el mismo candado) pero su significado puede ser muy diferente.
- La validez del certificado es algo muy cuestionable dado que las listas de revocación no suelen estar accesibles y tampoco es frecuente disponer de servidores OCPS para verificar en tiempo real si ha sido o no comprometido.
- Tampoco a nivel legal está claro quien vela por el cumplimiento de la Ley 59/2003 de Firma Digital que regula el uso de la firma digital y la expedición de certificados digitales.
Se supone que en España existe un registro de los prestadores de servicios de certificación. La Ley 59/2003 establece en el artículo 30.2 que:
"2. Los prestadores de servicios de certificación deberán comunicar al Ministerio de Ciencia y Tecnología el inicio de su actividad, sus datos de identificación, incluyendo la identificación fiscal y registral, en su caso, los datos que permitan establecer comunicación con el prestador, incluidos el nombre de dominio de internet, los datos de atención al público, las características de los servicios que vayan a prestar, las certificaciones obtenidas para sus servicios y las certificaciones de los dispositivos que utilicen. Esta información deberá ser convenientemente actualizada por los prestadores y será objeto de publicación en la dirección de internet del citado ministerio con la finalidad de otorgarle la máxima difusión y conocimiento."
Además, existe la obligación para todo prestador, independientemente de si genera certificados "reconocidos" (Con validez jurídica identica a la firma manuscrita) o no , de publicar y poner en conocimiento del usuario las "Prácticas de Certificación" que son una declaración del funcionamiento interno respecto a la custodia y generación de certificados, atención a usuarios respecto a los diferentes procesos, medidas de seguridad aplicadas y otros aspectos que garantizan al usuario la transparencia y el conocimiento sobre el funcionamiento de la entidad de certificación. (Artículos 18 y 19 de la Ley 59/2003).
Fruto de esa transparencia es la publicación del Registro Oficial de Prestadores de Servicios de Certificación que puede consultarse en dos sitios:
- Tramitación de los Prestadores autorizados.
- Listado de Prestadores de Servicios de certificación de Firma Electrónica autorizados.
Aunque los tecnólogos a veces nos empeñemos en no querer asumir que existen leyes que limitan nuestro poder, respecto a la firma electrónica, entiendo que el Estado debe regular qué garantías ofrecen quienes son responsables de dar fé. La ley entiende que "Se denomina prestador de servicios de certificación la persona física o jurídica que expide certificados electrónicos o presta otros servicios en relación con la firma electrónica.(Art. 2 Ley 59/2003)"
Con esta definición, cualquiera que expide o genera un certificado ("Un certificado electrónico es un documento firmado electrónicamente por un prestador de servicios de certificación que vincula unos datos de verificación de firma a un firmante y confirma su identidad" (Art. 6 Ley 59/2003)) debería registrarse para que el Estado avalara el ejercicio de dicha función y al menos, garantizara el cumplimiento de los requisitos más básicos exigidos a un prestador. La existencia de unas prácticas de certificación que expliquen qué hace y cómo para generar garantías y seguridad.
En fin, y como para muestra de "falsa confianza" lo mejor son las evidencias, a continuación pongo dos urls que tenía localizadas con certificados de servidor en plan "chapuza" que no están evidentemente en ese registro de Prestadores de servicios de certificación.
- Acceso seguro a Intranet PolarisWorld
- Acceso seguro a Cenemes, del Instituto de Fomento de Murcia.
En ambos casos, pulsar sobre el certificado para ver qué confianza da algo montado en un servidor propio y qué validez puede tener si son certificados "juan palomo", que todo se lo guisan y se lo comen. Con hechos así, ¿para que queremos la Ley de Firma Digital?
Y el problema está en que la aparición del candado cada vez significa menos y proporciona menos garantías.
- La generación de certificados no está suficientemente controlada, porque los certificados son técnicamente todos iguales entre si (de cara al usuario pintan el mismo candado) pero su significado puede ser muy diferente.
- La validez del certificado es algo muy cuestionable dado que las listas de revocación no suelen estar accesibles y tampoco es frecuente disponer de servidores OCPS para verificar en tiempo real si ha sido o no comprometido.
- Tampoco a nivel legal está claro quien vela por el cumplimiento de la Ley 59/2003 de Firma Digital que regula el uso de la firma digital y la expedición de certificados digitales.
Se supone que en España existe un registro de los prestadores de servicios de certificación. La Ley 59/2003 establece en el artículo 30.2 que:
"2. Los prestadores de servicios de certificación deberán comunicar al Ministerio de Ciencia y Tecnología el inicio de su actividad, sus datos de identificación, incluyendo la identificación fiscal y registral, en su caso, los datos que permitan establecer comunicación con el prestador, incluidos el nombre de dominio de internet, los datos de atención al público, las características de los servicios que vayan a prestar, las certificaciones obtenidas para sus servicios y las certificaciones de los dispositivos que utilicen. Esta información deberá ser convenientemente actualizada por los prestadores y será objeto de publicación en la dirección de internet del citado ministerio con la finalidad de otorgarle la máxima difusión y conocimiento."
Además, existe la obligación para todo prestador, independientemente de si genera certificados "reconocidos" (Con validez jurídica identica a la firma manuscrita) o no , de publicar y poner en conocimiento del usuario las "Prácticas de Certificación" que son una declaración del funcionamiento interno respecto a la custodia y generación de certificados, atención a usuarios respecto a los diferentes procesos, medidas de seguridad aplicadas y otros aspectos que garantizan al usuario la transparencia y el conocimiento sobre el funcionamiento de la entidad de certificación. (Artículos 18 y 19 de la Ley 59/2003).
Fruto de esa transparencia es la publicación del Registro Oficial de Prestadores de Servicios de Certificación que puede consultarse en dos sitios:
- Tramitación de los Prestadores autorizados.
- Listado de Prestadores de Servicios de certificación de Firma Electrónica autorizados.
Aunque los tecnólogos a veces nos empeñemos en no querer asumir que existen leyes que limitan nuestro poder, respecto a la firma electrónica, entiendo que el Estado debe regular qué garantías ofrecen quienes son responsables de dar fé. La ley entiende que "Se denomina prestador de servicios de certificación la persona física o jurídica que expide certificados electrónicos o presta otros servicios en relación con la firma electrónica.(Art. 2 Ley 59/2003)"
Con esta definición, cualquiera que expide o genera un certificado ("Un certificado electrónico es un documento firmado electrónicamente por un prestador de servicios de certificación que vincula unos datos de verificación de firma a un firmante y confirma su identidad" (Art. 6 Ley 59/2003)) debería registrarse para que el Estado avalara el ejercicio de dicha función y al menos, garantizara el cumplimiento de los requisitos más básicos exigidos a un prestador. La existencia de unas prácticas de certificación que expliquen qué hace y cómo para generar garantías y seguridad.
En fin, y como para muestra de "falsa confianza" lo mejor son las evidencias, a continuación pongo dos urls que tenía localizadas con certificados de servidor en plan "chapuza" que no están evidentemente en ese registro de Prestadores de servicios de certificación.
- Acceso seguro a Intranet PolarisWorld
- Acceso seguro a Cenemes, del Instituto de Fomento de Murcia.
En ambos casos, pulsar sobre el certificado para ver qué confianza da algo montado en un servidor propio y qué validez puede tener si son certificados "juan palomo", que todo se lo guisan y se lo comen. Con hechos así, ¿para que queremos la Ley de Firma Digital?
La gente de Insecure.org, creadores de Nmap han ido haciendo un seguimiento sobre la popularidad de su software. Recuerdo como en el estreno de Matrix, hubo en la web comentarios entorno a lo real de alguna de las escenas, dado que Neo utilizaba un nmap para localizar un punto de entrada en la red.
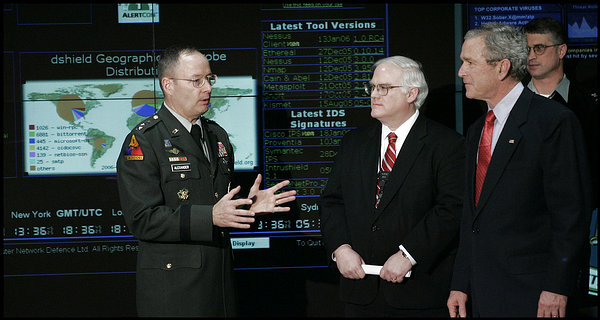
Ahora y vía algunas noticias publicadas en prensa, han podido demostrar como la NSA está al tanto de las ultimas versiones de las herramientas de seguridad más comunes del software libre vía la web Computer Network Defence Operational Picture.
Curiosamente acabo de comprobar que alguno de esos indicadores ya están puestos en mi blog desde hace tiempo.
La evidencia del hecho puede encontrarse en los periodicos WashingtonPost. La foto en cuestión es la que anexo a continuación.

Ahora y vía algunas noticias publicadas en prensa, han podido demostrar como la NSA está al tanto de las ultimas versiones de las herramientas de seguridad más comunes del software libre vía la web Computer Network Defence Operational Picture.
Curiosamente acabo de comprobar que alguno de esos indicadores ya están puestos en mi blog desde hace tiempo.
La evidencia del hecho puede encontrarse en los periodicos WashingtonPost. La foto en cuestión es la que anexo a continuación.
sábado, 11 de febrero de 2006
Noticias
0
comentarios
Autenticación basada en la implantación de chips
Leo vía Kriptópolis un comentario titulado "Trabajo a flor de piel" que trata de la utilización de CityWatcher, una empresa nortamericana de videovigilancia, que va a exigir un implante subcutáneo de Verichip a los trabajadores que hayan de acceder a su centro de datos.
Aparte de lo cuestionable de la medida respecto a exigir al trabajador que se realice un implante, como todo en seguridad, lo importante es la efectividad de la medida.
 Imagino que estos inventos raros tratan de sorprender al mercado con fines publicitarios, dado que este tipo de mecanismos son muy mediaticos y la empresa que los fabrica suele tener una publicidad gratuita impagable. Pero el fondo de la cuestión es otro, la parte técnica que está detras. Y como siempre, detrás de estas cosas que parecen una solución infalible y definitiva, siempre hay alguien capaz de encontrar el talón de Aquiles y demostrar la posible inutilidad de la medida. En concreto, hay quien ha podido demostrar que estos chips son "hackeables". Se puede leer en Demo: Cloning a Verichip
Análizando este nuevo sistema como mecanismo de autenticación tenemos:
a) Es un mecanismo de autenticación de un doble factor (algo que se tiene y algo que se sabe, aunque esto último es controlado por la empresa que graba esa información).
b)Si este tipo de dispositivos son reutilizables (Desconozco si lo son o no), entonces la posibilidad de segundas escrituras deja abierta la opción de una vez implantado el chip que la información que esté identificando al poseedor del chip pueda cambiar, por lo que no identificaría a la persona, solo la reconocería como trabajador por el hecho de llevar el chip. Imagino que la seguridad reside en la dificultad de acceder al chip para alterarlo si esta funcionalidad no se permite de forma remota, que imagino que así será.
c)Si el empleado no controla la información que se graba dentro del chip, siempre podría alegar que no gestiona la clave que le identifica y por tanto, que no puede ser responsable de su custodia.
Ahora bien, como suele ocurrir otras veces, creo que se tiene un mecanismo de autenticación potente, pero un proceso de autenticación debil. Quiero decir que por lo que deduzco de ver como pueden haber hackeado el chip, el método es lo que se ha conseguido copiar. Si uno es capaz de generar frente a una señal de entrada una misma salida que el chip original, no tiene que conocer que hay dentro para que la imitación sea completa.
Este tipo de mecanismos creo que tienen que cumplir varios requisitos:
a) El usuario controla la clave privada para poder ser responsable de los actos que concurran sobre ella.
b) Cada señal que interrogue al dispositivo de autenticación tiene que ser una salida aleatoria para no poder "adivinar" frente a una entrada, cual es la salida.
c) La seguridad del dispositivo tiene que garantizar que una vez introducida la clave privada, está no saldrá jamás del contenedor. Ni siquiera debe contemplarse la opción de resetear la contraseña.
Y como no, la gran pregunta, ¿Justifica el riesgo de acceso no autorizado semejante medida? ¿Es el riesgo más prioritario a controlar dentro de la organización?
Aparte de lo cuestionable de la medida respecto a exigir al trabajador que se realice un implante, como todo en seguridad, lo importante es la efectividad de la medida.
 Imagino que estos inventos raros tratan de sorprender al mercado con fines publicitarios, dado que este tipo de mecanismos son muy mediaticos y la empresa que los fabrica suele tener una publicidad gratuita impagable. Pero el fondo de la cuestión es otro, la parte técnica que está detras. Y como siempre, detrás de estas cosas que parecen una solución infalible y definitiva, siempre hay alguien capaz de encontrar el talón de Aquiles y demostrar la posible inutilidad de la medida. En concreto, hay quien ha podido demostrar que estos chips son "hackeables". Se puede leer en Demo: Cloning a Verichip
Análizando este nuevo sistema como mecanismo de autenticación tenemos:
a) Es un mecanismo de autenticación de un doble factor (algo que se tiene y algo que se sabe, aunque esto último es controlado por la empresa que graba esa información).
b)Si este tipo de dispositivos son reutilizables (Desconozco si lo son o no), entonces la posibilidad de segundas escrituras deja abierta la opción de una vez implantado el chip que la información que esté identificando al poseedor del chip pueda cambiar, por lo que no identificaría a la persona, solo la reconocería como trabajador por el hecho de llevar el chip. Imagino que la seguridad reside en la dificultad de acceder al chip para alterarlo si esta funcionalidad no se permite de forma remota, que imagino que así será.
c)Si el empleado no controla la información que se graba dentro del chip, siempre podría alegar que no gestiona la clave que le identifica y por tanto, que no puede ser responsable de su custodia.
Ahora bien, como suele ocurrir otras veces, creo que se tiene un mecanismo de autenticación potente, pero un proceso de autenticación debil. Quiero decir que por lo que deduzco de ver como pueden haber hackeado el chip, el método es lo que se ha conseguido copiar. Si uno es capaz de generar frente a una señal de entrada una misma salida que el chip original, no tiene que conocer que hay dentro para que la imitación sea completa.
Este tipo de mecanismos creo que tienen que cumplir varios requisitos:
a) El usuario controla la clave privada para poder ser responsable de los actos que concurran sobre ella.
b) Cada señal que interrogue al dispositivo de autenticación tiene que ser una salida aleatoria para no poder "adivinar" frente a una entrada, cual es la salida.
c) La seguridad del dispositivo tiene que garantizar que una vez introducida la clave privada, está no saldrá jamás del contenedor. Ni siquiera debe contemplarse la opción de resetear la contraseña.
Y como no, la gran pregunta, ¿Justifica el riesgo de acceso no autorizado semejante medida? ¿Es el riesgo más prioritario a controlar dentro de la organización?
miércoles, 8 de febrero de 2006
Noticias
0
comentarios
Un "robo de identidad" estimado en 22 millones de euros
Hace poco preparando una charla de concienciación a usuarios me puse a actualizar las noticias que suelo mostrar para hacer ver que esto de la "seguridad de la información" no es un juego de niños. Dado que todos los incidentes son muy mediaticos ya en prensa convencional encuentras noticias interesantes para referenciar. En concreto, en el Pais apareció el 18 de Enero una noticia entorno al robo de identidades en la Hacienda francesa. La noticia original puede leerse en la web de El País aquí. Citando literalmente el artículo, "Una banda criminal ha estafado al menos 22 millones de euros (aunque se cree que la cantidad es mucho más elevada) a la Hacienda británica usando para ello su propio portal de Internet. El que podría terminar siendo el mayor fraude de la historia del país ha puesto al erario público al borde del colapso, según el diario The Times."
Hoy leo en el Blog de Schneier las reflexiones entorno a este hecho.
Es curioso ver cómo se destaca que el interés político por facilitar el pago o reembolso puede haber causado semejante estropicio. Fue tanto el interés por simplificar el proceso que incluso se estableció como mecanismo la solicitud de reembolso mediante una página Web. Desafortunadamente para el creador de semejante servicio, los únicos requisitos para efectuar el reembolso es conocer el número de la seguridad social y el nombre de la madre. Sólo indicando un numero de cuenta en donde proceder al reembolso la transacción se ejecuta. Tal como comenta el propio Schneier, con lo descrito hasta ahora dice "Alguien que conozca algo entorno a la seguridad ya puede imaginarse que paso".
Lo importante de los comentarios de Schneier son que aunque la prensa ha etiquetado el incidente como un robo de identidad, realmente el problema ha sido el pésimo mecanismo de autenticación de la transacción. Un mecanismo que utiliza algo semi secreto y que no requiere ningún tipo de comprobación o de validación más antes de realizar la transferencia no puede ya considerarse válido en los tiempos que corren.
Hoy leo en el Blog de Schneier las reflexiones entorno a este hecho.
Es curioso ver cómo se destaca que el interés político por facilitar el pago o reembolso puede haber causado semejante estropicio. Fue tanto el interés por simplificar el proceso que incluso se estableció como mecanismo la solicitud de reembolso mediante una página Web. Desafortunadamente para el creador de semejante servicio, los únicos requisitos para efectuar el reembolso es conocer el número de la seguridad social y el nombre de la madre. Sólo indicando un numero de cuenta en donde proceder al reembolso la transacción se ejecuta. Tal como comenta el propio Schneier, con lo descrito hasta ahora dice "Alguien que conozca algo entorno a la seguridad ya puede imaginarse que paso".
Lo importante de los comentarios de Schneier son que aunque la prensa ha etiquetado el incidente como un robo de identidad, realmente el problema ha sido el pésimo mecanismo de autenticación de la transacción. Un mecanismo que utiliza algo semi secreto y que no requiere ningún tipo de comprobación o de validación más antes de realizar la transferencia no puede ya considerarse válido en los tiempos que corren.
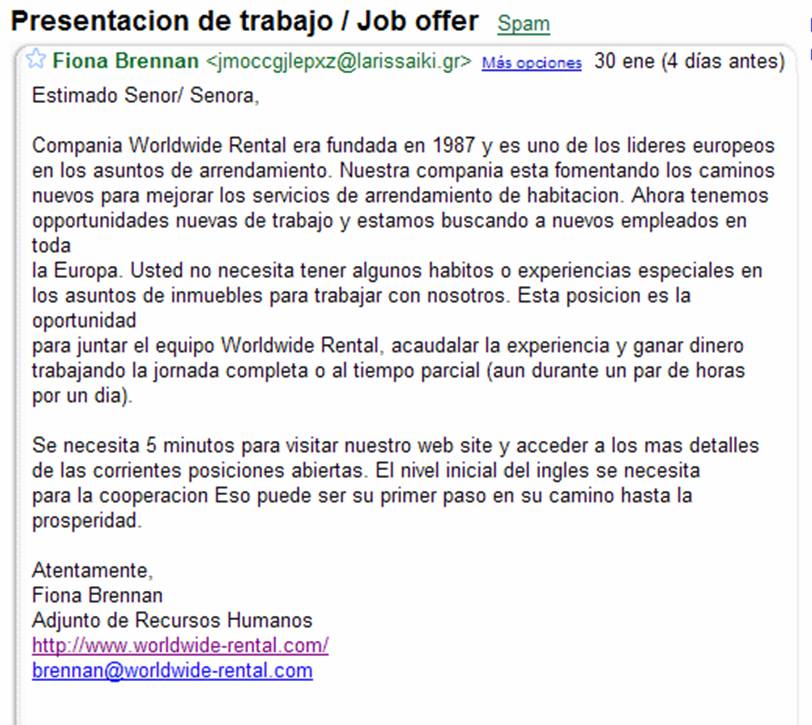
Vengo recibiendo en mi buzon de Gmail ultimamente muchos correos relacionados con posibles ofertas de trabajo que pasan directamente al buzón de Spam gracias al potente gestor anti-spam de Gmail. Es curioso como los generadores de spam y ahora también complices de phishing van buscando las tretas que mediante ingeniería social consigan engañar a potenciales víctimas para convertirlas en complices.
En general, en todas estas ofertas de trabajo siempre se pide lo mismo: sacar dinero de una cuenta para enviarlo vía unos de los servicios de envío directo de dinero a algún sitio.
En general, este tipo de mensajes está mejor construido y dado que ofrecen un buen gancho porque los ingresos por colaborar son cuantiosos, seguro que tienen y tendrán muchas más victimas que los más tradicionales. A continuación adjunto uno de los correos recibidos con esta mecánica.

En general, en todas estas ofertas de trabajo siempre se pide lo mismo: sacar dinero de una cuenta para enviarlo vía unos de los servicios de envío directo de dinero a algún sitio.
En general, este tipo de mensajes está mejor construido y dado que ofrecen un buen gancho porque los ingresos por colaborar son cuantiosos, seguro que tienen y tendrán muchas más victimas que los más tradicionales. A continuación adjunto uno de los correos recibidos con esta mecánica.
miércoles, 1 de febrero de 2006
Bri-consejo de seguridad,
ISO 27001/27002
0
comentarios
Fotografía digital como evidencia
Llevo unas semanas estudiando las diferentes regulaciones y recomendaciones entorno a las garantías que en la legislación se establecen para el tratamiento y custodia de información en formato digital.
En general, el legislador siempre incluye cuando afecta a la seguridad de la información un texto que más o menos viene a decir " se garantizará la autenticidad, integridad y confidencialidad de la información en soporte electrónico".
Teniendo en cuenta estas tres propiedades, cualquier proceso que trata datos digitales debería contar a priorí con evidencias o registros que garanticen la detección o prevención de amenazas que alteren cualquiera de estas propiedades. Sin embargo, en general, nos encontramos en muchas organizaciones que se maneja información escaneada como si fueran documentos originales, se guardan log's de todo pero se conservan como otro fichero más del sistema, no se garantiza que la configuración del tiempo se ajuste a una referencia horaria objetiva que secuencie correctamente todos los logs del sistema.
Con todas estas interrogantes en mi cabeza,y buscando información sobre temas forenses me encontré por casualidad con el blog de Javier Pagés. En él, había un post relacionado con el estudio de la foto digital como evidencia entorno a un asunto de Ovnis, y en donde se habia invitado a Javier Pagés al programa "Cuarto milenio" de Cuatro para probar la manipulación de fotografías.
Tan osado como siempre, dirigí todas mis dudas a su dirección de correo y rápida y amáblemente respondió y posteriormente ha publicado un post mucho más desarrollado con información que gran utilidad. Dado que está familiarizado con los procesos judiciales, aclara e ilustra bastante sobre la fiabilidad de la fotografía digital como evidencia.
Dado que ultimamente los controles de tráfico están utilizando camaras digitales para obtener la evidencia y generar la sanción, uno que conoce este mundillo muchas veces se pregunta quién vigila al policía. Porque evidentemente, la foto refleja una situación, pero sin garantías suficientes sobre la autenticidad y sobre todo, la integridad del contenido, cualquiera con poder o acceso privilegiado puede apuntar un hecho delictivo a un inocente. Y esta problemática que ahora tenemos con las fotografías digitales vendrá pronto asociada a transacciones o trámites utilizando la firma digital.
En fin, creo que a veces preferiría ser más ignorante para ser más feliz, aunque tambien me da miedo este nuevo poder tecnológico que algunos pueden querer manipular o malutilizar. Aquí otro blog sobre el polémico tema del voto electrónico "No al voto electrónico"
En general, el legislador siempre incluye cuando afecta a la seguridad de la información un texto que más o menos viene a decir " se garantizará la autenticidad, integridad y confidencialidad de la información en soporte electrónico".
Teniendo en cuenta estas tres propiedades, cualquier proceso que trata datos digitales debería contar a priorí con evidencias o registros que garanticen la detección o prevención de amenazas que alteren cualquiera de estas propiedades. Sin embargo, en general, nos encontramos en muchas organizaciones que se maneja información escaneada como si fueran documentos originales, se guardan log's de todo pero se conservan como otro fichero más del sistema, no se garantiza que la configuración del tiempo se ajuste a una referencia horaria objetiva que secuencie correctamente todos los logs del sistema.
Con todas estas interrogantes en mi cabeza,y buscando información sobre temas forenses me encontré por casualidad con el blog de Javier Pagés. En él, había un post relacionado con el estudio de la foto digital como evidencia entorno a un asunto de Ovnis, y en donde se habia invitado a Javier Pagés al programa "Cuarto milenio" de Cuatro para probar la manipulación de fotografías.
Tan osado como siempre, dirigí todas mis dudas a su dirección de correo y rápida y amáblemente respondió y posteriormente ha publicado un post mucho más desarrollado con información que gran utilidad. Dado que está familiarizado con los procesos judiciales, aclara e ilustra bastante sobre la fiabilidad de la fotografía digital como evidencia.
Dado que ultimamente los controles de tráfico están utilizando camaras digitales para obtener la evidencia y generar la sanción, uno que conoce este mundillo muchas veces se pregunta quién vigila al policía. Porque evidentemente, la foto refleja una situación, pero sin garantías suficientes sobre la autenticidad y sobre todo, la integridad del contenido, cualquiera con poder o acceso privilegiado puede apuntar un hecho delictivo a un inocente. Y esta problemática que ahora tenemos con las fotografías digitales vendrá pronto asociada a transacciones o trámites utilizando la firma digital.
En fin, creo que a veces preferiría ser más ignorante para ser más feliz, aunque tambien me da miedo este nuevo poder tecnológico que algunos pueden querer manipular o malutilizar. Aquí otro blog sobre el polémico tema del voto electrónico "No al voto electrónico"
Suscribirse a:
Entradas (Atom)


- Follow Us on Twitter!
- "Join Us on Facebook!
- RSS
Contacta por Linkedin