sábado, 19 de febrero de 2011 3 comentarios

Administración electrónica: la "deuda técnica" que se nos avecina.

La entrada en vigor el año pasado del R.D. 3/2010 se anunciaba como un impulso al mercado de la seguridad de la información. Como suele ser habitual en Administraciones Públicas, la legislación solo preocupa cuando vencen los plazos de adecuación.

Llevo desde principios de año buceando más profundamente sobre el cumplimiento de la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los Servicios Públicos que es la columna vertebral de la que emanan tanto el Esquema Nacional de Interoperabilidad como el Esquema Nacional de Seguridad y la situación que se vislumbra es preocupante, al menos en el ámbito en el que yo me estoy moviendo.

El titulo del post va a ser el eje de la reflexión que pretendo plantear. Estamos ante un momento crucial para la Administración Pública Española. Parece muy trascendental la afirmación pero es que creo que así es. La Ley 11/2007 es, además de una declaración de intenciones sobre la modernización de la Administración, una regulación que establece "el proceso de migración del soporte papel al soporte electrónico". Por tanto, es una legislación que sirve para regular y normalizar cómo debe producirse la conversión desde la tramitación presencial hacia la tramitación telemática. En todas las aproximaciones que he presenciado hacia Organismos Públicos que están abordando este tema, se plantean una serie de situaciones repetitivas que a continuación paso a comentar:

  • El proyecto de adecuación a la Ley 11/2007 cae sobre el área tecnológica: esto es un sintoma claro del desconocimiento de la trascendencia de la propia legislación. Lo que pretende la legislación es adecuar los procedimientos administrativos al entorno digital preservando las "garantías jurídicas" de dicho proceso. Por tanto, involucrar sólo al área tecnológica ya supone un grave error desde el diseño puesto que la naturaleza del proceso y su problemática no puede ser conocida por el área TI sino por el área de negocio que habitualmente ejecuta esos procedimientos administrativos.
  • Desconocimiento del marco legal por parte del area tecnológica y jurídica: otro de los factores recurrentes que me encuentro es el desamparo que sienten las áreas tecnológicas respecto a los requisitos legales y sus consecuencias técnicas que ya han sido regulados por reglamentos derivados de la Ley 11/2007. Los servicios jurídicos de las organizaciones no vienen responsabilizándose de la cobertura legal que deben dar a la organización en materia tecnológica. Es cierto que la legislación ha estado muy convulsa  y en 5 años se han publicado leyes y reales decretos que por nuevos son desconocidos, pero son muy relevantes porque dan las pautas para la realización y el diseño de unos sistemas de información robustos y lo que es más importante, dotados de los requisitos jurídicos necesarios para garantizar la validez jurídica de los tramites administrativos. Por tanto, el área técnica debe implantar los diferentes servicios establecidos por la Ley de forma completa y correcta, satisfaciendo los requisitos que la regulación marca. Hay que destacar que existen directrices claras respecto a cómo debe ser la sede electrónica, el archivo y expediente electrónico, las comunicaciones y notificaciones telemáticas, el registro electrónico, etc.
Creo que un equipo de proyecto de Administración electrónica debe estar formado por un personal jurídico y técnico que comparten un fin común: resolver técnicamente las necesidades jurídicas del procedimiento administrativo a adecuar. Informáticos y abogados trabajando conjuntamente para comprender la naturaleza técnica de los requisitos jurídicos que la legislación ha plasmado en los diferentes reales decretos ya publicados. Y para sorpresas de técnicos e informáticos, la legislación a veces concreta tanto como hasta definir qué metadatos debe tener un documento electrónico, cómo debe realizarse el proceso de digitalización del papel, qué requisitos debe tener la sede electrónica o cómo deben plantearse los calendarios de conservación de los documentos electrónicos.
    En las charlas de presentación de la problemática sobre Administración Electrónica siempre empiezo por tratar de contextualizar a los oyentes sobre los grandes cambios que hay entre gestionar papel y gestionar documentos electrónicos. Las diferencias son bastante notables y se centran en estos aspectos:

    • Un documento en soporte papel está limitado por las restricciones físicas del mundo real, espacio y tiempo. La información que recoge es el contenido plasmado sobre el soporte utilizado para su representación y no hay más. En cuanto a la capacidad de procesamiento, está limitado también dado que su almacenamiento ocupa lugar físico y su transporte supone el desplazamiento físico por el mundo real del soporte y por tanto restringido a la velocidad que pueda alcanzar el soporte en su traslado de un origen a un destino. El envío de información por las redes de telecomunicaciones siempre supone la generación de una copia puesto que el original siempre permanece en el punto origen emisor de la información. En cuanto a la seguridad del documento, se limita a la protección física del soporte. Teniendo vigilado el soporte se tiene vigilada la información.
    • Un documento electrónico es mucho más. La información intangible es almacenada en un soporte tangible pero también puede trasladarse a través de las redes de telecomunicaciones sin perder ninguna propiedad. La información del documento está compuesta por el contenido, los metadatos del archivo donde esa información se encuentra y en los logs o registros de los sistemas y aplicaciones informáticas que han tratado esa información. Por tanto, una primera y sustancial diferencia es que pasamos a tener Datos y Metadatos, siendo ambos información relevante respecto al contenido del documento. La segunda gran diferencia sustancial es que en un documento electrónico no se pueden presuponer ciertos conceptos sin pruebas previas. No existe original o copia a no ser que éstas se acrediten técnicamente mediante firma digital. Respecto a los metadatos que establecen las fechas de creación o modificación, el tiempo es un parámetro del sistema que habrá que acreditar. Esto quiere decir que para poder demostrar el momento en el que se producen ciertas acciones, habrá que dar fe de ello de forma técnica siendo el sellado de tiempo la forma de producir dicha garantía. Por tanto, desde la perspectiva de la seguridad de la información creo que ya se vislumbra que la cosa se complica y que las necesidades de protección aumentan. 
    En este contexto, la legislación relacionada con la aplicación de la Ley 11/2007 ha pretendido dar garantías jurídicas al documento electrónico para que no se produzcan problemas y sea posible la tramitación en soporte electrónico. Sin embargo, estas necesidades tecnológicas de aportar protección técnica para que los procesos administrativos sean equivalentes en un formato o en otro no están siendo puestas en marcha por parte de las Administraciones lo que equivale a estar migrando los procesos presenciales hacia procesos telemáticos desamparados jurídicamente, lo que implicará problemas en el futuro. Esta situación se justifica en parte por la lentitud con la que han ido apareciendo los Reales Decretos. Hay que pensar que la Ley 11/2007 establecía hasta finales del 2009 como plazo de adecuación y sin embargo los Esquemas Nacionales de Interperabilidad y Seguridad fueron publicados en el 2010.

    ¿Y qué conceptos y legislación es relevante en materia de Administración Electrónica?

    Lo que un responsable de tecnología debe entender es que su misión, al abordar un proyecto de adecuación a la Ley 11/2007 es garantizar la identica protección legal se tramite en papel o en soporte electrónico. Para ello, en el año 2003 se publicó la Ley 59/2003 de firma digital que sienta los cimientos y conceptos esenciales para que la equivalencia jurídica entre papel y soporte electrónico sea idéntica. Esta ley en su artículo 3 define qué es un documento electrónico, la pieza esencial de cualquier gestión administrativa. A continuación podéis ver la redacción de dicho artículo.
    Artículo 3. Firma electrónica, y documentos firmados electrónicamente.

    1. La firma electrónica es el conjunto de datos en forma electrónica, consignados junto a otros o asociados con ellos, que pueden ser utilizados como medio de identificación del firmante.

    2. La firma electrónica avanzada es la firma electrónica que permite identificar al firmante y detectar cualquier cambio ulterior de los datos firmados, que está vinculada al firmante de manera única y a los datos a que se refiere y que ha sido creada por medios que el firmante puede mantener bajo su exclusivo control.

    3. Se considera firma electrónica reconocida la firma electrónica avanzada basada en un certificado reconocido y generada mediante un dispositivo seguro de creación de firma.

    4. La firma electrónica reconocida tendrá respecto de los datos consignados en forma electrónica el mismo valor que la firma manuscrita en relación con los consignados en papel.

    5. Se considera documento electrónico la información de cualquier naturaleza en forma electrónica, archivada en un soporte electrónico según un formato determinado y susceptible de identificación y tratamiento diferenciado.

    Sin perjuicio de lo dispuesto en el párrafo anterior, para que un documento electrónico tenga la naturaleza de documento público o de documento administrativo deberá cumplirse, respectivamente, con lo dispuesto en las letras a o b del apartado siguiente y, en su caso, en la normativa específica aplicable.

    6. El documento electrónico será soporte de:
    • Documentos públicos, por estar firmados electrónicamente por funcionarios que tengan legalmente atribuida la facultad de dar fe pública, judicial, notarial o administrativa, siempre que actúen en el ámbito de sus competencias con los requisitos exigidos por la ley en cada caso.
    • Documentos expedidos y firmados electrónicamente por funcionarios o empleados públicos en el ejercicio de sus funciones públicas, conforme a su legislación específica.
    • Documentos privados.

    7. Los documentos a que se refiere el apartado anterior tendrán el valor y la eficacia jurídica que corresponda a su respectiva naturaleza, de conformidad con la legislación que les resulte aplicable.

    8. El soporte en que se hallen los datos firmados electrónicamente será admisible como prueba documental en juicio. Si se impugnare la autenticidad de la firma electrónica reconocida con la que se hayan firmado los datos incorporados al documento electrónico se procederá a comprobar que se trata de una firma electrónica avanzada basada en un certificado reconocido, que cumple todos los requisitos y condiciones establecidos en esta Ley para este tipo de certificados, así como que la firma se ha generado mediante un dispositivo seguro de creación de firma electrónica.

    La carga de realizar las citadas comprobaciones corresponderá a quien haya presentado el documento electrónico firmado con firma electrónica reconocida. Si dichas comprobaciones obtienen un resultado positivo, se presumirá la autenticidad de la firma electrónica reconocida con la que se haya firmado dicho documento electrónico siendo las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 120 a 600 euros.

    Si se impugna la autenticidad de la firma electrónica avanzada, con la que se hayan firmado los datos incorporados al documento electrónico, se estará a lo establecido en el apartado 2 del artículo 326 de la Ley de Enjuiciamiento Civil.

    9. No se negarán efectos jurídicos a una firma electrónica que no reúna los requisitos de firma electrónica reconocida en relación a los datos a los que esté asociada por el mero hecho de presentarse en forma electrónica.

    10. A los efectos de lo dispuesto en este artículo, cuando una firma electrónica se utilice conforme a las condiciones acordadas por las partes para relacionarse entre sí, se tendrá en cuenta lo estipulado entre ellas.

    Estas definiciones de la Ley 59/2003 son de vital importancia dentro de las AA.PP. porque establecen qué es un "documento público en soporte electrónico" y como se puede ver, la necesidad de la firma digital es un requisito de la propia definición. Todo documento en soporte electrónico sin firma digitalmente es papel mojado. Además, en rojo he marcado las partes del artículo donde la legislación atribuye las equivalencias jurídicas entre el papel y el soporte electrónico. El artículo 4 también de la Ley 59/2003 se encarga de establecer cómo debe emplearse la firma electrónica dentro de las AA.PP.

    Partiendo de las definiciones de la Ley de Firma digital, la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los Servicios Públicos ha ido regulando otros requisitos necesarios para que se produzca el proceso de transición de forma correcta. Ello queda perfectamente reflejado en los siguientes Reales Decretos:


    A este marco jurídico desarrollado específicamente para extender la Ley 11/2007 hay que añadir, y es de suma importancia, que cuando se habla de tramitación administrativa siempre hay detrás un ciudadano. Por tanto, es de gran relevancia considerar en todo momento el cumplimiento de la Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal y su desarrollo reglamentario en el Real Decreto 1720/2007, de 21 de diciembre, por el que se aprueba el Reglamento de desarrollo de la Ley Orgánica 15/1999, de 13 de diciembre, de protección de datos de carácter personal. Hay que recordar que el Titulo VIII de dicho reglamento establece las medidas de seguridad que debe garantizar todo tratamiento de estos tipos de datos.

    Ya para terminar y tras esta enumeración de legislación que establece  requisitos y condicionantes tecnológicos concretos que habrá que implantar, quiero también recomendar y enlazar al blog Microlopez, toda una referencia en materia de Administración Electrónica al que ya nombré con su magnífico manual de supervivencia de la @Administración Electrónica.

    Su última reflexión habla de la "deuda técnica: la Burbuja de las TIC" y la define en el siguiente párrafo:

    La deuda técnica es una metáfora de Ward Cunningham que describe como hacer las cosas rápido y mal va generando, con mecanismos propios de las burbujas financieras, una deuda similar a nivel técnico. En realidad el problema no es nuevo en absoluto en el mundo del software, se puede ver como una variante de lo que ya fue denominado en los años 60 como la “crisis del software”.

    La deuda técnica tiene asociado el pago de intereses que se concretan en el esfuerzo extra necesario en el futuro por una elección rápida y mala de diseño, la cosa va creciendo y se vuelve cada vez más insostenible. Al igual que en el mundo financiero, si te pasas, el exceso acabará en un gran desastre del cual, en el mejor de los casos, se “sale” con un costoso rescate que conlleva una nueva deuda como lo puede ser en las TIC la sustitución apresurada de un sistema o conjunto de sistemas ante un problema inminente e insalvable, fruto de errores pasados, por otros nuevos que tampoco se han examinado lo suficiente.

    En otros casos el desastre a nivel informático puede ser más sutil, pero no menos importante: se puede manifestar en una estructura de costes que al haber perdido control va creciendo poco a poco hasta un punto que pone en duda el sentido de las aplicaciones en cuestión o dicho de otro modo: que la supuesta mejora de productividad que se logra con la utilización de estas aplicaciones corporativas se vuelve negativa.

    El propio autor lo explica en este video colgado en Youtube.


    En esta página tenéis la transcripción del video.

    Aquellos proyectos de Administración Electrónica que no implanten con rigurosidad todos los requisitos establecidos por la legislación anteriormente nombrada estarán generando en sus correspondientes organismos una "deuda tecnica" que pasará factura en el futuro. Si se gestionan documentos electrónicos que no son firmados digitalmente o se recogen en los registros electrónicos documentación que no dispone de una referencia temporal válida, dichos documentos en soporte electrónico podrían tener dudosa validez jurídica y dar como resultado la nulidad del trámite administrativo dado que siempre quedará al ciudadano la posibilidad del repudio de dicha información. No se dispondrán de garantías técnicas suficientes para afirmar la autenticidad e integridad de dicha información y por tanto, el conflicto está servido.
    El primer problema es que el ciudadano común desconoce también la necesidad de garantizar estos requisitos técnicos y tendrán que ser los abogados más puestos en la materia los que usen como argumento estas deficiencias técnicas en sus alegatos.
    El segundo problema será que el juez entienda el meollo de la cuestión, aunque si el abogado cuenta con un buen perito informático, este podrá mostrarle al juez que es posible generar información en soporte electrónico con idénticas propiedades a las presentadas por la Administración cuando esta no está firmada digitalmente ni sellada en tiempo. La evidencia digital es así de frágil cuando no se la dota de las medidas de seguridad adecuadas.
    sábado, 5 de febrero de 2011 5 comentarios

    Los errores informáticos, ¿Deben pagarse?

    "Nadie es perfecto: los errores de los cocineros se tapan con mayonesa, los errores de los albañiles se tapan con cemento y los errores de los médicos se tapan con tierra". Esta frase atribuida a Frank Lloyd Wright va a ser el origen del post de esta semana.

    Todo parte de una noticia que guardé hace unos días (vía Instapaper que recomiendo usar a aquellos que quieren mejorar su productividad y no verse arrastrados por la navegación compulsiva) donde David Rice, nuevo responsable de seguridad de Apple plantea un impuesto sobre vulnerabilidades como idea para la mejora de la seguridad del software.

    Esta propuesta no es nueva y forma parte del discurso de Bruce Schneier que siempre habla de la "economía de la inseguridad". Su planteamiento viene a explicar que la filosofía con la que la industria en general trabaja es el pago por los efectos de la inseguridad, sin atajar la esencia del problema.

    Lo curioso del tema es que realmente no se sabe si este enfoque resulte económicamente más rentable que intentar fortalecer la seguridad desde el diseño. Microsoft a base de sufrirlo en sus propias carnes decidió cambiar radicalmente su filosofía y paso a una "seguridad por defecto" como planteamiento de diseño. Y las cosas se hicieron bien desde el principio, atacando el problema desde la raíz, en el proceso de construcción del software. Fruto de aquello, hoy utilizan y aplican la metodología de desarrollo seguro SDLC de la que ya he hablado en este blog en más de una vez.

    Lo que sí creo es que empieza a llegar un momento en donde debiera plantearse el proceso industrial de la Ingeniería en Informática, estableciendo unos requisitos mínimos a cumplir y unas garantías mínimas exigibles a los productos hardware o software que se lanzan al mercado. Y no garantías físicas respecto a la seguridad industrial del producto (consumo, rendimiento eléctrico, etc.) sino garantías respecto a los aspectos programados por el software, atribuibles al código que se ejecuta en el dispositivo.

    Porque hay una cosa clara, mientras el error o fallo no afecte directamente a la cuenta de resultados de la Empresa que lo causa o genera, la Industria no cambiará. Esa "cláusula comodín" del software que lo primero que dice es que se encuentra ante un producto del que no es exigible ningún tipo de responsabilidad se tiene que acabar. En otras áreas de la Industria se realiza un esfuerzo enorme por garantizar la robustez y fiabilidad de los productos y la Informática no está todavía por desgracia a esa altura. Sólo hay que pensar en las disciplinas asociadas a la seguridad de los materiales de construcción, la seguridad del automóvil, etc... para darse cuenta de lo importante que es el diseño seguro. Las cifras de Gartner estiman que costará alrededor de $ 1 millón al año en promedio para una empresa con entre 2.500 y 3.000 máquinas la aplicación de parches de software.


    Las noticias recogidas en prensa dan tal sensación de cotidianidad a este tema que tenemos más que asumido el "error informático" como parte del precio que hay que pagar por el alto desarrollo industrial. Obviamente la complejidad de los sistemas va en aumento y la torre de cartas es cada vez más alta, lo que hace que cualquier problema en una de ellas tenga consecuencias. En cualquier caso, la dificultad no debe ser nunca excusa para no abordar el problema. Hay incidentes que sí tienen una culpabilidad clara y que si debieran penalizar a la empresa que lo genera. Esta semana también ha sido conocido el problema de seguridad de los "Cargadores USB Energizer" que incluyen de regalo un troyano.
    No nos damos cuenta pero hay software por todos lados, incrustado sobre hardware o desarrollado sobre sistemas operativos pero casi todo los electrodomésticos están transformándose en "inteligentes" debido al software de control que llevan embebido. Y pronto cada uno de estos cacharros tendrá una IP. ¿Tendremos que ver cómo una oleada de malware inutiliza los frigoríficos de medio mundo para tomarnos en serio esto de considerar como fase indispensable del diseño a la "seguridad".

    "Nadie es perfecto: los errores de los cocineros se tapan con mayonesa, los errores de los albañiles se tapan con cemento y los errores de los medicos se tapan con tierra". En el futuro habrá que añadir, "Los informáticos lo tienen más facil, basta con apagar y volver a encender para solucionarlo". Así nos ve la sociedad y así nos paródia como se puede ver en la serie "Los Informáticos". Es triste pero es nuestra realidad. Lo que más duele es que en otras áreas y disciplinas jamás se habría dado lugar a esta situación, pero como la "Informática" no es una "Ingeniería real" como el resto y no tiene atribuciones profesionales, pues así estamos. Sabemos que "la informática es una ciencia", "un arte" y en el futuro "una religión". Habrá que creer y tener fe en ella para que las cosas funcionen.


    domingo, 30 de enero de 2011 1 comentarios

    El cibercrimen ataca al eslabón más debil, ahora tramitación electrónica.

    Hace ya un año que posteé sobre un fraude masivo detectado sobre los sistemas informáticos que permiten a los países gestionar sus cuotas nacionales en relación a la emisión de gases de CO₂ de acuerdo a convenios internacionales (el Protocolo de Kioto y el sistema europeo). Se basa en la gestión de derechos y su adquisición permite poder emitir el equivalente de una tonelada de dióxido de carbono durante un período determinado.

    Esta noticia, aunque ha pasado inadvertida en los medios de comunicación, vuelve a primera plana dado que la UE ha cerrado su mercado de emisiones de CO₂ tras un nuevo ataque que había permitido a sus autores lograr hacerse con permisos de emisión por valor de siete millones de euros en la República Checa.

    Como se suele decir, el hombre es el único animal que tropieza dos veces en la misma piedra. No hay peor defensor que el que subestima a su atacante y en este caso además, debiera aplicarse el sentido común para detectar que un sitio Web con semejante trascendencia y potencial botín no va a dejar de ser avasallado hasta lograr la fechoría.

    Los consultores de seguridad si algo tenemos como característica innata es la capacidad no sólo de pensar cómo se protege un elemento sino también de cómo se ataca. Debemos ser capaces de ponernos en la mente del agresor y detectar cual podría ser su modus operandi. En estos casos siempre considerando que será más listo que nosotros por una sencilla razón: el agresor siempre tiene ventaja. A nosotros nos toca vigilar a todas las ovejas mientras que el lobo sólo tiene que permanecer al acecho, buscar la más débil y atacar en un momento de despiste. Por tanto, hay una descompensación en los esfuerzos de defensa y de ataque a favor del agresor.


    Nuestra forma de razonar no es pensar en cómo tienen que hacerse las cosas para que funcionen bien (visión más ingenieríl) sino en cual será la lógica del agresor para vulnerar el sistema. Un buen consultor de seguridad debe ser un buscador de "Talones de Aquiles", de eslabones débiles que pudieran tirar por tierra todo el esfuerzo empleado en fortificar un sistema. Y aunque a veces pueda resultar excesivo o extremadamente paranoico, la realidad luego se encarga de demostrar que precisamente estos pequeños agujeros poco probables son los que acaban generando problemas de seguridad.

    En el caso a modo de ejemplo de vigilar las ovejas, el pastor estará atento no solo al rebaño sino también a los sitios por donde pasa y en donde el lobo pudiera tener más fácil salirse con la suya. Esta manera de actuar no es más que la construcción mental de "Arboles de ataque" que sirven para identificar las potenciales vulnerabilidades del sistema de protección o localizar nuevos frentes que debieran ser vigilados.

    El caso del mercado del CO₂ debiera servir como ejemplo para nuestras Administraciones Públicas que andan muy dormidas en materia de seguridad de la información. El problema de seguridad de los sitios Web afectados ha sido debido principalmente a la debilidad del sistema de autenticación basada en usuario y contraseña que ha permitido realizar diferentes oleadas de phishing y comprometiendo cuentas de usuarios con privilegios para la adquisición de derechos de emisión.

    Precisamente hoy vence el plazo de adecuación de sistemas establecido por la Disposición Transitoria del Real Decreto 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica. que establece lo siguiente:

    Adecuación de sistemas.

    1. Los sistemas existentes a la entrada en vigor del presente Real Decreto se adecuarán al Esquema Nacional de Seguridad de forma que permitan el cumplimiento de lo establecido en la disposición final tercera de la Ley 11/2007, de 22 de junio. Los nuevos sistemas aplicarán lo establecido en el presente Real Decreto desde su concepción.

    2. Si a los doce meses de la entrada en vigor del Esquema Nacional de Seguridad hubiera circunstancias que impidan la plena aplicación de lo exigido en el mismo, se dispondrá de un plan de adecuación que marque los plazos de ejecución los cuales, en ningún caso, serán superiores a 48 meses desde la entrada en vigor.

    El plan indicado en el párrafo anterior será elaborado con la antelación suficiente y aprobado por los órganos superiores competentes.

    3. Mientras no se haya aprobado una política de seguridad por el órgano superior competente serán de aplicación las políticas de seguridad que puedan existir a nivel de órgano directivo.

    Es comprensible que los esfuerzos por hacer avanzar la Administración electrónica hagan correr a los responsables en la puesta en marcha de servicios al ciudadano. Sin embargo, no es tan razonable que esa puesta en servicio deba realizarse con un sacrificio de las medidas de seguridad. Al igual que no se les ocurriría habilitar una sede o edificio sin puertas ni ventanas, no debieran lanzarse sitios Web sin las correspondientes mínimas medidas de seguridad. Porque el problema es que una vez se ponen en marcha mientras no se detecten incidentes todo el mundo estará confiado hasta que venga "el lobo" y se lleve por delante a varias ovejas. Eso es lo que ha ocurrido con el mercado del CO2 a nivel europeo, y como ya postee la vez anterior, el fraude fue detectado 18 meses después con una pérdidas estimadas de 5.000 millones de euros. El crimen está muy organizado y se mueve ahora como pez en el agua en materia de nuevas tecnologías. Lo grave de este tipo de robos es que son rápidos y relativamente limpios por lo wue tardan en ser detectados.

    En la situación de crisis en la que estamos, lo que menos nos podemos permitir ahora son pérdidas millonarias por descuidos de nuestros servicios Webs que permitan a chorizos internacionales defraudar. Por tanto, o los servicios gozan de esa "seguridad por defecto" que exige el R.D. 3/2010 o nos estamos quietecitos y no lanzamos nuevos portales de tramitación que no reúnan las medidas adecuadas.

    Como este año va ser difícil cortar la cinta de construcciones y edificios de grandes presupuestos, mucho me temo que a los políticos les va a tentar vender modernidad y cercanía al ciudadano queriendo alardear de innovación, cambio del modelo productivo y servicios de tramitación telemática. Por tanto, de nuevo, política de fachada y de andamios para vender servicios terminados que se mantienen con palos y cañas.


    Porque lo peor para la seguridad es siempre subvestimar al enemigo o refugiarse en una falsa sensación de confianza. Te despiertas del "sueño de la seguridad" con la realidad de descubrir que vivías sólo del teatro de la seguridad. Por tanto, es necesario garantizar la seguridad de todos los eslabones de la cadena por igual o todo el esfuerzo se vendrá al traste. Siempre el más debil será la primera víctima y producirá que el resto de eslabones sean inútiles para el objetivo planteado.

    viernes, 7 de enero de 2011 5 comentarios

    El negocio de las fugas de información: el caso Renault.

    Hoy a salido a la luz una noticia sobre el supuesto caso de espionaje industrial que ha podido sufrir Renault con el diseño de su futuro coche eléctrico. Este no es sino un hecho más que sirve para concienciar a las empresas sobre la importancia que tiene la seguridad de la información dentro del funcionamiento habitual de los procesos de negocio en el siglo XXI, sobre todo, en aquellas que se dedican a la innovación. Cualquier charla que doy sobre seguridad de la información siempre empieza con unas de las primeras frases que aparece en la norma ISO 27002 y es que la información es un activo de toda organización, y como tal, debe ser protegido.

    Los datos confidenciales de Renault que han podido ser vendidos, parecen estar relacionados con las investigaciones de la empresa francesa y su socio Nissan sobre las baterías de los automóviles eléctricos de segunda generación. Estos son estudios que tienen que ver con la estrategia de la compañía en los próximos años y que pueden colocar a ambas marcas en las primeras posiciones dentro del futuro mercado del vehículo eléctrico. Tanto es así que ambas marcas han desembolsado en este proyecto cerca de 4.000 millones de euros.

    Sin embargo, parece que tres ejecutivos de la compañía han podido suministrar dicha información a agentes intermediarios que finalmente habrían podido acabar vendiendo los documentos en el mercado chino.

    Hagamos cuentas por el lado del comprador. Si la información ha costado una inversión de 4.000 millones de euros y a cada directivo se le ingresa en cuenta 1.000 millones, la ecuación para el ladrón de secretos todavía sale con un saldo a favor de 1.000 millones. Ahí es nada.

    Hagamos cuentas ahora por el lado del directivo tentado. ¿Cómo de honrado y leal debe ser un trabajador para soportar una tentación de 1.000 millones de euros?. Obviamente para resolver esta ecuación debemos pensar en varios factores. El primero, el nivel de remuneración del empleado que le lleve a garantizar los secretos tan relevantes que le han sido conferidos. Por otro lado, las consecuencias que podría tener dejarse llevar por la tentación y cometer el delito de revelar los secretos. Si 1.000 millones de euros compensan las consecuencias de revelar los secretos, la tentación posiblemente se resuelva con la venta de los datos. Es la ecuación de todo delito: Beneficio - coste o impacto.

    No nos engañemos, el espionaje industrial es una de las fuentes más lucrativas dentro de los negocios relacionados con la inseguridad de la información. Hay compañías que están más dispuestas a robar los secretos industriales de sus competidores una vez que estos logran sus éxitos que a invertir en el proceso de la innovación que muchas veces no logra los objetivos y hace que el dinero invertido no se recupere. El robo de datos es, en este caso, una apuesta más segura dado que se invierte una vez logrado el éxito del proceso investigador.

    Esto está también relacionado con las reflexiones que hace unos días hacía Bruce Schneier sobre el caso Wikileaks y de las que ya me hice eco hace un par de post. Por más que nuestra profesión trate de identificar las fugas, los puntos por los que la información se escapa hay una cosa que jamás podemos gestionar ni mejorar, la lealtad de las personas que trabajan en las organizaciones. A ello se suma, como apuntaba en los comentarios Joseba Enjuto, que las violaciones de la confidencialidad no son detectables hasta que se evidencia que la información ha sido filtrada (cuando ello deja signos visibles). En el caso del espionaje industrial, muchas veces lo que ocurre es que se producen similitudes sospechosas que dan que pensar aunque no se tengan pruebas.

    No es este un tema nuevo pero si un tema recurrente. Lo bueno del blog es que siempre permite mirar hacia atrás y ver que las cosas se siguen repitiendo sin que aprendamos de los tropiezos. Ya en el año 2007 postee sobre una investigación del Gobierno Alemán sobre los casos de espionaje industrial que procedían de Oriente.  Se puede comprobar en las fotografías del diario alemán Spiegel como las similitudes son demasiado casuales como para no sospechar. La industria china es competitiva por el bajo precio de su mano de obra. Sin embargo, todavía no están tan capacitados para inventar. Sin embargo, en el espionaje industrial encuentran el atajo necesario para poder llevar al mercado productos de idénticas prestaciones pero precios mucho más atractivos. Es la forma que tienen, aunque sea haciendo trampas, de lograr hacer crecer su economía. Google este año lo ha sufrido también en sus propias carnes mediante la sofisticada Operación Aurora. Lo que empieza a ser muy claro es que esta forma de actuar forma parte de una estrategia orquestada del sector chino para rivalizar con la industria americana y europea. Os remito al documental de "Documentos TV" sobre "El negocio de lo falso".

    Por tanto, tenemos que tener claro que para que la información de una organización esté protegida, se tienen que dar de forma simultanea, coherente y sincronizadas tres pilares esenciales:

    1. Deben implantarse las medidas tecnológicas necesarias para garantizar el uso correcto y autorizado de la información, de acuerdo a los riesgos detectados y la importancia de los activos a proteger. El principio de proporcionalidad como elemento para la toma de decisiones respecto al qué hacer.
    2. Como dice Schneier, la confidencialidad de un secreto está tan garantizada como la lealtad o la confianza que se pueda depositar en las personas que hacen de custodios del mismo. Por tanto, las personas siempre van a ser la clave de toda protección. La tecnología pone los medios pero las personas son las que finalmente hacen eficaces o no dichos mecanismos. 
    3. La auditoría como mecanismo de seguridad, como medida disuasoria con carácter preventivo y como elemento aclaratorio de los hechos con carácter correctivo.
    Las empresas y los Gobiernos deben entender que el paso del mundo analógico al digital no solo supone cambiar el papel por archivos electrónicos. Detrás de esta evolución se debe entender que estamos en un nuevo contexto donde la información fluye de forma muy rápida y por tanto, su control es bastante más complejo. La desaparición de las restricciones físicas hacen que el problema tenga que ser abordado desde otras perspectivas y con un robustecimiento y posiblemente endurecimiento de las condiciones de manejo de la información.

    El dramaturgo irlandés George Bernard Shaw acuño una frase célebre que representa perfectamente la diferencia entre los negocios basados en mercancías y los basados en el conocimiento.  La frase dice aproximadamente así:  "Si tú tienes una manzana y yo tengo una manzana e intercambiamos manzanas, entonces tanto tú como yo tenemos una manzana. Pero si tú tienes una idea y yo una idea e intercambiamos ideas, entonces ambos tenemos dos ideas".  Por tanto, las mercancías se intercambian pero el conocimiento siempre se comparte.

    Y sólo hay dos maneras de aprender este nuevo contexto en la Sociedad de la Información: por las buenas o por las malas. Wikileaks es un ejemplo de aprendizaje por las malas, pero hay muchos ejemplos de aprendizaje por las buenas. Son los casos de aquellas organizaciones que siguen velando y protegiendo adecuadamente sus activos de información y de los que no se conocen incidentes. El problema es que cuando uno lo hace bien tampoco es notorio. Sólo sale a la luz el que comete errores y ve su información expuesta.

    Trabajar en seguridad de la información es muy desagradecido porque, si no pasa nada, se supone que es tu trabajo o te acusan de ser demasiado paranoico. Pero si pasa, eres el máximo responsable cuando muchas veces no se implantan las medidas que propones. En fin, hay que asumir que es nuestro contexto y no puede ser de otra forma. Nadie puede felicitarte por haber evitado algo que no se sabrá que podía haber sucedido si no hubieras hecho bien tu trabajo. La prevención nunca tiene esa recompensa, ni en seguridad ni en cualquier otra disciplina. Solo requiere de confianza y decisión por parte de la Dirección de que siempre es mejor evitar que paliar daños.
    martes, 28 de diciembre de 2010 0 comentarios

    Prediciones 2011

    Aunque soy consciente de que llevo casi un mes desaparecido, diferentes contingencias personales y profesionales me han obligado a dejar en un segundo plano la publicación en el blog. No obstante y como viene siendo tradición un año más por estas fechas, toca jugar a tratar de vaticinar qué nos espera el año que viene y cuales serán las pesadillas contra las que tendremos que seguir luchando.

    Como gran titular, creo que el 2011 creo que será el año de "mirar de dentro hacia afuera".  Los que nos dedicamos a esto siempre decimos que el enemigo más peligroso está dentro y no en el exterior pero este año es posible que sea por primera vez, el año en el que empecemos a mirar qué ocurre en la red desde dentro hacia afuera. Este cambio en la orientación de la monitorización del tráfico de red tiene justificada su necesidad por dos motivos principalmente:

    1. La sofisticación del malware y su orientación a pasar desapercibido para infectar y contaminar equipos reclutando así cuantos más PC zombies mejor hace que los firewalls ya no sean una herramienta suficiente para evitar infecciones. La contaminación se produce a través de tráfico legítimo y es necesario saber qué hace nuestro parque de PC para descubrir patrones de tráfico extraños que sean indicios de cosas raras. Conexiones masivas a dominios raros y no justificados por nuestra actividad, uso de puertos extraños, movimientos internos de datos no justificados serán las causas que lleven a empezar a mirar la red como un modelo policial donde la detección de anomalías basadas en sistema de detección/prevención de intrusiones en segmentos internos sean tan cotidianos como los elementos de protección perimetral.
    2. El fenómeno "Wikileaks" puede que lleve también a muchos altos responsables de las empresas a cuestionarse su vulnerabilidad frente a filtraciones internas malintencionadas y la "clasificación y control de la información sensible", esa asignatura pendiente de muchas organizaciones, puede que empiece a verse como una necesidad. Hemos visto sufrir muchísimo más a un Gobierno como el americano por la fuga de unos documentos delicados que por las tan temidas armas de destrucción masiva. Sin embargo este tipo de amenazas puede afectar a toda organización que es vulnerable a revelaciones de información intencionadas que dejen al descubierto sus trapos sucios más íntimos. Por tanto, es posible que este "fenómeno" haga que se tomen más medidas contra esta vulnerabilidad debida a la ausencia de criterio de clasificación de información o bien a la falta de control. Servicios de almacenamiento masivo tan comunes como Dropbox, Evernote o el propio correo Gmail serán vistos en entornos corporativos muy controlados como una amenaza. En cualquier caso, todas estas restricciones de trafico saliente deben ir acompañadas de las medidas de restricciones de conexión de los dispositivos de almacenamiento USB. No tiene sentido cortar la conexión a los servicios de almacenamiento en la nube y no hacerlo sobre los dispositivos cotidianos USB. Igualmente lo reciproco también, si cortas los USB, corta los servicios de almacenamiento masivo en la nube.
    También este año 2011 seguirá transformando a Internet en el nuevo campo de batalla del siglo XXI. Las escaramuzas entre Estados y organizaciones seguirá debatiéndose en la Red. Casos como la operación Aurora o las represalias de los grupos como Anonymous contra los medios de pago seguirán encontrando en el anonimato y la dificultad de investigar los delitos tecnológicos el caldo de cultivo ideal para seguir cometiendo sus fechorías. En España la modificación del Código Penal pretende disuadir de ello pero en cualquier caso, la dificultad de perseguir este tipo de delitos seguirá animando a muchos a usar la red como fusil.

    Otro sector amenazado debido a la sofisticación del crimen y la facilidad de lucro será el relacionado con el fraude asociado al abuso de los medios de pago. Aunque la modificación del Código Penal también tipifica nuevos delitos en relación a estos hechos.

    Por último, otra víctima de la proliferación y extensión del uso de las nuevas tecnologías seguirá siendo la privacidad. Si recordaremos este año 2010 como el año de la explosión de las redes sociales, en este 2011 seguiremos viendo noticias relacionadas con la fuga masiva de datos o el destape de los grandes negocio de infotráfico, ventas de grandes volumenes de datos sobre usuarios, gustos, aficiones que muchas veces no cuentan con la debida autorización de los afectados. Pero no creo que a estas alturas sorprenda a muchos que el incumplimiento de la LOPD sea noticia dado que es la tendencia de todos estos últimos años. A las empresas sigue preocupándoles poco lo que ocurre con sus datos siempre que no genere ningún tipo de daño en imagen o económico por la consecuente sanción de la AEPD. Además, la tendencia de uso y abuso masivo de los dispositivos de videovigilancia y su extensión al ámbito doméstico será en este año 2011 otro de los hechos que acabará proliferando más todavía. La aparición de cosas como la "Barbie VideoGirl"  van a colocar cámaras en los lugares más insospechados con las posibles consecuencias tan negativas que ya anuncia el FBI. Desde luego, entender que una videocamara consultable por Internet es un juguete que puede manejar un niño es algo que los padres debieran considerar muy mucho antes de regalar. Establecer la balanza entre pros y contras pero sobre todo, sopesar los riesgos, debe ser el acto reflexivo consciente que todo padre responsable debe hacer antes de meter semejante cacharro en casa.


    Solo queda para terminar, desear un Feliz 2011 y que ninguna de estas predicciones se acabe haciendo realidad.


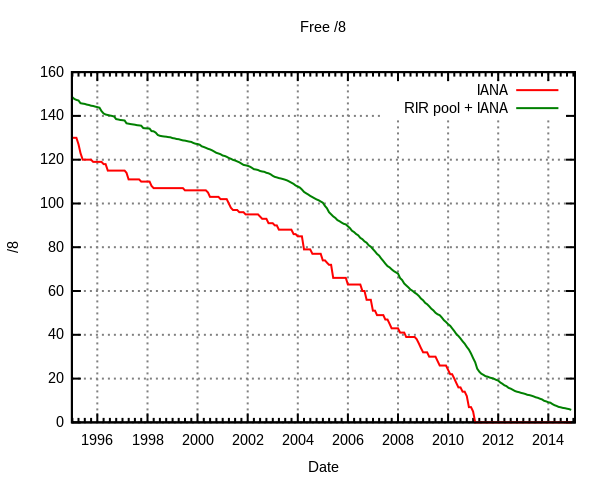
    PD: Lo que no será una predicción sino una realidad es el agotamiento del direccionamiento IP v4 dado que los últimos datos establecen que a principios de año nos quedamos sin más direcciones. En la cuenta Twitter http://twitter.com/IPv4Countdown# van informando de la disponibilidad de direcciones pero ya la gráfica no llega al 2012. Por tanto, esto no parece un vaticinio sino la certeza de un hecho que se consumará finalmente este año 2011.

    jueves, 2 de diciembre de 2010 3 comentarios

    Wikileaks es el síntoma, no la enfermedad

    Mucho se está hablando esta semana de "inseguridad de la información" dado que las fugas de datos están copando las tertulias y las portadas de los periódicos. Los debates más centrados en el fenómeno que en las causas, están cuestionado si este tipo de noticias son o no periodísmo. En cualquier caso, el tratamiento que tengo que dar desde este blog obviamente está más relacionado con la esencia del problema, "el fallo en las medidas de seguridad". Para ello, pongámonos en situación con un supuesto paralelo que puede representar lo que vengo a comentar.
    Imaginemos que estamos en el año 670 antes de Cristo y que alguien de repente decide que para gestionar mejor el trueque prefiere crear unas monedas hechas de una aleación de oro y plata. En aquel momento las reglas del juego en materia del comercio cambian y pasamos de tener que intercambiar objetos a realizar intercambios de objetos por estas nuevas "monedas".
    Para el comerciante, de repente, surge un nuevo problema a tratar, el control de dichas monedas. Para ello, tiene que crear sistemas que sirvan para registrar cuantas monedas tiene en la caja, cuantas monedas salen de la misma, cual es el balance final de monedas que tiene tras comerciar, etc. Al principio, cuando el sistema no estaba muy extendido, las cosas eran sencillas de controlar y una gestión muy básica resolvía el problema. Sin embargo, cuando el valor de las cosas se negocia en base a esas monedas, los amigos de lo ajeno ven ahora en ese tesoro su botín. Por tanto, surge la necesidad de proteger y custodiar este nuevo elemento de valor y es necesario mejorar los métodos de control y aparecen los libros de cuentas, los balances, las cajas registradoras, las cajas fuertes, los bancos, etc. Todo con un único objetivo: saber cuantas monedas se tienen y cuantas se pierden al producirse compras de objetos o cuantas se recogen al realizar ventas de objetos. Por tanto, en ese momento, las monedas se transforman en un "activo" de la organización y requieren una protección adecuada. Siglos después a nadie se le ocurriría tener estas monedas y estos mecanismos de control desprotegidos. Nadie entra a un banco y se encuentra las monedas almacenadas en estanterías en las zonas donde hay público o sin contabilizar. Cada intercambio de monedas deja un registro y se anotan o bien las que entran o bien las que salen, teniendo siempre claro cual es el saldo que queda en la caja. De esta manera, se logra el control de esos "activos" y se garantiza su seguridad (entendida como la integridad de la información que refleja el estado de situación).
    Demos un paso al presente y cambiemos la palabra "monedas" por la palabra "información". Las primeras preguntas que uno se hace son:
    • ¿Es la información un "activo"?.
    • Dada la repercusión de las informaciones que se han visto publicadas en Wikileaks, parece que sí porque su conocimiento ha tenido consecuencias relevantes para los organismos que han sufrido la fuga.
    • ¿Estaba la información protegida proporcionalmente según su valor?.
    • Opinen ustedes mismos. Bradley Manning, un joven militar estadounidense que estaba movilizado en Irak tuvo acceso a la red SIPRNET de la que proceden los cables. Aburrido, con pocos amigos y maltratado por sus compañeros por su homosexualidad, Manning le contó al ex hacker Adrian Lamo que había entregado a Wikileaks unos 260.000 informes y cables del Departamento de Estado y de las embajadas. “Entraba en la sala de informática con un CD regrabable de música que decía algo como ‘Lady Gaga’, borraba la música y grababa los archivos”.
    Es obvio que no se pueden controlar todas las cosas y que el factor humano siempre suele ser el origen de todos los problemas, pero no parece muy razonable que en ciertos entornos donde supuestamente hay información tan confidencial existan elementos como grabadoras de CD o dispositivos USB que no permiten controlar si se fuga la información. Si quieres evitar una fuga de agua, debes tener claro cuales son todos los sitios por donde circula y vigilar que el nivel donde se deposita permanece constante. Si quieres controlar la información, las cosas son mucho más complejas pero las estrategias son similares. El quid de la cuestión es si "dicha información" merece o no ese sacrificio. Ya es cuestión de cada organización decidir que hacer en cada caso. Lo que si es verdad que una seguridad a medias no suele funcionar y por pequeño que pueda ser el punto de fuga, finalmente el depósito de agua se queda vacío.Si has llegado hasta aquí y tienes algún tipo de responsabilidad en materia de seguridad de la información, toca ahora preguntarse, ¿Tengo bajo control todos los grifos por donde sale la información (La versión tecnológica podrían ser los dispositivos USB) ?

    Humor: Hay quien lo tiene claro y no tiene ningún tipo de contemplación a la hora de tomar medidas de seguridad, sean las que sean.

    (Gracias Gregorio por el material y la inspiración)

    Aunque siempre hay medios alternativos y no hay que llegar a extremos tan radicales.
    miércoles, 1 de diciembre de 2010 2 comentarios

    Ya sois 5000 listeners.

    Hoy es uno de esos días en que se alcanza una cifra redonda. Aunque no suelo darle mucha importancia al tema de las estadísticas del blog y tampoco publico con ningún objetivo amortizador o lucrativo, hoy he podido comprobar que las suscripciones vía RSS superan ya los 5000 usuarios.

    No se si es un número alto o bajo aunque yo personalmente lo que más valoro es la tendencia. El jueves 11 de marzo comentaba que ya eramos 3500 y 9 meses después se alcanzan 1500 más. La mejor y más reconfortante recompensa para un escritor es tener público y generar interés. Parece que este blog por ahora está logrando el objetivo dado que la gráfica y el número sigue creciendo. Como diría una de las leyes de Murphy, "si funciona, no lo toques".


    Sin embargo, mi pasión y creencia firme en el ciclo de Demming o la mejora continua debe llevarme a pensar en seguir mejorando, así que habrá que seguir esforzándose por hacerlo mejor que ayer, pero peor que mañana. Gracias a todos los que estáis ahí dedicando un solo segundo a esta url porque en la economía de la atención, para mi eso tiene un valor incalculable.

    viernes, 26 de noviembre de 2010 2 comentarios

    Conocimiento inducido y la pandemia del "cut&paste"

    Aunque últimamente no puedo publicar demasiado, hoy he podido sacar un hueco para hacer bloggerterapia. Lo que vengo a contar es una pandemia que tiene como consecuencia la poca valoración que se da al contenido y que hace pensar en si realmente somos la "sociedad del conocimiento". Vivimos inmersos en la sociedad más tecnificada que ha existido con acceso casi inmediato e independiente de dónde nos encontramos y sin embargo se produce una paradoja curiosa, justo en el momento en que más información tenemos disponible es cuando creo que peor la estamos procesando. Estamos tan saturados e inundados que la escala de procesamiento que empieza en los datos, se organizan como información, se transforman en conocimiento y supone adquirir sabiduría hace que no podamos masticar ni conocimiento ni información quedando solo como meros datos, lo que podemos denominar como "infoxicación".

    ¿A qué viene todo este rollo previo? Lo que trato de contar es la experiencia personal que sufro en ciertos proyectos donde participo como consultor de seguridad para el desarrollo de un marco normativo (normas y procedimientos de seguridad) basados en la ISO 27001. Parte de mi trabajo consiste en asesorar o recomendar la forma de hacer efectivas las medidas de seguridad que requieren los sistemas de gestión de la seguridad de la información. Hace ya mas de cuatro años participé en el proyecto de construcción de un SGSI y como mi experiencia y conocimiento se centra más en los aspectos formales de la gestión y de la formalización de las medidas, desarrolle un conjunto de normas básicas de seguridad (que establecen las restricciones o requisitos que la organización quiere cumplir) y un conjunto de procedimientos que los implantan (definen las tareas, actores y registros de ejecución que deben implantarse). Este tipo de proyectos se ha venido repitiendo en los últimos años y por tanto, la documentación inicial ha ido mejorando, evolucionando y completándose para hacer de ella un marco maduro y bastante completo de más de doscientos folios.

    Sin embargo, lo que más me sorprende últimamente es el poco "valor percibido" que se dan a esos documentos por parte de nuestros clientes. Ellos no han tenido que enfrentarse al temible "folio en blanco" y por tanto, no pueden valorar lo complejo del proceso creativo que supone leer la norma ISO 27002 e imaginar cómo hacer algo real y ejecutable su cumplimiento. Ellos se limitan en muchos casos a cambiar logotipos, modificar las responsabilidades y con eso, suponen que adquieren y reciben el conocimiento inducido que cada documento tiene tras de sí. El algunos casos, la redacción de un solo documento ha podido costar más de dos semanas de trabajo y sin embargo, la adaptación en su organización es cuestión de horas. En parte este es el servicio que se proporciona en un proyecto así y es el valor que aporta la consultora.

    Lo que falla por parte de los clientes es, en muchos casos, que ese conocimiento inducido no es procesado, no es adquirido ni asimilado y el desarrollo del marco normativo se limita al "cut&paste" de las "formas" sin procesar el "fondo". Nuestro conocimiento en forma de plantilla de documento requiere de un esfuerzo por integrar en la realidad de cada cliente cómo hacer las cosas. Es cierto que al basarnos en estándares, lo que hay que hacer está mas o menos definido y es lo que nos ha permitido formalizar con carácter general los controles, pero hay cierto margen de libertad que permite a cada cliente adecuar a su contexto los controles. Sin embargo, no hay en muchos casos esa reflexión madura de tratar de entender qué persigue el control, que plantea el documento-plantilla y qué finalmente será la redacción particular que deberá tener el procedimiento integrado en la organización.

    En el fondo, a nuestro marco normativo le ocurre como a otras muchas cosas de esta cultura del "cut&paste". Quiere ser publicado y utilizado rápidamente pero no es masticado, generando un marco normativo que no es ni siquiera conocido por el área responsable de su difusión y ejecución. Y es que comprar un documento no es comprar conocimiento, es simplemente adquirir una base bastante desarrollada que permite tomar rápidamente las decisiones más oportunas para poder lograr implantar un control. Sin ese esfuerzo de moldear y particularizar el documento al contexto y a la realidad de cada cliente, las cosas quedan muy cojas, produciéndose cierta "infoxicación" en materia de seguridad. El marco documental está constituido por 11 normas (una por bloque para tener claro en qué documento se regula qué aspecto de la seguridad, de acuerdo con lo establecido por ISO 27001) y unos 30 procedimientos (con las tareas operativas que hay debajo de muchos de los 133 controles de la norma). Un total de unos 200 folios que se ven como un ladrillo si no se tiene claro que se quiere hacer con ellos y por qué. Sin embargo, para quien tiene claro qué necesita, permite formalizar y documentar perfectamente el marco normativo que quiere aplicarse a la información y hacerlo en relativamente muy poco tiempo (a tiempo completo, en un mes se puede tener todo adaptado). La documentación ha sido desarrollada basándose en la norma (pero sin ser un copia y pega de la misma sino una interpretación práctica) bajo un criterio de máximos (Se redactó pensando en disponer de las mejores y más restrictivas medidas de seguridad para que los clientes borren o eliminen aquello que no pueden cumplir o no van a implantar). Sin embargo, este potente armamento necesita de un soldado hábil que conozca lo que la norma dice y lo que él quiere hacer real. De lo contrario, se transforma en un texto que se interpreta como ley y del que da miedo borrar cosas siendo visto más como un obstáculo que como una ventaja competitiva. Y esa distorsión de la percepción es causada principalmente por no haber tenido que sufrir la dura batalla de luchar contra el folio en los primeros momentos y no saber cuanto hay que sudar la camiseta para tener una norma o procedimiento en condiciones.

    Casualmente poco después de haber posteado este artículo, he podido ver en la televisión el nuevo anuncio del Audi A7 que viene a expresar algo parecido, el poder de la hoja en blanco.


    Nuestra sociedad va tan deprisa que apenas valora lo complejo que es producir o crear y sólo se limita a localizar o utilizar. Sin embargo, para "generar" o "crear" se requiere talento y conocimiento. Para "localizar" o "utilizar" sólo se requiere habilidad. El camino de la creación siempre conduce hacia la sabiduría. El de la utilización o uso puede que acabe en el mismo sitio pero no tiene porqué ocurrir siempre.

    Para terminar en positivo, creo interesante que veáis las reflexiones de Alfons Cornellá sobre qué es la "Infoxicación".


    Como recomendación, creo interesante que leáis también a Berto Pena y sus dos magníficos post sobre "la Dieta de información" (Leer en ThinkWasabi los post I y II).

    Este verano, como parte de las tareas de mejora de mi productividad personal pasé varios días reordenando mis subscripciones RSS en Google Reader agrupándolas en los 5 temas que más me interesan y poniendo además la etiqueta LD (lectura diaria) y LS (Lectura semanal) como sufijos. Además, decidí que una vez que la etiqueta caduca, doy el contenido por procesado, marcando como leído esos contenidos y eliminando esa tarea semanal de mi agenda. Si no lo puedo procesar, no puede figurar entre mis asuntos como pendientes. Tampoco es viable o posible estar al tanto de todo y prefiero, cuando tengo un momento, dedicarle un rato a lo que considero imprescindible antes que andar buceando en miles de entradas pendientes que no voy a poder masticar como es debido. Prefiero la "calidad del procesamiento" a la "cantidad" aunque pueda sacrificar el estar al tanto al menos de oídas de cómo van las cosas. He cambiado el hojear por el procesar, de acuerdo también al tiempo máximo que estoy dispuesto a dedicarle a esa tarea dentro de mi día a día. Es importante para mi pero no es mi trabajo ni mi máxima prioridad.
    jueves, 18 de noviembre de 2010 0 comentarios

    Número 28 de la revista (In)Secure Magazine

    Los contenidos de este ejemplar son:
    • Database protocol exploits explained
    • Review: MXI M700 Bio
    • Measuring web application security coverage
    • Inside backup and storage: The expert's view
    • Combating the changing nature of online fraud
    • Book review: CISSP Study Guide
    • Successful data security programs encompass processes, people, technology
    • Sangria, tapas and hackers: SOURCE Barcelona 2010
    • What CSOs can learn from college basketball
    • Network troubleshooting 101
    • America’s cyber cold war
    • RSA Conference Europe 2010
    • Book review: Dissecting the Hack: The F0rb1dd3n Network (Revised Edition)
    • Bootkits – a new stage of development
    El ejemplar puede ser descargado aquí.
    jueves, 28 de octubre de 2010 3 comentarios

    Guía INTECO sobre Continuidad de negocio

    El Observatorio de Seguridad de la Información de INTECO comunicó ayer la publicación de una guía práctica sobre continuidad de negocio dirigida a PYMES. Este material es de lectura recomendable ( como todo lo que suele hacer INTECO) e imprescindible para aquellos que quieran iniciarse en este tema dado que han conseguido en 80 hojas sintetizar los conceptos de continuidad de negocio y todo aquello que debe contemplar un proyecto de este tipo.
    Es importante destacar la importancia de tener claro cuales son primero las necesidades de recuperación de la Organización, antes de ponerse a implantar o seleccionar tecnología. Todo plan de continuidad de negocio debe responder a las preguntas ¿Qué recuperar? ¿Quién lo recupera? ¿Cuando se hace cada cosa? ¿Cómo se ejecutan las actividades de recuperación? ¿Donde podemos hacerlo? Para ello, es necesario valorar los parámetros MTD, RTO y RPO que ya expliqué hace un año cuando se puso de moda por la famosa y temida Gripe A. También en el propio blog de INTECO pude dejar un par de artículos sobre qué debiera considerarse cuando se pretende resolver esta problemática que pueden ser consultados en la categoría "Continuidad de negocio".


    La Continuidad de negocio no debe ser vista solo como la protección frente a grandes catástrofes. A veces, problemas más cotidianos como una obra en tu ciudad o un problema con el mantenimiento del edificio genera caídas o pérdidas de servicio. Hace poco se publicaba un estudio sobre el coste de las caídas TI y España figura para nuestra desgracia en el Top Ten como muestra la gráfica adjunta. Tal como publica "El Economista" se estima que las empresas pierden 3.000 millones al año por las caídas de su Red. El titular así dicho llama la atención según se entienda por "caidas de red". Lo apropiado debiera ser las caídas de sus "sistemas de información" porque estos cortes no son siempre debidos a problemas de los proveedores de telecomunicaciones sino al cese de suministro de servicios TI internos. En cualquier caso, los costes de la "no seguridad" son considerables aunque la mentalidad poco preventiva de la cultura española puede justificar esta desgraciada estadística. El artículo de El Economista deja claras las reflexiones principales:
    El informe Avoidable Cost of Downtime 2010, realizado por la firma de investigación independiente Coleman Parkes, pone de manifiesto que las pérdidas financieras asociadas a las interrupciones de servicio TI se disparan cuanto más tiempo tardan en resolverse. Para este estudio se han analizado 1.808 organizaciones (incluyendo 200 españolas) con más de 50 empleados y de 11 países europeos.

    Los resultados indican que cada organización española registra anualmente una media de 10 horas de interrupción del servicio TI, lo que equivale a más de 90.000 horas en el conjunto de España. Durante el tiempo en el que los sistemas TI críticos para el negocio se ven interrumpidos, las organizaciones españolas estiman que su capacidad para generar ingresos queda reducida a poco más de un tercio (36%).


    Enlace: Guía práctica para PYMES: cómo implantar un Plan de Continuidad de Negocio,
    jueves, 14 de octubre de 2010 8 comentarios

    Reflexiones en el octavo cumpleaños del blog

    Como cada mes de octubre, este blog cumple un año más de presencia en Internet y ya van ocho. Creo importante celebrar el poder seguir sacando un hueco a la semana para compartir aquellas cosas vinculadas con la temática de la que me gusta hablar, la "seguridad de la información". No es fácil y en parte la disminución de la frecuencia de publicación tiene que ver en parte con eso. Sin embargo, este blog me proporciona como autor mucho más de lo que yo puedo dar comentando o reflexionando en voz alta. Es una potente herramienta de aprendizaje que fija e incrementa el conocimiento que voy acumulando. El leer una noticia y plantearte cosas para comentar o escribir hace, por un lado, madurar la información y por otro, reflexionar o tratar de ver otros puntos de vista que pueda extrapolar a la temática del blog.


    Como el resto de cumpleaños, toca valorar la evolución del mercado de la seguridad de la información. La crisis obviamente no está dejando títere con cabeza. Sin embargo, nuestra área de conocimiento parece en continua expansión siendo cada vez más relevante su presencia dentro del organigrama de toda Organización importante. No es tanto mérito de la propia seguridad sino de la relevancia que van adquiriendo los sistemas de información y su vital papel en el buen desempeño para proporcionar productos o servicios. De igual forma que la gestión de la tecnología empieza a formalizarse y a definir una serie de actividades para ser un área similar a las demás, con objetivos, métricas e indicadores de desempeño, procedimientos y tareas, el área de la seguridad es más relevante dado que representa el papel de la persona que debe velar por garantizar que todo funcione de forma normal. Y parece que el escenario profesional podrá mejorar gracias a la aparición de nueva legislación que establece cada vez más requisitos sobre seguridad para hacer que las cosas se tomen más en serio de lo que venía siendo tradicional ver en todos los sectores. La noticia que se publicaba a principios de mes sobre  El Decreto sobre seguridad de infraestructuras críticas revela la ausencia de expertos en esta materia y las necesidades de mejorar la oferta formativa para cubrir una demanda incipiente de expertos que con la nueva regulación será de presencia obligada en ciertos sectores. La aparición del R.D. 3/2010 del Esquema Nacional de Seguridad también eleva las necesidades de personal dentro de las Administraciones Públicas aunque en este caso, la carencia tendrá que ser cubierta por profesionales que ya perteneciendo a la propia Administración vayan profundizando en este nuevo área hasta que aparezcan las primeras oposiciones específicas para la figura del responsable de seguridad.

    Personalmente creo que todas estas regulaciones son muy buenas noticias para el sector y para aquellos que llevamos cierto tiempo en él dado que nos ha permitido acumular experiencia suficiente para estar perfectamente capacitados para transformarnos de asesores o consultores a capitanes del barco. Recuerdo mis comienzos hace 11 años donde el primer y único empujón que desde la regulación se proporcionó a la seguridad fue la normativa en materia de protección de datos y todos sabemos en qué situación se encuentra todavía el cumplimiento de esta normativa dentro del ámbito público y privado. La aparición en aquel momento de Magerit 1.0 fue un auténtico soplo de aire fresco al enfoque tradicional de seguridad pero ha tardado casi 10 años en calar esta forma de trabajar y sobre todo "gestionar la seguridad". Sin embargo, la nueva normativa asociada a servicios críticos o a sedes electrónicas son cosas mucho más serias y relevantes dado que no solo comprometen la privacidad de ciudadanos sino que pudieran acabar poniéndose en peligro vidas y eso supone siempre que las cosas se tomen mucho más en serio. 
    La oportunidad de haber podido participar en todo tipo de proyectos relacionados con el diseño y construcción del área de seguridad, sobre todo en las fases más estratégicas da herramientas suficientes para poder asumir sin problemas la Dirección del área de seguridad de la información. En particular, varios de los últimos proyectos están precisamente relacionados con la dirección de oficinas de seguridad que son "proyectos-bastón" para la creación de un área de seguridad en Organizaciones que parten de cero. Y es muy gratificante ver cómo partiendo de un terreno fértil pero desierto, empiezan a crecer los primeros brotes de seguridad y sobre todo, como se empiezan a modificar tendencias y estadísticas negativas que revelaban carencias e incidencias continuas que se van apagando con las decisiones tomadas para reconducir el problema. Cualquiera que vaya a asumir la Dirección de la Seguridad de la Información desde cero, tendrá que trabajar en construir su departamento desde dos puntos de vista opuestos pero complementarios. Como si fuera una pirámide, habrá que volcar esfuerzos en mitigar los problemas del día a día relacionados con la problemática malware, el control de acceso de usuarios y la monitorización del uso de los recursos de la Organización porque es lo que genera incidencias todos los días. Sin embargo, al mismo tiempo, deberá empezar a crear un marco de trabajo que permita definir la estrategia de la Organización tratando de sintonizar el nuevo área con las necesidades de protección que tiene la Organización. El área de seguridad tiene su sentido como herramienta al servicio del resto de la empresa u organización. Por tanto, tenemos que luchar día a día por hacerle la vida más sencilla al resto de los departamentos. Para ello, es vital partir de una foto estática que permita saber de tu organización qué importa, por qué importa y qué riesgos debemos empezar a gestionar de forma prioritaria. Con esta información, ya se puede desplegar un plan mucho más táctico para poder aterrizar esas necesidades y transformarlas en acciones o proyectos que vayan a medio y largo plazo logrando mejorar los resultados en materia de seguridad.Nunca pueden vernos como un enemigo sino como un aliado que lucha con ellos en la misma batalla frente a un enemigo común. Por tanto, los criterios impuestos y autoritarios, sin razonamiento previo son contraproducentes. Lo que hagamos, sea lo restrictivo que sea, deberá estar muy bien justificado por el riesgo, por ser una obligación legal o por ser necesidades de la Organización


    lunes, 4 de octubre de 2010 2 comentarios

    Google, malware y el ciclo de gestión de los incidentes de seguridad

    Aunque ya lo comenté vía Twitter hace unos días, es de destacar esta inteligente iniciativa del gran buscador por perseguir la lacra del malware. Para ello, han decidido utilizar sus potentes motores que avisan al usuario cuando accede a contenidos maliciosos para notificar al administrador de red responsable de la IP que sirve el contenido de estos hechos. Ello obviamente no va a afectar a aquellos que tienen como parte de su actividad de negocio ser proveedores de contenidos ilícitos pero si va a contribuir a limpiar aquellos equipos donde se ignora que existe malware y el administrador de red también lo desconoce.

    El servicio ha sido puesto a disposición de los administradores de sistemas autónomos y requiere previamente el registro en la URL http://safebrowsingalerts.googlelabs.com.

    De esta forma ya no pasará desapercibido para aquellos administradores de red que quieran conocer qué tipo de contenidos alojan bajo su direccionamiento qué esconde cada equipo según el examen de seguridad de Google.

    Ello enlaza también con otro texto que quería comentar que trata sobre el ciclo de gestión de incidentes. En España todavía las empresas no destinan equipos especiales para la respuesta frente a incidentes y sólo algunas subcontratan este tipo de servicios en los Security Operations Center.

    El presente gráfico trata de representar las fases del ciclo de gestión de incidentes y los grupos de atención que deben tratarlo en cada fase. A estas alturas a nadie le sorprenderá ver un ciclo parecido al de Demming (Plan-Do-Check-Act) como eje central de las tareas.

    Las distintas fases del ciclo son:
    • Plan: La organización se prepara para defender su infraestructura de TI y los datos mediante la evaluación de sus riesgos y su estado de seguridad. Se trata de entender cuales son las posibles amenazas y si somos o no vulnerables a ellas. El chequeo de vulnerabilidades y los test de intrusión pueden ser actividades de esta fase dado que sirven para evitar la detección ajena del fallo siendo nosotros mismos quienes nos preocupemos por hallar agujeros en nuestra infraestructura. La fase de planificación permite a la organización diseñar una arquitectura de seguridad de la información más robusta frente a los ataques comunes o más triviales. Permite que la Organización no quede al descubierto con los continuos escaneos de vulnerabilidades que se realizan ya a diario a través de Internet buscando potenciales víctimas fáciles.
    • Resistir: Después de haber planeado sus tácticas de defensa y estrategias, e implementar los componentes apropiados de su arquitectura de seguridad, la organización debe resistir los ataques. Esto implica el uso de tecnologías de protección perimetral que hacen de primera barrera y muro de contención frente a ataques ya dirigidos. Los detectores de intrusos y las herramientas más proactivas como los IPS pueden eliminar también mucho ruido de ataques automatizados utilizando herramientas más sofisticadas. Filtrar el tráfico de red no deseado en ambas direcciones entrantes y salientes, las infecciones de malware (en la medida de lo posible), establecer mecanismos de control de acceso a los datos y aplicaciones basadas en métodos de autenticación robustos, etc. Nótese el uso en esta fase del término "resistir", donde ya suponemos que nos toca responder frente a una agresión intencionada.
    • Detectar: Dado que es ingenuo esperar que la organización será capaz de resistir todos los intentos de intrusión, hay que dedicar esfuerzos a detectar los indicios de penetración en nuestros sistemas. Esto implica tener visibilidad y monitorización en todos los niveles de la infraestructura (redes, aplicaciones, datos, etc) y herramientas de detección de intrusos basadas en patrones de uso anómalos mediante la extrusión, la realización de la detección de cambios, la recolección y revisión de los registros, y así sucesivamente. Los datos recogidos en la fase de detección son  fundamentales para investigar el alcance de la intrusión de una vez han sido descubierta. Muchas organizaciones no implementan esta fase correctamente y no recogen evidencias digitales que luego les permita emprender acciones legales si la gravedad del asunto lo requiere.
    • Actuar: Una vez que el incidente ha sido detectado, la organización se moviliza para responder a la intrusión. Este proceso generalmente implica entender el alcance del incidente, la situación y su resolución. El análisis de los hechos una vez resuelto el conflicto debe servir para aprender de los errores y debe contribuir a mejorar la fase de planificación inicial de protecciones del nuevo ciclo que comienza.
    Lo que es básico e imprescindible es aprender de los errores. Un incidente no queda solucionado cuando acaba el ataque sino cuando se mitiga cualquier remota posibilidad de que los hechos puedan repetirse. El hombre es el único animal que tropieza dos veces en la misma piedra. Sin embargo, una buena gestión del ciclo de vida de un incidente debe evitar precisamente ese segundo tropiezo. La herramienta que Google pone a disposición de los administradores de red mejorará la fase de detección y por tanto, servirá para hacer que se actúe y fortaleza el organismo frente a los ataques ya detectados.  No se trata de creer que se está seguro sino de tener constancia y datos que lo objetiven. Mantener a cero el marcador de buenos frente a malos es el objetivo. El único problema es que el partido tiene hora de inicio pero nunca hora de fin. Hay que mantener la tensión siempre... porque los malos no llaman a la puerta y buscarán el mínimo descuido para entrar.Existe una enorme desproporción entre el esfuerzo del defensor y del atacante. 


    domingo, 3 de octubre de 2010 5 comentarios

    ¿Qué debemos pedirle a una herramienta de análisis y gestión del riesgo?

    Hasta hace un par de años, las herramientas de análisis y gestión del riesgo (en adelante AGR) no abundaban en el mercado, solían ser extranjeras y eran excesivamente caras. En el panorama español el rey era EAR/PILAR basada en la metodología MAGERIT. Sin embargo, con la extensión y patrocinio de los SGSI han aparecido nuevas herramientas que enriquecen el escenario y generan dudas respecto a cual elegir. Este post no es un análisis comparativo de productos sino una reflexión en voz alta basada en mi experiencia profesional sobre que debemos pedir a estas herramientas y qué objetivos deben cumplir.

    Lo primero que hay que destacar es que existen dos tendencias claras dentro de las herramientas de apoyo a los SGSI: las que vienen del mundo de la calidad orientadas a dar soporte al ciclo PDCA y las que vienen del mundo de la seguridad orientadas a realizar un estudio preciso de las necesidades de seguridad en base al riesgo.
    • Herramientas del mundo de la calidad: sus puntos fuertes son que permiten de forma cómoda la gestión de los procesos generales del SGSI relacionados con la gestión de no conformidades, acciones preventivas y correctivas, gestión de las auditorías y de los resultados de la revisión del sistema por la Dirección. Este tipo de herramientas podríamos decir que son gestores documentales especializados para un SGSI. En estas herramientas el análisis y gestión del riesgo deja mucho que desear porque implantan metodologías que tienen una capacidad nula para modelar la seguridad.
    • Herramientas del mundo de la seguridad: sus puntos fuertes son que permiten realizar análisis de riesgos muy detallados y completos pero carecen de actividades de apoyo para la gestión de los procesos del SGSI, por tanto no tienen funcionalidad orientadas a la gestión y mantenimiento de los registros de operación del SGSI (No conformidades, auditorías, revisión del sistema por la Dirección, planificación de auditorías, de acciones formativas, etc). Son herramientas centradas en la seguridad y modelar la realidad para obtener una foto nítida del mapa de riesgos de la organización y posteriormente poder establecer los planes de tratamiento mas adecuados.
    • Herramientas mixtas: tienen lo mejor de ambas opciones y por tanto, son las más completas.

    Yo personalmente prefiero las herramientas que modelan bien la seguridad frente a las que gestiona bien los registros del SGSI por una sencilla razón: estas tareas pueden ser hechas de forma manual porque no son complejas y te puedes arreglar con una gestión basada en documentos ofimáticos y carpetas en un servidor. Es más tedioso pero tampoco hay tanta carga de trabajo en este aspecto como para balancearme hacia las herramientas del mundo de la calidad.

    Respecto a las herramientas del mundo de la seguridad, ¿Qué cosas son esenciales para mi?
    • Deben respetar los conceptos establecidos por ISO 27005 que es la norma que establece el marco de trabajo de toda metodología de análisis y gestión del riesgo. Deben permitir realizar todas las fases establecidas por esta norma y representar correctamente los conceptos que esta norma establece como marco en el que deben desenvolverse estas metodologías.
    • Deben tener unas matemáticas claras a la hora de calcular el riesgo. Todos sabemos que riesgo es una función del impacto que puede sufrir un activo debido a una amenaza y la vulnerabilidad de dicho activo frente a dicha amenaza. Las funciones sirven para establecer el abanico de riesgos a utilizar pero deben equilibrar los resultados de forma que los valores sean proporcionales para riesgos altos, medios o bajos según los rangos numéricos que vayamos a utilizar. Ello garantiza a priori una distribución homogénea de resultados impacto x vulnerabilidad para los riesgos. En cualquier caso, es imprescindible que los resultados sean sencillamente reproducibles conociendo los valores de impacto y vulnerabilidad pensando sobre todo en el cliente final que debe entender de donde salen los riesgos.
    • Deben tratar las dimensiones de seguridad como se merecen. No se pueden mezclar churras con meninas y las amenazas afectan de forma diferente a las diferentes características de la seguridad. Por tanto, el valor del riesgo debe estar condicionado a una amenaza sobre un activo que afecta a una o mas dimensiones. Cuando una herramienta indica que se tiene un nivel de riesgo X pero no indica en que dimensión, es complicado después en el tratamiento del mismo saber que hacer. Las estrategias de las medidas de seguridad están condicionadas al tipo de daño del que pretender preservar al activo, por tanto es muy relevante conocer la dimensión dañada. Si una herramienta toma como riesgo el máximo valor del daño recibido en cualquiera de sus dimensiones, deja ciego al técnico que luego debe pensar en que hacer para solventarlas. Es como ir al médico y cuando te pregunta que síntomas tienes, sólo le dices que estas enfermo. Mal diagnóstico puedes dar con tan poca información. Hay que pensar una cosa, todo lo que no hagamos bien en la fase de análisis del riesgo, complicará y dificultará la fase de tratamiento que es realmente lo importante de todo este proceso. No se trata de poder hacer un análisis estupendo que revele las carencias sino de definir qué hacer, en qué plazos y con qué objetivos para remediar esa situación. Por tanto, hay dos aspectos muy importantes a tener en cuenta: que permita modelar bien el problema de seguridad para dar un diagnóstico certero pero a su vez, que esté orientado a establecer un plan de tratamiento para poder poner fin a dicha situación.
    • Deben considerar las particularidades de la dimensión de la disponibilidad. Cuando hablamos de incidentes de seguridad no se suele considerar el factor tiempo porque en la mayoría de los casos, el daño no es proporcional al tiempo, excepto para la disponibilidad. Si una información confidencial es revelada a terceros, el impacto ya se ha producido. Sin embargo, cuando hablamos de una pérdida de un servicio, el tiempo es un factor determinante para calcular los daños. No tiene las mismas consecuencias están sin servicio una hora que estarlo durante una semana. Por tanto, esta dimensión debe ser tratada de forma especial. Además, de hacerlo así, estamos recogiendo información que es muy necesaria en los estudios de impacto en el negocio para cuando abordemos la continuidad de negocio. Se puede simultanear la recogida de información para el análisis del riesgo y para el estudio de impacto en el negocio (Business Impact Analyisis o BIA).

    A modo de conclusión, lo que yo espero de este tipo de aplicaciones es que sean una especie de sistema experto que contengan conocimiento en relación a amenazas y soluciones, de manera que conforme vamos incorporando a ellas información, sean capaces de asesorar y establecer las mejores opciones de gestión y tratamiento de los riesgos detectados. Para mi es más importante lo que me proporcionan en la fase de gestión que en la fase de análisis dado que donde más conocimiento se debe tener es a la hora de poner el tratamiento que mitigue los riesgos. Eso sí, requiere previamente de haber realizado el diagnóstico correcto. Espero haber proporcionado algo de criterio a la hora de poder evaluar y comparar ahora los productos del mercado.
    miércoles, 29 de septiembre de 2010 3 comentarios

    Autenticación basada en la búsqueda del tesoro

    Leo vía  el Twitter de Microsiervos una noticia que me ha llamado la atención por original e ingeniosa.
    Ya hace algunos años, en el 2007 comenté cómo se estaban planteando sistemas  basados en usar imágenes como métodos de autenticación. La idea era que el usuario tuviera que clickar en ciertas partes que sólo él sabría como método de verificar la identidad.

    El sistema que ahora sale a escena es similar pero más sencillo y posiblemente intuitivo para el usuario final. La idea que se esta investigando es probar la identidad del usuario mediante la localización de puntos secretos en un mapa. El usuario debe mover, girar y localizar puntos concretos para ser identificado. Este sistema podría no ser vulnerable a las capturas de teclado y a las capturas de la posición del ratón. La noticia original puede leerse con mas detalle en este enlace.


    Las contraseñas serian en este caso las coordenadas de los puntos elegidos y este sistema puede ser mas fácilmente recordable por el usuario final. Seria como pedir al usuario que esconda un tesoro. El reto-respuesta que el usuario debe recordar serian los puntos secretos del mapa en cuestión donde escondió el tesoro (algo que sólo el sabe y que solo el podría encontrar). Aun no siendo un método de doble factor, al menos podría ser más robusto en cuanto a longitud de la clave que los sistemas actuales.  Tal como se comenta en La Información.com,  "los investigadores calculan que con unos diez dígitos que representen la latitud y otros diez para la longitud el sistema tendría una fortaleza de unos 20 dígitos, mucho más que los cuatro convencionales que se usan en las tarjetas de crédito o los 6-8 que suelen ser habituales en las contraseñas de Internet".
     
    ;