jueves, 4 de febrero de 2010 2 comentarios

Un fraude de 5.000 millones de euros por cuotas de CO₂ mediante phishing

El phishing es una amenaza de esas ya cotidianas. Todos los días nos llegan al correo electrónico interesantes ofertas de trabajo de empresas extranjeras buscando empleados, avisos críticos de seguridad para que cambiemos contraseñas, ofertas increíbles de productos carísimos a bajo precio. Muchos chollos a modo de anzuelo en los que puede ser tentador picar.

Sin embargo se empieza a detectar que cada vez los grandes pescadores están afinando sus anzuelos y sobre todo, mejores cebos. Las Webs falsas son casi idénticas a las reales, los mensajes de spam previos con el gancho son muy significativos al receptor y en algún caso, no genera ningún tipo de sospecha, pero lo más preocupante de todo, ya no están suplantando a empresas con las que no tenemos relación y a Bancos de los que no somos clientes. Están haciéndose pasar por los servicios Webs que más utilizamos y están enviando mensajes muy creíbles logrando así que un usuario medio algo concienciado también caiga en sus redes. Valga como ejemplo el phishing sufrido en la Universidad Politécnica de Valencia para engañar a los usuarios de Webmail.

La historia de inseguridad de hoy es de las gordas. Una estafa en toda regla de esas que pueden protagonizar una próxima versión de Ocean Eleven pero en versión tecnológica. Quizás porque el trabajo de estos dos últimos años está centrado en aplicar seguridad de la información en Administraciones Públicas atendiendo a requisitos europeos vinculados a los sistemas de información que gestionan ayudas de la Unión Europea, entiendo mejor el riesgo que ahora surge con la tramitación automatizada. Europa también lo sabe y es por ello que exige el cumplimiento de unas estrictas medidas de seguridad, aunque ya sabemos que cada país entiende "estricto" de una manera diferente.

Por centrar al lector antes del caso, voy a explicar mi experiencia en el análisis del proceso de gestión de ayudas. Creo que en general, podemos distinguir cuatro fases bien diferenciadas:

  • Solicitud del beneficiario: el solicitante proporciona una información que sirve para justificar la petición de la ayuda en base a la normativa y reglamentos establecidos que arbitran el proceso de concesión de la misma. Estos datos, pueden ser ciertos o no y deben revisarse durante el proceso de tramitación para poder saber si la ayuda debe o no otorgarse. Esta fase está fuera de control del Organismo y simplemente se procede a recoger y registrar la entrada de solicitudes al mismo.

  • Tramitación administrativa: una vez los datos entran a la Entidad, empieza el duro trabajo de verificar que dicho solicitante satisface los requisitos establecidos en reglamentos y normativas para otorgar esa ayuda. Estas ayudas están muy reglamentadas y los protocolos de verificación e inspección son muy detallados y en algún caso complejos. Es la parte más tediosa y extensa del trámite y en ella se realizan todas las verificaciones, inspecciones y actividades necesarias para garantizar la veracidad de los datos aportados. Es también en donde el Organismo puede desplazarse a auditar o inspeccionar al solicitante. En muchos casos, la ayuda se otorga en base a lo que se denominan "derechos de la ayuda" que son un criterio para repartir una cuantía en base a cuotas que se intentan establecer de la manera más adecuada posible. Ademas, estos derechos otorgados se pueden comercializar. Ocurre por ejemplo con las cuotas lácteas. A un productor se le asigna una cantidad de producción y ese puede decidir si obtenerla o ceder los derechos a otro. Es una manera de establecer una cuantía de subvención en base a unos derechos definidos que luego los beneficiarios pueden gestionar entre ellos. Esta fase de tramitación normalmente acaba o bien con la denegación de la ayuda, o bien con el archivo por no poder completar el trámite administrativo o bien con la propuesta de pago, el importe que corresponde al beneficiario.

  • Proceso de pago: Esta es la fase propiamente de gestión económica para hacer que los fondos lleguen al beneficiario.
    Una vez que el trámite administrativo termina y ya se conoce la cuantía a pagar, toca hacer llegar el dinero al beneficiario. Esta fase, antes de proceder al pago real, pasa a la siguiente de fiscalización que hace de control interno independiente del organismo para velar que no hay irregularidades. Una vez que acaba la fiscalización, es también en esta fase donde la Organización proporciona a las entidades bancarias las correspondientes ordenes de pago a las cuentas de los diferentes beneficiarios.Es quizás una de las partes más delicadas porque es donde se mueve la pasta.

  • Fiscalización de cuentas: Una vez que los pagos se han autorizado, toca hacer las operaciones contables de fiscalizar el dinero para poder justificar convenientemente la gestión y cuadrar las cuentas. Esta fase es muy auditada por los propios órganos de control internos y externos dado que es donde las cosas podrían no cuadrar y el primer indicio del fraude.


Con esta breve (y espero que acertada) introducción al proceso de gestión de ayudas, voy ahora a contar la noticia que no es reciente pero ahora se comenta en los foros de seguridad y que ya la había enlazado vía Twitter. Las fuentes que he consultado son Mcafee y www.thegwpf.org y todo queda confirmado por la propia Web de Europol.

A continuación extracto lo que se cuenta en ambas webs:
En las últimas semanas, varios ataques de la delincuencia informática han alterado los sistemas informáticos que permiten a los países gestionar sus cuotas nacionales en relación a la emisión de gases de CO₂ de acuerdo a convenios internacionales (el Protocolo de Kioto y el sistema europeo). Se basa en la gestión de derechos y su adquisición permite poder emitir el equivalente de una tonelada de dióxido de carbono durante un período determinado.


El ataque inicial fue dirigido contra el registro danés de derechos de CO₂ que se cerró el 12 de enero. Las autoridades danesas tomaron esta decisión después de los usuarios del registro hubieran recibido un correo electrónico falso (spam previo y primera fase del ataque) que supuestamente procedía de la Agencia Danesa de Energía y que tras pulsar eran redirigidos hacia un sitio Web fraudulento(phishing) pero idéntico donde poder robarles sus credenciales.

Al parecer, los delincuentes informáticos, tras su éxito inicial, lo volvieron a intentar la semana pasada mediante el envío de mensajes de correo electrónico similares a los registros de CO₂ en otros 13 países europeos. Aquí, también, el objetivo era el robo de nombres de usuario y contraseñas para tener acceso a los derechos de CO ₂ sistemas de gestión. Esto causó de forma generalizada el cierre de los registros de derechos.

Utilizando estas credenciales, los delincuentes informáticos han podido durante meses comercializar estos derechos. Durante los últimos 18 meses, el fraude en el mercado de emisiones de CO ₂ ha causado una pérdida fiscal de 5 mil millones de euros. Dicho acceso también sería útil para los mayores emisores de dióxido de carbono, los países podían manipular los contingentes internacionales para reducir sus penas. El siguiente diagrama de Europol (European Law Enforcement Agency), explica cómo se diseño el fraude.


Una cosa es segura, la gente detrás de estos ataques no son simples piratas. Es una mafia bien organizada, de carácter internacional que opera como los más potentes cárteles de la droga pero de una manera mas silenciosa aunque con un impacto económico similar o mayor incluso.


Estos hechos y otros similares que no transcienden son un aviso a todos aquellos organismos y Administraciones Públicas que gestionan grandes cantidades de dinero en subvenciones y ayudas que pueden ser un objetivo de los amigos del fraude. Y más cuando nos encontramos en un proceso de digitalización de la Administración para pasar a la gestión electrónica del expediente. El recién aprobado Esquema Nacional de Seguridad puede ser un potente mecanismo para evitar este tipo de incidentes pero también soy consciente que un reglamento sin sanción y sin un órgano auditor o inspector que motive de alguna forma a implantar el Esquema, no va a ser algo prioritario en muchas de las Administraciones que deberían empezar a aplicarlo.

En la tramitación en soporte papel, el fraude requiere de falsificación de documentos, expedientes y no puede hacerse de forma fácil y pasar desapercibida de forma muy prolongada en el tiempo. Sin embargo, modificar entradas en una base de datos puede ser algo mucho más indetectable y suculento para los amigos de lo ajeno. Además, por desgracia, una vez que el trámite administrativo finalizada ya nadie desconfía de la información que se encuentra en el sistema de información. En realidad, no debería de hacerlo pero es necesario que existan controles para garantizar exactamente eso, que no hay alteraciones o modificaciones sobre la integridad de la información. Es por tanto necesario tomar conciencia de la importancia de esos datos, calificarlos como activos porque una base de datos no es simplemente información, son datos que significan cosas y en base a los que se van a tomar decisiones y realizar procesos. Por tanto, debemos tener las medidas suficientes para tener la certeza de que no ocurre ni ocurrirá nada raro. Este caso de fraude en base a la alteración de bases de datos de derechos no ha sido el único y posiblemente no será el último. Pero si muestra cómo los amigos del fraude han encontrado un punto vulnerable que explotar y por tanto, debe servir de aviso para los responsables de estos sistemas de información. El enemigo ya avisa sobre qué frentes quiere atacar. Sólo hay que tomar buena nota y robustecer las defensas.

El otro hecho significativo es la importancia de medidas que lleven a detectar anomalías. La propia noticia informa que han tardado 18 meses en percibir el asunto, y a mayor tiempo en detectar un incidente, mayor impacto. La cuantía del fraude tiene unas proporciones demasiado elevadas y deberían existir medidas de seguridad proporcionales al valor del bien a proteger. La ausencia de medidas de detección ha permitido a esta gente campar a sus anchas durante demasiado tiempo.

Debemos ser conscientes de cómo el mundo está cambiando y todo el que se conecta a Internet, no sólo se conecta con los ciudadano que quiere atender, se conecta a un abismo de usuarios, de los buenos, y de los malos. Todo organismo puede ser objetivo de atacantes, cualquiera que gestione grandes cantidades de dinero es un buen botín y si encima no toma las medidas de protección adecuadas, es la víctima más vulnerable, la víctima más facil, la que un depredador seguro que seleccionará. La piratería informática no afecta solamente a empresas. Los hechos empiezan a demostrarlo aunque no es habitual que estas noticias salgan a la luz. Sólo hay un objetivo y es ganar dinero de la manera más fácil, indetectable y rápida que sea posible. ¿Imaginas algo más cómodo que el sofá de tu habitación delante de tu ordenador?
miércoles, 3 de febrero de 2010 0 comentarios

El corazón de Avatar

La última pelicula de James Cameron sorprende por lo complicado que es ya distinguir como espectador lo que es real y lo virtual. La tecnología 3D hace que el cine explote un recurso que no es nuevo pero que adquiere ahora un protagonismo relevante al ser muy diferenciador.

Los datos técnicos de Avatar impresionan. A cada uno le gusta lo suyo y he intentado dar con los recursos tecnológicos que han permitido realizar esta película. Recuerdo que Toy Story en su momento ya supuso un reto al tener que renderizar tamaños de imagenes muy grandes con gran precisión de detalle pero Avatar bate todos los hitos tecnológicos hasta la fecha.
Aunque tuvo un importante presupuesto, 230 millones de dólares, pocas semanas después del estreno ya es un producto rentable y la película más taquillera de toda la historia batiendo James Cameron a su anterior Titanic.

Ha requerido una gran cantidad de potencia tecnológica para poder crear sus impactantes efectos especiales. La empresa de efectos especiales Weta Digital no era nueva en el tema puesto que ya marcó un hito en el cine con El Señor de los Anillos.

Esta es una foto del CPD por dentro.


Sus instalaciones incluyen un campus de estudios de efectos, instalaciones de producción, estudios de sonido y un servicio integrado de centros de datos. Sus 10.000 metros cuadrados de servidores gestionan miles de órdenes de trabajo y una gran cantidad de datos.

Los detalles técnicos que he podido localizar a través de DiarioTI y http://www.datacenterknowledge.com/ cuentan que el centro de datos de Weta Digital mejoró sus equipos de hardware el pasado 2008 y ahora utiliza más de 4.000 blade HP BL2x200c en 34 racks, además de networking de 10 Gigabit Ethernet de Foundry (empresa adquirida en 2009 por Brocade) y almacenamiento de BluArc y NetApp. Los servidores contienen un total de 40.000 procesadores y 104 terabyte en RAM. Todos los equipos están conectados mediante fibra óptica a una unidad de almacenamiento de BluArc y NettApp, que contiene los 3 petabyte de datos necesarios para realizar la película. El hardware es refrigerado con agua.

Ahora con Google Street View incluso podemos pasearnos por la fachada de los estudios para hacernos una idea de cómo son sus instalaciones.


Ver mapa más grande

El sistema ocupa actualmente los lugares 193 al 197 de la lista de las 500 supercomputadoras más rápidas del mundo. Durante el último mes de la producción de Avatar, el centro de datos funcionó las 24 horas del día, realizando procesos que "movían" entre 7 y 8 gigabytes de datos por segundo. El producto final y la película en sí requieren mucho menos espacio que su producción; es decir, 12 MB por imagen. En otras palabras, cada segundo de la película consiste de 288 MB de datos o 17,8 GB por minuto.

No quiero ni imaginarme lo que puede ser dirigir una orquesta de 4000 servidores, 103 teras de RAM y 3 petabytes de datos.

Mucho menos ser el Responsable de Seguridad de semejante enjendro siendo uno de los bienes más codiciados antes del estreno. Sería también interesante conocer si existen los planes de continuidad de negocio de Weta Digital porque con tanta capacidad tecnológica debe ser difícil disponer de un centro alternativo con características similares. Al menos si tienen la suerte de que no hay discos USB de 3 petabytes todavía. Hay más detalles de la película en Avatarlapelicula.es
martes, 2 de febrero de 2010 0 comentarios

¿Está el hacking de moda?

Llevamos unos meses donde las noticias de inseguridad están a la orden del día. Son continuos los incidentes donde aparecen las palabras intrusión, hacking, ciberguerra.

¿Es nueva esta preocupación? ¿A qué se debe tanto bombardeo mediático?

Básicamente creo que confluyen tres hechos principalmente en esta avalancha de sucesos relacionados con la seguridad en los medios de comunicación y que es lo que hace parecer que crece una nueva moda.
El primero es la alta relevancia de los hechos involucrados en las acciones donde las vulnerabilidades de seguridad son la herramienta utilizada para acceder a cierta información privilegiada. En este caso, la inseguridad informática actúa como herramienta que habilita y permite el acceso al poder de la información. Los hechos más destacados de estos últimos días son:

Siempre hemos sabido que la información es poder, pero ahora nos encontramos que las herramientas para obtenerlo pasan por la utilización de las aplicaciones informáticas utilizadas en el mundo de la seguridad de la información. Este factor pone de manifiesto un incremento en el impacto que este tipo de técnicas empieza a utilizar, dado que nos encontramos con delincuentes que buscan a aquellas organizaciones que manejan información de valor que luego les va a proporcionar un importante beneficio como pueden ser secretos militares, código fuente, documentación estratégica. Y además permite la democratización del espionaje dado que ya no es algo exclusivo de los cuerpos más especializados y sofisticados sino que personas con profundos conocimientos de cómo funciona la tecnología pueden también realizarlo tocando las más altas cotas de poder.

El segundo es la popularización de estas técnicas y el importante incremento de las recompensas que obtienen quienes saben manejarlas. Tenemos hoy como noticia del New York Times una entrevista a un supuesto hacker chino donde revela claramente que todo lo hace por "diversión y dinero". Sencillamente su habilidad en el manejo de aplicaciones informáticas y su profundo conocimiento sobre sistemas operativos, el funcionamiento de Internet y sus protocolos le permite obtener ingresos haciendo algo que le gusta.
Es una nueva profesión, el ciberchorizo que cómodamente en su sillón se dedica a buscar usuarios en el amplio espectro de usuarios que conecta a Internet y localizar la víctima más vulnerable para atacarle en la yugular de su cuenta corriente.

Este factor pone de manifiesto un incremento en la motivación y el lucro, ambos elementos esenciales que hacen que se popularice el uso de técnicas de hacking como medio para cometer delitos. Porque hay que dejar claro una cosa, esta gente no son hackers, crackers o cualquier otra ciber-palabra que queramos utilizar. Son simplemente delincuentes que utilizan sus conocimientos y herramientas informáticas del mundo de la seguridad y la administración de sistemas para cometer delitos.

El tercero es la poca conciencia que se tiene todavía sobre la importancia de la gestión de la vulnerabilidad. Algo en lo que ya insistí en EU2010.es, Mr Bean y la gestión de la seguridad y sobre lo que no voy a insistir. Sorprende todavía encontrar como "lógica" dentro de áreas de sistemas la política de no parchear no vaya a ser que se acabe fastidiando algo que funciona.

El problema ahora es que desde hace unos años se viene baticinando esta profesionalización del crimen organizado vinculada al uso de las nuevas tecnologías. Recuerdo frases de hace unos años hablando de la punta del iceberg y ejemplos similares donde se comentaba que el panorama se podría feo cuando los "hackers" de aquella epoca se unieran a las mafias. Yo mismo tengo post del año 2005 comentando estos hechos. El tiempo pasa y muchos de los pronósticos acaban por hacerse realidad. Y ante la falta de previsión y poca planificación a largo plazo ahora tenemos un importante problema de mitigación de daños. Los cuerpos y fuerzas de seguridad del estado no están adecuadamente dimensionados para atender este importante aumento de la ciberdelincuencia que además no destaca en las estadísticas oficiales que recogen los indices de criminalidad. Y a eso, añadimos el interés por parte del Ministerio de Cultura por perseguir la vulneración de la propiedad intelectual, que aun siendo uno de los delitos más comunes, no hace seguramente sino quitar fuerza a las brigadas tecnológicas en la persecución de otros delitos de similar o mayor gravedad. Juan Salom, ya hace unos años se dedicaba a explicar la complejidad del delito y su tipología como ilustra en esta presentación que ya he referenciado alguna vez. Algo que ya está sufriendo la banca estos últimos años por no haberse tomado con la debida seriedad la escasa seguridad de sus medios de pago y la protección de la información de las tarjetas de crédito que han permitido y permiten a los ciberchorizos forrarse de forma rápida mediante el phishing o el whaling.

Y para poner peor el panorama, tenemos problemas en el proceso de investigación por el carácter transfronterizo de este tipo de delitos que empiezan en un lado del mundo y acaban con víctimas en el otro, la falta de regulación sobre la evidencia electrónica y lo que es peor, los requisitos de conservación. El hacking habrá entrado en el Codigo Penal pero una ley sobre la que no puede perseguirse el incumplimiento es un papel mojado.

Por tanto, lo que los informes de tendencias para el 2010 de algunas empresas de seguridad anuncian tienen un claro diagnóstico. Es el año del cibercrimen que se está profesionalizando e industrializando para mejorar su rendimiento.

Y todo ello tiene una muy clara justificación: incremento del lucro obtenido mediante la ciberdelincuencia, comodidad y facilidad de acceso tanto a herramientas como a víctimas dado que son delitos que se practican desde el cómodo sofá de casa, gran cantidad de víctimas ingenuas a las que poder atacar y dificultad de los cuerpos y fuerzas de seguridad del estado para perseguirlos. ¿Qué más hace falta para que este sea el perfecto caldo de cultivo de la ciberdelincuencia o el ciberespionaje?

Lo importante para los que nos dedicamos a esto es ahora considerar este nuevo escenario y ajustar convenientemente los parámetros de riesgo. En las organizaciones puede no haber cambiado el valor de la información y por tanto los posibles impactos o daños, pero lo que si ocurre es que la probabilidad de la amenaza aumenta, y por tanto, también los riesgos. Hay que tomar nota y empezar a ver cómo protegerse antes de sufrir el incidente.
viernes, 29 de enero de 2010 2 comentarios

Real Decreto 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica.

Ya tenemos el R.D. que establece el Esquema Nacional de Seguridad. Era un secreto a voces tras la aprobación en Consejo de Ministros pero ya tenemos en el BOE el contenido integro del texto definitivo del Esquema Nacional de Seguridad.

Habrá que memorizar las siglas R.D. 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica ya que van a ser una referencia muy importante para la seguridad en las administraciones públicas.

Para quién no se ubique exactamente en qué es esto del Esquema Nacional de Seguridad, podéis leer un post más extenso en Qué es Esquema Nacional de Seguridad
viernes, 22 de enero de 2010 0 comentarios

La "Aurora" del Sol de Oriente

Los hechos que se están dando a conocer estos días ponen de manifiesto una vez mas el cambio de las tendencias en seguridad que se avecinan para Internet. Los que nos dedicamos a esto estamos al día de los foros y noticias del sector, pero es cierto que la inseguridad suele sacar los colores a las empresas y organizaciones que se ven forzadas a reconocer un incidente y por eso suelen ser tapados ante la verguenza de verse afectado.

La operación Aurora ha DE-mostrado que el hacking es una herramienta más en el mundo de los negocios y que en Internet, como en la vida, hay gente que gana el dinero con el sudor de su frente y otra que lo hace como puede, haciendo trampas o delinquiendo si es necesario. Y en este caso en concreto, el ataque ha sido bien planificado, han realizado un seguimiento de las víctimas, han encontrado una vulnerabilidad desconocida que por tanto, no podía ser evitada y han elaborado un plan para lograrlo y pasar desapercibido. En este enlace hay un análisis técnico del problema muy detallado y en este otro nos cuentan toda la trama del intento de robo.

Y hay empresas que su máximo activo, su mayor riqueza es el texto de los algoritmos que inventan. Aurora ha demostrado que quien tiene una puerta a Internet tiene un riesgo. Y quien tiene software accesible tiene elementos que al menos debe vigilar. A esta situación se la empieza a denominar Advanced Persistent Threat (APT) que no es más que el hecho de considerar que cualquier punto de conexión a Internet es una puerta hacia lo desconocido, pensando que al otro lado no hay nada bueno. Esto es similar a lo que ya hacemos en seguridd física con el fuego. No sabemos cuando puede ocurrir pero consideramos que es una amenaza continua, algo que en cualquier momento puede suceder.

Ello debe plantear a las organizaciones la necesidad cada vez más de no utilizar una estrategia basada en la detección sino una monitorización continua en busca de anomalías en los sistemas. Cada servicio o recursos suele tener un patrón más o menos estable de utilización. Excepto en situaciones donde se puede conocer que puede haber una demanda diferente (lanzamiento de nuevos servicios, campañas de publicidad, etc.) la utilización de recursos será más o menos estable. Y en este sentido, detectar cambios bruscos, aumentos extraños es la mejor forma de saber si está pasando algo raro.

Muchas empresas de seguridad empiezan a ofrecer este tipo de servicios bajo las siglas SOC (Security Operation Center) que no es más que un servicio de vigilancia y alarma, como los que contratamos habitualmente para la seguridad física, pero donde los sensores de movimiento y los detectores de movimiento se situan en los sistemas de información. Hay muchos símiles entre la seguridad física y la seguridad lógica, pero la primera todo el mundo la entiende porque es capaz de identificar las amenazas y esta segunda sólo es gestionada cuando el personal técnico es capaz de valorar el riesgo que la empresa asume. Esta transparencia suelo utilizarla para ilustrar este hecho.


La operación Aurora, como todo incidente, debe servir para aprender de la experiencia. En Networkworld.com nos cuentan las tres lecciones que debemos aprender tras estos hechos que a continuación extracto:
  • El enemigo no es sólamente el malware y la delincuencia organizada: Dado el enorme crecimiento de la delincuencia organizada en los últimos años, la mayoría de las empresas han implementado las defensas para proteger los datos personales y financieros de robo. Si bien eso es importante, es también esencial para las empresas a pensar en la protección de sus datos de propiedad intelectual. El Cibercrimen está ahora más interesado en el espionaje industrial y en el robo de propiedad intelectual que en números de tarjeta de crédito o datos de salud del paciente.

  • Añadir la monitorización de red a la lista de tareas de operación diaria: Los nuevos atacantes están capacitados para sortear cortafuegos, antivirus, sistemas de detección de intrusos y otros controles que una empresa puede tener en el lugar para bloquear el acceso ilegal a los datos. Así, las empresas necesitan contar con herramientas para monitorizar el comportamiento anómalo de su red, y para detectar comportamientos extraños.

  • La mayoría de los ataques Web todavía requieren la intervención humana para tener éxito:Los ataques dirigidos dependen de los seres humanos haciendo clic en algo o sobre la navegación a un sitio web malicioso. El análisis de McAfee de los ataques en contra de Google y otras compañías mostraron que los intrusos tuvieron acceso a una organización mediante el envío de un ataque a medida contra uno o varios individuos específicos.Los ataques fueron diseñados para que pareciera que provenían de una fuente de confianza y lograr su principal objetivo: hacer clic en un enlace o archivo. Hay mucho más de conocimiento por adelantado en estos días. Los intrusos acechan a su enemigo y lo vigilan, recabando información sobre su perfil y su esfera a través de las redes sociales.


Con este panorama, muchos os estaréis preguntando cuales son realmente los problemas que pueden llevar por la Web. He encontrado este excelente análisis de las amenazas de la Web y una explicación detallada de su taxonomía en Web Security: Are You Part Of The Problem?
En el enlace tenéis una explicación bastante completa de todos los posibles inicios de ataque y las recomendaciones generales que se deben de cubrir en el escaparate que toda organización cuelga hacia Internet.

Estos resultados demuestran cuales son los más utilizados, pero no quita que cuando un tipo de problema se vaya solucionando, los malos lo intenten con otros menos conocidos. Muchos responsables seguirán viendo estos hechos como "de película" pero nunca se sabe qué puede considerar de valor un ladrón y tener las puertas abiertas suele ser muy tentador para los amigos de lo ajeno.
martes, 19 de enero de 2010 1 comentarios

Del phishing de nuevo a la seguridad física.

El mundo del malware y en general, los delincuentes afinan cada vez más sus instrumentos de lucro ilegítimo. Aunque no he podido hacer el post dedicado a pronosticar qué va a ocurrir en el 2010, hay una tendencia clara que se repite en estos últimos años. El cibercrimen da pasta, mucha pasta y eso hace que aumente el "factor motivación" y que se busquen nuevas formas de hacer crecer el árbol de ataque. Y este año va a ser más de lo mismo (robo de dinero) pero en todos los frentes donde esto sea posible, ya sea troyanos en dispositivos móviles, fraude en cajeros, troyanos en cajeros, estafas en juego online, etc. Allá donde haya una buena recompensa habrá delincuentes intentando buscar la manera de lorgarla. Si a ello sumamos la dificultad de la investigación policial y la complejidad de muchos de los casos por la extensión geográfica donde viven los delincuentes, con legislación diferente, se propicia un caldo de cultivo de todo esto.

He podido encontrar en KrebsonSecurity fotos de los nuevos métodos utilizados para obtener información de las tarjetas de crédito y poderlas duplicar. De nuevo, la banca tiene que volver a preocuparse de la seguridad física de los cajeros o mejorar la tecnología de sus tarjetas para no ser víctima del fraude.


Obviamente lo que pretenden con la sofisticación de estos lectores es que pasen completamente desapercibidos tanto para los clientes como para los responsables de las oficinas que los gestionan.

Y ciertamente sonroja un poco ver como la criminalidad de Internet se enfoca hacia la descarga de material protegido con propiedad intelectual, donde se establecen protocolos rápidos para el cierre de Webs y sin embargo, hay ausencia de coordinación en otros delitos más importantes o más delicados como puede ser la pornografía infantil, la estafa online, la venta de fármacos sin autorización previa, etc.

Lo que más me preocupa además es que los escasos y limitados recursos policiales que precisamente están centrados en los delitos tecnológicos que más nos deben preocupar vean ahora modificadas sus prioridades establecidas con un criterio policial basado en la gravedad del delito por un criterio político.
lunes, 18 de enero de 2010 2 comentarios

Enjuto Mojamuto: el spam

Muchas veces, cuando intentamos explicar los incidentes más comunes de seguridad, recurrimos a ejemplos complicados que se entienden poco. Hoy he dado con un video muy bueno de Enjuto Mojamuto donde expresa de "otra forma" aquello que realmente tiene que conocer el usuario, el spam no trae nada bueno y menos cuando viene acompañado de su amigo el phishing.

miércoles, 13 de enero de 2010 1 comentarios

Formación online del INTECO sobre SGSI

El INTECO acaba de publicar información sobre un Curso introductorio a los Sistemas de Gestión de la Seguridad de la Información (SGSI) según la norma UNE-ISO/IEC 27001. En él se darán a conocer los conceptos básicos necesarios para introducir al usuario en la gestión de la Seguridad de la Información, así como conocer la dimensión y alcance que suponen la implantación, certificación y mantenimiento de un Sistema de Gestión de Seguridad de la Información en una Organización, en base a la norma ISO/IEC 27001.
La duración del mismo es de 20 horas y el coste gratuito.


También se puede acceder a información online entre la que destaca una acción formativa basada en flash donde se puede poco a poco ir profundizando sobre la norma y la implicación de aventurarse a montar un SGSI. Aunque no me ha dado tiempo nada mas que a verlo por encima, tiene una pinta excelente, con gráficos muy claros y una extensión suficiente para ser un buen arranque en esta materia. A continuación podéis identificar enlaces a las partes de este material.
  • Acceso a los conceptos más importantes: Conceptos de un SGSI.
    El Sistema de Gestión de la Seguridad de la Información (SGSI) en las empresas ayuda a establecer estas políticas, procedimientos y controles en relación a los objetivos de negocio de la organización, con objeto de mantener siempre el riesgo por debajo del nivel asumible por la propia organización. Para los responsables de la entidad es una herramienta, alejada de tecnicismos, que les ofrece una visión global sobre el estado de sus sistemas de información, las medidas de seguridad que se están aplicando y los resultados que se están obteniendo de dicha aplicación. Todos estos datos permiten a la dirección una toma de decisiones sobre la estrategia a seguir.

  • Acceso al videotutorial: formación.
    Para la concienciación y sensibilización de las PYMES en los Sistemas de Gestión de la Seguridad de la Información (SGSI) se han elaborado una serie de materiales que ayudarán a las PYMES a conocer mejor este tipo de sistemas y qué conlleva su implantación y certificación.

    En primer lugar, se ha elaborado un video-tutorial que ayudará a los usuarios a comprender de manera sencilla qué es un SGSI y las fases que contempla su implantación y su certificación.

    La duración total del video-tutorial es de, aproximadamente 1 hora, dando la posibilidad al usuario de su visualización total o parcial, en módulos de unos 5 minutos.
lunes, 11 de enero de 2010 0 comentarios

Aprobado el Esquema Nacional de Seguridad

Tenemos desde hoy una buena noticia entre todos los que nos dedicamos a la seguridad de la información en las Administraciones Públicas. Vía Miguel Angel Hernandez y posteriormente accediendo a Moncloa he podido confirmar que el Consejo de Ministros ha aprobado dos Reales Decretos que regulan los Esquemas Nacionales de Interoperabilidad y de Seguridad, dos herramientas esenciales para afianzar una administración electrónica más segura y eficaz.

Tal como anuncia la Web de Moncloa.es

Con estos Reales Decretos se desarrolla la Ley de Acceso Electrónico de los Ciudadanos a los Servicios Públicos de 2007 y se sientan las bases para generar la interoperabilidad y la confianza en el uso de los medios electrónicos que permitan el ejercicio de derechos y el cumplimiento de deberes a través de estos medios.

Estos Esquemas establecen los requisitos mínimos que cada Administración deberá aplicar para poder ofrecer al ciudadano un servicio unificado. Es decir, un ciudadano podrá realizar su gestión sin necesidad de conocer la administración competente.

Esquema Nacional de Seguridad:

Fija la política de seguridad en la utilización de medios electrónicos. Supone los principios básicos y requisitos mínimos que permiten una protección adecuada de la información a través de medidas para garantizar la seguridad de los sistemas, de los datos, de las comunicaciones y de los servicios electrónicos.

Concede especial atención a la protección de la información que se maneja y de los servicios que se prestan, de forma proporcionada a través de la categorización de los sistemas de información, y a la seguridad de las comunicaciones electrónicas y a la necesidad de efectuar auditorías de seguridad periódicas al menos cada dos años.
Define la metodología para afrontar la respuesta a incidentes que afecten a la seguridad, y el importante papel que juega el Centro Criptológico Nacional, tanto como redactor de Guías de seguridad para la Administración, como protagonista principal en la articulación de respuesta ante incidentes que afecten a la seguridad.

Esquema Nacional de Interoperabilidad:

Es el conjunto de criterios y recomendaciones tecnológicas en materia de conservación y normalización de la información, así como de los formatos y aplicaciones que deben tener en cuenta las Administraciones Públicas cuando tomen decisiones que afecten a la interoperabilidad de los sistemas.
Establece las condiciones necesarias para asegurar un adecuado nivel de interacción tecnológica entre administraciones.
Aborda algunas cuestiones esenciales para el avance de la Administración Electrónica como las dimensiones de la interoperabilidad, las comunicaciones interadministrativas, la reutilización y transferencia de la tecnología, la interoperabilidad en la política de firma electrónica, la recuperación y conservación del documento electrónico y la propia actualización permanente del Esquema.
martes, 5 de enero de 2010 1 comentarios

EU2010.es, Mr Bean y la gestión de la seguridad

Estaba cocinando varios post sobre la revisión del año 2009 y los pronósticos del año 2010 pero la actualidad informativa obliga hoy a saltarse la planificación previa. Nos hemos levantado con la noticia del señor Mr. Bean como portada de algunos de los periódicos en relación al incidente sucedido ayer con el portal de la presidencia de la Unión Europea. Los hechos salen a la luz en los medios de comunicación tradicionales seguramente haciéndose eco de algunos comentarios que corrían ya por otros canales de difusión más populares en la Red como son menéame.net y el propio Twitter.

Parece que siempre aprendemos más por "lo sufrido" que por "lo avisado" y el presente post quiere ser una reflexión sobre varios aspectos que hay que meditar en relación a los hechos acontecidos. Más vale prevenir que curar, pero siempre acabamos con las tiritas en la mano. Lo secuenciaré por escenarios.

Los hechos.
Durante el día de ayer, y según lo que he podido leer en la prensa técnica y no técnica, durante cierto tiempo la Web de la Presidencia Española de la Unión Europea albergada en el dominio www.eu2010.es permitía Cross-Site Scriptings que hacía que cierto enlace creado a tal efecto fuera visualizado por los navegadores de los usuarios que lo pulsaban con la presencia de Mr. Bean en vez de Zapatero. Hay dos blogueros que explican con precisión lo sucedido:
Los daños.
En relación a la seguridad de la información pura y dura de la Web, realmente este incidente supone un "cero zapatero" dado que el supuesto problema de seguridad no afectaba ni a la confidencialidad de los datos, ni a la disponibilidad (inicialmente, luego veremos que sí) ni a la integridad (dado que en el lado servidor no hay alteración alguna). Por tanto, los daños calificables como operativos son CERO. Sin embargo, atendiendo a otras valoraciones que siempre han de hacerse sobre todo "activo de información", si se ha producido un impacto o daño. El hecho de que hoy aparezca en prensa una noticia sobre un fallo de seguridad, se cuestione la inversión en el portal y la diligencia de la empresa encargada de gestionarlo es en sí mismo un daño en imagen. Una Web institucional es el escaparate de una Organización y por tanto SI tiene asignada una valoración en relación al daño a la imagen corporativa de la organización que representa. En este sentido, este incidente de seguridad mancha la imagen institucional que la presidencia europea ha querido dar y arranca su andadura con una noticia negativa. Además y de forma colateral (y me atrevo a aventurar que también atrevida) se está cuestionando la diligencia de la empresa contratada a tal efecto sin haber todavía asistido a un análisis técnico detallado de los hechos. Este quizás haya sido también el fallo de los responsables del portal que no han sabido dar quizás unas explicaciones técnicamente clarificadoras a los hechos (Mal porque todo plan de contingencia/continuidad de negocio debe contemplar también los aspectos mediáticos del incidente y controlar la información que se proporciona a prensa para aclarar los hechos).
En este sentido, es muy criticable también el papel desempeñado por los medios de comunicación. Reconozco que lograr llamar la atención en la actual sociedad de la información es el hito que todos los medios (y sobre todo los online) buscan a diario. Pero dado que la principal misión del periodismo es contar la verdad, el rigor informativo, la precisión de los datos y el contraste de las fuentes son pilares que deben sostener todo trabajo. La noticia publicada ayer por "El Mundo" decía textualmente:
"Los hackers consiguieron saltarse los sistemas de seguridad de la web de la Presidencia española el lunes, bloquear la página y colocar una imagen de Mr. Bean, sonriente, con los ojos muy abiertos y con cara de sorpresa, que saludaba con un "Hi there" ("Hola a todos", en un inglés coloquial)."
Como bien nos han contado MMadrigal.com y Securitybydefault.com, podemos afirmar que realmente el problema se sitúa más en el lado cliente que en el lado servidor. Por intentar hacer un símil con la seguridad física que sea entendible, sería algo como decir que por pintar la fachada del muro exterior del Palacio de la Moncloa se ha vulnerado la seguridad del Palacio de la Moncloa. Un poco exagerado, ¿no? El supuesto ataque ha consistido en que se ha empleado una captura de una página de búsqueda del sitio para hacer un fotomontaje al que se ha asignado una dirección (url o enlace) que luego se ha distribuido en Internet, a través de redes sociales y blogs. El Instituto Nacional de Tecnologías de la Comunicación (INTECO), adscrito al Ministerio de Industria, Turismo y Comercio, confirma en su auditoría de seguridad sobre http://www.eu2010.es que “el supuesto ataque ha consistido en aprovechar una vulnerabilidad del código fuente denominada XSS (cross site scripting) dirigida a los usuarios de la web y no a la web en sí misma”. Según Inteco “este tipo de ataques, para resultar efectivos, deben combinarse con alguna técnica adicional que engañe al usuario de la web para que pinche en un enlace modificado malintencionadamente, por ejemplo, con ingeniería social”. Sin embargo, el incidente inicial tuvo un efecto colateral no deseado pero algo más serio que acabó afectando a la disponibilidad de la Web. Una noticia llamativa y una Web de relevancia que presentaba un aspecto gracioso hizo que muchos internautas, picados por la curiosidad quisieran en un breve espacio de tiempo consultar la página y ello acabo (de forma improvisada) generando una denegación de servicio en toda regla.

Las reflexiones.
La primera reflexión es un tirón de orejas contra los medios de comunicación tradicionales que han caído en el sensacionalismo tecnológico. O bien por su ignorancia técnica no suplida por asesoramiento específico, o bien por sus dobles intenciones de otra índole, finalmente el verdadero "incidente de seguridad" ha sido el causado por la noticia y no en sí mismo por el hecho contado en la misma.


Además, bastante mal se están haciendo las cosas en seguridad como para meter más leña al tema. El pie de página de la captura de página de la noticia dice "La presidencia ha invertido 11,9 millones de euros en la seguridad de su web". Por favor, seamos serios. Esa cuantía no se corresponde con la seguridad solamente y antes de afirmarlo, informense porque los pliegos de contratación son públicos y se puede saber perfectamente qué se licita. Lo hace www.securitybydefault.com, qué mínimo que un periodista. Además, san Google lo localiza todo rápidamente pero hay que tener interés por contrastar la información.

La segunda tiene que ver con la importancia no cuantitativa de algunos activos de información. Es cierto que en la Web Eu2010.es no hay quizás información confidencial o datos de carácter personal pero sin embargo, tiene un peso simbólico que debe ser protegido. Por tanto, cualquier amenaza que pudiera afectar a su contenido, aspecto o disponibilidad debe ser bien valorada. Si además, es un "activo muy expuesto" y este lo es porque está accesible por Internet, ciertas medidas de seguridad deben ser cuidadosamente implantadas, auditadas y posteriormente vigiladas. Los hechos han demostrado que no ha sido el caso. La valoración final de los hechos es que no hay daño de seguridad pero si impacto para la imagen de la Presidencia Europea representada por España, dado que otros medios se hacen eco hoy del incidente, sin entrar en la gravedad. La noticia es el hecho, no los daños.

La tercera tiene que ver con la gestión de la seguridad y más específicamente con la gestión de la vulnerabilidad. No es de recibo que una Web que va a ser visitada a lo largo del mandato de España en la Presidencia Europea y que cuenta con un presupuesto bastante cuantioso no haya sido convenientemente protegida. La gestión de la vulnerabilidad no es una actividad estática, no es realizar un chequeo de vulnerabilidades, generar un informe y solventar las deficiencias. Es un proceso porque las vulnerabilidades nacen, crecen, se reproducen y finalmente se mitigan, como las cucarachas. Por tanto, su vigilancia no es simplemente cada cierto tiempo hacer una revisión, es una tarea continua de investigar si se conocen para los productos que tenemos instalados nuevas vulnerabilidades, si hay que aplicar parches, programar las tareas para mitigarlas y vuelta a empezar. Queda muy bien explicado por el siguiente dibujo.


En este sentido, ya empiezan a aparecer en el mercado de este segmento de medidas de seguridad soluciones donde su principal valor añadido es precisamente esta gestión asistida. A mí personalmente me encanta el enfoque que le han dado la gente de Outpost24 y que podéis ver en esta presentación. También es importante considerar la monitorización de servicios y noticias. Si por lo que parece, en varias Webs ya se iba comentando que en el dominio había problemas de "cross site scripting" lo prudente habría sido haber auditado si algo podía fallar. Tan sencillo como usar los servicio de Google Alerts y establecer cadenas como el nombre del dominio y podríamos al menos advertir que Google empieza a indexar demasiadas cosas sobre nuestros recursos. Yo lo hago sobre mi blog para detectar quién me referencia.

La cuarta tiene que ver con la auditoría de seguridad como evidencia de haber atado cabos. La seguridad no existe nunca al 100% y siempre toca asumir riesgos. Sin embargo, no es lo mismo no haber hecho nada que haber hecho algo aunque no haya evitado el incidente. Lo primero demuestra NEGLIGENCIA, lo segundo, GESTIÓN DEL RIESGO. Las auditorias siempre tienen un doble objetivo. El primero y fundamental es encontrar deficiencias pero el segundo es evidenciar una situación en un momento dado. En este caso, contar con una auditoría de vulnerabilidades sirve para saber si se revisaron los sistemas y no se encontró el fallo o bien, el problema era conocido pero no se había "gestionado".

Lo inquietante.
De todo esto, la cosa que más me inquieta es ver cómo los servicios online caen ante la consulta masiva de usuarios. Es razonable que no se pueda dar servicio a demasiados usuarios simultáneos pero , ¿cuántos son la cifra razonable?. En el caso de un portal con información dirigida a ciudadanos de la Unión Europea situados en unas franjas horarias similares, ¿cuantas peticiones es razonable atender?. Lo razonable podría ser un ratio entre la población a la que se dirige el servicio y la probabilidad de que lo hagan de forma simultánea. En su momento se vendió la atención telemática como ese factor que permite servicios 24x7x365 de forma continua. Sin embargo y en los inicios de la e-Administración, ¿va a ser esto verdad? ¿Tendremos que acabar haciendo de nuevo cola ante los servidores Web?. Mucho me temo que cuando estemos al final de un plazo de recaudación, muchos ciudadanos olvidadizos o descuidados van a querer hacer sus trámites en el último momento y supuestamente la e-administración permite trabajar hasta las 23:59:59 del día antes del plazo.


Seamos positivos, miremos adelante pero aprendiendo de los errores del pasado.

Mucho ya he hablado en este blog sobre la inocencia que a veces demuestran tanto Administraciones Públicas como empresas en esto de la seguridad de la información. El peligro está ahí fuera porque siempre hay riesgos. Otra cosa es que no se manifiesten pero ello puede deberse simplemente a un "factor suerte" o a la no existencia de una motivación clara para producir daño.

En este sentido, ya comenté en su momento la aparición en escena del famoso "Esquema Nacional de Seguridad" que será una R.D. que establezca los mínimos necesarios en la materia exigibles a la e-Administración. Solo hay que leer el artículo primero para ver cuales son sus intenciones.

Artículo 1. Objeto.
1. El presente real decreto tiene por objeto regular el Esquema Nacional de Seguridad establecido en el artículo 42 de la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los Servicios Públicos, y determinar la política de seguridad que se ha de aplicar en la utilización de los medios electrónicos a los que
se refiere la citada ley.
2. El Esquema Nacional de Seguridad está constituido por los principios básicos y requisitos mínimos requeridos para una protección adecuada de la información. Será aplicado por las Administraciones Públicas para asegurar el acceso, integridad, disponibilidad, autenticidad, confidencialidad, trazabilidad y conservación de los datos, informaciones y servicios utilizados en medios electrónicos que gestionen en el ejercicio de sus competencias.


Más adelante, entre sus principios básicos de protección, tenemos joyas como el artículo 7, 19 y 20.

Artículo 7. Prevención, reacción y recuperación.
1. La seguridad del sistema debe contemplar los aspectos de prevención, detección y corrección, para conseguir que las amenazas sobre el mismo no se materialicen, no afecten gravemente a la información que maneja, o los servicios que se prestan.
2. Las medidas de prevención deben eliminar o, al menos reducir, la posibilidad de que las amenazas lleguen a materializarse con perjuicio para el sistema. Estas medidas de prevención contemplarán, entre otras, la disuasión y la reducción de la exposición.
3. Las medidas de detección estarán acompañadas de medidas de reacción, de forma que los incidentes de seguridad se atajen a tiempo.
4. Las medidas de recuperación permitirán la restauración de la información y los servicios, de forma que se pueda hacer frente a las situaciones en las que un incidente de seguridad inhabilite los medios habituales.
5. Sin merma de los demás principios básicos y requisitos mínimos establecidos, el sistema garantizará la conservación de los datos e informaciones en soporte electrónico.

De igual modo, el sistema mantendrá disponibles los servicios durante todo el ciclo vital de la información digital, a través de una concepción y procedimientos fiables que generen objetos digitales auténticos y estables, que sean la base para la preservación del patrimonio digital.

Artículo 19. Seguridad por defecto.
Los sistemas deben diseñarse y configurarse de forma que garanticen la
seguridad por defecto:
a) El sistema proporcionará la mínima funcionalidad requerida para que la organización sólo alcance sus objetivos, y no alcance ninguna otra funcionalidad adicional.
b) Las funciones de operación, administración y auditoría del sistema serán las mínimas necesarias, y se asegurará que sólo son accesibles por las personas autorizadas.
c) En un sistema de explotación se eliminarán o desactivarán, mediante el control de la configuración, las funciones que no sean de interés, sean innecesarias e, incluso, aquellas que sean inadecuadas al fin que se persigue.
d) El uso ordinario del sistema ha de ser sencillo y seguro, de forma que una utilización insegura requiera de un acto consciente por parte del usuario.

Artículo 20. Integridad y actualización del sistema.
1. Todo elemento físico o lógico requerirá autorización formal previa a su instalación en el sistema.
2. Se deberá conocer en todo momento el estado de seguridad de los sistemas, en relación a las especificaciones de los fabricantes, a las vulnerabilidades y a las actualizaciones que les afecten, reaccionando con diligencia para gestionar el riesgo a la vista del estado de seguridad de los mismos.


Y luego, dentro del Anexo referido a las medidas de seguridad a aplicar tenemos soluciones que de haberse aplicado, podrían evitado lo sucedido:

  • 4.1.1 Análisis de riesgos [op.pl.1].

  • 4.3.3 Gestión de la configuración [op.exp.3].

  • 5.6.2.Aceptación y puesta en servicio [mp.sw.2].


De todas formas, es el problema de siempre. Lo importante en seguridad no es saber qué hay que hacer sino hacerlo y mucho me temo que pasará igual que con la protección de datos, que el cumplimiento de la Ley no es suficiente motivación.

Por cerrar este extenso post y como conclusión final, que cada cual aguante sus riesgos. Nos vemos en el siguiente incidente. Buenas tardes y buena suerte ZP.
miércoles, 30 de diciembre de 2009 0 comentarios

Abandonar datos de carácter personal en la calle puede salir muy caro

Hoy quiero comentar una noticia reciente sobre una sanción de la Agencia de Protección de Datos. El caso se refiere a un médico que en su consulta particular cometió el error de abandonar muestras en la calle. Para desgracia de este médico, la negligencia no ha sido cometida en su trabajo como funcionario y al tratarse de una entidad privada, la sanción es económica y se eleva a los 60.101 euros por una infracción muy grave sobre el artículo 10, Deber de secreto de los datos de carácter personal.

El detalle de la noticia puede leerse en este enlace "La Agencia de Protección de Datos sanciona a un médico de Gijón por tirar envases de biopsias con datos personales" pero lo curioso de la situación es que un porcentaje altísimo de las consultas particulares que los médicos tienen en su domicilio incumple con la legislación en materia de protección de datos.
De mi propia experiencia personal (que por suerte es relativamente poca dado que no suelo tener que ir mucho al médico) siempre observo deficiencias muy básicas como no informar correctamente en las tomas de datos con las cláusulas correspondientes, la presencia de equipamiento informático sin las correspondientes medidas de seguridad.

Además, el vencimiento de los plazos de adaptación del R.D. 1720/2007 de desarrollo de la Ley 15/1999 de Protección de Datos de Carácter Personal hace que médicos que siguen pensando que la LOPD sólo aplica a los medios informáticos no estén considerando que sus fichas de pacientes en papel también tienen que tener medidas de seguridad (entre ellas, el famoso documento de seguridad donde se explican cuáles exactamente).

Todo ello pone de manifiesto la escasa concienciación que hay dentro del sector de la medicina privada y particular (las consultas en domicilios generalmente) de la severidad que tienen las sanciones de la Agencia de Protección de Datos cuando hay cualquier fuga de información. Obviamente, las inspecciones sólo se realizan cuando hay un incidente. Como en otros campos, la seguridad sólo se tiene en cuenta cuando hay problemas, pero en este caso, si eso ocurre, ya tienes sanción impuesta y el coste del incidente puede superar el precio de las medidas preventivas que son necesarias tener aplicadas. Como se suele decir, la letra con sangre entra.
viernes, 18 de diciembre de 2009 0 comentarios

El principio del eslabón más débil

La verdad es que hay veces que las noticias me dejan un poco flipado. No consigo entender cómo en el diseño de ciertos equipos, aplicaciones o incluso en este caso, armamento militar no se incluye como máxima principal el principio del eslabon más débil. Como ya pasó con el post de SITEL y su generación de evidencias que no eran válidas como prueba, en este caso la cosa todavía es más gorda teniendo en cuenta el coste que tienen los proyectos militares.

La noticia, original de EL PAÍS.com es contundente: Aviones espía norteamericanos, pirateados con un programa que cuesta 26 dólares.

Un ejemplo más de cómo en esto de la seguridad no se puede dejar ningún cabo suelto. Y mucho menos cuando además, el objeto en cuestión va a ser examinado, revisado y atacado por cualquiera de sus vulnerabilidades. Pensar que tu enemigo no está a tu altura o no lo intentará estar, es un mal análisis de la situación inicial. Como decía cierto anuncio de una empresa de tarjetas de crédito:
1.- "Que tengas un portatil para recibir imagenes de un avión no tripulado: 1.000 €"
2.- "Que tengas un avión no tripulado que permite espiar: 1.000.000 €"
3.- "Que te lo pirateen con un software de 26 € no tiene precio"
jueves, 17 de diciembre de 2009 4 comentarios

¿Por qué tienen éxito el phishing o el scam? Psicología de las víctimas de una estafa.

Siempre que abordamos cualquier intento de establecer medidas de seguridad debemos no perder de vista el factor humano, tanto desde la perspectiva del que va a tener que ponerlas en marcha como desde la perspectiva del que las va a sufrir como usuario. La psicología de la seguridad es un campo apasionante en el que intento profundizar más cada día y está relacionado con otras emociones tan comunes como el miedo.

El enlace que hoy quiero compartir es un estudio de la Universidad de Cambridge desde la perspectiva de la victima. ¿Es posible que se den determinadas circunstancias en donde seamos más vulnerables?. Parece que sí, podemos hablar del riesgo a ser estafado. En ciertos contextos podemos, sin darnos cuenta, caer en las manos del estafador. El estudio analiza diferentes tipos de estafa y establece siete principios de nos hacen picar con más facilidad. Estos son:
  • 1. El principio de la distracción:
    Mientras que usted está distraído por lo que considera de su interés, los estafadores pueden estar haciendo en ese momento algo que usted no note.

  • 2. El principio de obediencia social: La Sociedad nos educa y entrena para no cuestionar la autoridad. Los estafadores pueden aprovechar este "otorgamiento previo de confianza" o "nuestra anulación de la desconfianza" para hacer con usted lo que quieran.

  • 3. El principio del rebaño: Las personas más prudentes y desconfianzas bajan la guardia cuando todo el mundo parece asumir o compartir los mismos riesgos. ¿Seguridad en multitudes? No, si todos los que te acompañan están conspirando contra ti.

  • 4. El principio de falta de honradez: Cualquier cosa ilegal que hagas será usado en su contra por el defraudador, haciendo más difícil para usted para buscar ayuda una vez que te das cuenta que has podido ser estafado.

  • 5. El principio del engaño: Las cosas y las personas no son lo que parecen. Los estafadores saben cómo manipularte para que creas que son lo que no parecen.

  • 6. La necesidad y el principio de la codicia:Tus necesidades y deseos te hacen vulnerable. Una vez que los estafadores lo saben, pueden utilizarlo para poder manipularte.

  • 7. El principio de tiempo: Cuando usted está bajo presión por disponer de poco tiempo para tomar una decisión importante, se utiliza una estrategia de decisión diferente. Los estafadores pueden preparar una estrategia para envolverte y dirigirte a tomar una decisión menos razonable.


El estudio completo se puede consultar en Understanding scam victims: seven principles for systems security.

Tras leerlo me vienen a la memoria varias peliculas que tienen como argumento principal una gran estafa como pueden ser las series Ocean Eleven, ¿Cuantas de estas estrategias localizais en ellas? ¿Sorprendente, no?
martes, 15 de diciembre de 2009 0 comentarios

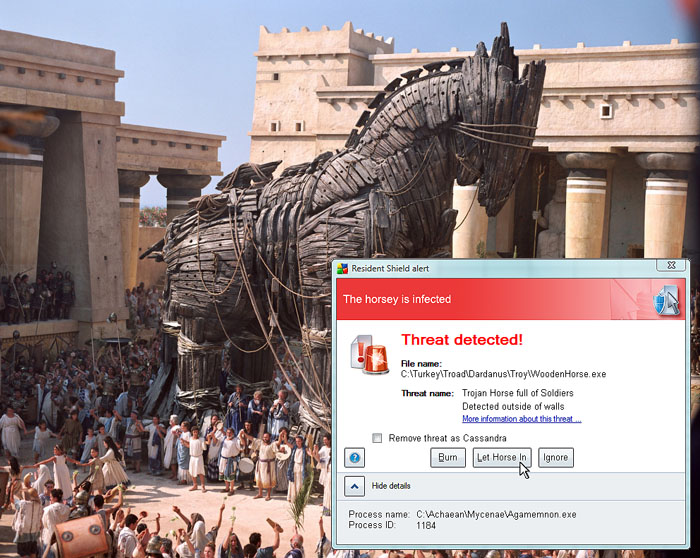
Caballo de troya al cuadrado

¿Qué es un troyano sobre un caballo de troya? Un troyaballo.
jueves, 10 de diciembre de 2009 0 comentarios

Campaña contra la pornografía infantil

Hay temas que no requieren comentarios, solo un apoyo unánime.

miércoles, 9 de diciembre de 2009 0 comentarios

Microsoft dando ejemplo en la nube mediante ISO 27001

Leo vía Joseba Enjuto una noticia sobre la implantación por parte de Microsoft de un sistema de gestión de la seguridad de la información sobre sus servicios en la nube.

Es una buena noticia por varios motivos. El primero es la consolidación de la norma ISO 27001 como una referencia en materia de seguridad de la información. Los estándares internacionales son buenas intenciones que normalizan un conjunto de criterios en base al conocimiento de los expertos que colaboran en su desarrollo. Sin embargo, su éxito debe darlo el mercado. Hasta que no se transforma en una herramienta de valor o de diferenciación y no goza del reconocimiento por parte de los demás, no son una referencia o estandar "de facto". En materia de seguridad es cierto que no existen códigos de buenas prácticas que sean tan generales o tan aplicables, pero que las grandes empresas apuesten por ellos siempre son un catalizador para el mercado. Esta vez España no queda atrás, dado que las principales empresas que lograron con éxito sus certificaciones ISO 27001 han sido los servicios TI de las grandes empresas de administración y gestión de sistemas de información bajo servicios de outsourcing. Por poner varios ejemplos, tenemos entre las grandes las siguientes referencias:

El resto de empresas que lo han logrado se pueden consultar en la Web ISO27001 Certificates aunque esta no es una Web oficial.

El segundo es ver cómo Microsoft desde hace ya algunos años (quizás desde la catarsis que supuso Milenium) ha decidido siempre apostar por la coherencia y contar las cosas desde el ejemplo. He asistido a presentaciones técnicas donde siempre muestran cómo lo hacen ellos primero y luego resuelven el problema en un cliente concreto. Creo que es una muy buena apuesta, dado que al ser los primeros en sufrir los problemas, son también los primeros en detectarlos y corregirlos. También es interesante ver cómo se abre a los nuevos tiempos y comparte una ingente información de gran calidad tanto a nivel técnico como a nivel estratégico. Y en esto de la nube no quieren quedarse tampoco atrás. En este nuevo escenario, como ya hemos comentado en este blog, la confianza es un elemento que aporta clientes, mostrar y sobre todo demostrar diligencia y seriedad son siempre un buen argumento comercial.
La noticia original, para aquellos que quieran investigar o buscar argumentos anti-Microsoft puede leerse en Microsoft seeks ISO security certification for its cloud services y para los más exigentes, incluso pueden revisar los post de este blog o leer este excelente whitepaper sobre cómo han logrado implantar la ISO 27001 donde también se dan muchos más detalles, incluso del alcance del SGSI.


Con dos cojones (con perdon), han publicado los alcances de todos los centros certificados en relación a los servicios de la nube. Esto si es tenerlos bien puestos.

Estas son las políticas de transparencias que requiere la nube. Que sean los demás, un tercero quien establezca qué confianza mereces. Es mejor una revisión independiente. Lo "open..." puede o no ser transparente. Yo sinceramente, entre tener acceso al código o tener acceso a los planos, prefiero esto segundo. Me proporciona más información y me da más confianza. Estos documentos pueden ser revisados y entendidos sin grandes esfuerzos. Lo otro por ahora, que me demuestren que es una ventaja real porque cuando "mil ojos miran, ninguno examina". Hace tiempo leyendo el libro "The Tipping Point" comentaban una situación paradójica en relación al poder del contexto. Cuando ante una situación de emergencia hay varias personas presentes, ninguna socorre porque consideran que irá "el otro". Sin embargo, en la misma situación si estás solo, sales al rescate. ¿Por qué? Porque siempre queremos que los valientes sean otros... y con el acceso al código y la seguridad creo que pasa lo mismo. Es seguro porque se puede mirar, auditar y revisar, pero que lo haga otro. Yo sinceramente prefiero en estos casos, ver que existen certificaciones del tipo ISO 15408 donde se que alguien, que seguramente además sabe mucho, ya ha hecho ese trabajo.
miércoles, 2 de diciembre de 2009 4 comentarios

Si la música es empleo, ¿qué es la informática?

Los músicos se manifestaban ayer por los problemas que acucian a su sector. Este vídeo que colgó en su momento Paloma Llaneza realmente pone de manifiesto la realidad del problema y logra abrir un poco más los ojos sobre esa realidad que supone el beneficio que obtienen los que se lucran del sudor de otros.


Los músicos (los autores o creadores) tienen razón y hacen bien en defender su propiedad intelectual pero la evolución de la sociedad valora unos trabajos y deprecia otros. Un panadero del siglo XXI no gana lo que uno del siglo XIX. Lo mismo ocurre a un herrero, un soldador, un futbolista, etc. La sociedad cambia de criterio a la hora de atribuir mérito o valor a las cosas y lo que hoy genera ingresos, mañana puede estar completamente devaluado. Que se lo cuenten a los oficios que han desaparecido a día de hoy por los avances técnicos de nuestra sociedad. La tecnología tiene sus pros y sus contras. El empleo ni se crea ni se destruye, sólo se transforma. E igual que el esfuerzo y trabajo por elaborar y producir una nueva creación antes era un trabajo más artesanal y laborioso, no es lógico y razonable que se pretenda eternizar el precio cuando todos sabemos que los costes de producción han bajado y la complejidad de las actividades de producción se ha reducido (gracias al software por ejemplo).

Quizás la música vive un problema similar a la agricultura. El que sufre por crear o por plantar es quien tiene el mérito del trabajo y del sudor, pero el modelo productivo establecido hace que el dinero lo acaben ganando los intermediarios. Lo mismo que le ocurre a los agricultores con las distribuidoras y comercializadoras de sus productos les ocurre ahora a los músicos con las operadoras de servicios de telecomunicaciones. Quienes se benefician completamente del tráfico de información son los intermediarios, los que ponen las tuberías por las que circula su propiedad intelectual. Además al principio con cierto descaro usaban la descarga de estos contenidos como atractivo para lograr abonados a sus redes de interconexión.

Sin embargo, al leer su manifiesto me ha venido a la mente el relato de "El conde Lucanor" de Don Juan Manuel.

Había una vez dos hombre que eran muy ricos, pero por determinadas situaciones habían acabado los dos mucho mas pobres de lo que ellos nunca hubieran imaginado, estando uno buscando algo para comer, encontró una bolsa de altramuces empezó a comerlos y sintiéndose tan pobre comiendo esos altramuces tan amargos y tirando las cáscaras hacia atrás... empezó llorar, así dándose cuenta de que detrás de él había otro hombre todavía mas pobre que él porque el otro hombre estaba comiendo las cáscaras que él echaba.


Comprendo su situación pero cada gremio tiene sus problemas y el nuestro de la informática es otro de esos ignorados. Si la música es cultura y genera empleo, ¿qué es la informática para la sociedad de la información?

No me dedico al software aunque siempre me gustó resolver retos y problemas. Cuando estudiaba en la carrera algunos profesores comentaban que eramos los arquitectos del siglo XXI, que seríamos los cimientos de la "supuesta sociedad de la información". Sin embargo y paradójicamente en el máximo momento de desarrollo tecnológico parece que para la informática no cuentan las reglas de la responsabilidad atribuidas a comercializar productos en el mercado, no valen las regulaciones ni las normativas de fabricación, no valen los criterios de calidad ni de certificación de componentes. Es software y parece que no necesita garantías. (Se que esta afirmación no es cierta en todos los entornos, la aeronáutica, la medicina y otras áreas donde el software tiene un papel muy relevante para garantizar la vida de las personas no funciona bajo este paradigma de la no garantía y la no industrialización del software).

Sin embargo, me toca juzgar en mi trabajo la seguridad de la información y no deja de impactarme el ver como lo importante sigue siendo poner servicios o productos en marcha a cualquier precio, de cualquier forma, sea como sea aunque no sea seguro.

La siguiente parte del post utiliza reflexiones que ha volcado también Héctor Montenegro en su blog en contados textos. Creo que él mejor que yo puede hablar con más propiedad de la situación de la industria del software en España. Sus mejores post sobre este tema son:

El software cada vez tiene más importancia en nuestro día a día, cada vez es más responsable del buen funcionamiento de nuestros procesos de negocio, cada día es más relevante para lograr un bienestar en la sociedad de la información. Y en plena transición del papel a lo electrónico, empieza a ser necesario que las casas del software se construyan con planos, que los diagnósticos técnicos se realicen por parte de profesionales acreditados, que si cualquiera puede desarrollar y poner a disposición servicios basados en el software, también responda por ellos si estos han sido desarrollados con negligencia o con defectos en su fabricación. Porque la complejidad va en aumento y esto que estamos construyendo es un castillo de naipes. Cada pieza se apoya en otra y no tener garantías de cómo están los cimientos solo puede producir algo muy malo. Un día una pieza esencial caerá y todas las demás piezas irán detrás.

Por eso es posible hacer un manifiesto paralelo al elaborado por los músicos que también refleja la situación en la que se encuentra el software. Porque en el software también nos estamos acostumbrando al todo gratis y todo libre. Sin embargo, todas las aplicaciones no pueden entrar en este juego. Y además, las Administraciones Públicas están cometiendo un error muy grave cuando confunden "propiedad" con "oscuridad" o "acceso al código fuente" con "calidad del software".

Creo que para comparar el software con justicia no se puede atender únicamente al argumento del coste de licencia. Eso es una mira cortoplacista e ingenua. Me canso de oír en las Administraciones cuando se habla de las suites ofimáticas... hombre, ¡cómo vamos a pagar esa barbaridad por las licencias!

Y mi reflexión interna siempre es... es que vas a pagar una barbaridad más en productividad y rendimiento. No nos engañemos, muchos productos opensource y gratuitos imitan pero no inventan. Su única aspiración es hacer con código abierto lo que hace ya una aplicación comercial optimizada. Y por desgracia para ellos, los resultados no son los mismos. No trabaja igual el que imita que el que crea. El que tiene por objetivo mejorar en rendimiento que el que sólo aspira a tener una funcionalidad similar. Y detrás de todo eso hay un gran coste oculto que nadie mira o quiere mirar.

Claro que es uno de los sintomas que acechan a la productividad de nuestro país. Esta mañana estaba auditando un organismo que trabaja con Office2000. Un software de 10 años (que está plenamente operativo) pero que no incorpora muchas mejoras que hacen que a diario se pierdan varios segundos al día de cientos de funcionarios en hacer tareas que ahora en las nuevas versiones están a golpe de click (¿Es menor ese coste que lo que vale actualizar las licencias?)

El mercado debe juzgar a los productos por su mérito y por su productividad, no sólo por su forma de creación. Opensource no es sinónimo de calidad del software. Lo que es importante es que detrás de cada aplicación haya un responsable. Y aquel que confíe en un producto que le proporciona el acceso al código fuente, que también se haga responsable de lo que en esas líneas está escrito. Si funciona y es competitivo, chapó por el programador que haya decidido regalar su tiempo y aspirar a vivir de los servicios que genere ese producto. Pero si no funciona, que respondan por él aquellas personas que han decidido confiar en un profesional que pudo no estar capacitado para crear un producto con plenas garantías. Si somos valientes para ponerlo en producción y vendemos como garantía que el código se puede leer, seamos también valientes para responder por él. Si confiamos en las líneas de código de vete a saber quien en vete a saber donde, asumamos la responsabilidad que ello supone por tomar esa decisión dentro de nuestra organización. Para eso está la Comunidad, para dejar tranquilos a los responsables que confíen en ella y en su rigor a la hora de encontrar errores en ese código abierto. Y este baremo o criterio de exigencia, por supuesto, que se aplique también a los fabricantes comerciales del software. Todos deben trabajar con la misma profesionalidad y diligencia. Es necesario empezar a pensar en industrializar el proceso del software y dotarlo de los criterios de calidad, regulación y cumplimiento normativo que tiene cualquier otro elemento que forma parte de nuestra sociedad como bien de consumo.

Porque una sociedad del siglo XXI no se puede permitir basar su funcionamiento en elementos sin garantías. Es un contrasentido que tenga más fiabilidad una lavadora, un tostador o un cuchillo de cocina que se ven sometidos a normativas, a controles de calidad y a pruebas de fabricación que un desarrollo software que puede estar soportando servicios básicos de la sociedad del siglo XXI. Y tenemos un handicap en nuestra contra. La complejidad sigue aumentando y la interdependencia entre piezas sin garantías aumenta. Como digo, es un rascacielos construido con cimientos de barro que algún día tendrá problemas.
lunes, 30 de noviembre de 2009 0 comentarios

Todos los días son una buena oportunidad de mejora para lograr eficiencia

Hoy quiero contar una historia cotidiana con moraleja extrapolable a la seguridad y a cualquier otra disciplina. Todos los días tengo que desplazarme desde Cartagena a Murcia para ir al trabajo. Son aproximadamente unos 50 km diarios que hago dos veces al día. Desde hace unas semanas vengo aplicando al consumo de mi coche la filosofía de gestión basada en la mejora continua utilizando la información que obtengo las pruebas que he ido realizando. El ordenador del coche me proporciona información completa sobre bastantes parámetros: tiempo del trayecto, velocidad media, consumo medio, consumo instantáneo, kilometraje total,etc.

Del análisis de datos, la lectura de las especificaciones del vehículo y las variaciones de mis comportamientos durante las pruebas he conseguido comprobar cuales son los consumos óptimos en los diferentes tramos del trayecto. De esta manera es posible una gestión eficiente que maximiza el kilometraje que realizo con el mínimo consumo. Las siguientes gráficas intentar representar de forma simbólica los datos obtenidos.


En el caso del coche he podido comprobar que puedo hacer varios kilómetros a cero consumo dejando que la inercia y la energía potencial se transformen en energía cinética a coste cero tanto a la ida como a la vuelta. En llano y a 110 km el consumo se estabiliza entre 3,5 l/km y 4l/km. Con todo esto puedo estirar un deposito lleno por encima de los 1000 km. O sea, he logrado subir y bajar a Murcia tres días más que antes de empezar el experimento. Todo esto tiene también sus consecuencias, tardo unos 10 minutos más pero compensa. Eran resultados esperables leyendo la documentación del vehículo pero en ciertos tramos, el consumo no aumenta a mayor velocidad porque el motor no sube de revoluciones sino que aprovecha la inercia del descenso de unas montañas que hay en el camino.


De la misma forma aplicamos esta filosofía a sistemas de información. Como siempre, el primer paso es diseñar una buena red de sensores que proporcionen los mejores datos que podamos recoger. Lo ideal es tener hardware o software especifico que proporcione ya informacion procesada y no solo datos que haya que tratar. El objetivo es extaer conocimiento de todo ello para saber que ocurre en nuestros sistemas y así tomar decisiones sobre posibles estrategias.


La gráfica obtenida por el coche y el kilometraje es similar a otra que hemos obtenido en un cliente tras reducir la ventana de atención a virus informáticos. Tengo pendiente recuperar los apuntes de la asignatura de "Dinámica de Sistemas" de tercero de carrera porque creo que en estos momentos puedo sacarle bastante provecho profesional a aquellos conocimientos que adquirí en aquel entonces, cuando te sentías poderoso por ser capaz de ponerle ecuaciones a cualquier problema basado en ajustar todo tipo de sistemas (Demográficos, económicos y por qué no ahora, de seguridad).
Y mucho más interesante y una futura línea de investigación, poder establecer modelos predictivos de comportamiento sobre entornos sometidos a incertidumbre que es preciso controlar.

Es sorprendente lo curiosas que son las cosas cuando se analizan en base a datos. La intuición a veces nos juega malas pasadas y creemos que las cosas se comportan de determinada forma hasta que la realidad se encarga de demostrar lo contrario. Esto es básicamente lo que en entornos profesionales se denomina telemetría y permite a los mecánicos afinar el coche al comportamiento optimo. La gestión de la seguridad de la información persigue el mismo objetivo. Establecer diferentes indicadores que permitan disponer de la "telemetría" que nos proporcionan los sistemas como firewalls, antivirus, ips, servidores de correo. Es necesario conocer el comportamiento de las cosas para tomar buenas decisiones. Es una actividad clave por ejemplo en la Formula 1. Y lo curioso es que esto de la telemetría es aplicable a todo entorno donde se puedan recoger datos y posteriormente analizarlos para obtener conclusiones. Maligno ya nos ilustró sobre cómo aplica la telemetría para medir la calidad de sus exposiciones. En un texto más desarrollado de Gonzalo Alvarez Marañón se cuenta la importancia de la retroalimentación tras un evento, el "feedback" que dicen los ingleses para poder mejorar.

Todo se puede mejorar, pero es necesario siempre antes un proceso de establecer metas, determinar objetivos y esperar a ver resultados. En base a ellos ya se pueden tomar decisiones. Todos los días la realidad nos proporciona un montón de situaciones en las que actuar, todo puede hacerse de otra forma, tratando de minimizar recursos y obteniendo mejores o similares resultados. En ello va el secreto de la eficiencia y la consecuente productividad. Esto es lo que deben enseñar en la escuela para empezar a cambiar el "modelo productivo". Primero un cambio de mentalidad y enfoque y después una aplicación a toda la realidad. Si no enseñamos a medir y juzgar, si no creamos gente auto crítica con afán de superación, sólo buscaremos el lograr los objetivos por los premios que por ello puedan obtener, no por convencimiento en hacer las cosas bien. Quizás esté algo contaminado por las situaciones que he podido vivir en la ejecución de proyectos de implantación de ISO 27001 subvencionados, pero tengo la convicción de que los premios para hacer las cosas bien deben ser un refuerzo positivo, no un fín en sí mismo. Hay muchas empresas que se apuntan a esto de la seguridad por moda, por tener "un sello más" sin creer profundamente en el objetivo y en los beneficios que ello supuestamente les va a proporcionar. Y los SGSI que hemos montado así, por desgracia tienen fecha de caducidad. En cuanto no hay premio o subvención, acaban por abandonarse. Y ello va muy vinculado con lo anterior, hacer las cosas por un premio o por imagen no es el cambio necesario para alcanzar la productividad. Las modas que no se interiorizan, que no logran transformanse en hábitos o conductas se abandonan a las primeras de cambio.

Muchas veces el secreto del éxito y donde está la innovación surge de pensar de forma diferente o tratar de resolver un mismo problema con otro enfoque. En el caso de la seguridad, la medición y la gestión de la eficacia es un campo por explorar que ahora la nueva ISO 27004 plantea aunque como toda norma, solo define como marco de procesos. Que cada uno aplique la norma a su criterio.
miércoles, 25 de noviembre de 2009 4 comentarios

Ofertas 3x2

El día a día nos plantea cosas que por cotidianas a menudo no solemos reflexionar. Sin embargo, a menudo nos pasan desapercibidos errores que pueden tener gran trascendencia aunque le demos poca importancia.

Hoy en un centro comercial haciendo la compra de todos los días ha sucedido algo típico. En una oferta descuento de 3x2, al mirar la cuenta el descuento no aparecía aplicado. Estas cosas son comunes pero sólo se detectan si el cliente se preocupa de revisar la cuenta. De alguna manera todos confiamos en el buen hacer del centro comercial y consideramos que no son posibles los errores. Sin embargo, no es la primera vez que me ocurre algo así. Evidentemente la cajera no tiene nada que ver en este tipo de situaciones dado que son los lectores de códigos los encargados de asignar un precio al producto.
Una vez que he procedido a la reclamación con la cajera, nos ha remitido a la Caja central del hiper. Tras mostrar los tres productos ofertados en el folleto de la publicidad, ha podido comprobar que efectivamente en su base de datos uno de los precios era incorrecto. Como es habitual, han reconocido el error y han procedido a dar la diferencia no descontada.

¿Qué ha podido fallar? Evidentemente el problema principal está en la introducción de precios en la base de datos. La cuestión es cómo en productos que salen en la publicidad y son anunciados como ofertas 3x2 tienen luego en las bases de datos un precio incorrecto. ¿No hay comprobaciones previas para cotejar que las ofertas publicitadas son reales?

También me queda la duda sobre el protocolo que se sigue una vez identificado el error. No he podido ver qué hacían en caja central tras devolvernos el dinero pero lo más correcto sería notificar la incidencia y que alguien actualice el precio correcto en la base de datos. De lo contrario, este hecho pasaría de ser un error accidental y aislado a un evento intencionado y de carácter más grave que podría esconder detrás una manera de generar beneficios con prácticas engañosas.
viernes, 20 de noviembre de 2009 0 comentarios

(IN)Secure Magazine 23

Ya está disponible el número 23 de la revista (IN)Secure Magazine. Los contenidos de este número son:

- Microsoft's security patches year in review: A malware researcher's
perspective
- A closer look at Red Condor Hosted Service
- Report: RSA Conference Europe 2009, London
- The U.S. Department of Homeland Security has a vision for stronger
information security
- Q&A: Didier Stevens on malicious PDFs
- Protecting browsers, endpoints and enterprises against new Web-based
attacks
- Mobile spam: An old challenge in a new guise
- Report: BruCON security conference, Brussels
- Are you putting your business at risk?
- Why out-of-band transactions verification is critical to protecting
online banking
- Study uncovers alarming password usage behavior
- Q&A: Noise vs. Subversive Computing with Pascal Cretain
- Elevating email to an enterprise-class database application solution
- Ask the social engineer: Practice
- Report: Storage Expo 2009, London
- Jumping fences - the ever decreasing perimeter


La revista puede obtenerse aquí.
 
;