viernes, 26 de marzo de 2010 4 comentarios

¿Qué elegir, gestionar vulnerabilidades o detectar ataques con IDS?

Esta semana he podido participar en un evento sobre gestión de vulnerabilidades a través de la asociación murciana de temas tecnológicos CTICRM que pretende compartir y difundir conocimientos sobre aspectos incipientes o productos de interés para sus asociados.

El caso es que en la rueda de preguntas una de las que se lanzó fue la que da título al post, ¿si tengo un IDS o IPS, para qué quiero un gestor de vulnerabilidades? En este post quiero dar mi opinión al respecto.

Lo primero que quiero hacer es dibujar el escenario de batalla. Joseba Enjuto lo definió muy bien en su post El universo de las amenazas y que queda resumido en el juego de palabras "Lo que sé que sé, lo que sé que no sé, lo que no sé que sé y lo que no sé que no sé". Tal como explica Joseba, serían estos cuatro cuadrantes.

  • Sector 1: Probable y conocido. Este es nuestro mayor campo de actuación y el que definimos tradicionalmente como la gestión “convencional” de la seguridad. Es el enemigo que viene de frente y que sabemos que hay que combatir a diario. Entrarían las rutinas de protección frente a virus, accesos no autorizados y en este cuadrante suelen estar desplegadas el mayor número de las medidas que suelen existir en una organización.


  • Sector 2: Improbable y conocido. Este es el área en la que los fenómenos que se suceden, por la falta de costumbre, nos sorprenden. Aquí somos nosotros mismos quienes decidimos limitar nuestra capacidad de predicción.
  • Este sería quizás uno de los cuadrantes donde habría que meter la gestión de las vulnerabilidades. Al fin y al cabo, la gran parte de las vulnerabilidades son conocidas y disponen de parche. Es nuestra tarea cerrar estos agujeros potenciales dentro de nuestra organización para que, aunque parezca improbable, a nuestro enemigo no se le ocurra hurgar donde no debe.

  • Sector 3: Probable y desconocido. Aquí entra la osadía del individuo en juego para ser capaz de romper la barrera del conocimiento actual y ponerlo a disposición del resto, es lo que se viene conociendo comúnmente como “descubrimientos”. En este sector es donde más valor proporcionan las herramientas de descubrimiento de vulnerabilidades y de errores de configuración. Este sería el otro cuadrante donde encajar la gestión de vulnerabilidades dado que muchas herramientas sirven también para auditar que no se dan ciertas circunstancias o que los sistemas no se encuentran mal configurados.


  • Sector 4: Desconocido e Improbable. Todo aquello que pasa al lado de nuestra existencia sin siquiera percibirlo y que además la probabilidad de que suceda a pesar de nuestro desconocimiento es mínima. En este cuadrante se situarían las temidas y famosas "vulnerabilidades zero-day" que mientras permanecen ocultas y sin ser conocidas por los fabricantes, son un peligro para todos aquellos que no disponen de una monitorización preventiva del uso de sus sistemas. Puedes desconocer si eres o no vulnerable pero si puedes monitorizar su uso y descubrir que hay anomalías aun cuando desconoces lo que las causan.


La gestión de vulnerabilidades supone una actividad preventiva que intenta minimizar la posibilidad de sufrir un ataque. Se basa simplemente en ir cerrando aquellos errores o fallos que son dados a conocer por los fabricantes de los diferentes productos que podamos tener instalados y operativos en nuestros sistemas de información. En este caso, la base de datos de vulnerabilidades del producto que utilicemos es su mayor activo dado que sólo solventaremos aquellas vulnerabilidades que sean identificadas por el producto utilizado. Es por ello que se suele recomendar contrastar los falsos positivos e incluso cruzar resultados de varias herramientas.

La existencia de herramientas de detección y protección perimetral del tipo IDS supone una actividad de detección que intenta minimizar tanto la posibilidad de sufrir un ataque como su posible daño si consiguen pararlo. Cuando se trata de IDS se basan simplemente avisar que se producen intentos de ataque pero cuando estos ya se están produciendo. Cuando se trata de IPS además de lo anterior, se intenta responder o reaccionar también a los ataques que están produciendo. En este caso, la fiabilidad del dispositivo es muy importante dado que sólo evitaremos aquellos ataques que el sistema detecte bien sabiendo que ya los intentos de agresión se están produciendo. Los tiempos de reacción también son más cortos en este caso.

La gestión de vulnerabilidades por tanto, permite a los responsables de sistemas planificar y programar sus actividades de mantenimiento para hacer las cosas cuando ellos consideran siempre que las vulnerabilidades detectadas no están siendo empleadas en oleadas masivas de ataques como ocurrió con malware como Downadup o Conficker. Incluso en aquel caso, la vulnerabilidad explotada tenía una antigüedad de varios meses por lo que quien hiciera una gestión eficiente de vulnerabilidades podía ser inmune al ataque cuando se popularizó su explotación por parte del malware específicamente diseñado.

Aquí es cuando es útil de nuevo recordar lo que ya expuse en el post "La ventana de exposición" y "Explotar vulnerabilidades y la ventana de exposición".

La ventana de exposición es el tiempo transcurrido entre la publicación de la vulnerabilidad y la aplicación del parche y es el periodo que intenta minimizar toda gestión de vulnerabilidades, hacer que la ventana de exposición tienda a cero.
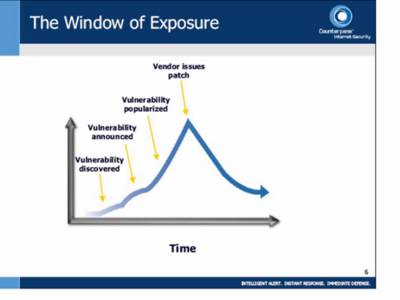


Y respondiendo a la pregunta que da titulo al post, la elección debe ser ambas estrategias. La estrategia de gestión de vulnerabilidades como una actividad más de la operación de la seguridad sobre los sistemas de información y las herramientas IDS o preferiblemente IPS como un control complementario para evitar cualquier otro incidente que pudiera ser peligroso y que no consista en explotar exactamente una vulnerabilidad.
Si hubiera que elegir sólo una de ellas, dependerá de cada organización y cómo de preocupante sea tanto lo que pudiera ocurrir si hay una intrusión como lo frecuentes que son los intentos de ataque detectados para optar por prevenir o detectar. De nuevo es de aplicación la gran máxima de "El arte de la guerra" que dice "Conoce a tu enemigo y conócete a ti mismo; en cien batallas, nunca saldrás derrotado. Si eres ignorante de tu enemigo pero te conoces a ti mismo, tus oportunidades de ganar o perder son las mismas. Si eres ignorante de tu enemigo y de ti mismo, puedes estar seguro de ser derrotado en cada batalla."

En este caso, la gestión de vulnerabilidades se centra en conocernos a nosotros mismos. Al menos, supone el 50% de lograr la victoria.

Y para quien quiera ver lo común y habitual es que las Webs sean hackeadas, en la Web Zone-h llevan un histórico de las páginas que han sido hackeadas y notificadas. Como podéis comprobar hay decenas de registros a diario e incluso podéis consultar por dominios para ver cómo de habitual es este tipo de incidentes. Seguro que os sorprende comprobar cómo han caido algunas Webs. En los enlaces mirror se encuentra la captura de pantalla que evidencia que la Web fue hackeada, aunque posteriormente haya podido ser restablecida.
lunes, 22 de marzo de 2010 1 comentarios

Oiga, ¿es el enemigo? ¿Puede parar la guerra, por favor?

Estaba leyendo el blog de Samuel Parra sobre el problema de autenticación del portal de consulta de puntos de la DGT que explica en El sistema de consulta de puntos del carnet de conducir es ilegal, pero no lo van a cambiar.

Me llama mucho la atención las declaraciones realizadas a El Mundo de Luis de Eusebio, responsable de informática de la DGT en afirma que:

“Tráfico reconoce la vulnerabilidad del sistema actual pero no está dispuesto a cambiarlo. A pesar de la contundencia con que Protección de Datos describe cómo de expuesta está la información personal de millones de conductores en los archivos de la DGT, el organismo no se ve obligado desde un punto de vista jurídico a tomar medidas y, por otra parte, tampoco ve factible realizar nuevos cambios en el sistema.” Y añade:“El sistema actual de consulta fue aprobado en 2006 por la AEPD y que hasta ahora no se han conocido casos de suplantación de identidad de los conductores.”


Lo que me resulta curioso de todo esto es pensar que las soluciones solo vendrán tras la puesta en conocimiento de un incidente. Me sigue sorprendiendo comprobar lo cotidiano que es entender la seguridad de la información como "el arte de apagar fuegos" cuando es más que manifiesto que toda estrategia (y más cuando se habla de proteger la confidencialidad) pasa por la prevención y detección temprana.

Tras leerlo me ha venido a la mente una actuación de Gila sobre la guerra.


La versión actual de este sketch de Gila sería:
Responsable de informática (RI):"-Oiga, ¿son los hackers?"
Hackers(HK):"-Si, digame."
RI:"-¿Pueden parar el ataque un momento? Es que me están saturando la página Web y tengo aquí al jefe cabreado."
RI:"-¿Ustedes van a atacar mañana?"
HK:"-Si."
RI:"-¿A qué hora?, Es que mañana tenemos el fin de plazo de un impuesto y nos viene muy mal que la página esté caida."
HK:"-A las 11."
RI:"-Jolín, es la hora del desayuno. ¿Y no lo puede dejar para otro día?"
HK:"-Bueno, el domingo entonces."
RI:"-¿El domingo?, Hombre es el día de descanso del señor. Es que en ese horario ese día no hay nadie aquí para resolver incidencias. ¿Y va a ser muy duro el ataque?. Por cierto, ayer entró en nuestro sistema uno de ustedes, se copio la base de datos de ciudadanos y nos borró la que teníamos. ¿Nos la puede devolver? Es que hemos visto que es la única que tenemos porque las copias de seguridad no se hacen desde hace más de tres meses"

El sarcasmo de Gila parece ser una realidad en los pensamientos de algunos irresponsables de informática que esperan a ver los incidentes para pensar que habrá problemas. Una demostración empírica más de las máximas de la seguridad y del principio Backwards Maxim: Most people will assume everything is secure until provided strong evidence to the contrary--exactly backwards from a reasonable approach. (la mayoría de la gente asumirá que todo es seguro hasta que se les muestren evidencias significativas de lo contrario, justo lo contrario de lo que sugiere una aproximación razonable)

Sin embargo, luego se pasea Mr Bean por la Web y entonces se rasgan las vestiduras y todo el mundo se pregunta cómo pudo suceder. La seguridad es el arte de hacer las pocas tareas de operación de seguridad todos los días pero de forma contínua, sin bajar nunca la guardia.
jueves, 11 de marzo de 2010 3 comentarios

Ya sois más de 3500 lectores vía RSS

Lo siento pero hoy toca un post de autobombo. Aunque no suelo darle mucha importancia al tema de las estadísticas del blog y tampoco publico con ningún objetivo amortizador o lucrativo, hoy he podido comprobar que las suscripciones vía RSS superan ya los 3500 usuarios.

Las cifras redondas siempre hacen a uno reflexionar y en este caso, cada vez soy más consciente de la responsabilidad que se adquiere al tener a tantos lectores visitando el blog con asiduidad.

Hace menos de un año agradecía haber alcanzado los 2000 subscriptores y este año, en menos tiempo puede que la cifra acabe doblándose.

Como novedad también he abierto otro canal vía twitter donde espero enlazar y referenciar aquellas noticias que no pueda dar salida en un post pero que sean interesantes para la temática general del blog.

Espero seguir aportando cosas al escenario de la seguridad de la información y que la calidad de mis textos logre seguir manteniendo estas cotas. Como creyente convencido de la "mejora continua" y ahora del GTD he incorporado tareas periódicas a esto de postear y al menos creo que seguiré publicando una vez por semana.

También deseo también recibir vuestras críticas/opiniones/sugerencias para poder hacer aquellas correcciones que permitan al blog ser mejor cada día.


Un saludo a todos y mil gracias. Es reconfortante pensar que uno no escribe al vacio sino que hay detrás un público interesado en estos temas.
lunes, 8 de marzo de 2010 4 comentarios

Análisis de riesgos en la fase de desarrollo software

Hace un par de post, cuando hablaba de la operación Mariposa, un comentario anónimo apuntaba que además de las estrategias de defensa que planteaba a nivel de gestión de los sistemas informáticos, otra de las piezas claves es la programación segura ( o más bien, la programación considerando los requisitos de seguridad). En este sentido, no es la primera vez que en este blog comento la iniciativa SDLC (Secure Development Life Cycle) de Microsoft como parte de su estrategia global para lograr la mejora de la seguridad en sus productos.

Sin embargo, no dejan de sorprenderme las iniciativas que Microsoft utiliza para dar a conocer las herramientas que han desarrollado para dar a conocer SDLC.


La más importante es Threat Modeling Tool que básicamente sirve para elaborar el análisis de riesgos básico que todo desarrollo debe contemplar. Es esencial que un programador entienda que su aplicación puede ser atacada y cuales son los puntos posibles de ataque. Para ello, lo primero que todo lector de este post debe ver es el video A walk through the Threat Modeling Tool donde podrá comprobar la importancia que puede tener esta herramienta dentro de la fase de análisis de requisitos software.

Identificar a priori los puntos de control o las verificaciones técnicas que hay que realizar en una aplicación antes de empezar a tirar líneas de código es esencial. Básicamente esto es lo que se realiza en la fase de análisis de requisitos de toda metodología de desarrollo.

Contar además con un completo análisis de las amenazas que pueden darse una vez que el producto esté funcionando sirve para diseñar una aplicación que esté preparada para "defenderse o resistir". Esto es el nuevo matiz que hay que aprender. Hacer una aplicación utilizando "programación defensiva", es decir, pensar en los "casos de uso", pero también en los "casos de abuso".

La herramienta SDL Threat Modeling Tool proporciona las siguientes características:
  • Integración: Un sistema de seguimiento de los problemas detectados durante el análisis.

  • Automatización: orientación e información en la elaboración de un modelo de seguridad para la aplicación en desarrollo.

  • Análisis STRIDE por elemento del sistema: guía de análisis de amenazas y mitigación de los vectores de ataque STRIDE.

  • Informes: Actividades sobre el diseño de la seguridad y ensayos en la fase de análisis y verificación.


STRIDE es un acrónimo que resume 6 categorías de amenazas: Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, and Elevation of Privilege. Dado que cada categoría tiene un conjunto específico de medidas de seguridad que las puede evitar, una vez que se analizan las amenazas y las clasificamos, ya podemos saber que será necesario para mitigarlas. Voy a explicar cada una de las categorías aglutinadas bajo el acrónimo STRIDE:
    S Suplantación (Spoofing)
    Un ataque de suplantación se produce cuando un atacante se hace pasar por alguien que no es.

    T Manipulación (Tampering)La manipulación ataques se producen cuando el atacante modifica los datos en tránsito.

    R Repudio (Repudiation)
    Negar la autoría de una acción o evento en los sistemas de información.

    I Revelación de información (Information Disclosure)
    Cuando la aplicación revela información sensible de forma no controlada debido a un error en la programación o un fallo en la configuración del servicio o aplicación.

    D Denegación de servicio (Denial of Service)
    Introducción de información maliciosa que logre la saturación o el bloqueo de la aplicación y de los servicios que esta proporciona generando como consecuencia la caída de la aplicación o el sistema informático.

    E Elevación de privilegios (Elevation of Privilege)
    Una elevación de privilegios se produce cuando un atacante tiene la capacidad para obtener privilegios que normalmente no tendrían. Esto se logra mediante la alteración o ataque a la aplicación obteniendo unos niveles de acceso mayores de los inicialmente otorgados, saltándose así la política de control de acceso predefinida.


Con mucho ingenio, la gente de Microsoft ha sacado un juego llamado Elevation of Privilege (EoP) card game que plantea al programador los diferentes escenarios de amenazas para que piense en ellos y cómo evitarlos.

Las cartas del juego las podéis descargar aquí. El resto de información sobre esta herramienta de análisis de requisitos de seguridad puede ser obtenida en The Microsoft SDL Threat Modeling Tool.
Get Microsoft Silverlight
jueves, 4 de marzo de 2010 0 comentarios

Luz sobre la problemática de la propiedad intelectual

Hoy Carlos Sánchez Almeida nos deleita con un extenso post sobre la problemática de la propiedad intelectual y el mal intento de regular Internet que se quiere hacer a través de la Ley Sinde. El artículo que titula ¿Libertad o propiedad? Antorchas en la biblioteca y es todo un repaso a los acontecimientos y una visión completa de la profundidad del problema.

Este es un tema sobre el que no tengo todavía una posición definida y del que me cuesta pronunciarme aunque para evitar problemas si que he hecho que este blog no tenga publicidad ni ningún otro tipo de mecanismo de lucro.

Sin embargo, el verdadero problema con la propiedad intelectual es realmente su compleja protección, la seguridad de esa información. Desde la perspectiva técnica tradicional, siempre nos posicionamos en el supuesto de tener un bien que proteger y una amenazas sobre las que protegerlo. Sin embargo, en la problemática de la propiedad intelectual no podemos considerar que hay amenazas, hay abusos del uso. No existe realmente nada que dañe a la información (precisamente porque interesa que esté correcta y completa).

Lo que realmente ocurre es que el elemento a proteger viene limitado a un soporte o un tipo de uso y es el consumidor (legítimo o ilegítimo) el que decide que quiere guardarla en otro medio, formato o soporte.

La protección así planteada es realmente casi una entelequia. Es complejo proteger una información en soporte digital que tiene que estar autorizada para el usuario legítimo y protegida frente a los demás con la premisa de que cualquiera es un usuario legítimo. Además, es difícil proteger algo que puede ser reproducido por el usuario legítimo y que puede decidir grabar en ese momento a otro soporte. Por tanto, la protección es un problema de difícil solución cuando es el usuario el que decide no ser la medida de seguridad y todas las premisas de protección se basan en su comportamiento legítimo. Es quizás por ello que la legislación siempre ha contemplado el derecho de copia. Puede que fueran conscientes en su momento que no tenía sentido prohibir lo imposible de evitar.

Imaginemos que las tecnologías DMR hubieran funcionado. La manera de piratear los contenidos habrían sido buscando unos equipos de muy alta calidad para grabar la información que sale en la reproducción legítima que realizaría un usuario legítimo.


Es realmente lo que ocurre hoy en día con el cine. Un cliente que asiste a una exhibición pagada decide recoger esa información para conservarla en otro soporte o formato. La piratería ataca desde la existencia de la información en cualquiera de las partes de la cadena que tienen acceso a esos datos o a su distribución. Es sorprenderte ver cómo muchas de las películas piratas que circulan tienen la marca de agua de la distribuidora donde avisa que esa película es material para su valoración por parte de los críticos de cine o gente del gremio de la distribución. Ciertamente la industria no está realmente examinando en dónde se producen las fugas porque un alto porcentaje se encuentra dentro, cuando el film se está cociendo o cuando se empieza a dar a conocer supuestamente entre los circulos que "aman" al cine. Es muy típico en seguridad de la información pensar que el enemigo esta fuera, pero la realidad demuestra que suele estar dentro y suele ser necesario cierto acceso privilegiado para poder hacer ciertas cosas.

La legislación quiere controlar al agua metiéndola en una jaula sin entender que lo que hoy prohibe es sólo un pequeño obstáculo que será superado pronto.


Quien quiere hacer daño siempre busca medios alternativos cuando las medidas de seguridad mejoran. Si se prohiben las Webs de enlaces, existirá un medio alternativo de localizar los contenidos.

Creo personalmente que la raíz del problema tiene que atacar dos frentes:
- Gestionar mejor toda la cadena de custodia desde los inicios hasta las salas de distribución, lo cual es complejo y poco viable dada la extensión de los puntos a controlar.
- Luchar contra los repositorios donde se almacenan los ficheros que se descargan en las redes P2P, lo que también es complejo dada la no existencia de un marco legal internacional coherente en temas de propiedad intelectual.

Por tanto, feo panorama hay para quién confíe que la Ley Sinde es la solución a su problema dado que no conoce la Red. Y el siguiente movimiento del mundo de la piratería puede ser volver al P2M. ¿Qué pretenderá entonces la siguiente "legislación sinde", acceder de manera preventiva a tu buzón de correo por si tienes contenidos "delictivos"? ¿Cobrar un canon por correo electrónico?. El agua no puede ser retenida en una jaula.


Por tanto, parece que solo queda la otra alternativa. El cambio de modelo de negocio, pero es la propia industria la que lucha contra este cambio forzado. Quizás en el siglo XXI tenga sentido poder disfrutar del estreno de una peli en el sofá de tu casa previo pago de un módico precio, aun a costa de sacrificar así los ingresos por espectador y conformarse en ingresos por domicilio donde se visiona la película. Aun así habrá quien ponga a grabar la peli para pasarla a sus conocidos, será inevitable.

Es dificil ganar una batalla sin conocer ni al enemigo ni el terreno de la lucha. Yo diría que imposible. La protección de la propiedad intelectual es como un dibujo de Maurits Cornelis Escher, podemos empezar a mirarlo pero es complejo realmente llegar a verlo completamente.

miércoles, 3 de marzo de 2010 3 comentarios

Golpe policial a una red zombi española con casi 13 millones de PC cautivos.

La noticia del día es sin duda la "Operación Mariposa" que ha supuesto la detención de tres delincuentes que controlaban una red de equipos PC zombies de casi 13 millones de PC víctimas, uno de ellos además murciano.
Según explica la propia Web del Grupo de Delitos Tecnológicos de la Guardia Civil, esta operación lleva tiempo cociéndose y ayer se produjeron las detenciones de los presuntos responsables.


"El pasado mes de mayo, técnicos de Defence Intelligence y Panda Security, detectaron e iniciaron el seguimiento de la botnet mariposa. Paralelamente, el FBI inició otra investigación sobre la misma botnet, obteniendo indicios de la posible existencia de un individuo español vinculado a la botnet, que puso en conocimiento de la Guardia Civil.Puestos en contacto investigadores y el Grupo de Trabajo, se avanzó en la investigación de forma coordinada, lo que permitió conocer la existencia de un grupo de habla hispana, identificado como DDPTEAM, que había adquirido en el mercado del malware el troyano, para su distribución y control.
El 23 de diciembre, se procedió, a nivel internacional, a bloquear la botnet, lográndose identificar al máximo responsable del grupo, “netkairo”, detenido el pasado 3 de febrero, y al que se le intervinieron varios equipos informáticos que están siendo analizados. La pasada semana, fueron detenidos el resto del grupo, “OsTiaToR” y “Johnyloleante”.
Por el número de ordenadores que la integran, probablemente sea una de las botnes más grandes que se han detectado y desmantelado"


Es significativo también el hecho de que los detenidos desconocían el poder que tenían entre manos. Su perfil coincide con una nueva generación de ciberdelincuentes, que sin profundos conocimientos informáticos, adquieren en el mercado del malware herramientas que les permiten realizar sus fechorías.

El informe técnico detallado sobre cómo funcionaba la botnet "Mariposa" puede ser descargado de la Web de Defintel: Análisis Botnet Mariposa.

Últimamente mi actividad profesional está relacionada con establecer una estrategia de gestión, detección y mitigación de malware y ciertamente es un problema cuya preocupación por parte de los responsables de seguridad creo que debe ir en aumento. El malware ha cambiado su orientación, sus objetivos y ahora el enemigo se mueve con velocidad y voracidad.

Quizás hayamos asumido como normal la presencia de virus informáticos en nuestros equipos y redes pero es un problema importante de gestión que hay que afrontar. Aun así, creo que debe existir tolerancia cero frente a este tipo de incidentes dado que son la antesala de problemas más graves (sobre todo robo de información, tanto personal, como credenciales bancarias, como corporativa relacionada con la propiedad intelectual o industrial).

En este sentido, las estrategias a implantar deben basarse como siempre en tres planos:
Prevención
  • El usuario como responsable o piloto del PC que puede tomar decisiones ariesgadas y al que hay que concienciar y entrenar para que sea cauteloso.

  • Limitar privilegios y posibles vías de infección como medio de restringir las posibilidades de contagio y sobre todo, lograr de forma preventiva que usuarios no entrenados o intencionados puedan hacer con el equipo PC asignado lo que quieran.

Detección
  • En los tiempos que corren es necesario y diría casi imprescindible vigilar la red y los patrones de tráfico habitual que tiene nuestra organización. La estrategia de monitorización y detección de anomalías puede ser eficaz cuando se trata de perseguir el malware. Los indicios como aumento del uso de puertos, conexiones extrañas a url o ip desconocidas o catalogadas como origen de malware son herramientas básicas con las que contar. La versión automatizada de este tipo de tecnologías son los IDS o IPS (detectores de intrusos) que advierten precisamente de este tipo de comportamientos extraños o no habituales.

Recuperación
  • Una vez que tenemos la certeza de tratar con un equipo infectado, lo único que queda es aplicar un protocolo de desinfección fiable, que tengamos la certeza que una vez revisado el equipo va a quedar descontaminado. En este sentido, depende esencialmente de la sofisticación del malware con la que nos tengamos que enfrentar cual debe ser la dureza de las acciones de limpieza a aplicar, llegando en casos extremos al formateo del equipo.


Posibles soluciones:
A las ya comentadas en el post del año 2007 ¿Soy un zombie? que sigen vigentes, quiero añadir ahora un documento que la propia Microsoft ha elaborado denominado Malware Removal Starter Kit que da las pautas sobre cómo lograr una desinfección eficaz y que se complementa con este enlace a Technet que explica cómo usar este kit.

También me parece interesante comentar la estrategia que se está siguiendo el CERT japones (https://www.ccc.go.jp/en_bot/index.html) y que ha sido comentada por Brian Krebs sobre cómo se está luchando contra las redes zombies.
En concreto existe en Japón un CyberCleanCenter que es una Web donde el usuario siguiendo unas instrucciones de forma sencilla puede intentar limpiar su equipo. El diagrama representa los diferentes pasos que se dan para lograr que el usuario infectado sea consciente de ello y logre librarse del malware.


En España puede sonar muy agresivo ser avisado por correo electrónico sobre el quehacer de tu equipo pero los riesgos para el infectado en caso de no combatir la presencia de malware pueden ser peores. En cualquier caso, disponemos desde hace tiempo de la Oficina de Seguridad del Internauta que está para dar soporte por este tipo de problemáticas y que quizás no sea suficientemente conocida.


Es necesaria una mayor proactividad frente a esta lacra del mundo digital que requiere cada vez más la concienciación del usuario doméstico y la existencia de sitios con la Web japonesa que permiten de forma sencilla lograr que el usuario limpie su equipo. Como dice un proverbio "Si cada uno barre la puerta de su casa, qué limpia estaría la ciudad" que ahora podría ser "si cada uno mantiene su pc desinfectado, qué limpio estaría Internet"
viernes, 26 de febrero de 2010 0 comentarios

Humor, parodia sobre la importancia del SLA

Vía el twitter de Eddasec he llegado a este video que no deja de ser una parodia pero que revela cuales son los conflictos bélicos que se pueden plantear en el futuro y las dificiles relaciones de las empresas con sus proveedores TI.
En situaciones como esta es donde los controles de ISO 27002:2005 en relación a los objetivos de control .6.2 y 10.2 es donde demuestran si se está a la altura o no.


Feliz fin de semana.
lunes, 22 de febrero de 2010 1 comentarios

Publicada la norma ISO/IEC 27003, Guía de implantación de un SGSI

Tenemos otra norma nueva dentro de la serie 27000. Esta vez se trata de una de las importantes dado que ISO/IEC 27003,Information technology -- Security techniques -- Information security management system implementation guidance es la guía de implantación de un SGSI.

Esta norma viene bien tanto para aquellos que quieren lanzarse a montar un SGSI por su cuenta como a nosotros los consultores , dado que resuelve algunas de las cuestiones que hasta la fecha carecían de un criterio normalizado.

ISO / IEC 27003:2010 se centra en los aspectos críticos necesarios para el éxito del diseño e implementación de un Sistema de Gestión de Seguridad de la Información (SGSI) de acuerdo con la norma ISO / IEC 27001:2005. Se describe el proceso de especificación del SGSI y el diseño desde el inicio hasta la elaboración de planes de ejecución. En él se describe el proceso de obtener la aprobación de la gestión para implementar un SGSI, se define un proyecto para implementar un SGSI (denominado en la norma ISO / IEC 27003:2010 como el proyecto de SGSI), y da pautas sobre cómo planificar el proyecto de SGSI, resultando en una SGSI proyecto final de ejecución del plan. La publicación se realizó a primeros de este mes y a continuación detallo la estructura del contenido que recoge la norma.

1. Scope

2. Normative references

3. Terms and definitions

4. Structure of this international standard

5. Obtaining management approval for initiating an ISMS project

6 Defining ISMS scope, boundaries and ISMS policy

7 Conducting information security requirements analysis

8 Conducting risk assessment and planning risk treatment

9 Design the ISMS

Annex A: An ISMS implementation checklist

Annex B: Roles and responsibilities for information security

Annex C: Information about internal auditing

Annex D: Information security policy structure

Annex E: Monitoring and measuring the ISMS

Sin duda, una norma que hay que comprar y tener como referencia técnica ahora que por fin tenemos un criterio internacional sobre algunos aspectos algo difusos del proceso de diseño e implantación de todo SGSI.
martes, 16 de febrero de 2010 4 comentarios

Descubren como se vulneran las nuevas tarjetas EMV para usarlas sin necesidad de la clave

Los tiempos de crisis son siempre épocas donde se agudiza el ingenio. Sin embargo parece que este 2010 no va a ser el año de Banca. Una de las estrategias utilizadas en seguridad es lo que denominamos "seguridad por oscuridad" y se basa en suponer que el atacante desconoce los mecanismos internos de protección y por ello, tiene más difícil vulnerarlos.

En el conocido "Arte de la guerra" de Sun Tzu se insiste en la necesidad de conocerse a si mismo, pero también al enemigo. Por tanto, siempre he considerado que cuanta menos información tenga tu adversario mejor. Esto ha venido siendo la estrategia utilizada por la Banca hasta que ha llegado Internet y ahora es mucho más complicado poder ocultar las cosas. Si además se suman las investigaciones de las Universidades para tratar de encontrar ellos las vulnerabilidades antes que "los malos" el panorama se pone mucho peor. En el fondo, este goteo incesante de "malas noticias" es simplemente la consecuencia de no haber pensado en la seguridad de forma robusta y completa desde el diseño, la falta de un análisis holístico de amenazas antes de introducir la solución en el escenario productivo. Sólo hay que hacerse algunas preguntas ¿Cuanto tiempo llevan las tecnologías de firma digital desarrolladas? ¿Por qué la Banca no termina de adoptarlas en todos sus medios de pago si realmente son un método robusto de autenticación?

La respuesta creo que puede ser simplemente un posible análisis costo/beneficio entre la inseguridad y el precio de las medidas a adoptar. Es la manera tradicional que tiene la Banca de razonar. Sin embargo, hay un factor que quizás no se contempló en ese momento y que puede ser el tiempo de migración de una tecnología a otra, una vez que el mecanismo de seguridad falla.

Tenemos un claro ejemplo en los casos de phishing. ¿Cuánto tiempo ha tenido que pasar para que se tomen medidas? ¿Cuales han sido las pérdidas que se han tenido que asumir? ¿Realmente el tiempo que han tardado en llegar y el impacto económico del fraude es menor que lo que hubiera costado haber adoptado las medidas preventivas?

Todas estas preguntas quedan en el aire, dado que la Banca también juega a la seguridad por oscuridad, pero en materia de incidentes y resultados negativos de sus impactos. Si un Banco tuviera que confesar las pérdidas por fraude se estaría poniendo una diana en la cabeza para que el resto de "los malos" fueran a por él dado que aquel que más pérdidas acumule puede ser por ser la víctima más facil.

La noticia de hoy y que he conocido vía meneame.net es que se descubre una vulnerabilidad que "podría" permitir sacar dinero de cajeros sin PIN. aunque el titular llama la atención bastante,Descubren manera de sacar dinero de cajeros automáticos, y sin clave por suerte para la Banca todavía la vulnerabilidad no se ha popularizado.
El reportaje de la BBC que a estos contenidos les aplica bastante rigor informativo está accesible ya en Youtube y también se puede consultar la fuente de la noticia en EMV PIN verification “wedge” vulnerability


Las preguntas ahora abiertas son, ¿cuanto tiempo puede tardar en migrar la tecnología de los medios de pago? ¿Cuanta pasta podrían trincar los chorizos mientras la brecha de seguridad no se soluciona?
A veces, el coste/beneficio puro y duro puede no dar una visión global de las consecuencias de asumir "ciertos riesgos" sobre todo, si vienen acompañados de otros "costes ocultos" y "riesgos ocultos".
jueves, 11 de febrero de 2010 2 comentarios

El consumo compulsivo de las redes sociales

Unos días después del Día de la Protección de Datos y la Internet segura, me han pasado unas viñetas gráfica de Juanelo sobre las redes sociales que dan mucho que pensar.


Esperemos que esta otra viñeta sólo se quede en una reflexión humorística y no se haga realidad o acabaremos relacionándonos sólo en un mundo de avatares.

martes, 9 de febrero de 2010 0 comentarios

Día de Internet segura

Como ya viene siendo tradicional en estos cuatro últimos años, el día 9 de febrero es el día de Internet seguro. Aunque el mensaje va dirigido a concienciar sobre todo a menores que son los más inocentes en el uso de la tecnología, no viene mal que en general se haga campaña de concienciación sobre los riesgos que supone compartir información en Internet.

Lo que publicas en la Red es como el matrimonio, puede que para toda la vida. Por tanto, antes de colgarlo en la red, reflexiona si te hará ilusión dentro de algunos años ver esa foto, ese texto o esas reflexiones.

jueves, 4 de febrero de 2010 2 comentarios

Un fraude de 5.000 millones de euros por cuotas de CO₂ mediante phishing

El phishing es una amenaza de esas ya cotidianas. Todos los días nos llegan al correo electrónico interesantes ofertas de trabajo de empresas extranjeras buscando empleados, avisos críticos de seguridad para que cambiemos contraseñas, ofertas increíbles de productos carísimos a bajo precio. Muchos chollos a modo de anzuelo en los que puede ser tentador picar.

Sin embargo se empieza a detectar que cada vez los grandes pescadores están afinando sus anzuelos y sobre todo, mejores cebos. Las Webs falsas son casi idénticas a las reales, los mensajes de spam previos con el gancho son muy significativos al receptor y en algún caso, no genera ningún tipo de sospecha, pero lo más preocupante de todo, ya no están suplantando a empresas con las que no tenemos relación y a Bancos de los que no somos clientes. Están haciéndose pasar por los servicios Webs que más utilizamos y están enviando mensajes muy creíbles logrando así que un usuario medio algo concienciado también caiga en sus redes. Valga como ejemplo el phishing sufrido en la Universidad Politécnica de Valencia para engañar a los usuarios de Webmail.

La historia de inseguridad de hoy es de las gordas. Una estafa en toda regla de esas que pueden protagonizar una próxima versión de Ocean Eleven pero en versión tecnológica. Quizás porque el trabajo de estos dos últimos años está centrado en aplicar seguridad de la información en Administraciones Públicas atendiendo a requisitos europeos vinculados a los sistemas de información que gestionan ayudas de la Unión Europea, entiendo mejor el riesgo que ahora surge con la tramitación automatizada. Europa también lo sabe y es por ello que exige el cumplimiento de unas estrictas medidas de seguridad, aunque ya sabemos que cada país entiende "estricto" de una manera diferente.

Por centrar al lector antes del caso, voy a explicar mi experiencia en el análisis del proceso de gestión de ayudas. Creo que en general, podemos distinguir cuatro fases bien diferenciadas:

  • Solicitud del beneficiario: el solicitante proporciona una información que sirve para justificar la petición de la ayuda en base a la normativa y reglamentos establecidos que arbitran el proceso de concesión de la misma. Estos datos, pueden ser ciertos o no y deben revisarse durante el proceso de tramitación para poder saber si la ayuda debe o no otorgarse. Esta fase está fuera de control del Organismo y simplemente se procede a recoger y registrar la entrada de solicitudes al mismo.

  • Tramitación administrativa: una vez los datos entran a la Entidad, empieza el duro trabajo de verificar que dicho solicitante satisface los requisitos establecidos en reglamentos y normativas para otorgar esa ayuda. Estas ayudas están muy reglamentadas y los protocolos de verificación e inspección son muy detallados y en algún caso complejos. Es la parte más tediosa y extensa del trámite y en ella se realizan todas las verificaciones, inspecciones y actividades necesarias para garantizar la veracidad de los datos aportados. Es también en donde el Organismo puede desplazarse a auditar o inspeccionar al solicitante. En muchos casos, la ayuda se otorga en base a lo que se denominan "derechos de la ayuda" que son un criterio para repartir una cuantía en base a cuotas que se intentan establecer de la manera más adecuada posible. Ademas, estos derechos otorgados se pueden comercializar. Ocurre por ejemplo con las cuotas lácteas. A un productor se le asigna una cantidad de producción y ese puede decidir si obtenerla o ceder los derechos a otro. Es una manera de establecer una cuantía de subvención en base a unos derechos definidos que luego los beneficiarios pueden gestionar entre ellos. Esta fase de tramitación normalmente acaba o bien con la denegación de la ayuda, o bien con el archivo por no poder completar el trámite administrativo o bien con la propuesta de pago, el importe que corresponde al beneficiario.

  • Proceso de pago: Esta es la fase propiamente de gestión económica para hacer que los fondos lleguen al beneficiario.
    Una vez que el trámite administrativo termina y ya se conoce la cuantía a pagar, toca hacer llegar el dinero al beneficiario. Esta fase, antes de proceder al pago real, pasa a la siguiente de fiscalización que hace de control interno independiente del organismo para velar que no hay irregularidades. Una vez que acaba la fiscalización, es también en esta fase donde la Organización proporciona a las entidades bancarias las correspondientes ordenes de pago a las cuentas de los diferentes beneficiarios.Es quizás una de las partes más delicadas porque es donde se mueve la pasta.

  • Fiscalización de cuentas: Una vez que los pagos se han autorizado, toca hacer las operaciones contables de fiscalizar el dinero para poder justificar convenientemente la gestión y cuadrar las cuentas. Esta fase es muy auditada por los propios órganos de control internos y externos dado que es donde las cosas podrían no cuadrar y el primer indicio del fraude.


Con esta breve (y espero que acertada) introducción al proceso de gestión de ayudas, voy ahora a contar la noticia que no es reciente pero ahora se comenta en los foros de seguridad y que ya la había enlazado vía Twitter. Las fuentes que he consultado son Mcafee y www.thegwpf.org y todo queda confirmado por la propia Web de Europol.

A continuación extracto lo que se cuenta en ambas webs:
En las últimas semanas, varios ataques de la delincuencia informática han alterado los sistemas informáticos que permiten a los países gestionar sus cuotas nacionales en relación a la emisión de gases de CO₂ de acuerdo a convenios internacionales (el Protocolo de Kioto y el sistema europeo). Se basa en la gestión de derechos y su adquisición permite poder emitir el equivalente de una tonelada de dióxido de carbono durante un período determinado.


El ataque inicial fue dirigido contra el registro danés de derechos de CO₂ que se cerró el 12 de enero. Las autoridades danesas tomaron esta decisión después de los usuarios del registro hubieran recibido un correo electrónico falso (spam previo y primera fase del ataque) que supuestamente procedía de la Agencia Danesa de Energía y que tras pulsar eran redirigidos hacia un sitio Web fraudulento(phishing) pero idéntico donde poder robarles sus credenciales.

Al parecer, los delincuentes informáticos, tras su éxito inicial, lo volvieron a intentar la semana pasada mediante el envío de mensajes de correo electrónico similares a los registros de CO₂ en otros 13 países europeos. Aquí, también, el objetivo era el robo de nombres de usuario y contraseñas para tener acceso a los derechos de CO ₂ sistemas de gestión. Esto causó de forma generalizada el cierre de los registros de derechos.

Utilizando estas credenciales, los delincuentes informáticos han podido durante meses comercializar estos derechos. Durante los últimos 18 meses, el fraude en el mercado de emisiones de CO ₂ ha causado una pérdida fiscal de 5 mil millones de euros. Dicho acceso también sería útil para los mayores emisores de dióxido de carbono, los países podían manipular los contingentes internacionales para reducir sus penas. El siguiente diagrama de Europol (European Law Enforcement Agency), explica cómo se diseño el fraude.


Una cosa es segura, la gente detrás de estos ataques no son simples piratas. Es una mafia bien organizada, de carácter internacional que opera como los más potentes cárteles de la droga pero de una manera mas silenciosa aunque con un impacto económico similar o mayor incluso.


Estos hechos y otros similares que no transcienden son un aviso a todos aquellos organismos y Administraciones Públicas que gestionan grandes cantidades de dinero en subvenciones y ayudas que pueden ser un objetivo de los amigos del fraude. Y más cuando nos encontramos en un proceso de digitalización de la Administración para pasar a la gestión electrónica del expediente. El recién aprobado Esquema Nacional de Seguridad puede ser un potente mecanismo para evitar este tipo de incidentes pero también soy consciente que un reglamento sin sanción y sin un órgano auditor o inspector que motive de alguna forma a implantar el Esquema, no va a ser algo prioritario en muchas de las Administraciones que deberían empezar a aplicarlo.

En la tramitación en soporte papel, el fraude requiere de falsificación de documentos, expedientes y no puede hacerse de forma fácil y pasar desapercibida de forma muy prolongada en el tiempo. Sin embargo, modificar entradas en una base de datos puede ser algo mucho más indetectable y suculento para los amigos de lo ajeno. Además, por desgracia, una vez que el trámite administrativo finalizada ya nadie desconfía de la información que se encuentra en el sistema de información. En realidad, no debería de hacerlo pero es necesario que existan controles para garantizar exactamente eso, que no hay alteraciones o modificaciones sobre la integridad de la información. Es por tanto necesario tomar conciencia de la importancia de esos datos, calificarlos como activos porque una base de datos no es simplemente información, son datos que significan cosas y en base a los que se van a tomar decisiones y realizar procesos. Por tanto, debemos tener las medidas suficientes para tener la certeza de que no ocurre ni ocurrirá nada raro. Este caso de fraude en base a la alteración de bases de datos de derechos no ha sido el único y posiblemente no será el último. Pero si muestra cómo los amigos del fraude han encontrado un punto vulnerable que explotar y por tanto, debe servir de aviso para los responsables de estos sistemas de información. El enemigo ya avisa sobre qué frentes quiere atacar. Sólo hay que tomar buena nota y robustecer las defensas.

El otro hecho significativo es la importancia de medidas que lleven a detectar anomalías. La propia noticia informa que han tardado 18 meses en percibir el asunto, y a mayor tiempo en detectar un incidente, mayor impacto. La cuantía del fraude tiene unas proporciones demasiado elevadas y deberían existir medidas de seguridad proporcionales al valor del bien a proteger. La ausencia de medidas de detección ha permitido a esta gente campar a sus anchas durante demasiado tiempo.

Debemos ser conscientes de cómo el mundo está cambiando y todo el que se conecta a Internet, no sólo se conecta con los ciudadano que quiere atender, se conecta a un abismo de usuarios, de los buenos, y de los malos. Todo organismo puede ser objetivo de atacantes, cualquiera que gestione grandes cantidades de dinero es un buen botín y si encima no toma las medidas de protección adecuadas, es la víctima más vulnerable, la víctima más facil, la que un depredador seguro que seleccionará. La piratería informática no afecta solamente a empresas. Los hechos empiezan a demostrarlo aunque no es habitual que estas noticias salgan a la luz. Sólo hay un objetivo y es ganar dinero de la manera más fácil, indetectable y rápida que sea posible. ¿Imaginas algo más cómodo que el sofá de tu habitación delante de tu ordenador?
miércoles, 3 de febrero de 2010 0 comentarios

El corazón de Avatar

La última pelicula de James Cameron sorprende por lo complicado que es ya distinguir como espectador lo que es real y lo virtual. La tecnología 3D hace que el cine explote un recurso que no es nuevo pero que adquiere ahora un protagonismo relevante al ser muy diferenciador.

Los datos técnicos de Avatar impresionan. A cada uno le gusta lo suyo y he intentado dar con los recursos tecnológicos que han permitido realizar esta película. Recuerdo que Toy Story en su momento ya supuso un reto al tener que renderizar tamaños de imagenes muy grandes con gran precisión de detalle pero Avatar bate todos los hitos tecnológicos hasta la fecha.
Aunque tuvo un importante presupuesto, 230 millones de dólares, pocas semanas después del estreno ya es un producto rentable y la película más taquillera de toda la historia batiendo James Cameron a su anterior Titanic.

Ha requerido una gran cantidad de potencia tecnológica para poder crear sus impactantes efectos especiales. La empresa de efectos especiales Weta Digital no era nueva en el tema puesto que ya marcó un hito en el cine con El Señor de los Anillos.

Esta es una foto del CPD por dentro.


Sus instalaciones incluyen un campus de estudios de efectos, instalaciones de producción, estudios de sonido y un servicio integrado de centros de datos. Sus 10.000 metros cuadrados de servidores gestionan miles de órdenes de trabajo y una gran cantidad de datos.

Los detalles técnicos que he podido localizar a través de DiarioTI y http://www.datacenterknowledge.com/ cuentan que el centro de datos de Weta Digital mejoró sus equipos de hardware el pasado 2008 y ahora utiliza más de 4.000 blade HP BL2x200c en 34 racks, además de networking de 10 Gigabit Ethernet de Foundry (empresa adquirida en 2009 por Brocade) y almacenamiento de BluArc y NetApp. Los servidores contienen un total de 40.000 procesadores y 104 terabyte en RAM. Todos los equipos están conectados mediante fibra óptica a una unidad de almacenamiento de BluArc y NettApp, que contiene los 3 petabyte de datos necesarios para realizar la película. El hardware es refrigerado con agua.

Ahora con Google Street View incluso podemos pasearnos por la fachada de los estudios para hacernos una idea de cómo son sus instalaciones.


Ver mapa más grande

El sistema ocupa actualmente los lugares 193 al 197 de la lista de las 500 supercomputadoras más rápidas del mundo. Durante el último mes de la producción de Avatar, el centro de datos funcionó las 24 horas del día, realizando procesos que "movían" entre 7 y 8 gigabytes de datos por segundo. El producto final y la película en sí requieren mucho menos espacio que su producción; es decir, 12 MB por imagen. En otras palabras, cada segundo de la película consiste de 288 MB de datos o 17,8 GB por minuto.

No quiero ni imaginarme lo que puede ser dirigir una orquesta de 4000 servidores, 103 teras de RAM y 3 petabytes de datos.

Mucho menos ser el Responsable de Seguridad de semejante enjendro siendo uno de los bienes más codiciados antes del estreno. Sería también interesante conocer si existen los planes de continuidad de negocio de Weta Digital porque con tanta capacidad tecnológica debe ser difícil disponer de un centro alternativo con características similares. Al menos si tienen la suerte de que no hay discos USB de 3 petabytes todavía. Hay más detalles de la película en Avatarlapelicula.es
martes, 2 de febrero de 2010 0 comentarios

¿Está el hacking de moda?

Llevamos unos meses donde las noticias de inseguridad están a la orden del día. Son continuos los incidentes donde aparecen las palabras intrusión, hacking, ciberguerra.

¿Es nueva esta preocupación? ¿A qué se debe tanto bombardeo mediático?

Básicamente creo que confluyen tres hechos principalmente en esta avalancha de sucesos relacionados con la seguridad en los medios de comunicación y que es lo que hace parecer que crece una nueva moda.
El primero es la alta relevancia de los hechos involucrados en las acciones donde las vulnerabilidades de seguridad son la herramienta utilizada para acceder a cierta información privilegiada. En este caso, la inseguridad informática actúa como herramienta que habilita y permite el acceso al poder de la información. Los hechos más destacados de estos últimos días son:

Siempre hemos sabido que la información es poder, pero ahora nos encontramos que las herramientas para obtenerlo pasan por la utilización de las aplicaciones informáticas utilizadas en el mundo de la seguridad de la información. Este factor pone de manifiesto un incremento en el impacto que este tipo de técnicas empieza a utilizar, dado que nos encontramos con delincuentes que buscan a aquellas organizaciones que manejan información de valor que luego les va a proporcionar un importante beneficio como pueden ser secretos militares, código fuente, documentación estratégica. Y además permite la democratización del espionaje dado que ya no es algo exclusivo de los cuerpos más especializados y sofisticados sino que personas con profundos conocimientos de cómo funciona la tecnología pueden también realizarlo tocando las más altas cotas de poder.

El segundo es la popularización de estas técnicas y el importante incremento de las recompensas que obtienen quienes saben manejarlas. Tenemos hoy como noticia del New York Times una entrevista a un supuesto hacker chino donde revela claramente que todo lo hace por "diversión y dinero". Sencillamente su habilidad en el manejo de aplicaciones informáticas y su profundo conocimiento sobre sistemas operativos, el funcionamiento de Internet y sus protocolos le permite obtener ingresos haciendo algo que le gusta.
Es una nueva profesión, el ciberchorizo que cómodamente en su sillón se dedica a buscar usuarios en el amplio espectro de usuarios que conecta a Internet y localizar la víctima más vulnerable para atacarle en la yugular de su cuenta corriente.

Este factor pone de manifiesto un incremento en la motivación y el lucro, ambos elementos esenciales que hacen que se popularice el uso de técnicas de hacking como medio para cometer delitos. Porque hay que dejar claro una cosa, esta gente no son hackers, crackers o cualquier otra ciber-palabra que queramos utilizar. Son simplemente delincuentes que utilizan sus conocimientos y herramientas informáticas del mundo de la seguridad y la administración de sistemas para cometer delitos.

El tercero es la poca conciencia que se tiene todavía sobre la importancia de la gestión de la vulnerabilidad. Algo en lo que ya insistí en EU2010.es, Mr Bean y la gestión de la seguridad y sobre lo que no voy a insistir. Sorprende todavía encontrar como "lógica" dentro de áreas de sistemas la política de no parchear no vaya a ser que se acabe fastidiando algo que funciona.

El problema ahora es que desde hace unos años se viene baticinando esta profesionalización del crimen organizado vinculada al uso de las nuevas tecnologías. Recuerdo frases de hace unos años hablando de la punta del iceberg y ejemplos similares donde se comentaba que el panorama se podría feo cuando los "hackers" de aquella epoca se unieran a las mafias. Yo mismo tengo post del año 2005 comentando estos hechos. El tiempo pasa y muchos de los pronósticos acaban por hacerse realidad. Y ante la falta de previsión y poca planificación a largo plazo ahora tenemos un importante problema de mitigación de daños. Los cuerpos y fuerzas de seguridad del estado no están adecuadamente dimensionados para atender este importante aumento de la ciberdelincuencia que además no destaca en las estadísticas oficiales que recogen los indices de criminalidad. Y a eso, añadimos el interés por parte del Ministerio de Cultura por perseguir la vulneración de la propiedad intelectual, que aun siendo uno de los delitos más comunes, no hace seguramente sino quitar fuerza a las brigadas tecnológicas en la persecución de otros delitos de similar o mayor gravedad. Juan Salom, ya hace unos años se dedicaba a explicar la complejidad del delito y su tipología como ilustra en esta presentación que ya he referenciado alguna vez. Algo que ya está sufriendo la banca estos últimos años por no haberse tomado con la debida seriedad la escasa seguridad de sus medios de pago y la protección de la información de las tarjetas de crédito que han permitido y permiten a los ciberchorizos forrarse de forma rápida mediante el phishing o el whaling.

Y para poner peor el panorama, tenemos problemas en el proceso de investigación por el carácter transfronterizo de este tipo de delitos que empiezan en un lado del mundo y acaban con víctimas en el otro, la falta de regulación sobre la evidencia electrónica y lo que es peor, los requisitos de conservación. El hacking habrá entrado en el Codigo Penal pero una ley sobre la que no puede perseguirse el incumplimiento es un papel mojado.

Por tanto, lo que los informes de tendencias para el 2010 de algunas empresas de seguridad anuncian tienen un claro diagnóstico. Es el año del cibercrimen que se está profesionalizando e industrializando para mejorar su rendimiento.

Y todo ello tiene una muy clara justificación: incremento del lucro obtenido mediante la ciberdelincuencia, comodidad y facilidad de acceso tanto a herramientas como a víctimas dado que son delitos que se practican desde el cómodo sofá de casa, gran cantidad de víctimas ingenuas a las que poder atacar y dificultad de los cuerpos y fuerzas de seguridad del estado para perseguirlos. ¿Qué más hace falta para que este sea el perfecto caldo de cultivo de la ciberdelincuencia o el ciberespionaje?

Lo importante para los que nos dedicamos a esto es ahora considerar este nuevo escenario y ajustar convenientemente los parámetros de riesgo. En las organizaciones puede no haber cambiado el valor de la información y por tanto los posibles impactos o daños, pero lo que si ocurre es que la probabilidad de la amenaza aumenta, y por tanto, también los riesgos. Hay que tomar nota y empezar a ver cómo protegerse antes de sufrir el incidente.
viernes, 29 de enero de 2010 2 comentarios

Real Decreto 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica.

Ya tenemos el R.D. que establece el Esquema Nacional de Seguridad. Era un secreto a voces tras la aprobación en Consejo de Ministros pero ya tenemos en el BOE el contenido integro del texto definitivo del Esquema Nacional de Seguridad.

Habrá que memorizar las siglas R.D. 3/2010, de 8 de enero, por el que se regula el Esquema Nacional de Seguridad en el ámbito de la Administración Electrónica ya que van a ser una referencia muy importante para la seguridad en las administraciones públicas.

Para quién no se ubique exactamente en qué es esto del Esquema Nacional de Seguridad, podéis leer un post más extenso en Qué es Esquema Nacional de Seguridad
viernes, 22 de enero de 2010 0 comentarios

La "Aurora" del Sol de Oriente

Los hechos que se están dando a conocer estos días ponen de manifiesto una vez mas el cambio de las tendencias en seguridad que se avecinan para Internet. Los que nos dedicamos a esto estamos al día de los foros y noticias del sector, pero es cierto que la inseguridad suele sacar los colores a las empresas y organizaciones que se ven forzadas a reconocer un incidente y por eso suelen ser tapados ante la verguenza de verse afectado.

La operación Aurora ha DE-mostrado que el hacking es una herramienta más en el mundo de los negocios y que en Internet, como en la vida, hay gente que gana el dinero con el sudor de su frente y otra que lo hace como puede, haciendo trampas o delinquiendo si es necesario. Y en este caso en concreto, el ataque ha sido bien planificado, han realizado un seguimiento de las víctimas, han encontrado una vulnerabilidad desconocida que por tanto, no podía ser evitada y han elaborado un plan para lograrlo y pasar desapercibido. En este enlace hay un análisis técnico del problema muy detallado y en este otro nos cuentan toda la trama del intento de robo.

Y hay empresas que su máximo activo, su mayor riqueza es el texto de los algoritmos que inventan. Aurora ha demostrado que quien tiene una puerta a Internet tiene un riesgo. Y quien tiene software accesible tiene elementos que al menos debe vigilar. A esta situación se la empieza a denominar Advanced Persistent Threat (APT) que no es más que el hecho de considerar que cualquier punto de conexión a Internet es una puerta hacia lo desconocido, pensando que al otro lado no hay nada bueno. Esto es similar a lo que ya hacemos en seguridd física con el fuego. No sabemos cuando puede ocurrir pero consideramos que es una amenaza continua, algo que en cualquier momento puede suceder.

Ello debe plantear a las organizaciones la necesidad cada vez más de no utilizar una estrategia basada en la detección sino una monitorización continua en busca de anomalías en los sistemas. Cada servicio o recursos suele tener un patrón más o menos estable de utilización. Excepto en situaciones donde se puede conocer que puede haber una demanda diferente (lanzamiento de nuevos servicios, campañas de publicidad, etc.) la utilización de recursos será más o menos estable. Y en este sentido, detectar cambios bruscos, aumentos extraños es la mejor forma de saber si está pasando algo raro.

Muchas empresas de seguridad empiezan a ofrecer este tipo de servicios bajo las siglas SOC (Security Operation Center) que no es más que un servicio de vigilancia y alarma, como los que contratamos habitualmente para la seguridad física, pero donde los sensores de movimiento y los detectores de movimiento se situan en los sistemas de información. Hay muchos símiles entre la seguridad física y la seguridad lógica, pero la primera todo el mundo la entiende porque es capaz de identificar las amenazas y esta segunda sólo es gestionada cuando el personal técnico es capaz de valorar el riesgo que la empresa asume. Esta transparencia suelo utilizarla para ilustrar este hecho.


La operación Aurora, como todo incidente, debe servir para aprender de la experiencia. En Networkworld.com nos cuentan las tres lecciones que debemos aprender tras estos hechos que a continuación extracto:
  • El enemigo no es sólamente el malware y la delincuencia organizada: Dado el enorme crecimiento de la delincuencia organizada en los últimos años, la mayoría de las empresas han implementado las defensas para proteger los datos personales y financieros de robo. Si bien eso es importante, es también esencial para las empresas a pensar en la protección de sus datos de propiedad intelectual. El Cibercrimen está ahora más interesado en el espionaje industrial y en el robo de propiedad intelectual que en números de tarjeta de crédito o datos de salud del paciente.

  • Añadir la monitorización de red a la lista de tareas de operación diaria: Los nuevos atacantes están capacitados para sortear cortafuegos, antivirus, sistemas de detección de intrusos y otros controles que una empresa puede tener en el lugar para bloquear el acceso ilegal a los datos. Así, las empresas necesitan contar con herramientas para monitorizar el comportamiento anómalo de su red, y para detectar comportamientos extraños.

  • La mayoría de los ataques Web todavía requieren la intervención humana para tener éxito:Los ataques dirigidos dependen de los seres humanos haciendo clic en algo o sobre la navegación a un sitio web malicioso. El análisis de McAfee de los ataques en contra de Google y otras compañías mostraron que los intrusos tuvieron acceso a una organización mediante el envío de un ataque a medida contra uno o varios individuos específicos.Los ataques fueron diseñados para que pareciera que provenían de una fuente de confianza y lograr su principal objetivo: hacer clic en un enlace o archivo. Hay mucho más de conocimiento por adelantado en estos días. Los intrusos acechan a su enemigo y lo vigilan, recabando información sobre su perfil y su esfera a través de las redes sociales.


Con este panorama, muchos os estaréis preguntando cuales son realmente los problemas que pueden llevar por la Web. He encontrado este excelente análisis de las amenazas de la Web y una explicación detallada de su taxonomía en Web Security: Are You Part Of The Problem?
En el enlace tenéis una explicación bastante completa de todos los posibles inicios de ataque y las recomendaciones generales que se deben de cubrir en el escaparate que toda organización cuelga hacia Internet.

Estos resultados demuestran cuales son los más utilizados, pero no quita que cuando un tipo de problema se vaya solucionando, los malos lo intenten con otros menos conocidos. Muchos responsables seguirán viendo estos hechos como "de película" pero nunca se sabe qué puede considerar de valor un ladrón y tener las puertas abiertas suele ser muy tentador para los amigos de lo ajeno.
martes, 19 de enero de 2010 1 comentarios

Del phishing de nuevo a la seguridad física.

El mundo del malware y en general, los delincuentes afinan cada vez más sus instrumentos de lucro ilegítimo. Aunque no he podido hacer el post dedicado a pronosticar qué va a ocurrir en el 2010, hay una tendencia clara que se repite en estos últimos años. El cibercrimen da pasta, mucha pasta y eso hace que aumente el "factor motivación" y que se busquen nuevas formas de hacer crecer el árbol de ataque. Y este año va a ser más de lo mismo (robo de dinero) pero en todos los frentes donde esto sea posible, ya sea troyanos en dispositivos móviles, fraude en cajeros, troyanos en cajeros, estafas en juego online, etc. Allá donde haya una buena recompensa habrá delincuentes intentando buscar la manera de lorgarla. Si a ello sumamos la dificultad de la investigación policial y la complejidad de muchos de los casos por la extensión geográfica donde viven los delincuentes, con legislación diferente, se propicia un caldo de cultivo de todo esto.

He podido encontrar en KrebsonSecurity fotos de los nuevos métodos utilizados para obtener información de las tarjetas de crédito y poderlas duplicar. De nuevo, la banca tiene que volver a preocuparse de la seguridad física de los cajeros o mejorar la tecnología de sus tarjetas para no ser víctima del fraude.


Obviamente lo que pretenden con la sofisticación de estos lectores es que pasen completamente desapercibidos tanto para los clientes como para los responsables de las oficinas que los gestionan.

Y ciertamente sonroja un poco ver como la criminalidad de Internet se enfoca hacia la descarga de material protegido con propiedad intelectual, donde se establecen protocolos rápidos para el cierre de Webs y sin embargo, hay ausencia de coordinación en otros delitos más importantes o más delicados como puede ser la pornografía infantil, la estafa online, la venta de fármacos sin autorización previa, etc.

Lo que más me preocupa además es que los escasos y limitados recursos policiales que precisamente están centrados en los delitos tecnológicos que más nos deben preocupar vean ahora modificadas sus prioridades establecidas con un criterio policial basado en la gravedad del delito por un criterio político.
lunes, 18 de enero de 2010 2 comentarios

Enjuto Mojamuto: el spam

Muchas veces, cuando intentamos explicar los incidentes más comunes de seguridad, recurrimos a ejemplos complicados que se entienden poco. Hoy he dado con un video muy bueno de Enjuto Mojamuto donde expresa de "otra forma" aquello que realmente tiene que conocer el usuario, el spam no trae nada bueno y menos cuando viene acompañado de su amigo el phishing.

miércoles, 13 de enero de 2010 1 comentarios

Formación online del INTECO sobre SGSI

El INTECO acaba de publicar información sobre un Curso introductorio a los Sistemas de Gestión de la Seguridad de la Información (SGSI) según la norma UNE-ISO/IEC 27001. En él se darán a conocer los conceptos básicos necesarios para introducir al usuario en la gestión de la Seguridad de la Información, así como conocer la dimensión y alcance que suponen la implantación, certificación y mantenimiento de un Sistema de Gestión de Seguridad de la Información en una Organización, en base a la norma ISO/IEC 27001.
La duración del mismo es de 20 horas y el coste gratuito.


También se puede acceder a información online entre la que destaca una acción formativa basada en flash donde se puede poco a poco ir profundizando sobre la norma y la implicación de aventurarse a montar un SGSI. Aunque no me ha dado tiempo nada mas que a verlo por encima, tiene una pinta excelente, con gráficos muy claros y una extensión suficiente para ser un buen arranque en esta materia. A continuación podéis identificar enlaces a las partes de este material.
  • Acceso a los conceptos más importantes: Conceptos de un SGSI.
    El Sistema de Gestión de la Seguridad de la Información (SGSI) en las empresas ayuda a establecer estas políticas, procedimientos y controles en relación a los objetivos de negocio de la organización, con objeto de mantener siempre el riesgo por debajo del nivel asumible por la propia organización. Para los responsables de la entidad es una herramienta, alejada de tecnicismos, que les ofrece una visión global sobre el estado de sus sistemas de información, las medidas de seguridad que se están aplicando y los resultados que se están obteniendo de dicha aplicación. Todos estos datos permiten a la dirección una toma de decisiones sobre la estrategia a seguir.

  • Acceso al videotutorial: formación.
    Para la concienciación y sensibilización de las PYMES en los Sistemas de Gestión de la Seguridad de la Información (SGSI) se han elaborado una serie de materiales que ayudarán a las PYMES a conocer mejor este tipo de sistemas y qué conlleva su implantación y certificación.

    En primer lugar, se ha elaborado un video-tutorial que ayudará a los usuarios a comprender de manera sencilla qué es un SGSI y las fases que contempla su implantación y su certificación.

    La duración total del video-tutorial es de, aproximadamente 1 hora, dando la posibilidad al usuario de su visualización total o parcial, en módulos de unos 5 minutos.
lunes, 11 de enero de 2010 0 comentarios

Aprobado el Esquema Nacional de Seguridad

Tenemos desde hoy una buena noticia entre todos los que nos dedicamos a la seguridad de la información en las Administraciones Públicas. Vía Miguel Angel Hernandez y posteriormente accediendo a Moncloa he podido confirmar que el Consejo de Ministros ha aprobado dos Reales Decretos que regulan los Esquemas Nacionales de Interoperabilidad y de Seguridad, dos herramientas esenciales para afianzar una administración electrónica más segura y eficaz.

Tal como anuncia la Web de Moncloa.es

Con estos Reales Decretos se desarrolla la Ley de Acceso Electrónico de los Ciudadanos a los Servicios Públicos de 2007 y se sientan las bases para generar la interoperabilidad y la confianza en el uso de los medios electrónicos que permitan el ejercicio de derechos y el cumplimiento de deberes a través de estos medios.

Estos Esquemas establecen los requisitos mínimos que cada Administración deberá aplicar para poder ofrecer al ciudadano un servicio unificado. Es decir, un ciudadano podrá realizar su gestión sin necesidad de conocer la administración competente.

Esquema Nacional de Seguridad:

Fija la política de seguridad en la utilización de medios electrónicos. Supone los principios básicos y requisitos mínimos que permiten una protección adecuada de la información a través de medidas para garantizar la seguridad de los sistemas, de los datos, de las comunicaciones y de los servicios electrónicos.

Concede especial atención a la protección de la información que se maneja y de los servicios que se prestan, de forma proporcionada a través de la categorización de los sistemas de información, y a la seguridad de las comunicaciones electrónicas y a la necesidad de efectuar auditorías de seguridad periódicas al menos cada dos años.
Define la metodología para afrontar la respuesta a incidentes que afecten a la seguridad, y el importante papel que juega el Centro Criptológico Nacional, tanto como redactor de Guías de seguridad para la Administración, como protagonista principal en la articulación de respuesta ante incidentes que afecten a la seguridad.

Esquema Nacional de Interoperabilidad:

Es el conjunto de criterios y recomendaciones tecnológicas en materia de conservación y normalización de la información, así como de los formatos y aplicaciones que deben tener en cuenta las Administraciones Públicas cuando tomen decisiones que afecten a la interoperabilidad de los sistemas.
Establece las condiciones necesarias para asegurar un adecuado nivel de interacción tecnológica entre administraciones.
Aborda algunas cuestiones esenciales para el avance de la Administración Electrónica como las dimensiones de la interoperabilidad, las comunicaciones interadministrativas, la reutilización y transferencia de la tecnología, la interoperabilidad en la política de firma electrónica, la recuperación y conservación del documento electrónico y la propia actualización permanente del Esquema.
 
;