Learn how to hack at 5min.com
Bruce Schneier apunta en su blog a este "ilustrativo" ejemplo de cómo hacer ingeniería social para entrar por la cara en discotecas. Este método sigue siendo de los más efectivos. Como ya estamos a punto de irnos de vacaciones todos, un contenido ligero y amenno (aunque las conversaciones están en ingles).
Learn how to hack at 5min.com
Learn how to hack at 5min.com

miércoles, 30 de julio de 2008
Noticias
4
comentarios
"Net war" contra la contaminación de contenidos
Venía en coche escuchando la radio y estaban entrevistando a gente de la Brigada Tecnológica en relación a un informe que ha solicitado la fiscalía sobre las Webs que asesoran de manera perniciosa sobre la anorexia.
La noticia que ha saltado a primera plana tiene que ver con una investigación que la Brigada de Investigaciones Tecnológicas de la Policía (BIT) a realizado a petición de los diferentes correos enviados por los ciudadanos y que han sido las remitidas a la Fiscalía General del Estado. Los agentes cibernautas han registrado hasta 150 páginas que a su vez son puerta a otras y así se calcula que puede haber unas 400 páginas web al alcance de cualquiera que hable castellano. Todas alentando, con instrucciones concretas, a quienes padecen anorexia y bulimia
En la entrevista se notaba cierto tono de impotencia, por parte de los dos miembros de la BIT dado que a día de hoy, estos contenidos no son delictivos y por tanto, pocas actuaciones pueden emprender. Investigando el tema por encima, he podido encontrar para mi alegría, otra noticia de la Sexta donde se comenta otro éxito de una iniciativa ciudadana por hacer "Google Bombing" contra este tipo de paginas. La incitativa denominada "Posiciona contra la anorexia" también ha tenido cierta cobertura mediática como se puede ver en Engaña a la anorexia - laSexta|Noticias.
Sin embargo y tratando de ser positivo, creo que se puede entresacar alguna conclusión.
1.- Todos los ojos cuentan a la hora de identificar los sitios contaminados y las denuncias de los ciudadanos a través de correo electrónico han iniciado una investigación que va a acabar como un informe a la Fiscalía General del Estado.
2.- Ante este tipo de contenidos, las estretegias basadas en "net war" o "guerras de red" parece que funcionan. Como dice la Wikipedia, "la guerra red, traducción de netwar, es un modo de conflicto social que involucra a sus protagonistas en el uso de formas de organización y doctrinas más relacionadas con el empleo de tecnología punta surgida durante la llamada era de la información que de estrategias militares tradicionales, al tiempo que sugiere una conformación de pequeños grupos dispersados que se comunican y coordinan sin un orden central que signifique la supeditación a estructuras jerárquicas específicas."
He estado dándole vueltas a la cuestión y aunque es una idea que acabo de "engendrar" y que tendría que darle alguna vuelta más, se me ha ocurrido una estrategia para combatir éste y otros problemas relacionados con "la contaminación de contenidos". A ver si puedo ser claro en exponer la filosofía basada en la colaboración y en el voluntariado internauta.
Sería un ejercito compuesto por dos lineas de ataque:
No sería tanto censurar sino marginar y el criterio de calificación no sería un examen mecánico sino humano. Este "fichero final calificado" sería de acceso gratuito y libre para todos los motores de búsqueda que lo quisieran usar.
El resultado final al navegante debería ser una consulta etiquetada similar a la que proporciona Scandoo donde antes de acceder pudiera identiticar si el sitio al que puede acabar llegando puede o no ser interesante. Incluso para aquellos navegadores que proporcionan barras de navegación, podrían filtrarse los contenidos asociados a ciertas etiquetas o ser esta información también utilizada por software de control parental.
El proceso para pertenecer a este segundo colectivo calificador debería ser serio y podrían participar desde ONG's hasta asociaciones profesionales que quieran prestarse como voluntarios.
El esfuerzo de muchos pocos podría ser útil a la globalidad. No se cuanto de viable puede ser la idea desde el punto de vista técnico porque no conozco profundamente la mecánica de los buscadores y sus criterios de ponderación, pero si me imagino esto más cerca de la "Web semántica" que un examen basado en contenido y palabras sin un factor humano detrás que aporte conocimiento. Creo que colectivos a los que pertenezco como el "Colegio de Ingenieros de la Región de Murcia" o "Murcya" estarían interesados en participar. El esfuerzo sería, como internauta voluntario, dedicar 10 minutos al día o bien a localizar Webs o bien a calificarlas.
En España ya tenemos la ONG "Protégeles.com" trabajando desde hace tiempo en estos temas con iniciativas siempre muy interesantes.

A través de los comentarios se aceptan críticas y nuevas ideas. Ahora solo queda que empiece la cadena, así que siguiendo la primera regla de la Net-war, "pásalo".
La noticia que ha saltado a primera plana tiene que ver con una investigación que la Brigada de Investigaciones Tecnológicas de la Policía (BIT) a realizado a petición de los diferentes correos enviados por los ciudadanos y que han sido las remitidas a la Fiscalía General del Estado. Los agentes cibernautas han registrado hasta 150 páginas que a su vez son puerta a otras y así se calcula que puede haber unas 400 páginas web al alcance de cualquiera que hable castellano. Todas alentando, con instrucciones concretas, a quienes padecen anorexia y bulimia
En la entrevista se notaba cierto tono de impotencia, por parte de los dos miembros de la BIT dado que a día de hoy, estos contenidos no son delictivos y por tanto, pocas actuaciones pueden emprender. Investigando el tema por encima, he podido encontrar para mi alegría, otra noticia de la Sexta donde se comenta otro éxito de una iniciativa ciudadana por hacer "Google Bombing" contra este tipo de paginas. La incitativa denominada "Posiciona contra la anorexia" también ha tenido cierta cobertura mediática como se puede ver en Engaña a la anorexia - laSexta|Noticias.
Sin embargo y tratando de ser positivo, creo que se puede entresacar alguna conclusión.
1.- Todos los ojos cuentan a la hora de identificar los sitios contaminados y las denuncias de los ciudadanos a través de correo electrónico han iniciado una investigación que va a acabar como un informe a la Fiscalía General del Estado.
2.- Ante este tipo de contenidos, las estretegias basadas en "net war" o "guerras de red" parece que funcionan. Como dice la Wikipedia, "la guerra red, traducción de netwar, es un modo de conflicto social que involucra a sus protagonistas en el uso de formas de organización y doctrinas más relacionadas con el empleo de tecnología punta surgida durante la llamada era de la información que de estrategias militares tradicionales, al tiempo que sugiere una conformación de pequeños grupos dispersados que se comunican y coordinan sin un orden central que signifique la supeditación a estructuras jerárquicas específicas."
He estado dándole vueltas a la cuestión y aunque es una idea que acabo de "engendrar" y que tendría que darle alguna vuelta más, se me ha ocurrido una estrategia para combatir éste y otros problemas relacionados con "la contaminación de contenidos". A ver si puedo ser claro en exponer la filosofía basada en la colaboración y en el voluntariado internauta.
Sería un ejercito compuesto por dos lineas de ataque:
- Por un lado, estarían los "exploradores" cuya misión principal sería localizar "Webs" perniciosas (con contenidos nocivos por alentar o hacer apología de cualquier delito o fomentar los daños contra la salud). Estas direcciones deberían enviarse a un "contenedor común" donde pasaran a ser "evaluadas". La filosofía de trabajo sería algo similar a lo que se ha hecho ya con las Webs de phishing como la barra de Netcraft pero para que luego estas urls sean cualificadas, por parte de personas "identificadas" y "acreditadas" que estos contenidos son nocivos.
- En la segunda línea, estarían los "calificadores" que accederían a la información del contenedor y tratarían de clasificar estos contenidos nocivos en base a unos sencillos tags que identificaran claramente el tipo de contenido nocivo. Podría ser algo como "fomento anorexia", "xenofobia", "homofobia", "violencia de género", etc...
Estos calificadores deberían generar otro "fichero final calificado" que pudiera ser utilizado por motores de búsqueda para etiquetar las urls denunciadas, de manera que se evitara la aparición de estas urls en los primeros resultados de los buscadores cuando la búsqueda pudiera ser genérica y pudiera corresponder a menores que tratan de localizar este tipo de contenidos nocivos.
No sería tanto censurar sino marginar y el criterio de calificación no sería un examen mecánico sino humano. Este "fichero final calificado" sería de acceso gratuito y libre para todos los motores de búsqueda que lo quisieran usar.
El resultado final al navegante debería ser una consulta etiquetada similar a la que proporciona Scandoo donde antes de acceder pudiera identiticar si el sitio al que puede acabar llegando puede o no ser interesante. Incluso para aquellos navegadores que proporcionan barras de navegación, podrían filtrarse los contenidos asociados a ciertas etiquetas o ser esta información también utilizada por software de control parental.
El proceso para pertenecer a este segundo colectivo calificador debería ser serio y podrían participar desde ONG's hasta asociaciones profesionales que quieran prestarse como voluntarios.
El esfuerzo de muchos pocos podría ser útil a la globalidad. No se cuanto de viable puede ser la idea desde el punto de vista técnico porque no conozco profundamente la mecánica de los buscadores y sus criterios de ponderación, pero si me imagino esto más cerca de la "Web semántica" que un examen basado en contenido y palabras sin un factor humano detrás que aporte conocimiento. Creo que colectivos a los que pertenezco como el "Colegio de Ingenieros de la Región de Murcia" o "Murcya" estarían interesados en participar. El esfuerzo sería, como internauta voluntario, dedicar 10 minutos al día o bien a localizar Webs o bien a calificarlas.
En España ya tenemos la ONG "Protégeles.com" trabajando desde hace tiempo en estos temas con iniciativas siempre muy interesantes.

A través de los comentarios se aceptan críticas y nuevas ideas. Ahora solo queda que empiece la cadena, así que siguiendo la primera regla de la Net-war, "pásalo".
viernes, 25 de julio de 2008
Bri-consejo de seguridad
0
comentarios
Mejorando la protección antivirus casera
Llevo un par de meses con la aplicación ThreatFire instalada en casa como complemento a mi antivirus tradicional (Avast). Cuando encontre la aplicación me gustó el enfoque basado en la predicción de comportamientos y la monitorización de procesos, más que en el examen de patrones.
A ella llegué por otro producto PCTools que tengo instalado, el firewall. Es sencillo y permite tanto reglas de filtrado por aplicación como reglas genéricas, lo que ahorra mucho trabajo al definir lo que quieres dejar pasar.
El tema de la protección antivirus para usuario doméstico cada vez se complica mas. Las nuevas amenazas no tienen por qué encajar bajo el perfil de protección de los antivirus tradicionales y empieza a ser necesario una vigilancia basada en comportamientos extraños.
Podéis leer unos Consejos útiles contra el malware 2.0 en Windows que ha publicado Hispasec donde explica precisamente estos cambios que llevana denominar al malware como versión 2.0.
ThreatFire sirve para eso y permite ir definiendo un patrón de conducta, de manera que lo habitual no genere una alarma pero SI lo extraño y sospechoso. NO es recomendable para usuarios con pocos conocimientos porque al principio del aprendizaje genera bastantes avisos, pero para el resto puede ser adecuado. Otro aspecto que merece la pena destacar es que en la versión freeware, no se limita la funcionalidad de protección, aunque la versión comercial dispone de más servicios relacionados con el mantenimiento y soporte. Esta tabla indica las actividades de vigilancia y las diferencias entre la versión comercial y freeware.

Hoy me encuentro este chiste gráfico que ilustra bien la situación que vivimos actualmente. El malware está tan diversificado que utilizar una sola estrategia de defensa ya no es suficiente.

Leo además hoy en el Blog de Hispasec que se acaban de incorporar a VirusTotal += (PCTools), donde también destacan la excelente herramienta que es ThreatExpert.
También recomiendo visitar la Web ThreatExpert que pinta en tiempo real cual es el panorama respecto al malware que está circulando. Es interesante la estadística por países de las fuentes de problemas, donde España figura al final de los grandes.

A ella llegué por otro producto PCTools que tengo instalado, el firewall. Es sencillo y permite tanto reglas de filtrado por aplicación como reglas genéricas, lo que ahorra mucho trabajo al definir lo que quieres dejar pasar.
El tema de la protección antivirus para usuario doméstico cada vez se complica mas. Las nuevas amenazas no tienen por qué encajar bajo el perfil de protección de los antivirus tradicionales y empieza a ser necesario una vigilancia basada en comportamientos extraños.
Podéis leer unos Consejos útiles contra el malware 2.0 en Windows que ha publicado Hispasec donde explica precisamente estos cambios que llevana denominar al malware como versión 2.0.
ThreatFire sirve para eso y permite ir definiendo un patrón de conducta, de manera que lo habitual no genere una alarma pero SI lo extraño y sospechoso. NO es recomendable para usuarios con pocos conocimientos porque al principio del aprendizaje genera bastantes avisos, pero para el resto puede ser adecuado. Otro aspecto que merece la pena destacar es que en la versión freeware, no se limita la funcionalidad de protección, aunque la versión comercial dispone de más servicios relacionados con el mantenimiento y soporte. Esta tabla indica las actividades de vigilancia y las diferencias entre la versión comercial y freeware.

Hoy me encuentro este chiste gráfico que ilustra bien la situación que vivimos actualmente. El malware está tan diversificado que utilizar una sola estrategia de defensa ya no es suficiente.

Leo además hoy en el Blog de Hispasec que se acaban de incorporar a VirusTotal += (PCTools), donde también destacan la excelente herramienta que es ThreatExpert.
También recomiendo visitar la Web ThreatExpert que pinta en tiempo real cual es el panorama respecto al malware que está circulando. Es interesante la estadística por países de las fuentes de problemas, donde España figura al final de los grandes.

lunes, 21 de julio de 2008
LOPD,
Noticias
4
comentarios
La privacidad ya tiene certificación europea
La privacidad está de enhorabuena. La Unión Europea acaba de crear una certificación para evaluar en qué medida los productos de tecnología y servicios de la sociedad de la información respetan las regulaciones europeas en la materia.
La idea de la iniciativa es poder verificar el cumplimiento legal de la protección de datos y otorgar al servicio o producto una acreditación que así lo indique.

Iniciativas como estas habían sido hasta la fecha utilizadas por las empresas de consultoría para garantizar la calidad de sus servicios. Evidentemente, los sellos o acreditaciones eran "creados" por la propia empresa de consultoría y por tanto, tanto su credibilidad como su objetividad siempre han estado en entredicho. En mi empresa, Firma, creamos hace un año una metodología para construir un sistema de gestión basado en la ISO 9000 que definiera los procesos relacionados con la gestión de datos de carácter personal, permitiendo a una organización definir el mapa de procesos que estaría vinculado con la entrada de información de carácter personal, su tratamiento y la gestión de la seguridad así como la salida de datos. Todo ello, bautizado como SIGEDAPE intentaba mostrar que garantizar el cumplimiento de la Ley 15/1999 solo puede hacerse mediante un enfoque basado en procesos, puesto que la gestión y la protección de los datos de carácter personal debe ser una de las rutinas más de la empresa en el uso de información.
Esta certificación tiene por objetivo incrementar la transparencia de los productos software y los servicios de la sociedad de la información en relación al respecto de la privacidad, para generar una mayor confianza por parte de ciudadanos y consumidores. Se suma a otros esfuerzos realizados en materia de comercio electrónico como puede ser la iniciativa "Confianza online".
Para quien quiera conocer los criterios que son revisados en el proceso de certificación, están definidos en el documento EuroPriSe Criteria Catalogue donde se encuentran agrupados en base a los siguientes conjuntos:
- Set 1: Overview on Fundamental Issues
- Set 2: Legitimacy of Data Processing
- Set 3: Technical-Organisational Measures
- Set 4: Data Subjects’ Rights
Hay colgada una presentación en ingles que explica pormenorizadamente la iniciativa y se puede encontrar más información en EuroPriSe - European Privacy Seal
La idea de la iniciativa es poder verificar el cumplimiento legal de la protección de datos y otorgar al servicio o producto una acreditación que así lo indique.

Iniciativas como estas habían sido hasta la fecha utilizadas por las empresas de consultoría para garantizar la calidad de sus servicios. Evidentemente, los sellos o acreditaciones eran "creados" por la propia empresa de consultoría y por tanto, tanto su credibilidad como su objetividad siempre han estado en entredicho. En mi empresa, Firma, creamos hace un año una metodología para construir un sistema de gestión basado en la ISO 9000 que definiera los procesos relacionados con la gestión de datos de carácter personal, permitiendo a una organización definir el mapa de procesos que estaría vinculado con la entrada de información de carácter personal, su tratamiento y la gestión de la seguridad así como la salida de datos. Todo ello, bautizado como SIGEDAPE intentaba mostrar que garantizar el cumplimiento de la Ley 15/1999 solo puede hacerse mediante un enfoque basado en procesos, puesto que la gestión y la protección de los datos de carácter personal debe ser una de las rutinas más de la empresa en el uso de información.
Esta certificación tiene por objetivo incrementar la transparencia de los productos software y los servicios de la sociedad de la información en relación al respecto de la privacidad, para generar una mayor confianza por parte de ciudadanos y consumidores. Se suma a otros esfuerzos realizados en materia de comercio electrónico como puede ser la iniciativa "Confianza online".
Para quien quiera conocer los criterios que son revisados en el proceso de certificación, están definidos en el documento EuroPriSe Criteria Catalogue donde se encuentran agrupados en base a los siguientes conjuntos:
- Set 1: Overview on Fundamental Issues
- Set 2: Legitimacy of Data Processing
- Set 3: Technical-Organisational Measures
- Set 4: Data Subjects’ Rights
Hay colgada una presentación en ingles que explica pormenorizadamente la iniciativa y se puede encontrar más información en EuroPriSe - European Privacy Seal
miércoles, 16 de julio de 2008
Noticias
3
comentarios
Un día de furia de un administrador de sistemas
Hace tan solo unas semanas, en el post Un día de furia reflexionaba sobre un vídeo donde se veía a un empleado furioso destrozar una oficina (aunque realmente se trataba de una campaña de publicidad basada en el marketing viral).
Como siempre, la realidad supera la ficción y hoy me chivan vía comentarios una noticia relacionada con el tema. Publica "El País" que La red informática de San Francisco, bloqueada por un administrador cabreado. Este incidente no dejaría de ser un primer capitulo de un supuesto Caos total como el planteado en la Jungla de Cristal 4.
La hipótesis de un administrador deshonesto ya la plantee en el anterior post donde comenté que en el código de buenas prácticas de seguridad de la información (ISO 27002) se introduce un control en relación a la verificación y cotejo de los currículos de los candidatos a entrar en la empresa (A. 8.1.2). Hoy vamos a ampliar la información con otros controles basados en el seguimiento y vigilancia que debe hacerse sobre el personal responsable de los sistemas de información que, en el incidente que hoy se relata, serían los que habrían fallado:
Cuando realizando un diagnóstico diferencial ISO 27002 (que normalmente se hace con el Departamento de Informática en un alto porcentaje) planteas estos controles, la entrevista se tensa. Al valorar el funcionamiento interno del área o el grado de formalización de las tareas, se asume que en general la gestión se realiza como se puede dependiendo del buen hacer del personal técnico disponible y de la carga de trabajo a la que se ven sometidos.
Sin embargo, cuando se plantean estos controles donde se deja abierta la posibilidad de que los problemas sean de la honradez del propio personal al que estás entrevistando, la cosa ya no hace tanta gracia.
En general, el departamento de informática suele ser como la policía de los sistemas de información. Saben lo que pasa y toman medidas para resolver las incidencias o problemas detectados. Por tanto, cuando el personal se siente el bueno de la película no hay problema. Ahora, cuando barajando posibles riesgos, planteas que la amenaza sea precisamente esa acumulación de poder que tienen los perfiles más privilegiados en la administración de sistemas y cuestionas si basta con fiarse de la supuesta honradez del personal o es necesario tener "evidencias", entonces al policía ya no le gusta tanto tener que rendir cuentas. Y es que en general, nos gusta imponer las medidas y restricciones para los demás, pero nos cuesta asumir nuestros propios controles. Creo que es sano que el área que hace de policía demuestre con el ejemplo que son ellos los primeros en acatar las normas y políticas. Sin embargo, en la realidad se ve frecuentemente que los mismos que limitan y restringen al usuario para que no se extralimite, se dejan manga ancha en sus actividades porque ellos "si se fian de ellos" y supuestamente son conscientes de las amenazas.
Eso esta muy bien, hasta que ocurre como en la noticia, que quien vela por evitar los riesgos se transforma en uno y no existen controles compensatorios que mitiguen esta situación.
Como siempre, la realidad supera la ficción y hoy me chivan vía comentarios una noticia relacionada con el tema. Publica "El País" que La red informática de San Francisco, bloqueada por un administrador cabreado. Este incidente no dejaría de ser un primer capitulo de un supuesto Caos total como el planteado en la Jungla de Cristal 4.
La hipótesis de un administrador deshonesto ya la plantee en el anterior post donde comenté que en el código de buenas prácticas de seguridad de la información (ISO 27002) se introduce un control en relación a la verificación y cotejo de los currículos de los candidatos a entrar en la empresa (A. 8.1.2). Hoy vamos a ampliar la información con otros controles basados en el seguimiento y vigilancia que debe hacerse sobre el personal responsable de los sistemas de información que, en el incidente que hoy se relata, serían los que habrían fallado:
- 10.10.2 Uso de sistemas de monitorización: "Se deberían establecer procedimientos para la monitorización del uso de los sistemas de información y se deberían revisar regularmente los resultados de las actividades de monitorización."
- 10.10 4 Registros del administrador y operador: "Se deberían registrar las actividades del administrador del sistema y el operador del sistema."
- 10.10.3 Protección del registro de información: "Se debieran proteger los medios de registro y la información del registro para evitar la alteración y el acceso no autorizado."
Cuando realizando un diagnóstico diferencial ISO 27002 (que normalmente se hace con el Departamento de Informática en un alto porcentaje) planteas estos controles, la entrevista se tensa. Al valorar el funcionamiento interno del área o el grado de formalización de las tareas, se asume que en general la gestión se realiza como se puede dependiendo del buen hacer del personal técnico disponible y de la carga de trabajo a la que se ven sometidos.
Sin embargo, cuando se plantean estos controles donde se deja abierta la posibilidad de que los problemas sean de la honradez del propio personal al que estás entrevistando, la cosa ya no hace tanta gracia.
En general, el departamento de informática suele ser como la policía de los sistemas de información. Saben lo que pasa y toman medidas para resolver las incidencias o problemas detectados. Por tanto, cuando el personal se siente el bueno de la película no hay problema. Ahora, cuando barajando posibles riesgos, planteas que la amenaza sea precisamente esa acumulación de poder que tienen los perfiles más privilegiados en la administración de sistemas y cuestionas si basta con fiarse de la supuesta honradez del personal o es necesario tener "evidencias", entonces al policía ya no le gusta tanto tener que rendir cuentas. Y es que en general, nos gusta imponer las medidas y restricciones para los demás, pero nos cuesta asumir nuestros propios controles. Creo que es sano que el área que hace de policía demuestre con el ejemplo que son ellos los primeros en acatar las normas y políticas. Sin embargo, en la realidad se ve frecuentemente que los mismos que limitan y restringen al usuario para que no se extralimite, se dejan manga ancha en sus actividades porque ellos "si se fian de ellos" y supuestamente son conscientes de las amenazas.
Eso esta muy bien, hasta que ocurre como en la noticia, que quien vela por evitar los riesgos se transforma en uno y no existen controles compensatorios que mitiguen esta situación.
La tecnología aporta nuevos y constantes beneficios a la humanidad abriendo fronteras o puertas cerradas hasta el momento tanto para lo bueno como para lo malo.
Ya el año pasado, pude postear un vídeo que me impresionó sobre la manipulación de la imagen en "La importancia de la integridad de la información".
Mi reflexión circulaba en torno a las nuevas posibilidades que la infografía y los programas de edición tanto de vídeo como de imagen han abierto a campos como la publicidad o el cine.
Como siempre el problema no es debido al instrumento sino a la intención o finalidad que quiera darle el hombre que lo maneja. Salta hoy a prensa una noticia relacionada con otro "error" de los medios de comunicación, que han sido víctimas de manipulación.
El hecho ha sido unas fotografías sobre los ensayos por parte de Irán de unos misiles. La imagen fue difundida por la agencia France Press, que asegura que la obtuvo ayer de la página web de "Sepah News", la rama de prensa de la Guardia Revolucionaria iraní. Hoy la agencia Associated Press ha distribuido lo que parece ser una foto idéntica de la misma fuente, pero sin el cuarto misil, revela The New York Times.

La foto publicada contiene un misil de más, un hecho que no se había detectado antes de que la imagen apareciera en diarios como Los Angeles Times, The Chicago Tribune, en páginas web como BBC News, Yahoo! News, NYTimes.com y en España todos los diarios grandes.


La primera pregunta a considerar sería, ¿Es suficiente una sola fuente para dar credibilidad a una información? ¿No debería catalogarse la fuente para valorar su fiabilidad y credibilidad?
La Web origen de la dichosa foto corresponde a una de las partes, el Gobierno Iraní, por lo que a la noticia publicada no debía atribuírsele cierta objetividad. También es verdad que volverse tan paranoico como para dudar hasta de las fotos pero cuando se trata de hechos con cierta relevancia, quizás ya no deberíamos empezar a fiarnos de lo que vemos. La noticia ha sido publicada en Un misil de más · ELPAÍS.com
Ciertamente tampoco es un tema nuevo.Entre estas manipulaciones podemos destacar antes de los ordenadores las conocidas como "fotoestalinismo" -1924 hasta 1937- cuando Stalin no se contentó con ejecutar a sus enemigos políticos y quiso borrar su rastro y sus rostros en las imágenes fotográficas también, manipulando trucos fotográficos y realizando, a golpes ahora de tijeras, o cargas de tintes, haciendo todo tipo de fotomontajes, para glorificar su figura y ensombrecer la de los otros.
Sobre el tema hay un excelente artículo en Manipulación en el fotoperiodismo: ¿ética o estética?
Es un tema complejo de solucionar puesto que si no se dispone del original, no pueden hacerse las comprobaciones oportunas para verificar la integridad de una supuesta copia. En fin, no deja de ser un aviso más respecto a lo complejo que estamos volviendo este mundo, donde "ya nada es verdad o mentira, todo depende del interés de quien lo comunica".
Otras veces, estas mismas tecnologías nos permiten visitar "virtualmente" el pasado, como muestra esta recreación de cómo fue el magnífico teatro romano que tiene mi ciudad, Cartagena y que hoy inaugura un nuevo museo del arquitecto Moneo donde van a poderse contemplar estas maravillas de la historia de esta ciudad.
Ya el año pasado, pude postear un vídeo que me impresionó sobre la manipulación de la imagen en "La importancia de la integridad de la información".
Mi reflexión circulaba en torno a las nuevas posibilidades que la infografía y los programas de edición tanto de vídeo como de imagen han abierto a campos como la publicidad o el cine.
Como siempre el problema no es debido al instrumento sino a la intención o finalidad que quiera darle el hombre que lo maneja. Salta hoy a prensa una noticia relacionada con otro "error" de los medios de comunicación, que han sido víctimas de manipulación.
El hecho ha sido unas fotografías sobre los ensayos por parte de Irán de unos misiles. La imagen fue difundida por la agencia France Press, que asegura que la obtuvo ayer de la página web de "Sepah News", la rama de prensa de la Guardia Revolucionaria iraní. Hoy la agencia Associated Press ha distribuido lo que parece ser una foto idéntica de la misma fuente, pero sin el cuarto misil, revela The New York Times.

La foto publicada contiene un misil de más, un hecho que no se había detectado antes de que la imagen apareciera en diarios como Los Angeles Times, The Chicago Tribune, en páginas web como BBC News, Yahoo! News, NYTimes.com y en España todos los diarios grandes.


La primera pregunta a considerar sería, ¿Es suficiente una sola fuente para dar credibilidad a una información? ¿No debería catalogarse la fuente para valorar su fiabilidad y credibilidad?
La Web origen de la dichosa foto corresponde a una de las partes, el Gobierno Iraní, por lo que a la noticia publicada no debía atribuírsele cierta objetividad. También es verdad que volverse tan paranoico como para dudar hasta de las fotos pero cuando se trata de hechos con cierta relevancia, quizás ya no deberíamos empezar a fiarnos de lo que vemos. La noticia ha sido publicada en Un misil de más · ELPAÍS.com
Ciertamente tampoco es un tema nuevo.Entre estas manipulaciones podemos destacar antes de los ordenadores las conocidas como "fotoestalinismo" -1924 hasta 1937- cuando Stalin no se contentó con ejecutar a sus enemigos políticos y quiso borrar su rastro y sus rostros en las imágenes fotográficas también, manipulando trucos fotográficos y realizando, a golpes ahora de tijeras, o cargas de tintes, haciendo todo tipo de fotomontajes, para glorificar su figura y ensombrecer la de los otros.
Sobre el tema hay un excelente artículo en Manipulación en el fotoperiodismo: ¿ética o estética?
Es un tema complejo de solucionar puesto que si no se dispone del original, no pueden hacerse las comprobaciones oportunas para verificar la integridad de una supuesta copia. En fin, no deja de ser un aviso más respecto a lo complejo que estamos volviendo este mundo, donde "ya nada es verdad o mentira, todo depende del interés de quien lo comunica".
Otras veces, estas mismas tecnologías nos permiten visitar "virtualmente" el pasado, como muestra esta recreación de cómo fue el magnífico teatro romano que tiene mi ciudad, Cartagena y que hoy inaugura un nuevo museo del arquitecto Moneo donde van a poderse contemplar estas maravillas de la historia de esta ciudad.
miércoles, 9 de julio de 2008
Bri-consejo de seguridad
2
comentarios
Gmail permite la desconexión de sesiones de forma remota
Uno de los problemas de seguridad que como usuario Gmail te planteas a veces es el haber olvidado cerrar alguna sesión de trabajo abierta o en casa o en cualquier otro lugar.
Vía Fayerwayer me entero que la gente de GMail ha identificado el problema y desde ahora te permitirá manejar las sesiones abiertas de correo que tienes en otros equipos y dispositivos móviles, permitiéndote cerrarlas cómodamente desde donde estés.
La útil función para los olvidadizos de siempre no está disponible de inmediato, sino que — como siempre — será habilitada de manera progresiva y solo para usuarios de IE7 y Firefox. De inmediato me he puesto a verlo sobre mi cuenta y voilá, ya está operativo.

El nivel de detalle que Gmail proporciona te informa de las últimas conexiones y cuantas sesiones se encuentran abiertas en ese momento, permitiendo dejar solo la actual desde la que se están consultando los datos.

El tema está más documentado en Remote sign out and info to help you protect your Gmail account
Actualización (10-07-2008):
Para aquellos que también sean amantes de las mejoras estéticas, hay un addon para Firefox que transforma completamente el aspecto de Gmail.
Su nombre es Better Gmail2 y podéis encontrar un completo análisis de las mejoras que genera en Lifehacker.com.
El aspecto final cambia drásticamente y visualmente puede quedar, según configuraciones, tan espectacular como la imagen que presento a continuación.
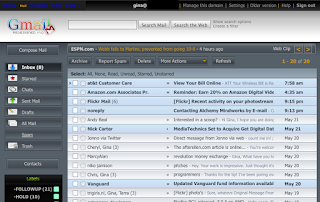
Podéis descargarlo en Firefox Addons.
Vía Fayerwayer me entero que la gente de GMail ha identificado el problema y desde ahora te permitirá manejar las sesiones abiertas de correo que tienes en otros equipos y dispositivos móviles, permitiéndote cerrarlas cómodamente desde donde estés.
La útil función para los olvidadizos de siempre no está disponible de inmediato, sino que — como siempre — será habilitada de manera progresiva y solo para usuarios de IE7 y Firefox. De inmediato me he puesto a verlo sobre mi cuenta y voilá, ya está operativo.

El nivel de detalle que Gmail proporciona te informa de las últimas conexiones y cuantas sesiones se encuentran abiertas en ese momento, permitiendo dejar solo la actual desde la que se están consultando los datos.

El tema está más documentado en Remote sign out and info to help you protect your Gmail account
Actualización (10-07-2008):
Para aquellos que también sean amantes de las mejoras estéticas, hay un addon para Firefox que transforma completamente el aspecto de Gmail.
Su nombre es Better Gmail2 y podéis encontrar un completo análisis de las mejoras que genera en Lifehacker.com.
El aspecto final cambia drásticamente y visualmente puede quedar, según configuraciones, tan espectacular como la imagen que presento a continuación.

Podéis descargarlo en Firefox Addons.
viernes, 4 de julio de 2008
Documentación de interés
1 comentarios
Estudio sobre seguridad y buenas prácticas en dispositivos móviles y redes inalámbricas del INTECO.
Aparece en Guru de la informática un buen resumen del nuevo estudio publicado por el INTECO sobre la seguridad de los dispositivos móviles y redes inalámbricas en España.
La base del estudio se ha realizado con la opinión consensuada de profesionales de más de 20 empresas del sector así como de un panel expertos en seguridad y con la realización y análisis de resultados de 3.233 encuestas a usuarios que se conectan a Internet con dispositivos y redes inalámbricas desde el hogar.
Como bien resume Alvaro Paz, del estudio se pueden destacar aspectos como:
La conclusión que se deduce del estudio es de nuevo la falta de formación por parte del usuario final respecto a este tipo de aspectos técnicos que no son fáciles de entender y que el usuario no ve como un riesgo.
El documento completo se puede obtener en “Estudio sobre seguridad y buenas prácticas en dispositivos móviles y redes inalámbricas” del Observatorio de la Seguridad de la Información de INTECO.
Al respecto, choca mucho la opinión del experto Bruce Schneier que enfoca la seguridad WIFI, desde la perspectiva de usuario doméstico solamente, con una reflexión contraria a lo que podemos esperar de un experto. En el artículo titulado “Steal this WiFi“publicado en Wired hace un pragmático y riguroso análisis de riesgos de la seguridad desde su perspectiva de usuario y concluye dando sus razones particulares para mantener su red doméstica completamente abierta y sin contraseña de ningún tipo.
Es otra manera de ver el problema, donde la "INSEGURIDAD" puede ser una circunstancia deseable como argumento de defensa jurídica en el caso en el que se le intentara imputar algún tipo de delito originado con su IP. Como siempre, Bruce Schneier demuestra "otra" forma de pensar.
La base del estudio se ha realizado con la opinión consensuada de profesionales de más de 20 empresas del sector así como de un panel expertos en seguridad y con la realización y análisis de resultados de 3.233 encuestas a usuarios que se conectan a Internet con dispositivos y redes inalámbricas desde el hogar.
Como bien resume Alvaro Paz, del estudio se pueden destacar aspectos como:
- En los hogares españoles el 51% tiene portátil con Wi-Fi o bluetooth y el 50,3% Router Wi-Fi. Pero un 12,2% desconoce la configuración de seguridad de los dispositivos y un 7,9% no considera necesario tener sistemas de seguridad. Frente a un 26,1 % usa cifrado WEP y un 20% WPA.
- Un 5.2% ha descubierto alguien usando su conexión y un 18.7% sospecha que alguien ha usado su conexión.
- El 20% usa Bluetooth siempre encendido y listo para usar.
- En lo que se refiere a amenazas mas importantes de seguridad móvil las organizaciones estiman que el 87,7 perdida o robo, 65% accesos no autorizados a la red.
La conclusión que se deduce del estudio es de nuevo la falta de formación por parte del usuario final respecto a este tipo de aspectos técnicos que no son fáciles de entender y que el usuario no ve como un riesgo.
El documento completo se puede obtener en “Estudio sobre seguridad y buenas prácticas en dispositivos móviles y redes inalámbricas” del Observatorio de la Seguridad de la Información de INTECO.
Al respecto, choca mucho la opinión del experto Bruce Schneier que enfoca la seguridad WIFI, desde la perspectiva de usuario doméstico solamente, con una reflexión contraria a lo que podemos esperar de un experto. En el artículo titulado “Steal this WiFi“publicado en Wired hace un pragmático y riguroso análisis de riesgos de la seguridad desde su perspectiva de usuario y concluye dando sus razones particulares para mantener su red doméstica completamente abierta y sin contraseña de ningún tipo.
"Frente a los críticos que afirman que se trata de una práctica equivocada y peligrosa, Bruce afirma que para él se trata de un tema de educación básica para con sus invitados, comparable a ofrecerles calefacción, agua o una taza de café. Que aunque efectivamente existe la posibilidad de que una serie de malvados extraños se dediquen a sentarse en sus coches el la acera de su casa y se dediquen a todo tipo de malévolas acciones como enviar spam, o acceder a pornografía infantil, tal posibilidad, habiendo como unas cinco redes en las proximidades en las que el malo podría estar tranquilamente sentado en un agradable bar delante de una taza de café en lugar de un frío coche, le parece poco menos que absurda. Además, curiosamente, en caso de que alguien cometiese un delito desde su dirección IP, el hecho de tenerla abierta sería, de hecho, su mejor defensa: en caso de tenerla cerrada con contraseña, además de no evitar el crimen debido a los problemas de seguridad de protocolos como WPA, le resultaría mucho más difícil llegar a probar su inocencia."
Es otra manera de ver el problema, donde la "INSEGURIDAD" puede ser una circunstancia deseable como argumento de defensa jurídica en el caso en el que se le intentara imputar algún tipo de delito originado con su IP. Como siempre, Bruce Schneier demuestra "otra" forma de pensar.
jueves, 3 de julio de 2008
Noticias
0
comentarios
Malos perdedores se cobran la revancha en otros ámbitos
Aparece publicada hoy en Arbor Networks una noticia curiosa. Parece que tras la derrota de Rusia frente a España, las Webs de nuestros equipos de futbol están sufriendo ataques de denegación de servicio.

Aunque los ataques no han tenido parece ser demasiado efecto y no se han producido daños notorios, si se ha detectado el tráfico DDoS. El texto original puede consultarse en Spain Wins Euro 2008, Comes under DDoS Attack

Aunque los ataques no han tenido parece ser demasiado efecto y no se han producido daños notorios, si se ha detectado el tráfico DDoS. El texto original puede consultarse en Spain Wins Euro 2008, Comes under DDoS Attack
viernes, 27 de junio de 2008
Noticias
0
comentarios
iPhone, el 'Top Secret' de Telefónica ¿El top qué?
Noticias como estas son las que interesan especialmente comentar en este blog. Si bien ayer, a bombo y platillo se presumía en diferentes fuentes de que el precio del Iphone era el secreto mejor guardado por parte de Telefónica, ya tenemos hoy los blogs cotillas de turno que desvelan información supuestamente confidencial donde se describe la estrategia de mercado y de precios del fenómeno "Iphone".
Con las últimas noticias que he comentado, uno ya debe dudar casi de todo. ¿Es la fuga de esta información parte de la estrategia comercial y utilizan "lo prohibido" como una estrategia de marketing viral?
Pues, sinceramente no lo sé.
La gente de Xataca cuelga hoy un post sobre las Tarifas del contrato del iPhone con Telefónica y para ser convincentes y como buen autor que confirma sus fuentes, aporta las evidencias que muestran la información comprometida.

Se cumple de nuevo el principio de la cadena, "La cadena es tan fuerte como el más débil de los eslabones". En este caso, airear que esa información es objeto de deseo seguro que ha convencido a alguién para dejarse seducir por tentaciones y finalmente filtrar los datos. ¿Se procederá a depurar responsabilidades e identificar la fuente de la filtración? o por el contrario, ¿somos todos víctimas de una estrategia inteligente de marketing que busca el boca a oreja para difundir lo más rápido posible que el Iphone tiene un precio muy interesante?
Nadie que no pertenezca al departamento de marketing de Telefónica podrá obtener respuesta.
Con las últimas noticias que he comentado, uno ya debe dudar casi de todo. ¿Es la fuga de esta información parte de la estrategia comercial y utilizan "lo prohibido" como una estrategia de marketing viral?
Pues, sinceramente no lo sé.
La gente de Xataca cuelga hoy un post sobre las Tarifas del contrato del iPhone con Telefónica y para ser convincentes y como buen autor que confirma sus fuentes, aporta las evidencias que muestran la información comprometida.

Se cumple de nuevo el principio de la cadena, "La cadena es tan fuerte como el más débil de los eslabones". En este caso, airear que esa información es objeto de deseo seguro que ha convencido a alguién para dejarse seducir por tentaciones y finalmente filtrar los datos. ¿Se procederá a depurar responsabilidades e identificar la fuente de la filtración? o por el contrario, ¿somos todos víctimas de una estrategia inteligente de marketing que busca el boca a oreja para difundir lo más rápido posible que el Iphone tiene un precio muy interesante?
Nadie que no pertenezca al departamento de marketing de Telefónica podrá obtener respuesta.
Da gusto disfrutar del deporte cuando da una lección de vida. Hoy hemos podido ver a once cuerpos jugando con una sola cabeza, al igual que ya hiciera nuestra selección de baloncesto cuando logró ser campeona del mundo.
Con una organización que es realmente un equipo, solidarios, compenetrados, juntos por un objetivo comun y compartiendo el sacrificio, los sueños acaban, no sin esfuerzo, haciéndose una realidad.
Así podemos, y si no se logra, habrá sido un orgullo intentarlo con tanta clase, disciplina y elegancia.

Con una organización que es realmente un equipo, solidarios, compenetrados, juntos por un objetivo comun y compartiendo el sacrificio, los sueños acaban, no sin esfuerzo, haciéndose una realidad.
Así podemos, y si no se logra, habrá sido un orgullo intentarlo con tanta clase, disciplina y elegancia.

De nuevo la revista (IN)secure Magazine viene cargada de contenidos en su número 17. Los temas que se tratan en este ejemplar son:
- Security standpoint by Sandro Gauci: when best intentions go wrong
- Review: Red Condor Hosted Service
- Reverse engineering software armoring (part 1)
- Security training and awareness: strengthening your weakest link
- Hacking Second Life
- Building a secure wireless network for under $300
- Assessing risk in VoIP/UC networks
- Open redirect vulnerabilities: definition and prevention
- Migration from e-mail to web borne threats
- Bypassing and enhancing live behavioral protection
- Point security solutions are not a 4 letter word
- The future of security is information-centric
- Corporate due diligence in India: an ICT perspective
- E-mail encryption service: a smart choice for SMBs
- Securing the enterprise data flow against advanced attacks
- How to prevent identity theft
- Security flaws identification and technical risk analysis through threat modeling

Podéis descargarlo pulsando (IN)Secure Magazine Número 17.
- Security standpoint by Sandro Gauci: when best intentions go wrong
- Review: Red Condor Hosted Service
- Reverse engineering software armoring (part 1)
- Security training and awareness: strengthening your weakest link
- Hacking Second Life
- Building a secure wireless network for under $300
- Assessing risk in VoIP/UC networks
- Open redirect vulnerabilities: definition and prevention
- Migration from e-mail to web borne threats
- Bypassing and enhancing live behavioral protection
- Point security solutions are not a 4 letter word
- The future of security is information-centric
- Corporate due diligence in India: an ICT perspective
- E-mail encryption service: a smart choice for SMBs
- Securing the enterprise data flow against advanced attacks
- How to prevent identity theft
- Security flaws identification and technical risk analysis through threat modeling

Podéis descargarlo pulsando (IN)Secure Magazine Número 17.
Sin duda una de las novedades en el sector de las tecnologías de la seguridad de la información va a ser la aparición de los productos DLP (Data Lost Prevention). El enfoque de este tipo de dispositivos es bastante reciente e innovador. Tanto es así que hasta en la Wikipedia todavía no se dispone de una descripción sobre el tema, aunque ya puede consultarse la entrada.
La primera noticia que tuve de ellos llegó de la mano de David Ramón en su sección de Infonomía dedicada a herramientas útiles. Como bien describe él en su artículo, dice:
Aquel producto comentado en enero del 2004 era Vontu, un appliance de una empresa desconocida. Hoy esta empresa pertenece a Symantec. La tecnología ha madurado y este tipo de productos cada vez tienen más sentido. Vontu fue el primero en cambiar el enfoque. La protección no se limitaba a establecer qué servicios podían o no pasar sino que iba más allá. Para Vontu, las restricciones se establecen sobre el contenido, la información sensible que bajo ningún concepto puede salir de las instalaciones de la organización.
Los productos actualmente más representativos de esta tecnología son:

Quien desee ampliar la información técnica sobre esta tecnología, puede consultar el artículo publicado en Searchsecurity.com o en este otro artículo.
De esta manera, parece que por fin los Responsables de seguridad volvemos a poder establecer el "perimetro de protección" pero en vez de hablar sobre qué recursos se encuentran dentro de la protección, ahora definiremos qué contenidos son los que hay que custodiar.
El tema actualmente inquieta como refleja el informe que Sergio Hernando comentó en su post "Un tercio de las grandes compañías leen y analizan el correo saliente de los empleados.
La primera noticia que tuve de ellos llegó de la mano de David Ramón en su sección de Infonomía dedicada a herramientas útiles. Como bien describe él en su artículo, dice:
La seguridad en la gestión de la información es cada vez más importante. Diariamente gestionamos multitud de información (emails, documentos, ...), que puede ser sensible a la empresa, y que terceras personas accedan a esta información confidencial suele ser más habitual de lo deseado. Accesos no deseados, empleados no contentos que envían esta información a terceras empresas, virus informáticos que envían documentación via email, son algunos de los ejemplos que algunas empresas se han encontrado. Si bien existen muchos sistemas de seguridad, destacando en este sentido los cortafuegos, es cierto que es un campo complejo y que va evolucionando con rapidez. De todas maneras, los cortafuegos habituales funcionan desde un punto de vista pasivo: analizan quién quiere entrar en nuestros sistemas de información, y evitan dicho acceso en la medida de lo posible. Pero la empresa que comentamos está desarrollando un sistema que aplica un principio diferente: se trata de una solución que intentarán evitar que la información ?sensible? salga de nuestra empresa. Se trata de una actitud activa que evita ante todo que la información más valiosa llegue a salir de nuestra empresa. Para ello, su producto analiza todo el tráfico que sale de la empresa. Si por ejemplo, un empleado desea enviar un correo electrónico a una tercera persona con alguna información confidencial, el sistema lo evitará. Un claro ejemplo de la posibilidad de ofrecer nuevos productos innovadores partiendo de un punto de vista diferente a la solución tradicional.
Aquel producto comentado en enero del 2004 era Vontu, un appliance de una empresa desconocida. Hoy esta empresa pertenece a Symantec. La tecnología ha madurado y este tipo de productos cada vez tienen más sentido. Vontu fue el primero en cambiar el enfoque. La protección no se limitaba a establecer qué servicios podían o no pasar sino que iba más allá. Para Vontu, las restricciones se establecen sobre el contenido, la información sensible que bajo ningún concepto puede salir de las instalaciones de la organización.
Los productos actualmente más representativos de esta tecnología son:
- Vontu adquirido por Symantec.
- Provilla adquirido por Trend Micro bajo la marca TrenMicro™ LeakProof™ 3.0
- Onigma adquirido por McAfee bajo el producto McAfee Data Loss Prevention

Quien desee ampliar la información técnica sobre esta tecnología, puede consultar el artículo publicado en Searchsecurity.com o en este otro artículo.
De esta manera, parece que por fin los Responsables de seguridad volvemos a poder establecer el "perimetro de protección" pero en vez de hablar sobre qué recursos se encuentran dentro de la protección, ahora definiremos qué contenidos son los que hay que custodiar.
El tema actualmente inquieta como refleja el informe que Sergio Hernando comentó en su post "Un tercio de las grandes compañías leen y analizan el correo saliente de los empleados.
viernes, 20 de junio de 2008
Bri-consejo de seguridad
2
comentarios
Novedades de seguridad en Firefox 3
Iba esta semana a comentar las novedades de seguridad del nuevo FireFox 3 pero en esto de los blogs quién no se da prisa, enseguida puede ver sus pensamientos publicados.
La gente de Genbeta lo ha detallado muy bien y por tanto, no merece la pena repetir lo mismo si no se va a aportar algo extra. Para lo que quieran conocer las nuevas advertencias de seguridad puede leerlo en Especial Firefox 3: novedades de seguridad.
Entre las cosas que valoro muy positivamente de esta nueva versión están:
- No deja continuar si hay problemas con el certificado de servidor. Es el usuario quien explícitamente debe crear una "excepción".
- La verificación del certificado se intenta hacer directamente consultando vía OCPS el estado del certificado.
Esta es la ventana donde se configura la validación de los certificados.

Entre las cosas que no me han gustado, está la famosa ya "barra acusadora" llamada oficialmente Awesome Bar. Para quien no sepa en qué consiste, Awesome Bar es el nombre de la nueva barra de direcciones de Firefox 3, que busca entre las URLs, los títulos de las páginas y las etiquetas de tu historial y tus marcadores todas las webs que coincidan con la palabra o palabras escritas en la barra de direcciones, y ordena los resultados según la frecuencia con la que entramos en esas webs y el tiempo pasado desde el último acceso. Lo más importante, es que el Awesome Bar ahora aprende de nuestros hábitos. Ya no se trata del mejor “match” de texto, sino de acuerdo a nuestro comportamiento anterior. Las páginas que visitamos más seguido. aparecerán encima del resto.

En la Web de Fayerwayer.com también ya está resuelto el cómo deshabilitar la nueva barra acusadora.
Se resume en seguir los siguientes pasos:
1- En la barra de direcciones escribimos about:config
2- Hacer clic en "Seré cuidadoso, lo prometo"
3- En el campo de Filtro, escribimos browser.urlbar.matchonlytyped
4- Hacer doble clic sobre la opción que buscamos para resetearlo en true
Si además de la Awesome Bar queremos también que no nos muestre direcciones que hayamos tecleado anteriormente, o sea, que no memorice los resultados de navegaciones anteriores, entonces a lo anterior habría que añadir:
5- En el campo de Filtro, escribimos browser.urlbar.maxRichResults
6- Ponemos el campo a 0, indicando así que no memorice ningún resultado anterior. Si pusieramos el valor a 5, por ejemplo, recordaría solo las últimas 5 direcciones.
Una vez finalizado, reiniciamos Firefox.
El resto de elementos, están ya muy bien explicados en el artículo de Genbeta. Dado que son mas los pros que contras, aunque yo utilizo indistintamente los dos navegadores, por ahora voy a usar Firefox 3 como el preseleccionado.
La gente de Genbeta lo ha detallado muy bien y por tanto, no merece la pena repetir lo mismo si no se va a aportar algo extra. Para lo que quieran conocer las nuevas advertencias de seguridad puede leerlo en Especial Firefox 3: novedades de seguridad.
Entre las cosas que valoro muy positivamente de esta nueva versión están:
- No deja continuar si hay problemas con el certificado de servidor. Es el usuario quien explícitamente debe crear una "excepción".
- La verificación del certificado se intenta hacer directamente consultando vía OCPS el estado del certificado.
Esta es la ventana donde se configura la validación de los certificados.

Entre las cosas que no me han gustado, está la famosa ya "barra acusadora" llamada oficialmente Awesome Bar. Para quien no sepa en qué consiste, Awesome Bar es el nombre de la nueva barra de direcciones de Firefox 3, que busca entre las URLs, los títulos de las páginas y las etiquetas de tu historial y tus marcadores todas las webs que coincidan con la palabra o palabras escritas en la barra de direcciones, y ordena los resultados según la frecuencia con la que entramos en esas webs y el tiempo pasado desde el último acceso. Lo más importante, es que el Awesome Bar ahora aprende de nuestros hábitos. Ya no se trata del mejor “match” de texto, sino de acuerdo a nuestro comportamiento anterior. Las páginas que visitamos más seguido. aparecerán encima del resto.

En la Web de Fayerwayer.com también ya está resuelto el cómo deshabilitar la nueva barra acusadora.
Se resume en seguir los siguientes pasos:
1- En la barra de direcciones escribimos about:config
2- Hacer clic en "Seré cuidadoso, lo prometo"
3- En el campo de Filtro, escribimos browser.urlbar.matchonlytyped
4- Hacer doble clic sobre la opción que buscamos para resetearlo en true
Si además de la Awesome Bar queremos también que no nos muestre direcciones que hayamos tecleado anteriormente, o sea, que no memorice los resultados de navegaciones anteriores, entonces a lo anterior habría que añadir:
5- En el campo de Filtro, escribimos browser.urlbar.maxRichResults
6- Ponemos el campo a 0, indicando así que no memorice ningún resultado anterior. Si pusieramos el valor a 5, por ejemplo, recordaría solo las últimas 5 direcciones.
Una vez finalizado, reiniciamos Firefox.
El resto de elementos, están ya muy bien explicados en el artículo de Genbeta. Dado que son mas los pros que contras, aunque yo utilizo indistintamente los dos navegadores, por ahora voy a usar Firefox 3 como el preseleccionado.
jueves, 19 de junio de 2008
Documentación de interés
1 comentarios
Guía para la recogida de evidencias forenses
Apareció a finales del mes pasado en el blog de Schneier la noticia de la publicación de la "Electronic Crime Scene Investigation: A Guide for First Responders" y verlo de nuevo en el blog de Sergio Hernando y de Xabier Caballé me han hecho recordar que debía referenciarlo también.

El contenido del documento es:
El documento puede ser descargado en:
Electronic Crime Scene Investigation: A Guide for First Responders
Esta información puede ser una buena base para elaborar o bien una norma de seguridad o bien un procedimiento en nuestra organización para dar un adecuado cumplimiento al control ISO 27001-A.13.2.3 donde "Cuando una acción contra una persona u organización después de un incidente de seguridad de la información implique medidas legales (tanto civiles como penales), deberían recopilarse pruebas, que deberían conservarse y presentarse de manera que se ajusten a las normas establecidas en la jurisdicción pertinente con respecto a las pruebas."
Evidentemente las organizaciones españolas en general, no gozan todavia de la suficiente madurez al respecto como para plantearse cosas así. El problema es que sin saberlo, proporcionan relativa "impunidad" frente al delito informático.
Tanto es así que un reciente estudio del tema ha concluido que “El 97% de las empresas españolas carecen de pruebas electrónicas fiables para defender sus intereses en posibles cuestiones litigiosas”. La noticia puede ser completada aquí.
En esta presentación el comandante de la Benemérita Juan Salom explica el protocolo policial que se sigue en la investigación del delito informático. Está consultable en http://www.rediris.es/cert/doc/reuniones/af05/delitos-telematicos.pdf

El contenido del documento es:
- Introducción
- Tipos de dispositivos electrónicos
- Herramientas y equipo de investigación
- Aseguramiento y evaluación de la escena del crimen
- Descripción de la escena
- Recolección de evidencias
- Empaquetado, transporte y almacenamiento de evidencias digitales
- Delitos tecnológicos y pruebas digitales, en función del tipo de crimen
El documento puede ser descargado en:
Electronic Crime Scene Investigation: A Guide for First Responders
Esta información puede ser una buena base para elaborar o bien una norma de seguridad o bien un procedimiento en nuestra organización para dar un adecuado cumplimiento al control ISO 27001-A.13.2.3 donde "Cuando una acción contra una persona u organización después de un incidente de seguridad de la información implique medidas legales (tanto civiles como penales), deberían recopilarse pruebas, que deberían conservarse y presentarse de manera que se ajusten a las normas establecidas en la jurisdicción pertinente con respecto a las pruebas."
Evidentemente las organizaciones españolas en general, no gozan todavia de la suficiente madurez al respecto como para plantearse cosas así. El problema es que sin saberlo, proporcionan relativa "impunidad" frente al delito informático.
Tanto es así que un reciente estudio del tema ha concluido que “El 97% de las empresas españolas carecen de pruebas electrónicas fiables para defender sus intereses en posibles cuestiones litigiosas”. La noticia puede ser completada aquí.
En esta presentación el comandante de la Benemérita Juan Salom explica el protocolo policial que se sigue en la investigación del delito informático. Está consultable en http://www.rediris.es/cert/doc/reuniones/af05/delitos-telematicos.pdf
martes, 17 de junio de 2008
Noticias
2
comentarios
Medios de comunicación tradicionales y marketing viral
El comentario de un lector anónimo en el post "un día de furia" me ha hecho reflexionar de nuevo en torno al tema del marketing viral y el peligro de estas "inofensivas" acciones de marketing. Este tema ya lo traté en su momento en el post Marketing viral y sus efectos secundarios pero hoy quiero hablar de otras cuestiones al respecto.
Como apunta Anónimo, aparece hoy en Microsiervos información sobre quienes han sido los creadores de estas campañas y cómo desmienten que ambos vídeos sean veraces, dejándonos a todos incluido yo mismo con cara de tontos y pensando "¡Cachis, he caído de nuevo!".
En el año 2005 ya comenté que no tardaría en aparecer como amenaza lo que denominé "Contaminación de contenidos". En el 2006 apareció de nuevo y el año pasado ya lo traté dentro del fenómeno conocido como marketing viral.
La idea es sencilla. Si se consigue infiltrar información veraz e información incorrecta de manera que el poseedor de la misma no pueda distinguir una de otra, se genera desconfianza y acaba por dudarse de todo. Por tanto, una porción pequeña de información incorrecta contamina a información veraz haciendo que toda sea tratada como falsa.
Al respecto de los bloggeros se viene últimamente hablando sobre la necesidad de cierta regulación. Tanto es así que la Unión Europea se está planteando un registro oficial de "bloggers" para controlar la credibilidad y fiabilidad de la información que se publica en Internet, como apunta la noticia publicada por El País en "La Eurocámara sienta las bases para regular los blogs"
La iniciativa no me parece del todo mal, aunque creo que sigue siendo intentar ponerle puertas al campo.
Pero quizás lo que si me enfada como "bloggero" es que aunque pudiéramos ser origen de noticias falsas, corresponde a los medios tradicionales la responsabilidad de verificar las fuentes y contrastar las noticias antes de darles difusión. Ellos, como profesionales de la información son quienes deben responsabilizarse de garantizar que los contenidos son correctos y dudar de todas aquellas fuentes que no les pudieran parecer fiables.
Sin embargo, vemos de manera continua como muchas veces son también víctimas de estas campañas virales. Quizás por la competitividad tan agresiva que existe en los medios, quizás por la necesidad desesperada de rellenar con contenidos, finalmente son ellos quienes se hacen "eco" de una noticia falsa, incrementando la credibilidad a partir de ese momento y transformando un "rumor" o "chuchicheo" en una noticia "de fiar".
Al respecto del marketing viral que habla de poder hacer palomitas con móviles, he podido capturar en la Web de Antena3Noticias, el texto donde se hacen eco del asunto. La noticia a fecha de publicación de este comentario está accesible en Antena3Noticias (Este contenido probablemente dejará de estar operativo).

Esta imagen es una captura de la Web a modo de evidencia. En cuanto se empieza a dudar de la fuente, siempre surgen los comentarios que intentan acreditar la noticia y normalmente se indica que el contenido aparece también publicado en un medio de comunicación tradicional. Por tanto, quizás los blogs sean origen, pero quién acredita el contenido suelen ser los medios que están dotados de la credibilidad necesaria para que quien retransmite, no dude de la certeza de los mismos.
Como apunta Anónimo, aparece hoy en Microsiervos información sobre quienes han sido los creadores de estas campañas y cómo desmienten que ambos vídeos sean veraces, dejándonos a todos incluido yo mismo con cara de tontos y pensando "¡Cachis, he caído de nuevo!".
En el año 2005 ya comenté que no tardaría en aparecer como amenaza lo que denominé "Contaminación de contenidos". En el 2006 apareció de nuevo y el año pasado ya lo traté dentro del fenómeno conocido como marketing viral.
La idea es sencilla. Si se consigue infiltrar información veraz e información incorrecta de manera que el poseedor de la misma no pueda distinguir una de otra, se genera desconfianza y acaba por dudarse de todo. Por tanto, una porción pequeña de información incorrecta contamina a información veraz haciendo que toda sea tratada como falsa.
Al respecto de los bloggeros se viene últimamente hablando sobre la necesidad de cierta regulación. Tanto es así que la Unión Europea se está planteando un registro oficial de "bloggers" para controlar la credibilidad y fiabilidad de la información que se publica en Internet, como apunta la noticia publicada por El País en "La Eurocámara sienta las bases para regular los blogs"
La iniciativa no me parece del todo mal, aunque creo que sigue siendo intentar ponerle puertas al campo.
Pero quizás lo que si me enfada como "bloggero" es que aunque pudiéramos ser origen de noticias falsas, corresponde a los medios tradicionales la responsabilidad de verificar las fuentes y contrastar las noticias antes de darles difusión. Ellos, como profesionales de la información son quienes deben responsabilizarse de garantizar que los contenidos son correctos y dudar de todas aquellas fuentes que no les pudieran parecer fiables.
Sin embargo, vemos de manera continua como muchas veces son también víctimas de estas campañas virales. Quizás por la competitividad tan agresiva que existe en los medios, quizás por la necesidad desesperada de rellenar con contenidos, finalmente son ellos quienes se hacen "eco" de una noticia falsa, incrementando la credibilidad a partir de ese momento y transformando un "rumor" o "chuchicheo" en una noticia "de fiar".
Al respecto del marketing viral que habla de poder hacer palomitas con móviles, he podido capturar en la Web de Antena3Noticias, el texto donde se hacen eco del asunto. La noticia a fecha de publicación de este comentario está accesible en Antena3Noticias (Este contenido probablemente dejará de estar operativo).

Esta imagen es una captura de la Web a modo de evidencia. En cuanto se empieza a dudar de la fuente, siempre surgen los comentarios que intentan acreditar la noticia y normalmente se indica que el contenido aparece también publicado en un medio de comunicación tradicional. Por tanto, quizás los blogs sean origen, pero quién acredita el contenido suelen ser los medios que están dotados de la credibilidad necesaria para que quien retransmite, no dude de la certeza de los mismos.
viernes, 13 de junio de 2008
Noticias
0
comentarios
Galería de fotos de algunos NOC (Network Operations Centers)
Estamos acostumbrados a ver en las películas grandes centros de supercomputación con unas medidas de seguridad alucinantes.
Hoy he podido encontrar un enlace a fotografías de centros de operación de red de verdad, algunos muy grandes, en donde se gestionan una importante cantidad de servidores.
NOC de ATT.

NOC de AKAMAI.

El resto de fotos pueden consultarse en Royal Pingdom » Gallery of Network Operations Centers
Hoy he podido encontrar un enlace a fotografías de centros de operación de red de verdad, algunos muy grandes, en donde se gestionan una importante cantidad de servidores.
NOC de ATT.

NOC de AKAMAI.

El resto de fotos pueden consultarse en Royal Pingdom » Gallery of Network Operations Centers

Buscando sobre algo de información en torno a la nueva norma he podido hallar una presentación bastante interesante sobre el contenido de la misma y sus objetivos. Va a ser interesante puesto que fija los cimientos de quizás la actividad más crítica para garantizar la seguridad de la información (que no para lo que supone su gestión).
El documento está en francés y descargable en la siguiente dirección.
Pensar en aplicar la "mala" filosofía ISO 9001 sobre la ISO 27001 tiene su peligro. Si bien la mala gestión de la calidad tiene consecuencias en la balanza de resultados y buscar la mejora continua tiene una motivación económica clara, pensar en gestionar la seguridad sólo por poder poner un sello más es un riesgo mayor.
Lo que se puede conseguir con tener una certificación ISO 27001 que realmente no implique un buen funcionamiento de las medidas de seguridad es disponer de una "sensación de seguridad" que no se aproxime a la "seguridad real" de la que se disfruta.
Es por eso tan importante que en la construcción de SGSI participen profesionales del mundo de la seguridad de la información o la seguridad informática. Son los técnicos capaces de valorar si las medidas que se están recomendando son adecuadas, podrán ofrecer alternativas en los planes de manera que se de tanta importancia al proceso de gestión de la seguridad como a la propia "seguridad de la información". No es importante que haya un buen plan de seguridad sino que éste funcione y logre sus objetivos.
Utilizo la siguiente imagen para explicar las relaciones entre ISO 27001 e ISO 27002 y también para contar las diferencias entre gestionar la seguridad y la propia seguridad.

En la norma ISO 27002, se establecen procesos y procedimientos de seguridad donde se incorporan una serie de medidas sobre los activos. Estas actividades deben generar los registros de seguridad. El correcto funcionamiento del SGSI se basa en que hay ciertos responsables que velan porque los procesos de seguridad estén operativos y dejando registros que permitan posteriormente su evaluación. Fruto de esa gestión dejan los registros propios del SGSI.
Por tanto, si quien gestiona el SGSI va evaluando lo que mantiene y opera la seguridad de los activos va generando, se tiene la certeza de que las medidas están operativas y sus resultados son los esperados. De esa manera tenemos "seguridad de la información" sobre nuestros activos. La labor de gestión del SGSI es velar por el funcionamiento correcto de los procesos de seguridad definidos para proteger a los activos.
Reflexiones similares se plantean en los post de los siguientes blogs:
- Blog S21Sec.
- Mejora continua de un SGSI según ISO 27001.
Esperemos que el efecto pernicioso que tiene ya la ISO 9001, donde se busca la certificación por el sello y no por los beneficios que produce, no se extienda hacia la ISO 27001, donde obtendríamos un reconocimiento a la gestión de la seguridad de la información aunque ésta no se manifieste. Esperemos también que las entidades de certificación no contribuyan a ello, otorgando el reconocimiento a quien no lo merece.
El documento está en francés y descargable en la siguiente dirección.
Pensar en aplicar la "mala" filosofía ISO 9001 sobre la ISO 27001 tiene su peligro. Si bien la mala gestión de la calidad tiene consecuencias en la balanza de resultados y buscar la mejora continua tiene una motivación económica clara, pensar en gestionar la seguridad sólo por poder poner un sello más es un riesgo mayor.
Lo que se puede conseguir con tener una certificación ISO 27001 que realmente no implique un buen funcionamiento de las medidas de seguridad es disponer de una "sensación de seguridad" que no se aproxime a la "seguridad real" de la que se disfruta.
Es por eso tan importante que en la construcción de SGSI participen profesionales del mundo de la seguridad de la información o la seguridad informática. Son los técnicos capaces de valorar si las medidas que se están recomendando son adecuadas, podrán ofrecer alternativas en los planes de manera que se de tanta importancia al proceso de gestión de la seguridad como a la propia "seguridad de la información". No es importante que haya un buen plan de seguridad sino que éste funcione y logre sus objetivos.
Utilizo la siguiente imagen para explicar las relaciones entre ISO 27001 e ISO 27002 y también para contar las diferencias entre gestionar la seguridad y la propia seguridad.

En la norma ISO 27002, se establecen procesos y procedimientos de seguridad donde se incorporan una serie de medidas sobre los activos. Estas actividades deben generar los registros de seguridad. El correcto funcionamiento del SGSI se basa en que hay ciertos responsables que velan porque los procesos de seguridad estén operativos y dejando registros que permitan posteriormente su evaluación. Fruto de esa gestión dejan los registros propios del SGSI.
Por tanto, si quien gestiona el SGSI va evaluando lo que mantiene y opera la seguridad de los activos va generando, se tiene la certeza de que las medidas están operativas y sus resultados son los esperados. De esa manera tenemos "seguridad de la información" sobre nuestros activos. La labor de gestión del SGSI es velar por el funcionamiento correcto de los procesos de seguridad definidos para proteger a los activos.
Reflexiones similares se plantean en los post de los siguientes blogs:
- Blog S21Sec.
- Mejora continua de un SGSI según ISO 27001.
Esperemos que el efecto pernicioso que tiene ya la ISO 9001, donde se busca la certificación por el sello y no por los beneficios que produce, no se extienda hacia la ISO 27001, donde obtendríamos un reconocimiento a la gestión de la seguridad de la información aunque ésta no se manifieste. Esperemos también que las entidades de certificación no contribuyan a ello, otorgando el reconocimiento a quien no lo merece.
Hoy quiero dar dos buenas noticias en relación a la disciplina del análisis y gestión de riesgos de la seguridad de la información.
La primera de ellas la anuncia Joseba Enjuto en su blog, donde nos comunica que desde el día 4 de Julio se dispone de la nueva norma ISO 27005:2008,"Information security risk management". Esta norma
ISO/IEC 27005:2008 proporciona directrices para la gestión de riesgos de seguridad de la información. Esto apoya los conceptos generales especificados en ISO/IEC 27001 y ha sido diseñada para ayudar a la puesta en práctica satisfactoria del análisis y la gestión del riesgo, fase principal del diseño de todo buen sistema de gestión de la seguridad de la información (SGSI). El conocimiento de los conceptos, modelos, procesos y terminologías descritas en ISO/IEC 27001 e ISO/IEC 27002 es importante para lograr el entendimiento completo de la ISO/IEC 27005:2008. ISO/IEC 27005:2008 es aplicable a todos los tipos de organizaciones (p.ej. sociedades mercantiles, administraciones públicas, organizaciones no lucrativas) que tengan la intención de manejar los riesgos que podrían comprometer la seguridad de la información de la organización.
Esta norma actualiza a la antigua ISO 13335, partes 3 y 4.

La segunda tiene como origen la publicación de ordenes ministeriales en relación a algunos de los conceptos que aparecen en la legislación vinculada a la Administración Electrónica. La seguridad de la información es un pilar básico de este tipo de infraestructuras y así lo ordenan las diferentes ordenes ministeriales y decretos que se están promulgando.
La legislación suele pecar de ambigua a la hora de hablar de seguridad. En general se venía diciendo que los procesos telemáticos deben garantizar la disponibilidad, integridad y confidencialidad de la información, sin establecer mínimos (A excepción de la legislación en materia de protección de datos de carácter personal que lo regula vía reglamentaria). Como mucho aparece que las medidas de seguridad serán proporcionales a los "riesgos y el estado de la tecnología".
Pues bien, he hallado una nueva redacción a estos requisitos en la Orden PRE/1551/2003, de 10 de junio, por la que se desarrolla la disposición final primera del Real Decreto 209/2003, de 21 de febrero, por el que se regulan los registros y las notificaciones telemáticas, así como la utilización de medios telemáticos para la sustitución de la aportación de certificados por los ciudadanos y en la ORDEN PRE/3949/2006, de 26 de diciembre,por la que se establece la configuración, características, requisitos y procedimientos de acceso al Sistema de Verificación de Datos de Identidad donde para determinar la seguridad de la información necesaria aparece el siguiente texto:
Lo significativo que merece ser destacado es la exigencia de la realización de un análisis y gestión de riesgos previo a determinar las medidas de seguridad necesarias y además, establecido mediante una Orden Ministerial.
Me inicié en esto de la seguridad de la información ya hace casi 10 años justo en un proyecto piloto de valoración de la metodología MAGERIT (En aquella época, versión 1.0) y aunque siempre he considerado, pese a detractores, que el análisis y gestión de los riesgos es el criterio de diseño del conjunto de medidas, el reconocimiento que realiza esta nueva redacción de los requisitos de seguridad va a forzar a las instituciones a pasar forzosamente por el proceso. Se discute mucho sobre la rigurosidad de esta disciplina, basada en estimaciones y valoraciones subjetivas pero lo importante al final es que obliga a determinar qué elementos son importantes, cual es su valor y qué podría pasarles respecto a potenciales incidentes de seguridad. Este mínimo ejercicio de reflexión es necesario para que la seguridad no se base en la percepción del riesgo. Debe ocurrir que la sensación de seguridad sea igual que la seguridad real de la que se dispone.
En cuanto a la metodología MAGERIT 2.0, no creo que se diferencie en su esencia de lo contenido en esta norma ISO 27005:2008 porque básicamente todo análisis y gestión de riesgos pasa por las siguientes fases:
Fase de análisis de riesgos:
Fase de gestión de riesgos:
La documentación de MAGERIT 2.0 puede obtenerse en el Consejo Superior de Informática en la siguiente ficha descriptiva y en la propia página del Centro Nacional de Inteligencia en la url
http://www.ccn.cni.es/series.html hay un documento titulado CCN-STIC-410 Análisis de Riesgos Sistemas de la Administración v1.0.pdf con un ejemplo de su aplicación.
La primera de ellas la anuncia Joseba Enjuto en su blog, donde nos comunica que desde el día 4 de Julio se dispone de la nueva norma ISO 27005:2008,"Information security risk management". Esta norma
ISO/IEC 27005:2008 proporciona directrices para la gestión de riesgos de seguridad de la información. Esto apoya los conceptos generales especificados en ISO/IEC 27001 y ha sido diseñada para ayudar a la puesta en práctica satisfactoria del análisis y la gestión del riesgo, fase principal del diseño de todo buen sistema de gestión de la seguridad de la información (SGSI). El conocimiento de los conceptos, modelos, procesos y terminologías descritas en ISO/IEC 27001 e ISO/IEC 27002 es importante para lograr el entendimiento completo de la ISO/IEC 27005:2008. ISO/IEC 27005:2008 es aplicable a todos los tipos de organizaciones (p.ej. sociedades mercantiles, administraciones públicas, organizaciones no lucrativas) que tengan la intención de manejar los riesgos que podrían comprometer la seguridad de la información de la organización.
Esta norma actualiza a la antigua ISO 13335, partes 3 y 4.

La segunda tiene como origen la publicación de ordenes ministeriales en relación a algunos de los conceptos que aparecen en la legislación vinculada a la Administración Electrónica. La seguridad de la información es un pilar básico de este tipo de infraestructuras y así lo ordenan las diferentes ordenes ministeriales y decretos que se están promulgando.
La legislación suele pecar de ambigua a la hora de hablar de seguridad. En general se venía diciendo que los procesos telemáticos deben garantizar la disponibilidad, integridad y confidencialidad de la información, sin establecer mínimos (A excepción de la legislación en materia de protección de datos de carácter personal que lo regula vía reglamentaria). Como mucho aparece que las medidas de seguridad serán proporcionales a los "riesgos y el estado de la tecnología".
Pues bien, he hallado una nueva redacción a estos requisitos en la Orden PRE/1551/2003, de 10 de junio, por la que se desarrolla la disposición final primera del Real Decreto 209/2003, de 21 de febrero, por el que se regulan los registros y las notificaciones telemáticas, así como la utilización de medios telemáticos para la sustitución de la aportación de certificados por los ciudadanos y en la ORDEN PRE/3949/2006, de 26 de diciembre,por la que se establece la configuración, características, requisitos y procedimientos de acceso al Sistema de Verificación de Datos de Identidad donde para determinar la seguridad de la información necesaria aparece el siguiente texto:
Adopción de las medidas de seguridad, organizativas o técnicas, de los dispositivos y aplicaciones de registro, notificación y de la prestación del servicio de dirección electrónica única.
1. Con carácter general se aplicarán a los dispositivos y aplicaciones de registro, notificación y de la prestación del servicio de dirección electrónica única las medidas de seguridad, conservación y normalización que se detallan en los Criterios de seguridad, normalización y conservación de las aplicaciones utilizadas para el ejercicio de potestades aprobados por el Consejo Superior de Informática y para el impulso de la Administración Electrónica y accesibles en su sitio web.
Dichas medidas de seguridad, conservación y normalización vendrán determinadas por el resultado del análisis y gestión de riesgos que se realice, recomendándose a estos efectos la utilización de la metodología Magerit.
2. Lo dispuesto en esta Orden Ministerial se aplicará en todo caso de conformidad con lo previsto en la Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal y demás normativa aplicable en esta materia.
Lo significativo que merece ser destacado es la exigencia de la realización de un análisis y gestión de riesgos previo a determinar las medidas de seguridad necesarias y además, establecido mediante una Orden Ministerial.
Me inicié en esto de la seguridad de la información ya hace casi 10 años justo en un proyecto piloto de valoración de la metodología MAGERIT (En aquella época, versión 1.0) y aunque siempre he considerado, pese a detractores, que el análisis y gestión de los riesgos es el criterio de diseño del conjunto de medidas, el reconocimiento que realiza esta nueva redacción de los requisitos de seguridad va a forzar a las instituciones a pasar forzosamente por el proceso. Se discute mucho sobre la rigurosidad de esta disciplina, basada en estimaciones y valoraciones subjetivas pero lo importante al final es que obliga a determinar qué elementos son importantes, cual es su valor y qué podría pasarles respecto a potenciales incidentes de seguridad. Este mínimo ejercicio de reflexión es necesario para que la seguridad no se base en la percepción del riesgo. Debe ocurrir que la sensación de seguridad sea igual que la seguridad real de la que se dispone.
En cuanto a la metodología MAGERIT 2.0, no creo que se diferencie en su esencia de lo contenido en esta norma ISO 27005:2008 porque básicamente todo análisis y gestión de riesgos pasa por las siguientes fases:
Fase de análisis de riesgos:
- Determinación de activos
- Determinación de amenazas
- Estimación de impactos
- Estimación de vulnerabilidad de las amenazas sobre los activos
- Cálculo del nivel de riesgo.
Fase de gestión de riesgos:
- Determinación de los criterios de aceptación del riesgo
- Determinación de las medidas de seguridad necesarias
- Estimación del nivel de riesgo residual
La documentación de MAGERIT 2.0 puede obtenerse en el Consejo Superior de Informática en la siguiente ficha descriptiva y en la propia página del Centro Nacional de Inteligencia en la url
http://www.ccn.cni.es/series.html hay un documento titulado CCN-STIC-410 Análisis de Riesgos Sistemas de la Administración v1.0.pdf con un ejemplo de su aplicación.
Suscribirse a:
Entradas (Atom)


- Follow Us on Twitter!
- "Join Us on Facebook!
- RSS
Contacta por Linkedin